
Gate는 안전한가요? 2026년 준비금 비율 118%, 라이선스 및 역사적 사건 점검
Gate의 2026년 준비금 비율은 118%로, 약 13.56억 달러의 초과 준비금을 보유하고 있으며, 말타 MiCA, 두바이 VARA, 바하마 SCB, 일본 FSA 00018, 호주 AUSTRAC, 키프로스 CySEC 등 다수 지역의 정식 라이선스를 보유합니다. 그러…
게이트(Gate.io, 중국어권에서는 흔히 ‘Gate.io’라고 부름)는 2013년에 설립된 오래된 거래소로, 2026년 기준 등록 사용자 수가 5,000만 명을 돌파했으며 현물 거래에서 4,400종 이상의 디지털 자산을 지원합니다. 이 거래소의 보안 문제는 단순히 ‘대형 거래소라서 안전하다’는 말로 넘길 수 없습니다: 예치금과 라이선스는 업계 상위 수준이지만, 2018년 발생한 약 2.3억 달러 규모의 미해결 의혹 사건은 여전히 공식 결론이 없으며, 일본 등 일부 지역에서 제공되는 서비스는 글로벌 사이트와 완전히 별개입니다.
이 글은 검증 가능한 네 가지 차원—예치금, 라이선스, 역사적 사건, 계정 보안—으로 나누어 분석하고, 마지막으로 누구에게 적합하고 누구에게는 부적합한지를 정리합니다.
| 차원 | 결론 |
|---|---|
| 예치금 | 2026-10-18 기준 총 예치율 118%, 초과 예치액 약 13.56억 달러, BTC/ETH/USDT 모두 100% 초과 |
| 라이선스 | 몰타 MiCA + 지급기관, 두바이 VARA, 바하마 SCB, 일본 FSA 00018, 호주 AUSTRAC, 키프로스 CySEC 등 |
| 역사적 사건 | 전신인 Bter가 2015년 약 7,170 BTC 해킹 피해; 2018년 약 2.3억 달러 해킹 혐의는 공식 확인되지 않음; 2019년 ETC 이중지불 사고 공식 공개됨 |
| 적합한 사용자 | 소규모 코인 종류의 다양성과 PoR 투명성을 중시하는 사용자; 완전한 현지 규제 기반 구제 절차나 일본 내 전면 기능을 요구하는 사용자에게는 부적합 |
예치금: 118%, 초과액 13.56억 달러
게이트의 예치금 증명(PoR) 페이지에 따르면, 2026-10-18 00:00(UTC+0) 기준 플랫폼 총 예치금은 약 86.88억 달러, 고객 순 잔고는 약 73.33억 달러이며, 초과 예치액은 약 13.56억 달러(+18.49%), 총 예치율은 118%입니다. 알고리즘은 Merkle Tree + zk-SNARKs를 사용하며, 머클 루트 해시는 공개되어 누구나 확인할 수 있습니다.
| 자산 | 예치율 | 설명 |
|---|---|---|
| BTC | 121.60% | 고객 순 잔고 21,156 BTC, 플랫폼 지갑 보유량 25,727 BTC |
| ETH | 123.78% | 고객 순 잔고 362,785 ETH, 플랫폼 지갑 보유량 449,042 ETH |
| USDT | 111.68% | 고객 잔고 약 8.33억 개 커버 |
| USD1 | 100.98% | 100%에 근접한 긴장감 있는 균형 상태 |
| GUSD | 181.11% | 높은 수준의 초과 커버 |
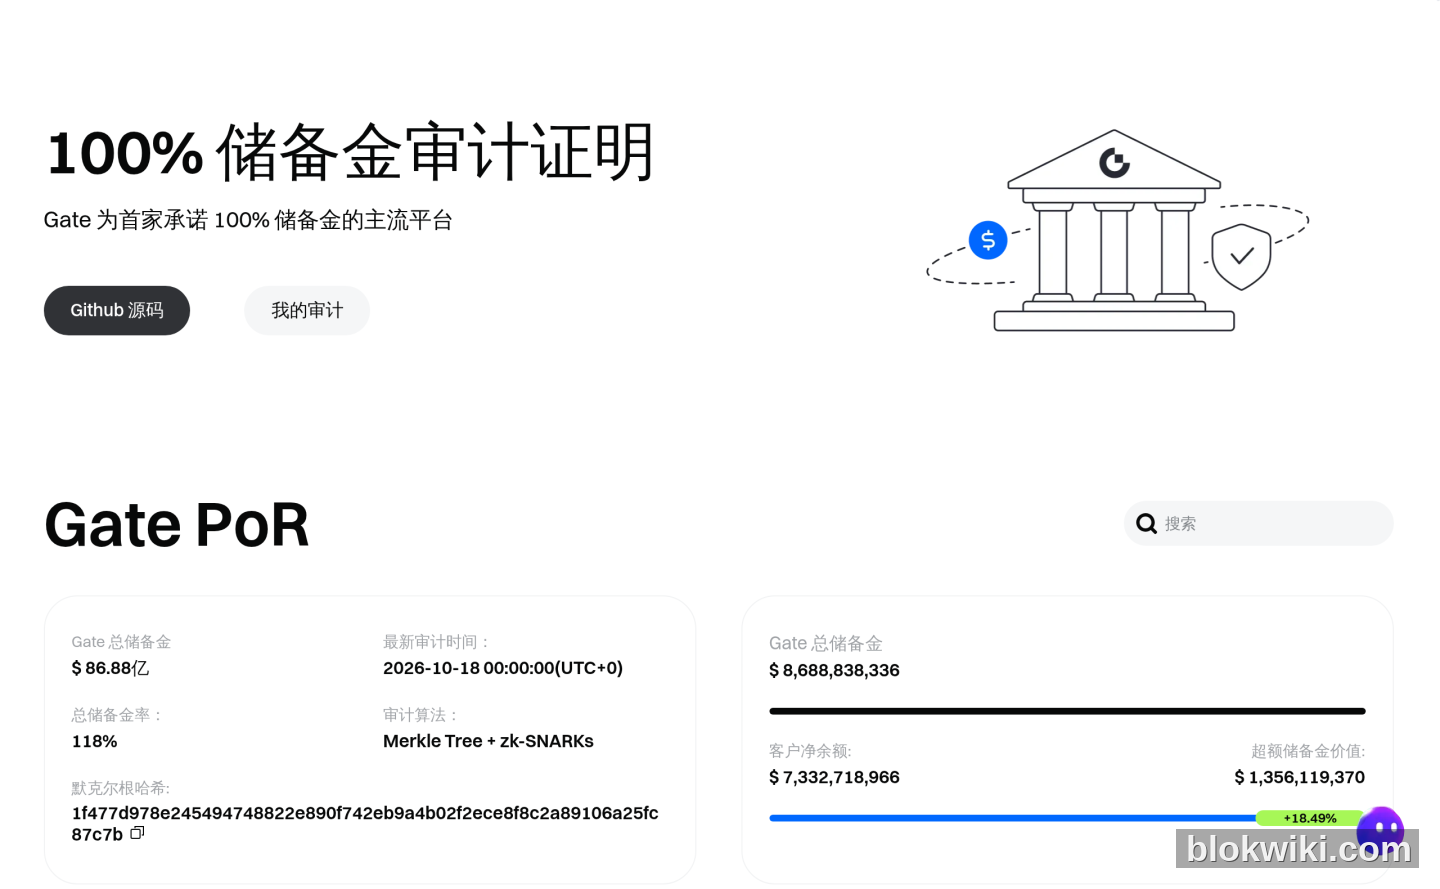
‘예치금 증명(PoR)’과 ‘완전한 감사’를 구분해야 합니다. PoR은 플랫폼이 공개한 온체인 자산이 공식 집계한 사용자 부채보다 크거나 같음을 입증하는 것으로, ‘자산 부족’이라는 가장 직접적인 위험을 배제할 수 있습니다. 그러나 이는 부채 집계가 반드시 완전하다는 것을 보장하지 않으며, 플랫폼 운영 체계, 관련 당사자 거래, 자금 용도 등에 대한 감사를 대체하지도 못합니다. 게이트 공식 발표에 따르면 예치금은 약 500종의 사용자 자산을 커버하지만, 소규모 코인의 유동성과 가격 형성은 별도로 확인해야 합니다.
라이선스: 여러 관할권에 걸쳐 있지만, 각 실체는 독립적임
게이트 공식 ‘규제 라이선스, 등록 및 승인’ 페이지에 따르면, 게이트 그룹 산하 실체는 최소 다음과 같습니다:
- 몰타: Gate Technology Ltd는 몰타 금융서비스청(MFSA)으로부터 MiCA 암호자산 서비스 제공자 인가를 획득하여 법정화폐/암호자산 교환, 코인 간 교환, 거래소 운영, 대리 커스터디 및 자산 이전 서비스를 제공할 수 있으며, 동시에 『금융기관법』에 따라 지급 서비스 인가도 취득해 EU 통행권을 통해 여러 EEA 회원국에서도 서비스를 제공합니다.
- 두바이: Gate Technology FZE는 두바이 가상자산 규제청(VARA)으로부터 VASP 허가를 받아 현물 거래소 서비스를 제공하며, Gate MENA DMCC는 별도로 암호상품 자기매매 거래를 허가받았습니다.
- 바하마: Gate Global Limited는 바하마 증권위원회(SCB)로부터 디지털 자산 교환·거래·이전 업무 승인을 받았습니다.
- 일본: Gate Japan 주식회사는 일본 금융청(FSA)으로부터 허가를 받았으며, 등록 번호는 00018입니다.
- 호주: Gate Information Pty Ltd는 AUSTRAC에 암호화폐 거래 서비스 제공업체로 등록되어 있습니다.
- 키프로스: Gate Securities (Cyprus) Ltd는 CySEC의 규제를 받으며, CIF 라이선스 번호는 395/20입니다.
- 홍콩: Hippo Financial Services Limited는 TCSP 라이선스(번호 TC008572)를 보유해 디지털 자산 커스터디 서비스를 제공할 수 있습니다.
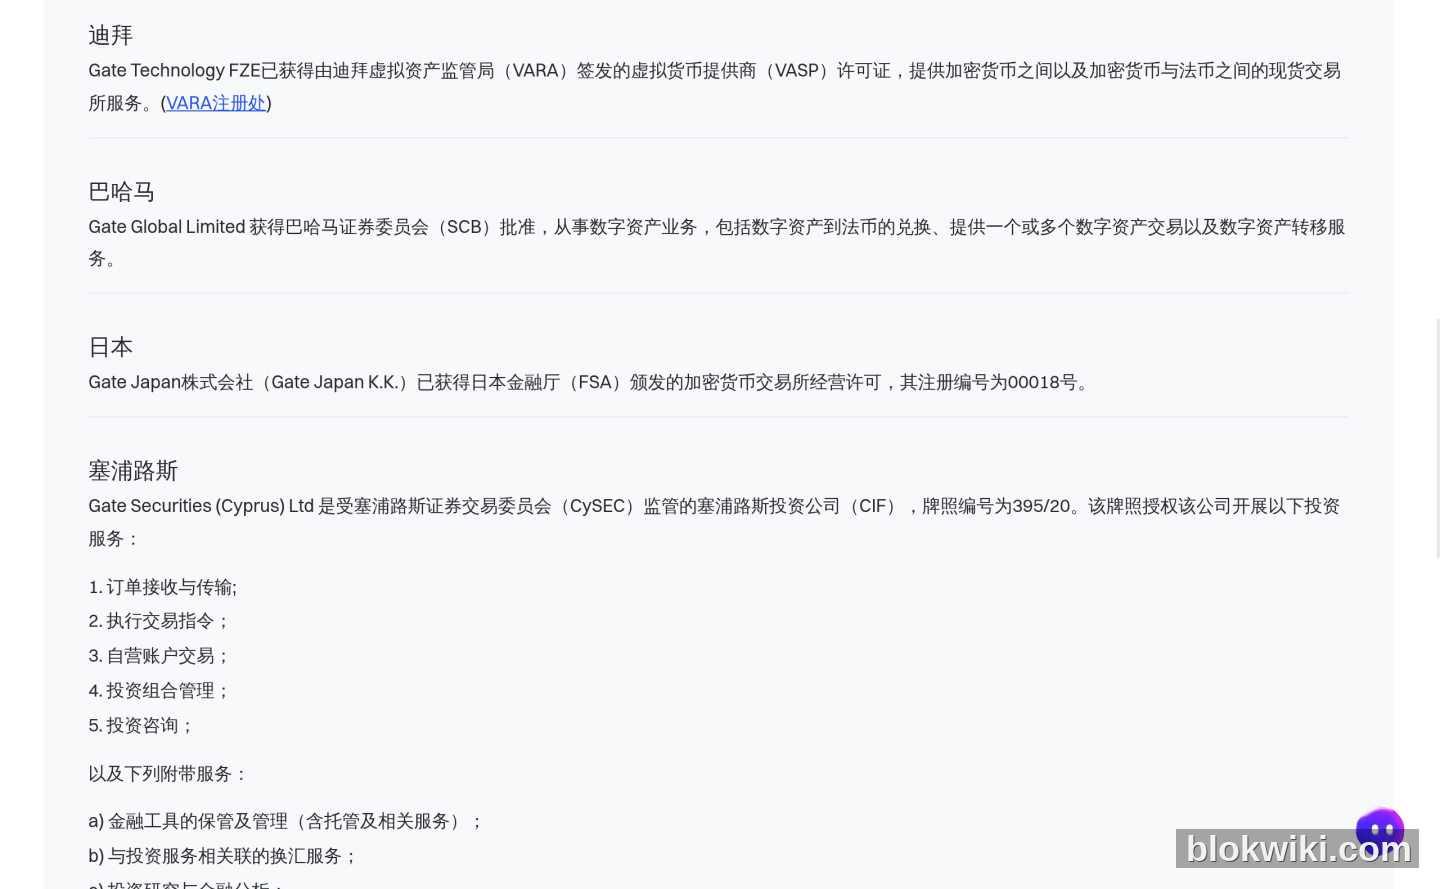
여기서 흔히 오해하기 쉬운 두 가지가 있습니다. 첫째, 라이선스는 실체 단위로 부여되며, 브랜드 단위가 아닙니다: 게이트 글로벌 사이트, 게이트 재팬, 게이트 US 등은 서로 다른 법적 실체이며, 사용자가 어느 실체에 회원가입하느냐에 따라 적용되는 규제와 구제 절차가 달라집니다. 둘째, 일본에서 라이선스를 보유한다고 해서 글로벌 사이트의 모든 기능이 일본에서 이용 가능한 것은 아닙니다: 일본 금융청 명부에 게이트 재팬의 등록 번호는 00018이지만, 현재 거래 가능한 코인은 RYO 한 종류뿐입니다. 일본 사용자는 4,400종 이상의 자산을 지원하는 글로벌 사이트가 아닌, 매우 제한적인 기능을 갖춘 로컬 사이트를 이용하게 됩니다.
역사적 사건: 세 가지 기록, 홍보만 믿지 마세요
게이트(Gate)의 역사는 “한 번도 문제가 없었다”가 아니라 “문제가 있었고, 그 공개 정도는 제각각이었다”는 것이다. 최소한 세 가지 기록은 반드시 알아야 한다:
- 2015년, 전신인 Bter: 게이트는 2013년에 설립된 Bter.com에서 유래했다. 2015년 Bter의 콜드 월렛이 해킹을 당해 약 7,170 BTC가 유출되었는데, 이는 당시 가장 큰 거래소 해킹 사건 중 하나였다. 이 사건은 브랜드의 전신에 해당하는 것으로, 현재의 게이트 실체와는 별개이지만, 오래된 사용자들이 게이트를 Bter의 위험 기억과 연결 짓는 이유를 설명해준다.
- 2018년, 약 2.3억 달러 유출 혐의: 2022년 11월, 온체인 탐정 ZachXBT는 게이트.io가 2018년 4월 발생한 약 2.3억 달러 규모의 자산 유출 사건을 은폐했다고 공개적으로 주장했다. 미국 검찰은 별개 사건에서 북한이 이름이 공개되지 않은 한 거래소에서 약 2.5억 달러를 훔쳤다고 기술했는데, ZachXBT는 이를 게이트와 연관 지었다. 게이트는 이 혐의를 한 번도 확인하지 않았다. 따라서 이는 “공식적으로 입증되지 않은 중대한 혐의”로 표기되어야 하며, 확정된 사실로 간주해서도 안 되고, 공식 입장이 없다는 이유만으로 사건이 없었다고 단정해서도 안 된다.
- 2019년, ETC 51% 공격 및 이중지불: 2019년 1월 이더리움 클래식(Ethereum Classic)이 51% 공격을 받았고, 공격자는 게이트를 포함한 여러 거래소를 통해 이중지불을 시도했다. 게이트는 약 40,000 ETC가 유출됐다고 공개적으로 밝혔으며, 이후 공격자가 약 10만 달러 상당의 ETC를 반환했다. 이번 사건에서 게이트의 공개 및 대응은 비교적 신속했다.
거래소의 역사적 위험을 판단할 때 핵심은 “해킹을 당했는가”가 아니라 “해킹 후에 공개했는가, 보상했는가, 개선했는가”이다. 게이트는 이 두 가지 항목(공개·보상)에서 완벽하지 않으며, 이는 비낸스(Binance), OKX 등 ‘사고 후 공개적으로 보상한’ 사례들과의 차이점이기도 하다.
계정 보안: 플랫폼이 한 일, 그리고 당신이 해야 할 일
게이트 공식 보안 페이지에 공개된 조치에는 콜드/핫 월렛 분리, AI 강화형 WAF, DNSSEC/Anycast, DDoS 방어, 이상 출금 리스크 관리, 그리고 ‘보안 설정 변경 후 24시간 내 출금 동결’ 등이 포함된다. 이는 플랫폼 측의 방어선이지만, 계정의 마지막 문은 여전히 사용자 손에 있다:
- 2FA 활성화: 문자 메시지보다는 인증 앱을 우선 사용하고, 복구 키는 반드시 안전하게 보관한다.
- 출금 허용 주소 목록(화이트리스트) 설정: 자신이 이미 인증한 주소로만 출금을 허용하며, 새 주소 추가 시 ‘냉각기’(쿨다운 기간)를 설정한다.
- API 키 권한 제한: API에 출금 권한을 부여하지 않는다. 불가피하게 출금 권한이 필요한 경우, IP 화이트리스트를 반드시 연동한다.
- PoR 자기 점검 수행: 공식 제공 검증 도구를 사용해 자신의 잔고가 예비금 트리에 실제로 반영되었는지 직접 확인한다. 단순히 플랫폼 공지를 믿지 않는다.
- 계정 분리: 대규모 자산은 독립된 서브 계정 또는 자체 관리 월렛에 보관하고, 일상적인 거래 계정과 혼용하지 않는다.
게이트가 적합한 사용자와 부적합한 사용자
적합한 사용자: 소규모 코인의 다양성, 예비금 투명성, 해외/복수 법인 구조의 컴플라이언스를 중시하는 사용자; 게이트의 온체인 제품 및 게이트 카드(Gate Card)를 필요로 하는 사용자.
부적합한 사용자: ‘문제 발생 시 현지 규제 기관에 민원을 제기하고 현지 법적 구제를 받을 수 있어야 한다’는 조건을 요구하는 사용자; 일본 사용자의 경우, 전체 기능의 현물 거래 및 다수 코인 지원을 원한다면, 현재 게이트 재팬(Gate Japan)은 RYO만 상장해 있어 요구를 충족하지 못한다; 미국, 홍콩 등 제한 지역 사용자는 먼저 공식 홈페이지의 이용약관을 꼼꼼히 읽고, 본인이 서비스 대상 지역에 포함되는지 반드시 확인해야 한다.
자주 묻는 질문
게이트가 랜섬 이탈할까요?
“할 것인지 아닐 것인지”를 보장할 수는 없다. 확인 가능한 사실은 다음과 같다: 2026-10-18 기준 총 예비율 118%, 초과분 13.56억 달러이며, 여러 사법 관할권에서 실체 라이선스를 보유하고 있다. 이는 ‘자산 부족’ 및 ‘무규제’ 위험을 낮추지만, 플랫폼 거버넌스, 해킹, 지역 정책 변화 등의 위험은 여전히 존재한다.
게이트의 118% 예비금은 신뢰할 수 있나요?
이는 Merkle Tree + zk-SNARKs 기반의 공개 검증 메커니즘에 기반하며, 사용자가 직접 자신의 잔고가 예비금 트리에 포함됐는지 검증할 수 있다. 이는 ‘공표 자산 ≥ 통계 부채’임을 증명하지만, 완전한 재무 감사가 아님을 명심해야 한다. 부채 통계의 완전성은 여전히 제3자 감사 및 규제 제약에 의존한다.
2018년에 정말 2.3억 달러가 유출된 건가요?
현재로서는 온체인 탐정의 혐의 제기와 미국 검찰의 ‘이름 미공개 거래소’ 관련 기술만 있을 뿐, 게이트 공식 입장은 없다. 이를 ‘공식적으로 입증되지 않은 중대한 혐의’로 취급해야 하며, 확정된 사실로 간주해서는 안 된다.
일본 사용자는 게이트 글로벌 사이트를 사용할 수 있나요?
일본 사용자는 게이트 재팬(FSA 등록번호 00018)을 이용하게 되며, 현재 FSA 명단에 등재된 거래 가능 코인은 RYO뿐이다. 게이트 글로벌 사이트와 게이트 재팬은 서로 다른 법인이며, 제공 제품 범위도 다르다. 글로벌 사이트의 홍보 내용으로 일본 사이트의 실제 기능을 판단해서는 안 된다.
게이트는 비낸스, OKX보다 더 안전한가요?
세 곳 모두 예비금 및 기본 보안 수준은 합격선 이상이다. 차이점은 주로 역사적 공개 성향, 라이선스 심층도, 지역별 서비스 가능 여부에 있다. 보다 종합적인 수평 비교는 세 거래소 보안 비교에서 확인할 수 있다. 게이트와 MEXC의 차이만 알고 싶다면 게이트 vs MEXC를 참고하라. 게이트의 은행카드 제품은 별도로 게이트 카드 튜토리얼에서 확인할 수 있다.
위험 고지: 암호자산 가격은 극심한 변동성을 보이며, 원금 전액 손실 가능성이 있습니다. 본 문서는 투자 조언을 구성하지 않습니다. 예비금 비율, 라이선스 상태, 지역별 서비스 가능 여부는 수시로 변경될 수 있으므로, 거래 전 반드시 게이트 공식 홈페이지의 PoR 페이지, 라이선스 페이지, 이용약관을 최종 확인하십시오. 역사적 사건 섹션에는 공식 확인되지 않은 혐의가 포함되어 있으며, 명확히 표기되어 있습니다. 이를 확정된 사실로 오인하거나 확산해서는 안 됩니다.




