
Утечка данных Keystone 2026: масштаб, риски фишинга и чек-лист по защите аппаратного кошелька
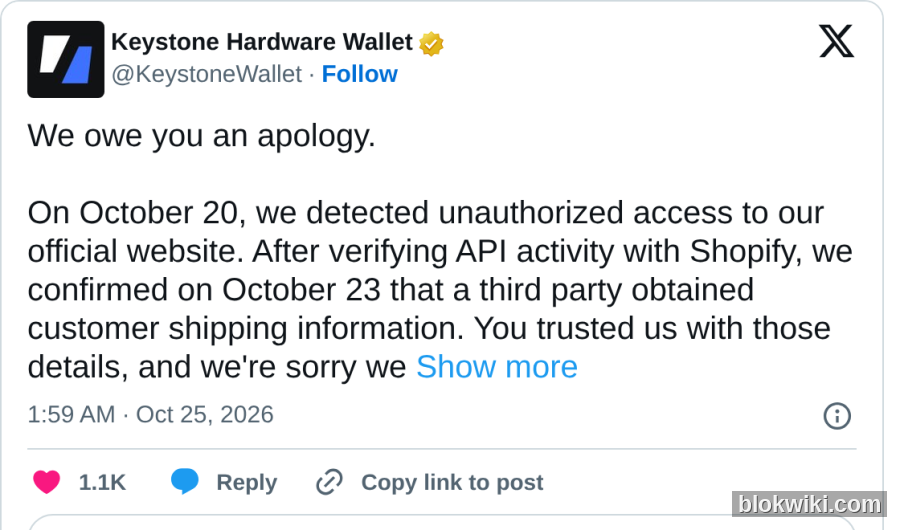
24 октября 2026 года официальный сайт Keystone опубликовал извинения: несанкционированный доступ к сайту был обнаружен 20 октября, а 23 октября подтве…
24 октября 2026 года производитель аппаратных кошельков Keystone опубликовал извинения в официальном аккаунте X: 20 октября было обнаружено несанкционированное вторжение на официальный сайт, а 23 октября после сопоставления активности API с платформой Shopify подтвердилось, что третьи лица получили данные доставки клиентов. В утечку попали имя, контактные данные, адрес доставки, а также детали заказа (что именно куплено и за какую сумму); платёжные карты, банковские реквизиты, сид-фразы, закрытые ключи и пароли от кошельков утечке не подверглись.
Это сообщение вызывает тревогу у пользователей аппаратных кошельков: устройство надёжно хранит закрытый ключ, но покупательские данные выдают «кто вы, где живёте и сколько потратили на устройство». Криптовалюты не потеряны, однако реальны риски целевых фишинговых атак и даже личного посещения.
Сначала вывод: криптовалюты в безопасности, но утекли «личность + адрес + сумма заказа»
Начнём с самого распространённого заблуждения: это событие не связано с утечкой закрытых ключей и не означает взлом устройства. Главное преимущество Keystone — полная изоляция от сети (air-gapped) и подписание транзакций через QR-коды; устройство не подключается к интернету ни по USB, ни по Bluetooth, ни по Wi-Fi. Официально подтверждено, что платёжные карты, банковские реквизиты, сид-фразы, закрытые ключи и пароли от кошельков в утечку не попали.
Однако «данные доставки» ценятся выше, чем многие думают. Получив имя, электронную почту/телефон, адрес доставки и информацию о том, что клиент приобрёл устройство Keystone и на какую сумму, злоумышленники могут отправить очень правдоподобные фишинговые письма или личные сообщения:
- Выдать себя за службу поддержки Keystone и написать: «Ваш заказ затронут утечкой данных — перейдите по ссылке, чтобы подтвердить личность или оформить возврат»;
- Отправить «официальное заменяющее устройство», потребовав сначала импортировать старую сид-фразу для миграции;
- Сослаться на «ошибку в адресе» и попросить «повторно подтвердить данные доставки», чтобы выманить дополнительную личную информацию;
- Для заказов высокой стоимости — совершать телефонные звонки, перехватывать посылки или даже наведываться лично.
Поэтому правильная реакция — не паническая распродажа активов, а восприятие «утечки покупательских данных» как стартовой точки социальной инженерии.
Что подтвердила официальная сторона — и чего пока нет в подтверждении
Согласно официальному заявлению Keystone и проверке в нескольких СМИ, на сегодняшний день подтверждены следующие факты:
- 20 октября: обнаружено несанкционированное вторжение на официальный сайт;
- 23 октября: после сопоставления активности API с Shopify подтверждено, что третьи лица получили данные доставки клиентов;
- Поля, попавшие в утечку: имя, контактные данные, адрес доставки, детали заказа (товар и цена);
- Поля, не затронутые утечкой: данные платёжных карт и банковских реквизитов, сид-фразы, закрытые ключи, пароли от кошельков;
- Принятые меры: доступ заблокирован, уязвимость устранена, запущено расследование, пострадавшие пользователи уведомлены по электронной почте; подробный отчёт будет опубликован в ближайшее время.
Пока не раскрывается: точное количество затронутых клиентов, охватываются ли утечкой все исторические заказы, полный объём полей «телефон» и «электронная почта», а также тип уязвимости. Официальные представители сообщают, что расследование продолжается, и дальнейшие отчёты стоит внимательно отслеживать.
Почему утечки с «данными покупок» случаются постоянно у производителей аппаратных кошельков
Это не проблема только Keystone — это системный слабый участок всей отрасли аппаратных кошельков: чем надёжнее защищено само устройство, тем больше риск возникает в «системах продаж» — логистике, работе с клиентами и интернет-магазине.
- Август 2026 г.: Trezor сообщил об утечке данных у партнёра по логистике ShipMonk, затронувшей около 67 000 клиентов в США;
- Октябрь 2026 г.: Ledger подтвердил, что преступники модифицировали оригинальные аппаратные кошельки, внедрив вредоносную прошивку для кражи сид-фраз, и перепродавали их через дистрибьюторов в Юго-Восточной Азии (подробнее — в статье «Инцидент с бэкдором у дистрибьюторов Ledger»);
- Октябрь 2026 г.: система заказов на официальном сайте Keystone подверглась несанкционированному доступу, в результате чего произошла утечка данных доставки клиентов.
Общая черта всех трёх инцидентов: если злоумышленники не могут получить закрытые ключи ончейн, они переходят к «людям» — используют реальные данные заказов, чтобы завоевать доверие, а затем либо склонить пользователя к самостоятельной передаче сид-фразы, либо продать ему устройство с предустановленной вредоносной прошивкой. Для пользователя защита зависит не только от самого устройства, но и от канала покупки, способа получения посылки и источника информации.
Чек-лист самозащиты для пострадавших пользователей: шесть шагов — и достаточно
- Любой неожиданный контакт считайте фишингом: письма, SMS или личные сообщения от якобы Keystone с упоминанием возврата средств, замены устройства, сбоя в заказе или проверки адреса — не переходите по ссылкам. Откройте официальный сайт или аккаунт X самостоятельно, не используйте ссылки, предоставленные отправителем.
- Сид-фраза никогда не вводится ни на каких сайтах и в чатах: ни производитель, ни служба поддержки, ни полиция, ни платформы не запрашивают сид-фразу. Если кто-то просит вас «импортировать для верификации», «перенести кошелёк» или «разблокировать компенсацию» — немедленно прекратите диалог. Сид-фраза вводится только на вашем собственном устройстве.
- Откажитесь от «заменяющих устройств» с сомнительным происхождением: не принимайте устройства, которые вы не заказывали сами; покупайте только на официальном сайте или у авторизованных партнёров; перед первым использованием проверьте прошивку и подпись по официальной инструкции.
- При обращении в поддержку находите контакты самостоятельно: откройте центр помощи на официальном сайте или воспользуйтесь каналами, указанными в официальном аккаунте X; не отвечайте на письма, пришедшие вам по электронной почте; сохраняйте номер заказа и всю переписку.
- Улучшите «гигиену» данных доставки: при последующих покупках используйте пункты выдачи, ящики для посылок, отдельные почтовые ярлыки и специальные телефоны; не получайте дорогостоящие устройства по одному и тому же адресу снова и снова.
- Если вы уже вводили сид-фразу на подозрительной странице: немедленно переведите все активы, связанные с этой сид-фразой, в новый кошелёк, а старый кошелёк окончательно удалите; не ждите официального отчёта — действуйте сразу. Базовые правила защиты сид-фразы и закрытых ключей см. в «Руководстве по защите сид-фразы и закрытых ключей».
Можно ли продолжать пользоваться аппаратными кошельками?
Да. В этом инциденте не затронуты прошивка устройства, процесс подписания или закрытые ключи; логика подписания через изолированное от сети устройство Keystone также не была скомпрометирована. То, что действительно требует корректировки — это привычки безопасности при покупке и общении, а не переход от аппаратного кошелька к кастодиальному хранению на бирже.
Если у вас хранится крупная сумма, рекомендуется распределить риски: для повседневных мелких операций используйте горячий кошелёк, для крупных сумм — аппаратный кошелёк, а в экстремальных случаях — многостороннюю подпись (multi-sig) или разделите средства между двумя независимыми кошельками. Не храните все активы на одном устройстве и не привязывайте их к одной сид-фразе. О выборе аппаратного кошелька и резервном копировании читайте в руководстве по выбору кошелька, а об отзыве разрешений и действиях после кражи — в инструкции по проверке разрешений и самопомощи.
Часто задаваемые вопросы
Могут ли украсть мои токены?
Согласно официальным данным, закрытый ключ, сид-фраза и пароль от кошелька не были скомпрометированы, а само устройство не подвергалось взлому. Следовательно, одного этого инцидента утечки недостаточно, чтобы напрямую похитить ваши активы. Реальная угроза — фишинг: злоумышленники могут использовать реальные данные о ваших заказах, чтобы обманом заставить вас самостоятельно сообщить им сид-фразу или использовать модифицированное устройство.
Нужно ли немедленно перевести активы в другой кошелёк?
Перевод средств требуется только в том случае, если вы уже сообщали сид-фразу на подозрительных веб-страницах или в чатах, либо если вы приобрели устройство через ненадёжный канал и оно потенциально могло быть модифицировано. Простая утечка данных о заказах с официального сайта не требует панического перевода активов; однако все последующие «официальные» обращения следует рассматривать как высокорисковые.
Будет ли Keystone сам связываться со мной для верификации кошелька?
Нет. Любое обращение, в котором вас просят сообщить сид-фразу, закрытый ключ или пароль от кошелька, либо предложат «импортировать кошелёк для завершения верификации» на сайте или в приложении, — это мошенничество. Официальные уведомления всегда направляют вас на сайт в интернете или в официальное мобильное приложение для получения информации.
Как проверить, подлинное ли письмо?
Не ориентируйтесь на отображаемое имя отправителя — проверяйте полный домен в адресе электронной почты. Не переходите по ссылкам из письма: откройте сайт вручную и сверьте объявление в разделе «Справочный центр» на официальном сайте или в официальном аккаунте X (Twitter). Обычно официальные объявления публикуются одновременно на сайте и в X.
Можно ли будет покупать устройства Keystone в будущем?
Да, но только через официальный сайт или авторизованные каналы продаж. При получении заказа используйте почтомат или пункт выдачи, а перед первым использованием проверьте прошивку устройства. Утечка данных о покупках — это проблема электронной коммерции, а не признак компрометации безопасности самого устройства.
Предупреждение о рисках: данный материал представляет собой обобщение инцидента информационной безопасности и содержит практические рекомендации. Он не является инвестиционной рекомендацией. Все детали происшествия следует уточнять в официальном заявлении Keystone и последующих отчётах расследования; криптоактивы характеризуются высокой волатильностью — оценивайте риски самостоятельно. Любые попытки получить вашу сид-фразу, закрытый ключ или пароль от кошелька следует считать мошенничеством.




