
Keystone データ漏洩 2026:漏洩範囲、フィッシングリスク、ハードウェアウォレット自己防衛リスト
2026年10月24日、Keystoneが公式に謝罪を発表:10月20日に公式サイトへの不正アクセスを検知し、10月23日に第三者が顧客の配送情報を取得したことを確認。流出したのは氏名、連絡先、配送先住所、注文詳細(商品/価格)のみ。クレジットカード情報、銀行口座情報、リカバリーフレーズ、秘密鍵、ウ…
2026年10月24日、ハードウェアウォレットメーカーのKeystoneが公式Xアカウントで謝罪声明を発表しました。同社によると、10月20日に自社公式サイトが不正アクセスを受けたことが判明し、10月23日にShopifyとAPI活動を照合した結果、第三者が顧客の配送情報を取得していたことが確認されました。漏洩した情報には氏名、連絡先、お届け先住所、および注文詳細(何を購入したか、金額はいくらか)が含まれます。クレジットカード情報、銀行口座情報、シードフレーズ、秘密鍵、ウォレットパスワードは一切漏洩していません。
このニュースはハードウェアウォレットユーザーにとって非常に衝撃的です。デバイス自体は秘密鍵を守り抜きましたが、その一方で購入記録が「あなたが誰か、どこに住んでいるか、いくら分のデバイスを買ったか」という情報を外部に渡してしまったのです。暗号資産そのものは失われていませんが、標的型フィッシングや訪問詐欺のリスクは現実に存在します。
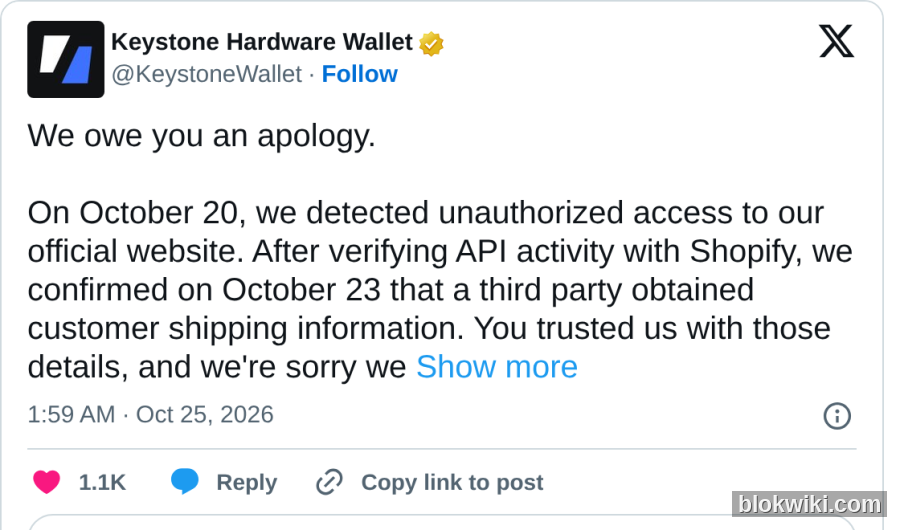
まず結論から:暗号資産は失われていないが、「身分+住所+注文金額」が漏洩
最も誤解されやすい点を最初に明確にしておきます:今回の事象は秘密鍵の漏洩でもなければ、デバイスそのものがハッキングされたわけでもありません。Keystoneの特長は完全なエアギャップ(air-gapped)設計であり、QRコードによる署名方式を採用しており、USB・Bluetooth・Wi-Fiなどによるネットワーク接続は一切行いません。同社は明言しています——クレジットカード情報、銀行口座情報、シードフレーズ、秘密鍵、ウォレットパスワードはいずれも漏洩対象外です。
しかし、「配送情報」の価値は多くの人が想像するよりもはるかに高いものです。攻撃者が氏名、メールアドレス/電話番号、お届け先住所、さらに「Keystone製デバイスを購入済み」「注文金額〇〇ドル」といった情報を手に入れれば、極めて本物そっくりのフィッシングメールやDMを送信できます:
- Keystoneのカスタマーサポートを装い、「あなたの注文は今回のデータ漏洩の影響を受けています。リンクをクリックして本人確認または返金申請を行ってください」と誘導する;
- 「公式の交換用デバイス」を送付し、「旧シードフレーズをインポートして移行を完了してください」と要求する;
- 「住所情報に誤りがあるため、再確認が必要です」と称して、さらに詳しい個人情報を聞き出す;
- 高単価注文を対象に、電話での執拗な勧誘、宅配便の不正受け取り、さらには訪問詐欺のリスクまで生じ得る。
したがって、適切な対応はパニック売却ではなく、「購入データの漏洩」をソーシャルエンジニアリング攻撃の出発点として捉え、それに対処することです。
公式発表で確認されたこと・まだ確認されていないこと
Keystoneの公開声明および複数メディアとの照合により、現時点で確認されている事実は以下の通りです:
- 10月20日:公式サイトにおける不正アクセスを検知;
- 10月23日:ShopifyとAPI活動を照合した結果、第三者が顧客の配送情報を取得していたことを確認;
- 漏洩項目:氏名、連絡先、お届け先住所、注文詳細(商品と価格);
- 非漏洩項目:クレジットカード情報および銀行口座情報、シードフレーズ、秘密鍵、ウォレットパスワード;
- 対応措置:不正アクセスを遮断、脆弱性を修正、調査を開始し、影響を受けたユーザーへメールにて通知済み。詳細な報告書は近日中に公表予定。
未公開の情報には、影響を受けたユーザーの正確な人数、全過去注文が対象かどうか、電話番号およびメールアドレスの具体的な漏洩範囲、および脆弱性の種類が含まれます。同社は調査を継続中であり、今後の報告書に注目が必要です。
なぜハードウェアウォレットメーカーは「購入データ」で頻繁に問題を起こすのか
これはKeystoneだけの問題ではなく、ハードウェアウォレット業界全体の共通の弱点です:デバイスのセキュリティが強固になればなるほど、EC・物流・カスタマーサポートといった「販売に関わるシステム」が相対的に脆弱になりやすくなります。
- 2026年8月:Trezorが物流パートナーShipMonkのデータ漏洩を公表。米国在住の約67,000名の顧客に影響;
- 2026年10月:Ledgerが、正規品ハードウェアウォレットを改ざんし、シードフレーズ窃取用の悪意あるファームウェアを組み込んだ犯罪行為を確認。東南アジアの販売代理店を通じて転売されていた(詳しくはLedger 販売代理店バックドア事件参照);
- 2026年10月:Keystone公式サイトの注文システムが不正アクセスを受け、顧客の配送情報が漏洩。
これら3件の共通点は:攻撃者がオンチェーン上の秘密鍵を入手できない代わりに、「人」に焦点を当てた攻撃を選択した——実際の注文情報をもとに信頼関係を築き、ユーザー自身にシードフレーズを教えるよう誘導したり、改ざん済みのデバイスを販売したりするのです。ユーザーにとっての防御線は、デバイスそのものだけでなく、購入チャネル、受け取り方法、情報源の信頼性にも及びます。
影響を受けたユーザー向け自己防衛チェックリスト:6ステップで完了
- 「予期せぬ連絡」はすべてフィッシングとみなす:Keystoneを名乗る、返金/交換/注文異常/住所確認などを理由とするメール・SMS・DMは、いかなるリンクもクリックしないでください。自分自身で公式サイトまたは公式Xアカウントを開き、内容を確認してください。相手が提示したURLや入口は一切使わないでください。
- シードフレーズは、いかなるウェブサイトやチャットボックスにも入力しない:メーカー、カスタマーサポート、警察、プラットフォームがシードフレーズを要求することはありません。「インポートして本人確認」「ウォレット移行」「補償のロック解除」などと促された場合は、即座に会話を終了してください。シードフレーズは、あくまでご自身のデバイス上でのみ入力してください。
- 出所不明の「交換用デバイス」は絶対に受け取らない:ご自身が明示的に申請していないデバイスの送付は受け取らないでください;購入は公式サイトまたは公式認定チャネルのみから行い、初回使用前には必ず公式チュートリアルに従ってファームウェアと署名を検証してください。
- 公式への連絡は、自分で入口を探す:公式サイトのヘルプセンターまたは公式Xで公表されているチャネルからサポートチケットを起票してください。メール内に記載された連絡先には返信しないでください;注文番号およびやりとりの記録は必ず保存してください。
- お届け先情報の「衛生管理」を改善する:今後の購入では、宅配ボックス/代行受け取りサービス、専用メールアドレスの別名、独立した受取用電話番号などを活用してください;高価値デバイスを同一住所で繰り返し受け取らないよう心がけてください。
- 怪しいページでシードフレーズを入力したことがある場合:直ちに、そのシードフレーズで管理される資産を新規ウォレットへ移動させ、旧ウォレットは永久に廃棄してください。この作業は公式報告を待たず、すぐに実行してください。シードフレーズと秘密鍵の保護に関する基本操作はシードフレーズと秘密鍵の保護ガイドをご参照ください。
ハードウェアウォレットは、今後も使えるのか?
はい、使えます。今回の事象はデバイスのファームウェア、署名プロセス、秘密鍵には一切関係しておらず、Keystoneのエアギャップ署名ロジックも突破されていません。本当に見直すべきは、購入およびコミュニケーションにおけるセキュリティ習慣であり、ハードウェアウォレットを取引所のカストディに切り替える必要はありません。
大口の資産を保有している場合は、リスクを分散させることが推奨されます。日常的な少額取引にはホットウォレットを、大口の資産にはハードウェアウォレットを使用し、極端なケースではマルチシグネチャや2つの独立したウォレットへの分散も検討してください。すべての資産を同一デバイスや同一のシードフレーズに集中させないでください。ハードウェアウォレットの選び方とバックアップ方法についてはウォレット選定ガイドをご覧ください。また、不正アクセスや盗難発生時の対応手順(承認設定の確認と自主的対策)については承認設定の確認と自主的対策をご参照ください。
よくある質問
私の暗号資産は盗まれるのでしょうか?
公式発表によると、秘密鍵・シードフレーズ・ウォレットパスワードは漏洩しておらず、デバイスもハッキングされていないため、今回の情報漏洩のみでは資産を直接移転することはできません。真のリスクはフィッシングです。攻撃者は実在する注文情報を用いて、あなた自身が意図せずシードフレーズを教えるよう誘導したり、改ざんされたデバイスの使用を促す可能性があります。
今すぐ資産を移動すべきですか?
疑わしいWebページやチャットでシードフレーズを暴露した経験がある場合、または購入ルートが信頼できずデバイスが改ざんされている可能性がある場合のみ、即座に資産を移動してください。単に公式サイト上の注文情報が漏洩したという理由だけで、パニックによる資産移動は不要です。ただし、今後届くすべての「公式連絡」については、高リスクとみなして慎重に対応してください。
Keystone から、ウォレットの検証を求める連絡が来ることはあるでしょうか?
ありません。シードフレーズ・秘密鍵・ウォレットパスワードの提供を求めたり、「Webサイト/アプリ上でウォレットをインポートして検証を完了してください」と指示する連絡は、すべて詐欺です。公式通知は、必ず公式サイトまたは公式アプリを通じて情報を確認するよう案内します。
メールが本物かどうかをどう確認すればよいですか?
送信者名(表示名)ではなく、メールアドレスの完全なドメイン名を確認してください。メール内のリンクをクリックせず、ブラウザで直接公式サイトを開き、ヘルプセンターまたは公式X(旧Twitter)アカウントで公告内容を照合してください。公式公告は通常、公式サイトとXで同時に公開されます。
今後もKeystoneを購入できますか?
可能です。ただし、購入は公式サイトまたは公式認定販売チャネルのみから行ってください。受け取りは宅配ボックスまたは代引きサービスを利用し、初回使用前にファームウェアの検証を行ってください。購入データの漏洩は、ECシステムの問題であり、デバイスそのもののセキュリティが無効化されたことを意味しません。
リスク警告:本記事は、サイバーセキュリティ事件に関する整理および操作上の助言を目的としており、投資助言を構成するものではありません。事件の詳細については、Keystoneの公式声明およびその後の調査報告書を基準としてください。暗号資産の価格変動は極めて激しく、自己責任によるリスク評価をお願いいたします。シードフレーズ・秘密鍵・ウォレットパスワードのいずれかを要求する行為は、すべて詐欺とみなしてください。




