
Keystone 数据泄露 2026:泄露范围、钓鱼风险与硬件钱包自保清单
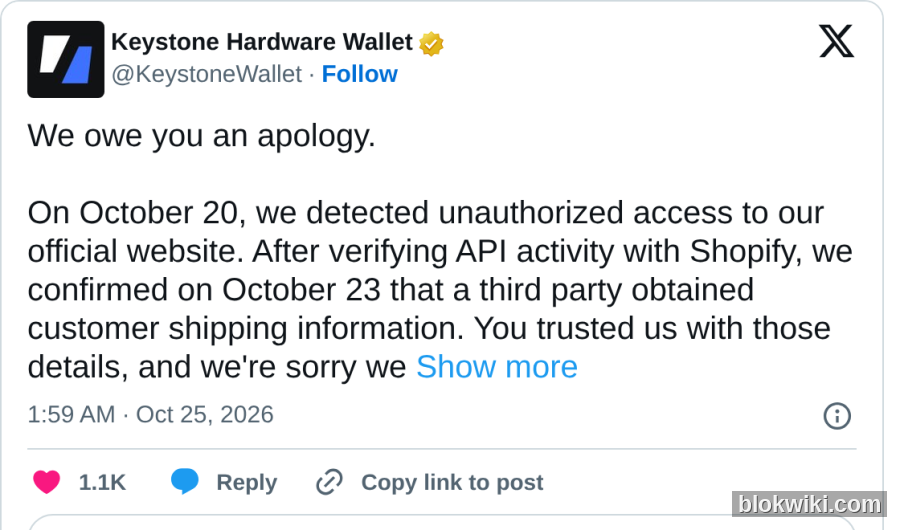
2026 年 10 月 24 日 Keystone 官方致歉:10 月 20 日发现官网未授权访问,10 月 23 日确认第三方获取客户配送信息。泄露姓名、联系方式、收货地址与订单详情(商品/价格);支付卡、银行信息、助记词、私钥、钱包密码未泄露。本文讲清泄露范围、为什么「订单数据」会变成精准钓鱼的…
2026 年 10 月 24 日,硬件钱包厂商 Keystone 在官方 X 账号发布致歉声明:10 月 20 日发现官网遭到未授权访问,10 月 23 日与 Shopify 核对 API 活动后,确认第三方获取了客户的配送信息。泄露范围包括姓名、联系方式、收货地址,以及订单详情(买了什么、价格多少);支付卡、银行信息、助记词、私钥和钱包密码没有泄露。
这条消息对硬件钱包用户来说很刺眼:设备把私钥守住了,购买记录却把「你是谁、住哪里、买了多少钱的设备」交了出去。币没丢,但精准钓鱼和上门风险是真实存在的。
先看结论:币没丢,但「身份 + 地址 + 订单金额」泄露了
先把最容易被误读的一点说清楚:这次事件不是私钥泄露,也不是设备被攻破。Keystone 的卖点是完全气隙(air-gapped)、靠二维码签名,设备不通过 USB、蓝牙或 Wi-Fi 联网;官方明确表示支付卡、银行信息、助记词、私钥与钱包密码不在泄露范围内。
但「配送信息」的价值比很多人想象的高。攻击者拿到姓名、邮箱/电话、收货地址和「买过 Keystone 设备、订单金额若干」之后,可以做出非常像官方的钓鱼邮件或私信:
- 冒充 Keystone 客服,称「你的订单受数据泄露影响,请点击链接验证身份或申请退款」;
- 寄送「官方 replacement device」,要求你先导入旧助记词完成迁移;
- 以「地址错误、需要重新确认收货信息」为由,套取更多个人资料;
- 针对高客单价订单,进行电话骚扰、快递拦截甚至上门风险。
所以正确的应对不是恐慌性卖币,而是把「购买数据泄露」当成一次社会工程攻击的起点来处理。
官方确认了什么、还没确认什么
按 Keystone 公开声明与多家媒体核对,目前可以确认的事实是:
- 10 月 20 日:发现官网存在未授权访问;
- 10 月 23 日:在与 Shopify 核对 API 活动后,确认第三方取得了客户配送信息;
- 泄露字段:姓名、联系方式、收货地址、订单详情(商品与价格);
- 未泄露字段:支付卡与银行信息、助记词、私钥、钱包密码;
- 处置动作:已阻断访问、修复漏洞、启动调查,并通过邮件通知受影响用户;详细报告将在近期公布。
尚未公开的信息包括:受影响客户的具体数量、是否包含全部历史订单、电话与邮箱的完整字段范围,以及漏洞的具体类型。官方表示调查仍在进行,后续报告值得关注。
为什么硬件钱包厂商总在「购买数据」上出事
这不是 Keystone 一家的问题,而是硬件钱包行业的共同薄弱环节:设备安全做得越硬,电商、物流、客服这些「卖货系统」越容易成为短板。
- 2026 年 8 月:Trezor 披露物流合作方 ShipMonk 的数据泄露,影响约 67,000 名美国客户;
- 2026 年 10 月:Ledger 确认有犯罪分子改装正品硬件钱包、植入窃取助记词的恶意固件,并通过东南亚经销商转售(详见Ledger 经销商后门事件);
- 2026 年 10 月:Keystone 官网订单系统被未授权访问,客户配送信息泄露。
三次事件的共同点是:攻击者拿不到链上私钥,就转向「人」——用真实订单信息建立信任,再诱导用户自己交出助记词,或者卖给你一台被做过手脚的设备。对用户来说,防线不只在于设备,而在于购买渠道、收货方式和信息来源。
受影响用户的自保清单:六步做完就够
- 把「意外联系」一律当钓鱼处理:任何自称 Keystone、声称退款/换新/订单异常/地址核实的邮件、短信、私信,都不要点链接。自己打开官网或官方 X 账号核对,不要用对方给的入口。
- 助记词永远不进入任何网站或聊天框:厂商、客服、警察、平台都不会索要助记词。任何人让你「导入验证」「迁移钱包」「解锁补偿」,直接终止对话。助记词只在你自己的设备上输入。
- 拒绝来路不明的「替换设备」:不要接受未经你主动申请的寄送设备;只从官网或官方授权渠道购买,首次使用前按官方教程校验固件与签名。
- 联系官方时自己找入口:从官网帮助中心或官方 X 公布的渠道发起工单,不要回复邮件里的联系方式;保留订单号与沟通记录。
- 改善收货信息卫生:后续购买可用快递柜/代收点、专用邮箱别名、独立的收货电话;不要在同一个地址反复接收高价值设备。
- 如果你曾在可疑页面输入过助记词:立即把这套助记词对应的资产转到新钱包,旧钱包永久废弃;这一步不要等官方报告,先做。助记词安全的基础操作见助记词与私钥保护指南。
硬件钱包还能不能用?
能。此次事件没有涉及设备固件、签名流程或私钥,Keystone 的气隙签名逻辑也没有被攻破。真正需要调整的是购买与沟通环节的安全习惯,而不是把硬件钱包换成交易所托管。
如果你持有较大金额,建议把风险拆开:日常小额用热钱包,大额用硬件钱包,极端情况下使用多签或分散到两个独立钱包;不要把所有资产都压在同一台设备、同一个助记词上。硬件钱包的选择与备份方法见钱包选择指南,授权与被盗后的应急处理见授权排查与自救。
常见问题
我的币会被盗吗?
按官方披露,私钥、助记词和钱包密码没有泄露,设备也没有被攻破,因此仅凭这次泄露无法直接转走你的资产。真正的风险是钓鱼:攻击者用真实订单信息骗你自己交出助记词,或诱导你使用被改装过的设备。
我需要立刻把资产转走吗?
只有在你曾于可疑页面/聊天中暴露过助记词,或购买渠道不可信、设备可能被改装的情况下,才需要立即转移。单纯因为官网订单泄露,不必恐慌性转移;但应把后续所有「官方联系」当作高风险处理。
Keystone 会主动联系我要求验证钱包吗?
不会。任何要求你提供助记词、私钥、钱包密码,或让你在网站/App 里「导入钱包完成验证」的联系,都是诈骗。官方通知只会引导你从官网或官方 App 查看信息。
怎么确认邮件是不是真的?
不要看发件人显示名,要看完整域名;不要点邮件里的链接,手动打开官网,从官网的帮助中心或官方 X 账号核对公告。官方公告通常会同步发布在官网与 X。
以后还能买 Keystone 吗?
可以,但只从官网或官方授权渠道购买,收货使用快递柜/代收点,首次使用前校验固件。购买数据泄露是电商系统的问题,不等于设备安全失效。
风险提示:本文为信息安全事件整理与操作建议,不构成投资建议。事件细节以 Keystone 官方声明与后续调查报告为准;加密资产波动剧烈,请自行评估风险。任何索要助记词、私钥或钱包密码的行为都应视为诈骗。




