
Rò rỉ dữ liệu Keystone 2026: Phạm vi ảnh hưởng, rủi ro lừa đảo và danh sách tự bảo vệ cho ví phần cứng
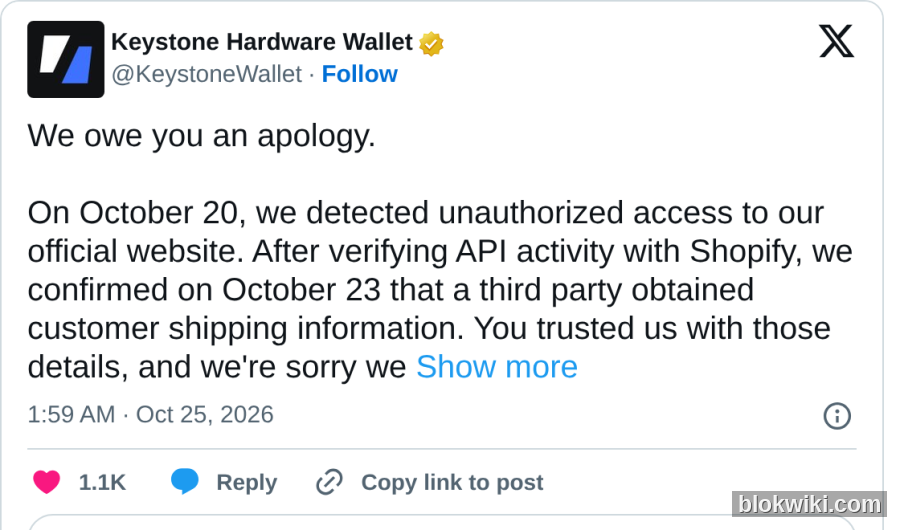
Ngày 24/10/2026, Keystone chính thức xin lỗi: phát hiện truy cập trái phép vào trang web chính thức vào ngày 20/10; đến ngày 23/10 xác nhận bên thứ ba…
Vào ngày 24 tháng 10 năm 2026, nhà sản xuất ví cứng Keystone đã đăng tuyên bố xin lỗi trên tài khoản X chính thức: vào ngày 20 tháng 10, công ty phát hiện trang web chính thức bị truy cập trái phép; đến ngày 23 tháng 10, sau khi đối chiếu hoạt động API với Shopify, Keystone xác nhận một bên thứ ba đã thu được thông tin giao hàng của khách hàng. Phạm vi rò rỉ bao gồm tên, thông tin liên hệ, địa chỉ nhận hàng và chi tiết đơn hàng (mua sản phẩm gì, giá bao nhiêu); thông tin thẻ thanh toán, thông tin ngân hàng, cụm từ khôi phục, khóa riêng và mật khẩu ví hoàn toàn không bị rò rỉ.
Thông tin này gây sốc đối với người dùng ví cứng: thiết bị vẫn bảo vệ an toàn khóa riêng, nhưng lịch sử mua hàng lại vô tình tiết lộ “bạn là ai, bạn sống ở đâu và bạn vừa chi bao nhiêu tiền để mua thiết bị”. Tiền mã hóa không mất, nhưng nguy cơ bị tấn công lừa đảo chính xác hoặc thậm chí bị xâm nhập trực tiếp tại nhà là hoàn toàn có thật.
Trước hết, kết luận rõ ràng: tiền không mất, nhưng «danh tính + địa chỉ + số tiền đơn hàng» đã bị rò rỉ
Hãy làm rõ ngay điểm dễ gây hiểu nhầm nhất: sự việc lần này không phải là rò rỉ khóa riêng, cũng không phải thiết bị bị xâm nhập. Điểm mạnh của Keystone là thiết bị hoàn toàn «cách ly không khí» (air-gapped) và ký giao dịch qua mã QR — thiết bị không kết nối mạng bằng USB, Bluetooth hay Wi-Fi; công ty khẳng định rõ ràng rằng thông tin thẻ thanh toán, thông tin ngân hàng, cụm từ khôi phục, khóa riêng và mật khẩu ví đều nằm ngoài phạm vi rò rỉ.
Nhưng «thông tin giao hàng» lại có giá trị cao hơn nhiều so với tưởng tượng của đa số người dùng. Khi kẻ tấn công nắm trong tay tên, email/số điện thoại, địa chỉ nhận hàng cùng thông tin «đã mua thiết bị Keystone, giá trị đơn hàng là bao nhiêu», chúng có thể tạo ra những email lừa đảo hoặc tin nhắn riêng trông rất giống chính hãng:
- Giả danh bộ phận hỗ trợ khách hàng của Keystone, thông báo: «Đơn hàng của bạn bị ảnh hưởng bởi sự cố rò rỉ dữ liệu — vui lòng nhấn vào liên kết dưới đây để xác minh danh tính hoặc yêu cầu hoàn tiền»;
- Gửi «thiết bị thay thế chính hãng», yêu cầu bạn nhập cụm từ khôi phục cũ để hoàn tất quá trình chuyển đổi;
- Lấy cớ «địa chỉ giao hàng sai, cần xác nhận lại thông tin nhận hàng», nhằm đánh cắp thêm thông tin cá nhân;
- Với các đơn hàng giá trị cao, tiến hành gọi điện quấy rối, chặn bưu phẩm hoặc thậm chí tìm đến tận nhà.
Vì vậy, phản ứng đúng đắn không phải hoảng loạn bán coin, mà là coi «dữ liệu mua hàng bị rò rỉ» như một điểm khởi đầu cho các cuộc tấn công kỹ thuật xã hội.
Các thông tin nào đã được xác nhận bởi nhà sản xuất — và thông tin nào chưa được xác nhận
Theo tuyên bố công khai của Keystone và kiểm chứng chéo với nhiều phương tiện truyền thông, những sự thật sau đây hiện đã được xác nhận:
- Ngày 20 tháng 10: Phát hiện trang web chính thức bị truy cập trái phép;
- Ngày 23 tháng 10: Sau khi đối chiếu hoạt động API với Shopify, xác nhận bên thứ ba đã thu được thông tin giao hàng của khách hàng;
- Các trường dữ liệu bị rò rỉ: tên, thông tin liên hệ, địa chỉ nhận hàng, chi tiết đơn hàng (sản phẩm và giá cả);
- Các trường dữ liệu không bị rò rỉ: thông tin thẻ thanh toán và ngân hàng, cụm từ khôi phục, khóa riêng, mật khẩu ví;
- Các biện pháp xử lý: đã chặn truy cập trái phép, vá lỗ hổng, khởi động điều tra và gửi thông báo qua email tới các khách hàng bị ảnh hưởng; báo cáo chi tiết sẽ được công bố trong thời gian tới.
Các thông tin chưa được công bố bao gồm: số lượng khách hàng cụ thể bị ảnh hưởng, liệu toàn bộ lịch sử đơn hàng có bị ảnh hưởng hay không, phạm vi đầy đủ của các trường dữ liệu như số điện thoại và email, cũng như loại lỗ hổng cụ thể. Nhà sản xuất cho biết điều tra vẫn đang tiếp tục và báo cáo tiếp theo đáng để theo dõi.
Tại sao các nhà sản xuất ví cứng luôn gặp sự cố ở «dữ liệu mua hàng»?
Đây không chỉ là vấn đề riêng của Keystone, mà là điểm yếu chung của toàn ngành ví cứng: càng tập trung bảo mật thiết bị, thì các hệ thống «bán hàng» như thương mại điện tử, hậu cần và hỗ trợ khách hàng lại càng dễ trở thành mắt xích yếu nhất.
- Tháng 8 năm 2026: Trezor tiết lộ sự cố rò rỉ dữ liệu tại đối tác hậu cần ShipMonk, ảnh hưởng khoảng 67.000 khách hàng tại Mỹ;
- Tháng 10 năm 2026: Ledger xác nhận tội phạm đã sửa đổi thiết bị ví cứng chính hãng, cài đặt firmware độc hại nhằm đánh cắp cụm từ khôi phục và bán lại qua các đại lý Đông Nam Á (xem chi tiết tại Sự cố cửa hậu tại đại lý Ledger);
- Tháng 10 năm 2026: Hệ thống đơn hàng trên trang web chính thức của Keystone bị truy cập trái phép, dẫn đến rò rỉ thông tin giao hàng của khách hàng.
Điểm chung của cả ba sự việc là: kẻ tấn công không thể lấy được khóa riêng trên chuỗi, nên chuyển sang tấn công «con người» — dùng thông tin đơn hàng thực tế để xây dựng lòng tin, sau đó dụ dỗ người dùng tự giao nộp cụm từ khôi phục, hoặc bán cho bạn một chiếc ví cứng đã bị can thiệp. Với người dùng, ranh giới phòng thủ không chỉ nằm ở thiết bị, mà còn ở kênh mua hàng, cách nhận hàng và nguồn thông tin bạn tin tưởng.
Danh sách tự bảo vệ dành cho người dùng bị ảnh hưởng: chỉ cần làm đủ sáu bước
- Xử lý mọi liên hệ «bất ngờ» như một cuộc tấn công lừa đảo: Bất kỳ email, tin nhắn SMS hay tin nhắn riêng nào tự xưng là của Keystone, nói về hoàn tiền/thay thế thiết bị/bất thường đơn hàng/xác minh địa chỉ — đều tuyệt đối không nhấn vào bất kỳ liên kết nào. Hãy tự mở trang web chính thức hoặc tài khoản X chính thức để kiểm tra, đừng dùng đường dẫn do đối phương cung cấp.
- Cụm từ khôi phục tuyệt đối không được nhập vào bất kỳ trang web hay khung trò chuyện nào: Nhà sản xuất, bộ phận hỗ trợ, cảnh sát hay nền tảng nào cũng sẽ không bao giờ yêu cầu cụm từ khôi phục của bạn. Bất kỳ ai yêu cầu bạn «nhập để xác minh», «chuyển ví» hay «mở khóa bồi thường», hãy lập tức chấm dứt cuộc trò chuyện. Cụm từ khôi phục chỉ được nhập trên thiết bị của chính bạn.
- Từ chối mọi «thiết bị thay thế» không rõ nguồn gốc: Không chấp nhận thiết bị gửi đến nếu bạn chưa chủ động yêu cầu; chỉ mua từ trang web chính thức hoặc kênh được ủy quyền chính thức; trước khi sử dụng lần đầu, hãy kiểm tra firmware và chữ ký theo hướng dẫn chính thức.
- Tự tìm đường liên hệ chính thức khi cần hỗ trợ: Gửi yêu cầu hỗ trợ qua trung tâm trợ giúp trên trang web chính thức hoặc qua kênh được công bố trên tài khoản X chính thức — không trả lời email chứa thông tin liên hệ do đối phương cung cấp; lưu lại mã đơn hàng và toàn bộ lịch sử trao đổi.
- Cải thiện thói quen bảo mật thông tin giao hàng: Các lần mua sau có thể dùng tủ gửi hàng/bưu cục nhận hàng, email biệt danh chuyên dụng, số điện thoại riêng để nhận hàng; tránh để cùng một địa chỉ liên tục nhận các thiết bị có giá trị cao.
- Nếu bạn từng nhập cụm từ khôi phục trên một trang web đáng nghi: Ngay lập tức chuyển toàn bộ tài sản liên quan sang một ví mới và vĩnh viễn ngừng sử dụng ví cũ; bước này không cần chờ báo cáo chính thức — hãy làm ngay. Các thao tác cơ bản đảm bảo an toàn cụm từ khôi phục xem tại Hướng dẫn bảo vệ cụm từ khôi phục và khóa riêng.
Ví cứng còn dùng được không?
Vẫn dùng được. Sự việc lần này không liên quan đến firmware thiết bị, quy trình ký giao dịch hay khóa riêng; logic ký giao dịch cách ly không khí của Keystone cũng chưa bị xâm nhập. Điều thực sự cần điều chỉnh là thói quen an toàn trong khâu mua hàng và giao tiếp, chứ không phải chuyển sang lưu ký tại sàn giao dịch.
Nếu bạn nắm giữ số tiền lớn, hãy chia nhỏ rủi ro: dùng ví nóng cho các giao dịch nhỏ hàng ngày, dùng ví cứng để lưu trữ số tiền lớn, và trong trường hợp cực đoan, hãy sử dụng đa chữ ký hoặc phân bổ tài sản vào hai ví độc lập; đừng lưu toàn bộ tài sản trên cùng một thiết bị hay dùng chung một cụm từ khôi phục. Cách chọn ví cứng và phương pháp sao lưu được trình bày chi tiết trong Hướng dẫn chọn ví, còn quy trình xác thực và xử lý khẩn cấp khi bị xâm phạm được nêu tại Kiểm tra xác thực và tự cứu.
Câu hỏi thường gặp
Tài sản của tôi có bị đánh cắp không?
Theo thông tin chính thức công bố, khóa riêng, cụm từ khôi phục và mật khẩu ví chưa bị rò rỉ, thiết bị cũng chưa bị tấn công — do đó, chỉ riêng sự cố rò rỉ lần này là không đủ để kẻ xấu trực tiếp chuyển đi tài sản của bạn. Rủi ro thực sự nằm ở hình thức lừa đảo: kẻ tấn công dùng thông tin đơn hàng thật để dụ bạn tự tiết lộ cụm từ khôi phục, hoặc khiến bạn sử dụng thiết bị đã bị can thiệp.
Tôi có cần chuyển ngay tài sản đi không?
Chỉ khi bạn từng tiết lộ cụm từ khôi phục trên trang web/tin nhắn đáng ngờ, hoặc mua thiết bị qua kênh không đáng tin cậy và thiết bị có khả năng đã bị can thiệp, thì mới cần di chuyển tài sản ngay lập tức. Còn nếu chỉ vì đơn hàng trên trang chủ bị rò rỉ, bạn không cần hoảng loạn mà chuyển tiền ồ ạt; tuy nhiên, mọi liên hệ “chính thức” sau này đều phải được xử lý như tình huống có rủi ro cao.
Keystone có chủ động liên hệ tôi để xác minh ví không?
Không. Mọi yêu cầu bạn cung cấp cụm từ khôi phục, khóa riêng, mật khẩu ví, hoặc yêu cầu bạn “nhập ví để hoàn tất xác minh” trên website/app đều là lừa đảo. Thông báo chính thức luôn chỉ dẫn bạn truy cập thông tin qua trang web chính thức hoặc ứng dụng chính thức của Keystone.
Làm sao để xác minh email có phải thật không?
Đừng chỉ nhìn tên người gửi hiển thị — hãy kiểm tra kỹ toàn bộ tên miền; đừng bấm vào bất kỳ liên kết nào trong email, mà hãy mở trang web chính thức bằng tay, rồi vào Trung tâm trợ giúp hoặc tài khoản X chính thức của Keystone để đối chiếu thông báo. Các thông báo chính thức thường được đăng đồng thời trên trang web và X.
Tôi còn có thể mua Keystone nữa không?
Có thể, nhưng chỉ nên mua từ trang web chính thức hoặc các kênh được ủy quyền; khi nhận hàng, hãy dùng tủ gửi hàng hoặc điểm nhận hàng thay mặt; trước lần sử dụng đầu tiên, hãy kiểm tra lại firmware. Việc rò rỉ dữ liệu mua hàng là sự cố thuộc hệ thống thương mại điện tử, chứ không đồng nghĩa với việc thiết bị mất an toàn.
cảnh báo rủi ro: Bài viết này nhằm tổng hợp sự cố an ninh thông tin và đưa ra khuyến nghị hành động, không cấu thành lời khuyên đầu tư. Các chi tiết sự cố lấy theo tuyên bố chính thức của Keystone và báo cáo điều tra tiếp theo; tài sản mã hóa biến động mạnh, vui lòng tự đánh giá rủi ro. Mọi yêu cầu cung cấp cụm từ khôi phục, khóa riêng hoặc mật khẩu ví đều phải coi là lừa đảo.




