
Keystone bocor data 2026: risiko phishing & langkah lindung
Keystone mengeluarkan permohonan maaf rasmi pada 24 Oktober 2026: akses tidak berlesen ke laman web rasmi dikesan pada 20 Oktober, dan pada 23 Oktober…
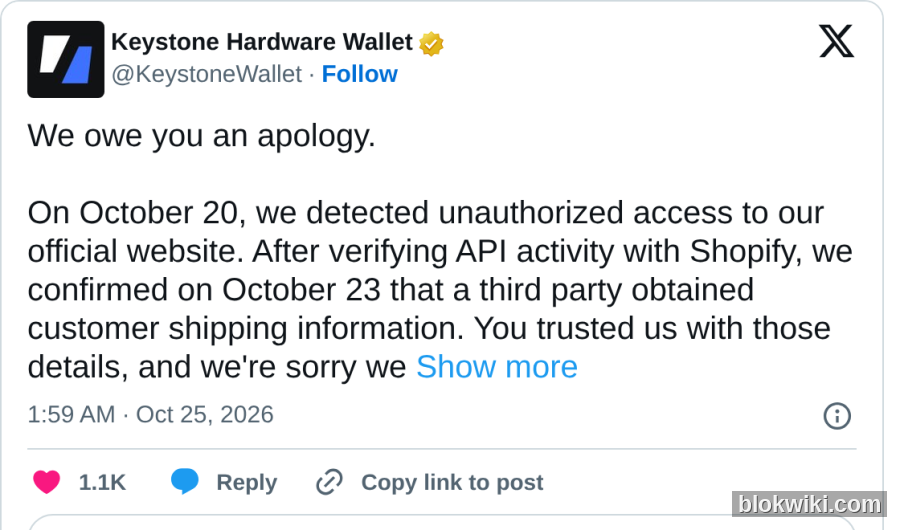
Pada 24 Oktober 2026, pengeluar dompet perkakasan Keystone mengeluarkan kenyataan permohonan maaf secara rasmi di akaun X mereka: pada 20 Oktober, pihaknya mengesan akses tidak berlesen ke laman web rasmi; dan pada 23 Oktober, setelah mengesahkan aktiviti API dengan Shopify, pihaknya mengesahkan bahawa pihak ketiga telah memperoleh maklumat penghantaran pelanggan. Skop kebocoran termasuk nama, maklumat hubungan, alamat penghantaran, serta butiran pesanan (barang yang dibeli dan harga masing-masing); maklumat kad pembayaran, maklumat bank, frasa benih, kunci peribadi dan kata laluan dompet TIDAK bocor.
Berita ini cukup mencetuskan kebimbangan bagi pengguna dompet perkakasan: walaupun peranti berjaya melindungi kunci peribadi, rekod pembelian justru mendedahkan “siapa anda, di mana anda tinggal, dan berapa banyak wang yang anda keluarkan untuk peranti ini”. Aset kripto tidak hilang, tetapi risiko penipuan sasaran tepat (phishing) dan ancaman kunjungan fizikal adalah nyata.
Ringkasan awal: Aset kripto selamat, tetapi “identiti + alamat + jumlah pesanan” bocor
Perkara yang paling kerap disalahfahami perlu diperjelaskan terlebih dahulu: insiden kali ini BUKAN kebocoran kunci peribadi, dan BUKAN peranti yang dijangkiti. Kelebihan utama Keystone ialah reka bentuk sepenuhnya tanpa sambungan rangkaian (air-gapped), dengan proses tandatangan melalui kod QR—peranti ini tidak bersambung ke internet melalui USB, Bluetooth atau Wi-Fi; pihak rasmi secara tegas menyatakan bahawa maklumat kad pembayaran, maklumat bank, frasa benih, kunci peribadi dan kata laluan dompet TIDAK terlibat dalam kebocoran ini.
Tetapi “maklumat penghantaran” mempunyai nilai yang lebih tinggi daripada yang ramai sangkakan. Apabila penyerang memperoleh nama, emel/nombor telefon, alamat penghantaran dan maklumat “anda pernah membeli peranti Keystone dengan jumlah tertentu”, mereka boleh menghasilkan e-mel atau mesej peribadi palsu yang sangat menyerupai komunikasi rasmi:
- Mendakwa sebagai khidmat pelanggan Keystone, dengan kenyataan seperti “pesanan anda terjejas akibat kebocoran data—sila klik pautan ini untuk mengesahkan identiti atau memohon bayaran balik”;
- Menghantar “peranti pengganti rasmi”, dengan meminta anda terlebih dahulu mengimport frasa benih lama untuk proses pemindahan;
- Menggunakan alasan “alamat salah—perlukan pengesahan semula maklumat penghantaran” untuk memperoleh lebih banyak data peribadi;
- Bagi pesanan bernilai tinggi, melakukan gangguan telefon, menghalang penghantaran pos atau malah mengancam kunjungan fizikal.
Oleh itu, tindak balas yang betul bukanlah menjual aset kripto secara panik, tetapi memperlakukan “kebocoran data pembelian” ini sebagai titik permulaan serangan kejuruteraan sosial.
Apa yang telah disahkan dan belum disahkan oleh pihak rasmi
Berdasarkan kenyataan rasmi Keystone dan pengesahan daripada pelbagai media, fakta berikut telah dapat disahkan:
- 20 Oktober: Kesan akses tidak berlesen ke laman web rasmi;
- 23 Oktober: Setelah mengesahkan aktiviti API dengan Shopify, pihak ketiga disahkan telah memperoleh maklumat penghantaran pelanggan;
- Maklumat yang bocor: nama, maklumat hubungan, alamat penghantaran, dan butiran pesanan (barang dan harga);
- Maklumat yang TIDAK bocor: maklumat kad pembayaran dan bank, frasa benih, kunci peribadi, kata laluan dompet;
- Tindakan yang diambil: akses telah diputus, kelemahan dibaiki, siasatan dimulakan, dan pengguna terjejas telah dihubungi melalui e-mel; laporan terperinci akan dikeluarkan dalam masa terdekat.
Maklumat yang belum diumumkan secara terbuka termasuk: bilangan tepat pengguna terjejas, sama ada semua pesanan sejarah terlibat, julat lengkap medan nombor telefon dan emel, serta jenis kelemahan spesifik. Pihak rasmi menyatakan siasatan masih berlangsung, dan laporan lanjut patut diikuti.
Mengapa pengeluar dompet perkakasan sentiasa bermasalah dengan “data pembelian”
Ini bukan isu eksklusif Keystone sahaja, tetapi merupakan titik lemah bersama dalam industri dompet perkakasan: semakin kukuh keselamatan peranti, semakin lemah pula sistem “jualan”—seperti e-dagang, logistik dan khidmat pelanggan.
- Ogos 2026: Trezor mengumumkan kebocoran data rakan kongsi logistik mereka, ShipMonk, yang memberi kesan kepada kira-kira 67,000 pelanggan di Amerika Syarikat;
- Oktober 2026: Ledger mengesahkan adanya jenayah iaitu penukaran peranti dompet perkakasan asli kepada versi berbahaya yang memuatkan firmware cacat untuk mencuri frasa benih—dan dijual semula melalui pengedar di Asia Tenggara (lihat Insiden pintu belakang pengedar Ledger);
- Oktober 2026: Sistem pesanan laman web rasmi Keystone diakses tanpa lesen, menyebabkan kebocoran maklumat penghantaran pelanggan.
Titik persamaan ketiga-tiga insiden ini ialah: penyerang tidak dapat mengakses kunci peribadi on-chain, jadi mereka beralih kepada “manusia”—membina kepercayaan melalui maklumat pesanan sebenar, kemudian membujuk pengguna untuk menyerahkan frasa benih sendiri, atau menjual peranti yang telah diubah suai. Bagi pengguna, pertahanan bukan hanya bergantung pada peranti, tetapi juga saluran pembelian, cara penerimaan barang dan sumber maklumat.
Senarai langkah perlindungan diri untuk pengguna terjejas: enam langkah sahaja
- Anggap SEMUA hubungan tidak dijangka sebagai cubaan phishing: sebarang e-mel, SMS atau mesej peribadi yang mendakwa sebagai Keystone—dan menyatakan tentang bayaran balik/penggantian peranti/kesalahan pesanan/pengesahan alamat—JANGAN klik pautan apa pun. Buka sendiri laman web rasmi atau akaun X rasmi untuk mengesah, jangan gunakan pintu masuk yang diberikan pihak lawan.
- Frasa benih JANGAN pernah dimasukkan ke mana-mana laman web atau kotak borak: pengeluar, khidmat pelanggan, polis atau platform mana pun TIDAK AKAN meminta frasa benih. Mana-mana pihak yang meminta anda “mengimport untuk pengesahan”, “memindahkan dompet” atau “membuka kunci kompensasi”, hentikan perbualan tersebut serta-merta. Frasa benih hanya dimasukkan pada peranti anda sendiri.
- Tolak “peranti pengganti” dari sumber tidak diketahui: jangan terima peranti yang dihantar tanpa permohonan aktif daripada anda; beli hanya melalui laman web rasmi atau saluran berlesen rasmi, dan semak firmware serta tandatangan mengikut tutorial rasmi sebelum penggunaan pertama.
- Cari sendiri pintu masuk untuk hubungi pihak rasmi: buka tiket sokongan melalui pusat bantuan laman web rasmi atau saluran yang diumumkan di akaun X rasmi—jangan balas e-mel menggunakan maklumat hubungan di dalamnya; simpan nombor pesanan dan rekod komunikasi.
- Tingkatkan “kebersihan” maklumat penghantaran: untuk pembelian seterusnya, gunakan kotak pos/kedai pengumpulan, alias emel khas, atau nombor telefon khusus untuk penghantaran; elakkan menerima peranti bernilai tinggi berulang kali di alamat yang sama.
- Jika anda pernah memasukkan frasa benih di laman web mencurigakan: segera pindahkan semua aset yang berkaitan dengan frasa benih tersebut ke dompet baharu, dan buang dompet lama secara kekal; lakukan langkah ini SEBELUM menunggu laporan rasmi. Panduan operasi asas keselamatan frasa benih boleh didapati di Panduan Perlindungan Frasa Benih & Kunci Peribadi.
Bolehkah dompet perkakasan masih digunakan?
Boleh. Insiden ini tidak melibatkan firmware peranti, proses tandatangan atau kunci peribadi—logik tandatangan tanpa sambungan rangkaian (air-gapped) Keystone juga tidak dijangkiti. Yang benar-benar perlu ditambah baik ialah amalan keselamatan semasa pembelian dan komunikasi, bukan menggantikan dompet perkakasan dengan penjagaan di bursa.
Jika anda memegang jumlah yang besar, disarankan untuk mengurangkan risiko dengan cara berikut: gunakan dompet panas untuk transaksi harian bernilai kecil, dompet perkakasan untuk jumlah besar, dan dalam situasi ekstrem, gunakan pelbagai tandatangan (multi-sig) atau pecahkan aset ke dalam dua dompet berasingan; jangan simpan semua aset anda pada satu peranti sahaja atau menggunakan satu frasa benih yang sama. Panduan memilih dompet perkakasan dan kaedah membuat sandaran tersedia di Panduan Memilih Dompet, manakala prosedur tindakan segera bagi kes pengesahan tidak sah dan pemulihan selepas kehilangan akses boleh didapati di Penyiasatan Pengesahan & Tindakan Sendiri.
Soalan Lazim
Adakah syiling saya akan dicuri?
Mengikut maklumat yang dikeluarkan secara rasmi, kunci peribadi, frasa benih dan kata laluan dompet tidak bocor, dan tiada peranti yang berjaya ditembusi—oleh itu, kebocoran kali ini tidak membolehkan pihak ketiga memindahkan aset anda secara langsung. Risiko sebenar ialah penipuan melalui e-mel atau laman web palsu (phishing): penyerang mungkin menggunakan maklumat pesanan sebenar untuk menipu anda supaya mendedahkan frasa benih sendiri, atau mengarahkan anda menggunakan peranti yang telah diubahsuai.
Adakah saya perlu segera memindahkan aset saya?
Anda hanya perlu memindahkan aset secara segera jika: (1) anda pernah mendedahkan frasa benih di laman web/ruang sembang yang mencurigakan, atau (2) saluran pembelian tidak dipercayai dan peranti mungkin telah diubahsuai. Jika kebocoran terhad hanya kepada maklumat pesanan di laman web rasmi, tiada keperluan untuk memindahkan aset secara panik; namun, semua “hubungan rasmi” seterusnya harus dianggap berisiko tinggi.
Adakah Keystone akan menghubungi saya secara aktif untuk mengesahkan dompet?
Tidak. Mana-mana hubungan—melalui e-mel, mesej atau panggilan—yang meminta anda memberikan frasa benih, kunci peribadi atau kata laluan dompet, atau meminta anda “mengimport dompet untuk mengesahkan” di laman web/App, adalah penipuan. Notis rasmi hanya akan mengarahkan anda untuk menyemak maklumat melalui laman web rasmi atau Aplikasi Rasmi.
Bagaimana saya boleh mengesahkan sama ada e-mel itu sah?
Jangan percaya nama penghantar yang dipaparkan—semak domain penuh sebenar; jangan klik pautan dalam e-mel tersebut, tetapi buka laman web rasmi secara manual, kemudian semak pengumuman di Pusat Bantuan atau akaun X rasmi. Pengumuman rasmi biasanya dikeluarkan serentak di laman web rasmi dan X.
Bolehkah saya masih membeli Keystone pada masa hadapan?
Boleh, tetapi hanya melalui laman web rasmi atau saluran berkuasa penuh rasmi sahaja. Gunakan kotak penghantaran atau pusat pengambilan untuk menerima barang, dan semak semula firmware sebelum penggunaan pertama. Kebocoran data pembelian adalah isu sistem e-dagang, dan tidak bermaksud keselamatan peranti itu sendiri telah gagal.
Amaran risiko: Artikel ini merupakan ringkasan kejadian keselamatan maklumat dan cadangan tindakan—ia tidak merupakan nasihat pelaburan. Butiran kejadian mengikut kenyataan rasmi Keystone dan laporan siasatan susulan; aset kripto sangat tidak stabil—sila nilai risiko sendiri. Mana-mana permintaan frasa benih, kunci peribadi atau kata laluan dompet mesti dianggap sebagai penipuan.




