
Keystone 資料外洩 2026:外洩範圍、釣魚風險與硬體錢包自保清單
2026 年 10 月 24 日 Keystone 官方致歉:10 月 20 日發現官網未授權存取,10 月 23 日確認第三方取得客戶配送資訊。外洩姓名、聯絡方式、收貨地址與訂單詳情(商品/價格);支付卡、銀行資訊、助記詞、私鑰、錢包密碼未外洩。本文講清外洩範圍、為什麼「訂單資料」會變成精準釣魚的…
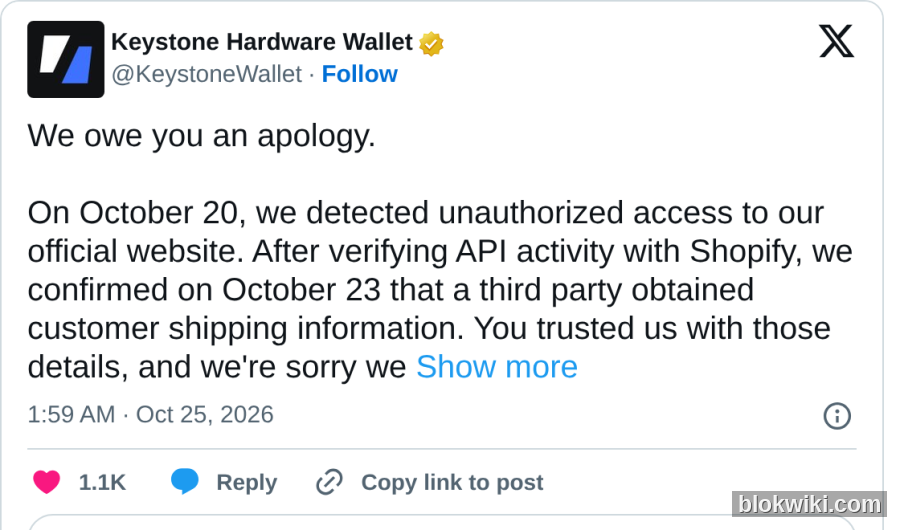
2026 年 10 月 24 日,硬體錢包廠商 Keystone 在官方 X 帳號發布致歉聲明:10 月 20 日發現官網遭到未授權存取,10 月 23 日與 Shopify 核對 API 活動後,確認第三方取得了客戶的配送資訊。外洩範圍包括姓名、聯絡方式、收貨地址,以及訂單詳情(買了什麼、價格多少);支付卡、銀行資訊、助記詞、私鑰與錢包密碼沒有外洩。
這則消息對硬體錢包使用者來說很刺眼:裝置把私鑰守住了,購買紀錄卻把「你是誰、住哪裡、買了多少錢的裝置」交了出去。幣沒丟,但精準釣魚與上門風險是真實存在的。
先看結論:幣沒丟,但「身分 + 地址 + 訂單金額」外洩了
先把最容易被誤讀的一點說清楚:這次事件不是私鑰外洩,也不是裝置被攻破。Keystone 的賣點是完全氣隙(air-gapped)、靠 QR 碼簽名,裝置不透過 USB、藍牙或 Wi-Fi 連網;官方明確表示支付卡、銀行資訊、助記詞、私鑰與錢包密碼不在外洩範圍內。
但「配送資訊」的價值比很多人想像的高。攻擊者拿到姓名、電子郵件/電話、收貨地址和「買過 Keystone 裝置、訂單金額若干」之後,可以做出非常像官方的釣魚郵件或私訊:
- 冒充 Keystone 客服,稱「你的訂單受資料外洩影響,請點擊連結驗證身分或申請退款」;
- 寄送「官方 replacement device」,要求你先匯入舊助記詞完成遷移;
- 以「地址錯誤、需要重新確認收貨資訊」為由,套取更多個人資料;
- 針對高客單價訂單,進行電話騷擾、快遞攔截甚至上門風險。
所以正確的應對不是恐慌性賣幣,而是把「購買資料外洩」當成一次社交工程攻擊的起點來處理。
官方確認了什麼、還沒確認什麼
按 Keystone 公開聲明與多家媒體核對,目前可以確認的事實是:
- 10 月 20 日:發現官網存在未授權存取;
- 10 月 23 日:在與 Shopify 核對 API 活動後,確認第三方取得了客戶配送資訊;
- 外洩欄位:姓名、聯絡方式、收貨地址、訂單詳情(商品與價格);
- 未外洩欄位:支付卡與銀行資訊、助記詞、私鑰、錢包密碼;
- 處置動作:已阻斷存取、修復漏洞、啟動調查,並透過電子郵件通知受影響使用者;詳細報告將於近期公布。
尚未公開的資訊包括:受影響客戶的具體數量、是否包含全部歷史訂單、電話與電子郵件的完整欄位範圍,以及漏洞的具體類型。官方表示調查仍在進行,後續報告值得關注。
為什麼硬體錢包廠商總在「購買資料」上出事
這不是 Keystone 一家的問題,而是硬體錢包產業的共同薄弱環節:裝置安全做得越硬,電商、物流、客服這些「賣貨系統」越容易成為短板。
- 2026 年 8 月:Trezor 披露物流合作方 ShipMonk 的資料外洩,影響約 67,000 名美國客戶;
- 2026 年 10 月:Ledger 確認有犯罪分子改裝正品硬體錢包、植入竊取助記詞的惡意韌體,並透過東南亞經銷商轉售(詳見Ledger 經銷商後門事件);
- 2026 年 10 月:Keystone 官網訂單系統遭未授權存取,客戶配送資訊外洩。
三次事件的共同點是:攻擊者拿不到鏈上私鑰,就轉向「人」——用真實訂單資訊建立信任,再誘導使用者自己交出助記詞,或者賣給你一台被做過手腳的裝置。對使用者來說,防線不只在於裝置,而在於購買管道、收貨方式和資訊來源。
受影響使用者的自保清單:六步做完就夠
- 把「意外聯絡」一律當釣魚處理:任何自稱 Keystone、聲稱退款/換新/訂單異常/地址核實的電子郵件、簡訊、私訊,都不要點連結。自己打開官網或官方 X 帳號核對,不要用對方給的入口。
- 助記詞永遠不進入任何網站或聊天框:廠商、客服、警察、平台都不會索要助記詞。任何人讓你「匯入驗證」「遷移錢包」「解鎖補償」,直接終止對話。助記詞只在你自己的裝置上輸入。
- 拒絕來路不明的「替換裝置」:不要接受未經你主動申請的寄送裝置;只從官網或官方授權管道購買,首次使用前按官方教學校驗韌體與簽名。
- 聯絡官方時自己找入口:從官網幫助中心或官方 X 公布的管道發起工單,不要回覆電子郵件裡的聯絡方式;保留訂單號與溝通紀錄。
- 改善收貨資訊衛生:後續購買可用快遞櫃/代收點、專用電子郵件別名、獨立的收貨電話;不要在同一個地址反覆接收高價值裝置。
- 如果你曾在可疑頁面輸入過助記詞:立即把這套助記詞對應的資產轉到新錢包,舊錢包永久廢棄;這一步不要等官方報告,先做。助記詞安全的基礎操作見助記詞與私鑰保護指南。
硬體錢包還能不能用?
能。此次事件沒有涉及裝置韌體、簽名流程或私鑰,Keystone 的氣隙簽名邏輯也沒有被攻破。真正需要調整的是購買與溝通環節的安全習慣,而不是把硬體錢包換成交易所託管。
如果你持有較大金額,建議把風險拆開:日常小額用熱錢包,大額用硬體錢包,極端情況下使用多簽或分散到兩個獨立錢包;不要把所有資產都壓在同一台裝置、同一個助記詞上。硬體錢包的選擇與備份方法見錢包選擇指南,授權與被盜後的應急處理見授權排查與自救。
常見問題
我的幣會被盜嗎?
按官方披露,私鑰、助記詞和錢包密碼沒有外洩,裝置也沒有被攻破,因此僅憑這次外洩無法直接轉走你的資產。真正的風險是釣魚:攻擊者用真實訂單資訊騙你自己交出助記詞,或誘導你使用被改裝過的裝置。
我需要立刻把資產轉走嗎?
只有在你曾於可疑頁面/聊天中暴露過助記詞,或購買管道不可信、裝置可能被改裝的情況下,才需要立即轉移。單純因為官網訂單外洩,不必恐慌性轉移;但應把後續所有「官方聯絡」當作高風險處理。
Keystone 會主動聯絡我要求驗證錢包嗎?
不會。任何要求你提供助記詞、私鑰、錢包密碼,或讓你在網站/App 裡「匯入錢包完成驗證」的聯絡,都是詐騙。官方通知只會引導你從官網或官方 App 查看資訊。
怎麼確認電子郵件是不是真的?
不要看寄件者顯示名稱,要看完整網域;不要點電子郵件裡的連結,手動打開官網,從官網的幫助中心或官方 X 帳號核對公告。官方公告通常會同步發布在官網與 X。
以後還能買 Keystone 嗎?
可以,但只從官網或官方授權管道購買,收貨使用快遞櫃/代收點,首次使用前校驗韌體。購買資料外洩是電商系統的問題,不等於裝置安全失效。
風險提示:本文為資訊安全事件整理與操作建議,不構成投資建議。事件細節以 Keystone 官方聲明與後續調查報告為準;加密資產波動劇烈,請自行評估風險。任何索要助記詞、私鑰或錢包密碼的行為都應視為詐騙。




