
Keystone: fuga de datos y qué hacer como usuario
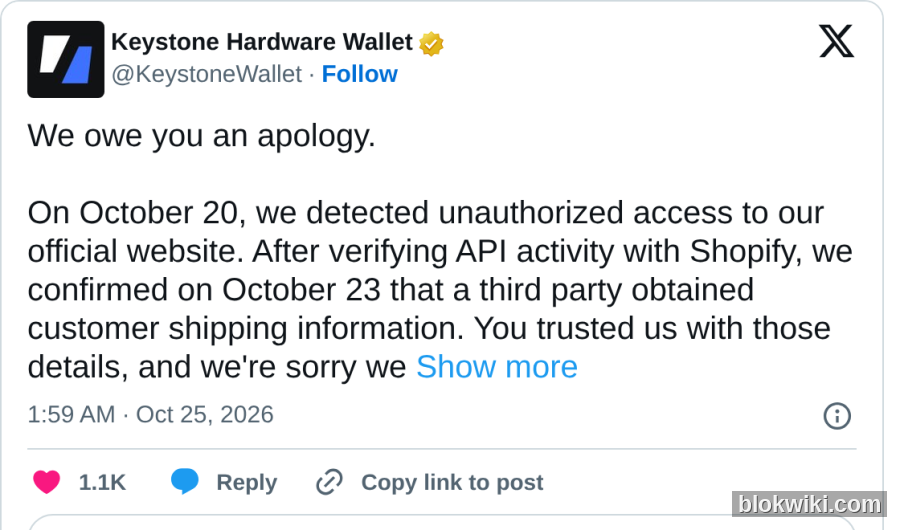
El 24 de octubre de 2026, Keystone emitió una disculpa oficial: el 20 de octubre se detectó un acceso no autorizado a su sitio web y, el 23 de octubre…
El 24 de octubre de 2026, el fabricante de hardware wallets Keystone publicó una declaración de disculpa en su cuenta oficial de X: el 20 de octubre se detectó un acceso no autorizado a su sitio web oficial; el 23 de octubre, tras contrastar con Shopify las actividades de su API, se confirmó que un tercero había obtenido la información de envío de los clientes. Los datos filtrados incluyen nombre, datos de contacto, dirección de entrega y detalles del pedido (qué se compró y por cuánto); no se filtraron tarjetas de pago, información bancaria, frases semilla, claves privadas ni contraseñas de billeteras.
Esta noticia resulta especialmente alarmante para los usuarios de hardware wallets: el dispositivo protegió correctamente la clave privada, pero los registros de compra revelaron «quién eres, dónde vives y cuánto pagaste por el dispositivo». Las criptomonedas no se perdieron, pero sí aumentan de forma real los riesgos de ataques de phishing altamente dirigidos e incluso visitas no deseadas a domicilio.
Primero, la conclusión: las monedas están a salvo, pero se filtraron «identidad + dirección + importe del pedido»
Empecemos por aclarar lo más susceptible de malinterpretarse: este incidente no implicó ninguna filtración de claves privadas ni una violación del dispositivo. La principal ventaja de Keystone es su diseño completamente aislado (air-gapped) y su firma mediante códigos QR; el dispositivo no se conecta a Internet mediante USB, Bluetooth ni Wi-Fi. La empresa ha confirmado expresamente que las tarjetas de pago, la información bancaria, las frases semilla, las claves privadas y las contraseñas de las billeteras no forman parte de los datos comprometidos.
No obstante, el valor de la «información de envío» es mayor de lo que muchos imaginan. Una vez que los atacantes obtienen nombre, correo electrónico/teléfono, dirección de entrega y el dato de que «compraste un dispositivo Keystone por X cantidad», pueden elaborar correos electrónicos o mensajes directos extremadamente convincentes que parecen provenir de la propia empresa:
- Fingir ser soporte técnico de Keystone y afirmar: «Tu pedido se vio afectado por esta filtración de datos; haz clic aquí para verificar tu identidad o solicitar un reembolso»;
- Enviar un «dispositivo de reemplazo oficial», pidiéndote que primero importes tu frase semilla antigua para completar la migración;
- Alegar un «error en la dirección» y pedirte que «reconfirme sus datos de recepción», con el fin de obtener más información personal;
- Para pedidos de alto valor, realizar llamadas molestas, interceptar paquetes o incluso acudir físicamente a tu domicilio.
Por tanto, la respuesta adecuada no es vender tus activos por pánico, sino tratar esta «filtración de datos de compra» como el punto de partida de un ataque de ingeniería social.
¿Qué ha confirmado oficialmente la empresa y qué aún no?
Según la declaración pública de Keystone y la verificación realizada por varios medios, los hechos confirmados hasta ahora son los siguientes:
- 20 de octubre: se detectó un acceso no autorizado al sitio web oficial;
- 23 de octubre: tras contrastar con Shopify las actividades de su API, se confirmó que un tercero había obtenido la información de envío de los clientes;
- Datos filtrados: nombre, datos de contacto, dirección de entrega y detalles del pedido (artículo y precio);
- Datos no filtrados: información de tarjetas de pago y cuentas bancarias, frases semilla, claves privadas y contraseñas de billeteras;
- Medidas adoptadas: se ha bloqueado el acceso, se ha corregido la vulnerabilidad, se ha iniciado una investigación y se han notificado por correo electrónico a los usuarios afectados; próximamente se publicará un informe detallado.
La información aún no divulgada incluye: el número exacto de clientes afectados, si se vieron comprometidos todos los pedidos históricos, el alcance completo de los campos de teléfono y correo electrónico, y el tipo específico de vulnerabilidad. La empresa señala que la investigación continúa y que vale la pena seguir atentos al informe posterior.
¿Por qué los fabricantes de hardware wallets siempre tienen problemas con los «datos de compra»?
Este no es un problema exclusivo de Keystone, sino una debilidad común en toda la industria: cuanto más robusta sea la seguridad del dispositivo, más probable será que los sistemas asociados a la venta —logística, atención al cliente, comercio electrónico— se conviertan en el eslabón más débil.
- Agosto de 2026: Trezor reveló una filtración de datos en ShipMonk, su proveedor logístico, que afectó a unos 67 000 clientes en Estados Unidos;
- Octubre de 2026: Ledger confirmó que criminales habían modificado dispositivos originales para instalar firmware malicioso capaz de robar frases semilla, y los revendían a través de distribuidores del sudeste asiático (véase el incidente del backdoor en distribuidores de Ledger);
- Octubre de 2026: el sistema de pedidos del sitio web oficial de Keystone sufrió un acceso no autorizado, con filtración de información de envío de clientes.
Lo que tienen en común estos tres incidentes es que los atacantes, al no poder acceder a las claves privadas on-chain, redirigieron su estrategia hacia «las personas»: usan información real de pedidos para generar confianza y luego inducen al usuario a entregar voluntariamente su frase semilla, o le venden un dispositivo manipulado. Para el usuario, la defensa ya no depende solo del dispositivo, sino también del canal de compra, la forma de recepción y la procedencia de la información.
Lista de autoprotección para usuarios afectados: seis pasos suficientes
- Trate todo «contacto inesperado» como un intento de phishing: ningún correo electrónico, mensaje de texto ni mensaje directo que diga representar a Keystone —y que mencione reembolsos, reemplazos, anomalías en pedidos o verificación de direcciones— debe contener enlaces a los que haga clic. Acceda usted mismo al sitio web oficial o a la cuenta oficial de X para verificar la información; nunca use los enlaces o entradas facilitados por el remitente.
- Nunca ingrese su frase semilla en ningún sitio web ni en ningún campo de chat: ni el fabricante, ni el soporte técnico, ni la policía, ni ninguna plataforma le pedirá jamás su frase semilla. Si alguien le pide que «importe para verificar», «migre su billetera» o «desbloquee una compensación», interrumpa inmediatamente la conversación. Su frase semilla solo debe ingresarse en su propio dispositivo.
- Rechace cualquier «dispositivo de reemplazo» de origen dudoso: no acepte ningún dispositivo enviado sin haberlo solicitado previamente; adquiera únicamente a través del sitio web oficial o de canales autorizados. Antes de usarlo por primera vez, siga las instrucciones oficiales para verificar el firmware y las firmas.
- Cuando contacte con soporte oficial, busque usted mismo la vía de acceso: abra un ticket desde el centro de ayuda del sitio web oficial o a través de los canales publicados por la cuenta oficial de X; no responda a los contactos incluidos en correos electrónicos recibidos. Guarde su número de pedido y los registros de comunicación.
- Mejore la «higiene» de su información de envío: para futuras compras, utilice taquillas de paquetería o puntos de recogida, alias de correo electrónico dedicados y números de teléfono independientes para recibir paquetes; evite recibir repetidamente dispositivos de alto valor en la misma dirección.
- Si alguna vez introdujo su frase semilla en una página sospechosa: transfiera inmediatamente todos los activos asociados a esa frase semilla a una nueva billetera y descarte para siempre la anterior. No espere al informe oficial: hágalo ya. Las prácticas básicas de seguridad para frases semilla y claves privadas están explicadas en la Guía de protección de frases semilla y claves privadas.
¿Siguen siendo seguras las hardware wallets?
Sí. Este incidente no afectó al firmware del dispositivo, al proceso de firma ni a las claves privadas; tampoco se ha vulnerado la lógica de firma air-gapped de Keystone. Lo que realmente requiere ajuste son los hábitos de seguridad en las etapas de compra y comunicación, no sustituir la hardware wallet por custodia en un exchange.
Si tienes una cantidad considerable de fondos, te recomendamos distribuir el riesgo: usa una hot wallet para transacciones diarias pequeñas, una hardware wallet para montos grandes y, en casos extremos, utiliza firmas múltiples (multisig) o divide tus fondos entre dos wallets independientes. No guardes todos tus activos en un solo dispositivo ni con la misma frase semilla. Para conocer las opciones de hardware wallet y cómo hacer copias de seguridad, consulta la Guía para elegir una wallet. Para saber qué hacer si ya has autorizado algo sospechoso o si tu cuenta ha sido comprometida, revisa el artículo Detección de autorizaciones no deseadas y acciones de emergencia.
Preguntas frecuentes
¿Pueden robarme mis criptomonedas?
Según la información oficial divulgada, ni tus claves privadas, ni tu frase semilla ni tu contraseña de wallet se han filtrado, y tampoco se ha vulnerado tu dispositivo. Por lo tanto, con esta filtración únicamente no es posible transferir directamente tus activos. El verdadero riesgo es el phishing: los atacantes podrían usar datos reales de tus órdenes para engañarte y que les proporciones tú mismo tu frase semilla, o para inducirte a usar un dispositivo modificado.
¿Debo transferir mis fondos de inmediato?
Solo debes hacerlo de forma urgente si ya has revelado tu frase semilla en una página sospechosa o en una conversación, o si adquiriste el dispositivo por un canal poco fiable y existe la posibilidad de que haya sido modificado. Si simplemente se filtró información de una orden realizada en el sitio web oficial, no es necesario trasladar tus fondos por pánico; sin embargo, debes tratar cualquier «contacto oficial» posterior como de alto riesgo.
¿Keystone se pondrá en contacto contigo para pedirte que verifiques tu wallet?
No. Cualquier comunicación que te solicite tu frase semilla, tu clave privada o tu contraseña de wallet, o que te pida que «importes tu wallet para completar la verificación» en una página web o en una app, es una estafa. Las notificaciones oficiales siempre te dirigirán a consultar la información directamente desde el sitio web oficial o desde la app oficial.
¿Cómo puedo verificar si un correo electrónico es auténtico?
No confíes en el nombre del remitente mostrado: revisa el dominio completo. No hagas clic en los enlaces del correo; abre manualmente el sitio web oficial y verifica el anuncio desde su centro de ayuda o desde su cuenta oficial en X. Los anuncios oficiales suelen publicarse simultáneamente en el sitio web y en X.
¿Seguiré pudiendo comprar Keystone en el futuro?
Sí, pero únicamente a través del sitio web oficial o de canales autorizados. Al recibir el paquete, usa un casillero de paquetería o un punto de recogida, y verifica el firmware antes de usar el dispositivo por primera vez. La filtración de datos de compra es un problema del sistema de comercio electrónico, no implica que la seguridad del dispositivo haya fallado.
advertencia de riesgo: Este artículo resume un incidente de seguridad de la información y ofrece recomendaciones operativas; no constituye asesoramiento de inversión. Los detalles del incidente deben tomarse exclusivamente de las declaraciones oficiales de Keystone y de los informes posteriores de investigación. Los activos criptográficos son muy volátiles: evalúa tú mismo los riesgos. Cualquier solicitud de tu frase semilla, clave privada o contraseña de wallet debe considerarse una estafa.




