
Keystone bocor data: langkah lindungi dompet
Pada 24 Oktober 2026, Keystone secara resmi meminta maaf: akses tidak sah ke situs web resminya terdeteksi pada 20 Oktober, dan pada 23 Oktober dikonf…
Pada 24 Oktober 2026, produsen hardware wallet Keystone mengeluarkan pernyataan permohonan maaf di akun X resminya: pada 20 Oktober terdeteksi akses tidak sah ke situs web resmi mereka, dan setelah memverifikasi aktivitas API dengan Shopify pada 23 Oktober, mereka mengonfirmasi bahwa pihak ketiga berhasil memperoleh informasi pengiriman pelanggan. Data yang bocor mencakup nama, kontak, alamat pengiriman, serta detail pesanan (barang apa yang dibeli dan harganya); informasi kartu pembayaran, data perbankan, frasa pemulihan, kunci privat, dan kata sandi dompet TIDAK bocor.
Berita ini terasa sangat menyakitkan bagi pengguna hardware wallet: perangkat berhasil melindungi kunci privat, tetapi catatan pembelian justru menyerahkan informasi “siapa Anda, di mana Anda tinggal, dan berapa harga perangkat yang Anda beli”. Koin tidak hilang, namun risiko phishing presisi tinggi dan kunjungan tak diundang ke alamat rumah benar-benar nyata.
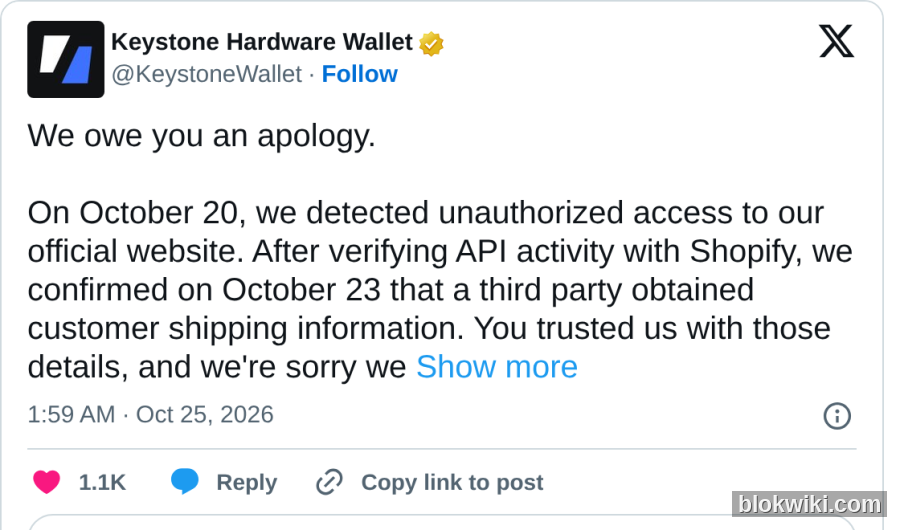
Intinya dulu: koin aman, tapi «identitas + alamat + nilai pesanan» bocor
Mari kita klarifikasi satu kesalahpahaman umum sejak awal: insiden kali ini BUKAN kebocoran kunci privat, juga BUKAN perangkat yang berhasil diretas. Keunggulan utama Keystone adalah desain sepenuhnya terisolasi dari jaringan (air-gapped) dan proses tanda tangan lewat kode QR—perangkat tidak terhubung ke internet via USB, Bluetooth, atau Wi-Fi; pihak resmi secara eksplisit menyatakan bahwa data kartu pembayaran, informasi perbankan, frasa pemulihan, kunci privat, dan kata sandi dompet TIDAK termasuk dalam data yang bocor.
Namun, nilai «informasi pengiriman» jauh lebih tinggi daripada yang dibayangkan banyak orang. Setelah penyerang mendapatkan nama, email/telepon, alamat pengiriman, serta fakta bahwa Anda pernah membeli perangkat Keystone dengan nilai pesanan tertentu, mereka bisa membuat email atau pesan langsung yang sangat meyakinkan dan tampak resmi:
- Menyamar sebagai layanan pelanggan Keystone dengan dalih: “Pesanan Anda terdampak kebocoran data—klik tautan ini untuk verifikasi identitas atau ajukan pengembalian dana”;
- Mengirimkan “perangkat pengganti resmi”, lalu meminta Anda mengimpor frasa pemulihan lama untuk menyelesaikan migrasi;
- Mengatasnamakan “kesalahan alamat—harap konfirmasi ulang informasi pengiriman”, guna menggali lebih banyak data pribadi;
- Untuk pesanan bernilai tinggi, melakukan spam panggilan telepon, mengintersepsi paket kurir, bahkan berpotensi mengunjungi alamat rumah Anda secara langsung.
Oleh karena itu, respons yang tepat bukanlah panik dan menjual aset kripto, melainkan memperlakukan «kebocoran data pembelian» ini sebagai titik awal serangan rekayasa sosial.
Apa yang telah dikonfirmasi dan belum dikonfirmasi oleh pihak resmi
Berdasarkan pernyataan resmi Keystone dan verifikasi lintas media, fakta-fakta berikut saat ini telah dikonfirmasi:
- 20 Oktober: terdeteksi akses tidak sah ke situs web resmi;
- 23 Oktober: setelah memverifikasi aktivitas API dengan Shopify, dikonfirmasi bahwa pihak ketiga memperoleh informasi pengiriman pelanggan;
- Data yang bocor: nama, kontak, alamat pengiriman, detail pesanan (barang dan harga);
- Data yang TIDAK bocor: informasi kartu pembayaran dan perbankan, frasa pemulihan, kunci privat, kata sandi dompet;
- Tindakan penanganan: akses telah diblokir, kerentanan diperbaiki, penyelidikan dimulai, dan pelanggan terdampak telah diberi tahu via email; laporan lengkap akan dirilis dalam waktu dekat.
Informasi yang belum diungkapkan secara publik antara lain: jumlah pasti pelanggan terdampak, apakah seluruh riwayat pesanan ikut terpengaruh, cakupan lengkap kolom telepon dan email, serta jenis spesifik kerentanan tersebut. Pihak resmi menyatakan penyelidikan masih berlangsung, sehingga laporan lanjutan patut dicermati.
Mengapa produsen hardware wallet selalu bermasalah di «data pembelian»
Ini bukan masalah Keystone semata, melainkan kelemahan bersama di seluruh industri hardware wallet: semakin kuat keamanan perangkatnya, semakin rentan sistem «penjualan» seperti e-niaga, logistik, dan layanan pelanggan.
- Agustus 2026: Trezor mengungkap kebocoran data mitra logistiknya, ShipMonk, yang memengaruhi sekitar 67.000 pelanggan di Amerika Serikat;
- Oktober 2026: Ledger mengonfirmasi adanya pelaku kriminal yang memodifikasi hardware wallet asli, lalu memasang firmware jahat untuk mencuri frasa pemulihan—dan menjualnya kembali melalui distributor di Asia Tenggara (selengkapnya lihat Insiden Backdoor Distributor Ledger);
- Oktober 2026: sistem pesanan situs web resmi Keystone diretas, sehingga informasi pengiriman pelanggan bocor.
Ketiga insiden ini memiliki satu kesamaan: penyerang gagal mengakses kunci privat on-chain, lalu beralih ke «manusia»—menggunakan data pesanan nyata untuk membangun kepercayaan, lalu membujuk pengguna agar secara sukarela menyerahkan frasa pemulihan, atau menjual perangkat yang sudah dimodifikasi. Bagi pengguna, pertahanan tidak hanya terletak pada perangkat itu sendiri, tetapi juga pada saluran pembelian, cara menerima barang, dan sumber informasi yang dipercaya.
Daftar perlindungan mandiri bagi pengguna terdampak: cukup enam langkah
- Anggap semua kontak tak terduga sebagai upaya phishing: segala email, SMS, atau pesan langsung yang mengaku dari Keystone—dengan dalih pengembalian dana, penggantian produk, anomali pesanan, atau verifikasi alamat—jangan pernah diklik tautannya. Buka sendiri situs web resmi atau akun X resmi untuk memverifikasi; jangan gunakan tautan atau pintu masuk yang diberikan pihak lain.
- Frasa pemulihan TIDAK PERNAH dimasukkan ke situs web atau kotak obrolan mana pun: produsen, layanan pelanggan, polisi, atau platform tidak akan pernah meminta frasa pemulihan Anda. Siapa pun yang meminta Anda “mengimpor untuk verifikasi”, “memigrasikan dompet”, atau “membuka kompensasi”, hentikan percakapan seketika. Frasa pemulihan hanya boleh dimasukkan di perangkat Anda sendiri.
- Tolak “perangkat pengganti” dari sumber tidak jelas: jangan terima pengiriman perangkat tanpa permintaan aktif dari Anda sendiri; beli hanya dari situs web resmi atau saluran resmi berlisensi, dan sebelum digunakan pertama kali, verifikasi firmware serta tanda tangan sesuai panduan resmi.
- Saat menghubungi pihak resmi, cari sendiri pintu masuknya: buka tiket dukungan melalui pusat bantuan di situs web resmi atau saluran yang diumumkan di akun X resmi—jangan balas email dengan kontak yang disertakan di dalamnya; simpan nomor pesanan dan catatan komunikasi.
- Perbaiki kebersihan informasi pengiriman: untuk pembelian berikutnya, gunakan kotak kurir/layanan penerimaan, alamat email khusus (alias), atau nomor telepon terpisah; hindari menerima perangkat bernilai tinggi berulang kali di alamat yang sama.
- Jika Anda pernah memasukkan frasa pemulihan di halaman mencurigakan: segera pindahkan seluruh aset yang terkait frasa pemulihan tersebut ke dompet baru, lalu hapus permanen dompet lama; jangan tunggu laporan resmi—lakukan sekarang juga. Panduan dasar perlindungan frasa pemulihan dan kunci privat tersedia di Panduan Perlindungan Frasa Pemulihan & Kunci Privat.
Apakah hardware wallet masih aman digunakan?
Ya. Insiden ini tidak melibatkan firmware perangkat, proses tanda tangan, maupun kunci privat; logika tanda tangan air-gapped Keystone juga tidak berhasil diretas. Yang benar-benar perlu disesuaikan adalah kebiasaan keamanan dalam proses pembelian dan komunikasi, bukan beralih dari hardware wallet ke kustodian di bursa.
Jika Anda menyimpan jumlah besar, disarankan untuk memecah risiko: gunakan hot wallet untuk transaksi kecil sehari-hari, hardware wallet untuk jumlah besar, dan dalam skenario ekstrem, gunakan multisignature atau sebarkan aset ke dua wallet terpisah; jangan simpan seluruh aset Anda di satu perangkat atau menggunakan satu frasa pemulihan saja. Panduan memilih hardware wallet serta metode pencadangannya tersedia di Panduan Memilih Wallet, sedangkan prosedur otorisasi dan tindakan darurat jika terjadi pencurian dijelaskan di Deteksi Otorisasi & Langkah Penyelamatan Diri.
Pertanyaan Umum
Apakah koin saya bisa dicuri?
Menurut pengungkapan resmi, kunci privat, frasa pemulihan, dan kata sandi wallet tidak bocor, serta perangkat juga tidak berhasil diretas—artinya, kebocoran kali ini saja tidak cukup untuk langsung mentransfer aset Anda. Risiko nyata justru berupa phishing: pelaku menggunakan informasi pesanan asli untuk menipu Anda agar secara sukarela memberikan frasa pemulihan, atau mengarahkan Anda menggunakan perangkat yang telah dimodifikasi.
Haruskah saya segera memindahkan semua aset?
Anda hanya perlu segera memindahkan aset jika pernah mengungkapkan frasa pemulihan di halaman/obrolan mencurigakan, atau jika saluran pembelian tidak terpercaya dan perangkat kemungkinan telah dimodifikasi. Jika hanya karena kebocoran data pesanan di situs resmi, tidak perlu panik dan memindahkan aset secara membabi buta; namun, perlakukan semua komunikasi resmi berikutnya sebagai berisiko tinggi.
Apakah Keystone akan menghubungi saya secara aktif untuk memverifikasi wallet?
Tidak. Setiap komunikasi—baik melalui email, pesan instan, atau telepon—yang meminta Anda memberikan frasa pemulihan, kunci privat, kata sandi wallet, atau mengarahkan Anda mengimpor wallet ke situs/web app guna “menyelesaikan verifikasi”, adalah penipuan. Pemberitahuan resmi hanya akan mengarahkan Anda untuk memeriksa informasi melalui situs resmi atau aplikasi resmi Keystone.
Bagaimana cara memastikan email itu asli?
Jangan percaya nama pengirim yang ditampilkan—periksa domain lengkapnya; jangan klik tautan di dalam email, buka situs resmi secara manual, lalu cocokkan pengumuman melalui Pusat Bantuan di situs resmi atau akun X resmi. Pengumuman resmi biasanya dipublikasikan secara bersamaan di situs resmi dan X.
Apakah saya masih bisa membeli Keystone di masa depan?
Bisa, tetapi hanya melalui situs resmi atau saluran resmi yang telah diotorisasi. Saat menerima barang, gunakan kotak pengiriman otomatis (parcel locker) atau titik penerimaan pihak ketiga, dan verifikasi firmware sebelum penggunaan pertama. Kebocoran data pembelian merupakan masalah pada sistem e-commerce, bukan indikasi bahwa keamanan perangkat telah gagal.
peringatan risiko: Artikel ini berisi ringkasan insiden keamanan informasi dan saran tindakan—bukan merupakan saran investasi. Detail insiden mengacu pada pernyataan resmi Keystone dan laporan investigasi lanjutan; aset kripto sangat fluktuatif, silakan evaluasi risiko secara mandiri. Segala bentuk permintaan frasa pemulihan, kunci privat, atau kata sandi wallet harus dianggap sebagai penipuan.




