
Анализ атаки на управление X100: флеш-кредиты, аренда голосов, опустошение казны и пять пунктов проверки безопасности управления
24 октября 2026 года протокол X100 Global на Ethereum подвергся атаке на механизм управления с использованием флеш-кредитов: злоумышленник взял кредит…
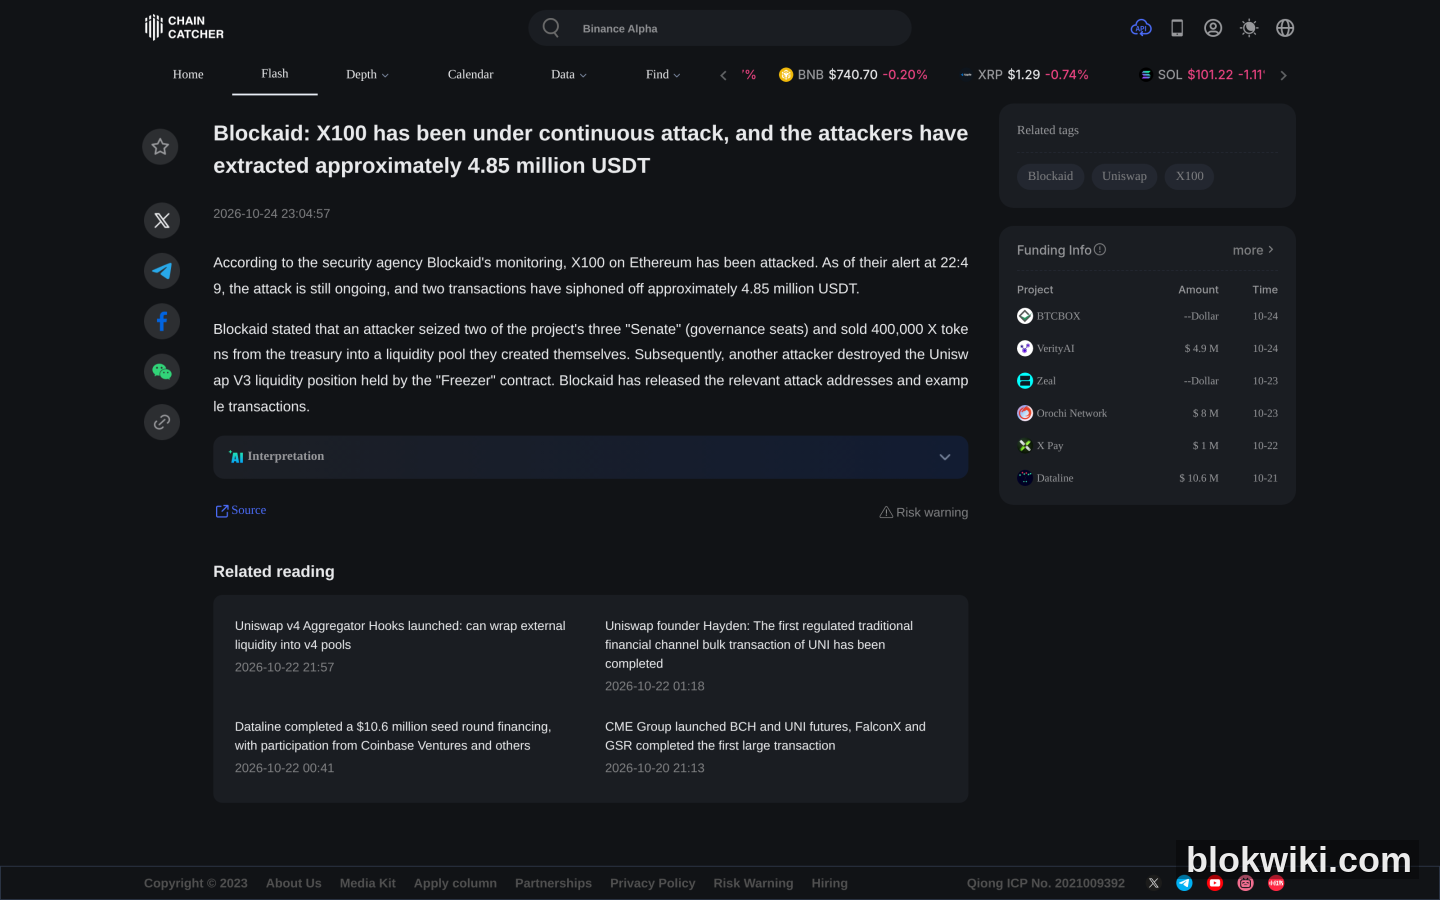
24 октября 2026 года проект X100 Global на эфириуме подвергся атаке через флеш-кредиты с целью захвата управления: злоумышленник захватил две из трёх позиций в «сенате» (Senate) проекта, получил доступ к казначейству и токен X рухнул на 96%. Согласно данным компании по обеспечению безопасности Blockaid, объём утраченных стейблкоинов USDT составил около 4,85 млн долларов США; Chainalysis зафиксировала, что похищенные средства были обменены на ETH и распределены по четырём кошелькам, каждый из которых получил по 400 ETH.
По-настоящему тревожным в этом инциденте является способ атаки: уязвимостей в коде не было, закрытые ключи не компрометировались — деньги были выведены исключительно «законными голосованиями». Если в вашем портфеле есть хоть один токен с механизмом управления, стоит внимательно пройтись по чек-листу, приведённому ниже.
Как произошла атака: три шага «законного» опустошения казначейства
Согласно цепочечному мониторингу Blockaid и многостороннему анализу событий, ход атаки был следующим:
- Заем токенов управления через флеш-кредит. Злоумышленник в рамках одной транзакции занял достаточное количество токенов X для получения права голоса — при этом заем был полностью погашен в той же транзакции, так что собственных средств у атакующего практически не требовалось.
- Захват позиций в сенате. В системе управления X100 Global используется модель «сената» из трёх позиций. Злоумышленник получил контроль над двумя из трёх мест, обеспечив себе большинство.
- Предложение и его немедленное исполнение в рамках одной транзакции. В системе управления разрешено мгновенное голосование без снимка состояния (snapshot), без временной блокировки (time lock) и без минимального срока владения токенами. Поэтому предложение прошло от инициации до исполнения в одной транзакции: казначейство продало 400 000 токенов X в ликвидностный пул, созданный самим злоумышленником, после чего ликвидность была извлечена; затем другой злоумышленник уничтожил позицию контракта Freezer в Uniswap V3, а третий участник через тот же путь в сенате вывел ещё около 550 000 токенов X.
Вот в чём ужас «атаки через управление»: код смарт-контрактов может быть безупречным, результаты голосования — «действительными и законными», но право принимать решения можно арендовать за считаные секунды. Как только «стоимость аренды управленческого контроля» становится ниже «стоимости активов в казначействе», атака становится экономически выгодной.
Атаки через управление — не редкость, просто они редко попадают в заголовки
Согласно открытому набору данных о происшествиях DefiLlama, с начала 2026 года зафиксировано 312 инцидентов безопасности, из которых лишь 10 классифицированы как «управление (Governance)». Их число невелико, однако ущерб от одного такого случая может быть колоссальным — ведь атакующие забирают средства напрямую из казначейства, а не извлекают прибыль из спреда в каком-либо пуле. X100 в этом наборе данных выделен отдельно как типичнейший пример «атаки через флеш-кредиты с целью захвата управления (Flashloan Governance Attack)».
Это также объясняет, почему атаки через управление часто остаются незамеченными: для их проведения не нужно писать эксплойты, не нужно фишингом получать закрытые ключи — достаточно найти в параметрах управления «арендопригодное право принятия решений». Подобный случай произошёл и с ApeCoin в 2022 году (тоже помечен как атака через флеш-кредиты с целью захвата управления). В списке инцидентов DeFi за октябрь 2026 года подавляющее большинство — это манипуляции ценой; атака через управление здесь единственная, но она принесла ущерб почти в 5 млн долларов США.
Как оценить безопасность управления протокола: пять пунктов проверки
Уязвимости в системе управления X100 очень типичны — и именно они образуют ваш чек-лист. При первом знакомстве с любым протоколом, имеющим казначейство, задайте себе пять вопросов:
- Используется ли снимок состояния (snapshot) для поддержки предложений? Если право голоса рассчитывается по текущему балансу на момент голосования, флеш-кредиты позволяют получить голоса; если же используется снимок по историческому блоку, то занятые токены не дают права голоса. X100 относится к первой категории.
- Применяется ли временная блокировка (time lock) перед исполнением? После одобрения предложения должно пройти время (обычно 24–72 часа), прежде чем оно вступит в силу — это главный буфер: сообщество успевает заметить угрозу и вывести средства. У X100 временной блокировки нет: предложение и его исполнение происходят в одной транзакции.
- Есть ли минимальный срок владения токенами? Требование владеть токенами управления не менее определённого времени полностью нейтрализует модель флеш-кредитов.
- Какие права нужны для вывода средств из казначейства? Казначейство управляется одним контрактом управления или многосторонней подписью (multi-sig) с временной блокировкой? Можно ли вывести все активы в рамках одной транзакции?
- Можно ли арендовать право управления? Если токены управления имеют высокую ликвидность на DEX и не заблокированы, любой желающий может временно купить нужное количество голосов.
Если одновременно выполняются три условия — нет снимка, нет временной блокировки, нет минимального срока владения, — то казначейство протокола по сути открыто для атак через флеш-кредиты.
Что может сделать обычный пользователь
- Не ориентируйтесь только на TVL и APY. Высокая доходность часто означает, что протокол использует агрессивные параметры ради роста масштаба, а чем агрессивнее параметры — тем выше выгода от их манипуляции.
- Проверьте, что охватывает аудит. Многие аудиты проверяют только логику контрактов, но игнорируют параметры управления (снимок, временная блокировка). Прохождение аудита ≠ безопасность управления.
- Отдавайте предпочтение протоколам со временными блокировками. Это самый практичный и легко проверяемый показатель безопасности.
- Не концентрируйте крупные суммы в одном протоколе. После обвала X100 на 96% ликвидность практически исчезла — выбраться из позиции стало невозможно.
- Немедленно выводите средства при появлении «неожиданных предложений по управлению». Когда в форуме сообщества или в X появляется аномальное предложение, временная блокировка — ваш единственный шанс на спасение; в протоколах без неё вы сможете лишь сожалеть уже после факта.
Для системного анализа типов краж и истории возмещения ущерба обратитесь к материалам разбора атак на цепочку поставок аппаратных кошельков и специальной проверки безопасности Gate.io, где применяется аналогичный подход: сначала — история раскрытых инцидентов, затем — технические параметры, и только потом — маркетинговые заявления.
Часто задаваемые вопросы
Можно ли вернуть средства, украденные в результате атаки через управление?
Шансы крайне малы. Злоумышленники уже обменяли стейблкоины на ETH и распределили средства по нескольким кошелькам. Цепочечный трекинг позволяет лишь отметить адреса — но не принудительно вернуть активы. Без дополнительных резервов у команды проекта или сотрудничества с биржами по заморозке поступлений ущерб считается безвозвратным.
Стоит ли продолжать держать токен X проекта X100?
Согласно публичным данным, токен X упал на 96%, а его ликвидность практически исчерпана. Проблема таких токенов — не в том, «отскочит ли цена», а в том, «останутся ли вообще покупатели»: у актива без ликвидности рыночная цена теряет смысл. Любое решение о «покупке на дне» должно основываться на объективных фактах, а не на эмоциях сообщества.
Почему это не «уязвимость в контракте»?
Поскольку смарт-контракт корректно выполнил заложенную в него логику, а голосование соответствовало правилам управления, проблема заключалась в проектировании параметров управления (отсутствие снимка состояния и отсутствие тайм-локов), из-за чего «законная процедура» превратилась в вектор атаки. Именно поэтому простой аудит кода не позволяет выявить такую уязвимость.
Большие протоколы не сталкиваются с этой проблемой?
Нет. Чем крупнее протокол, тем выше ликвидность его токена управления, а стоимость аренды голосов относительно размера казначейства может даже снижаться. Разница в том, что крупные протоколы обычно используют тайм-локи и снимки состояния, что повышает стоимость атаки.
Как самостоятельно получить данные DefiLlama?
Открытый набор данных доступен по адресу api.llama.fi/hacks. Ответ приходит в формате JSON и содержит дату, название проекта, classification (категорию), technique (метод атаки), сумму и блокчейн. Вы можете сами агрегировать данные по годам и категориям — нет необходимости полагаться на цифры, приведённые в СМИ.
Предупреждение о рисках: Цены криптоактивов крайне волатильны, возможна потеря всего вложенного капитала. Данная статья не является инвестиционной рекомендацией. Детали инцидента X100 следует уточнять по официальным сообщениям безопасностных организаций, таких как Blockaid, а также по последующим разъяснениям команды проекта; сумма убытков пока находится на стадии подсчёта и может измениться. Данные DefiLlama представляют собой агрегированный результат обработки открытых наборов данных; методология подсчёта и цифры, приводимые в СМИ, могут отличаться — за основу следует брать исходный набор данных. DeFi-протоколы несут риски, связанные со смарт-контрактами, управлением и оракулами, — оцените их самостоятельно.




