
X100 治理攻擊復盤:閃電貸租票掏空國庫與治理安全五項自查
2026 年 10 月 24 日,以太坊上的 X100 Global 遭閃電貸治理攻擊:攻擊者借幣取得投票權,奪取三個「參議院」席位中的兩個,在一筆交易內提案並執行,拋售國庫 40 萬枚 X 並抽乾流動性,損失約 485 萬美元 USDT,代幣暴跌 96%。本文講清攻擊三步、為什麼合約沒漏洞也能被掏…
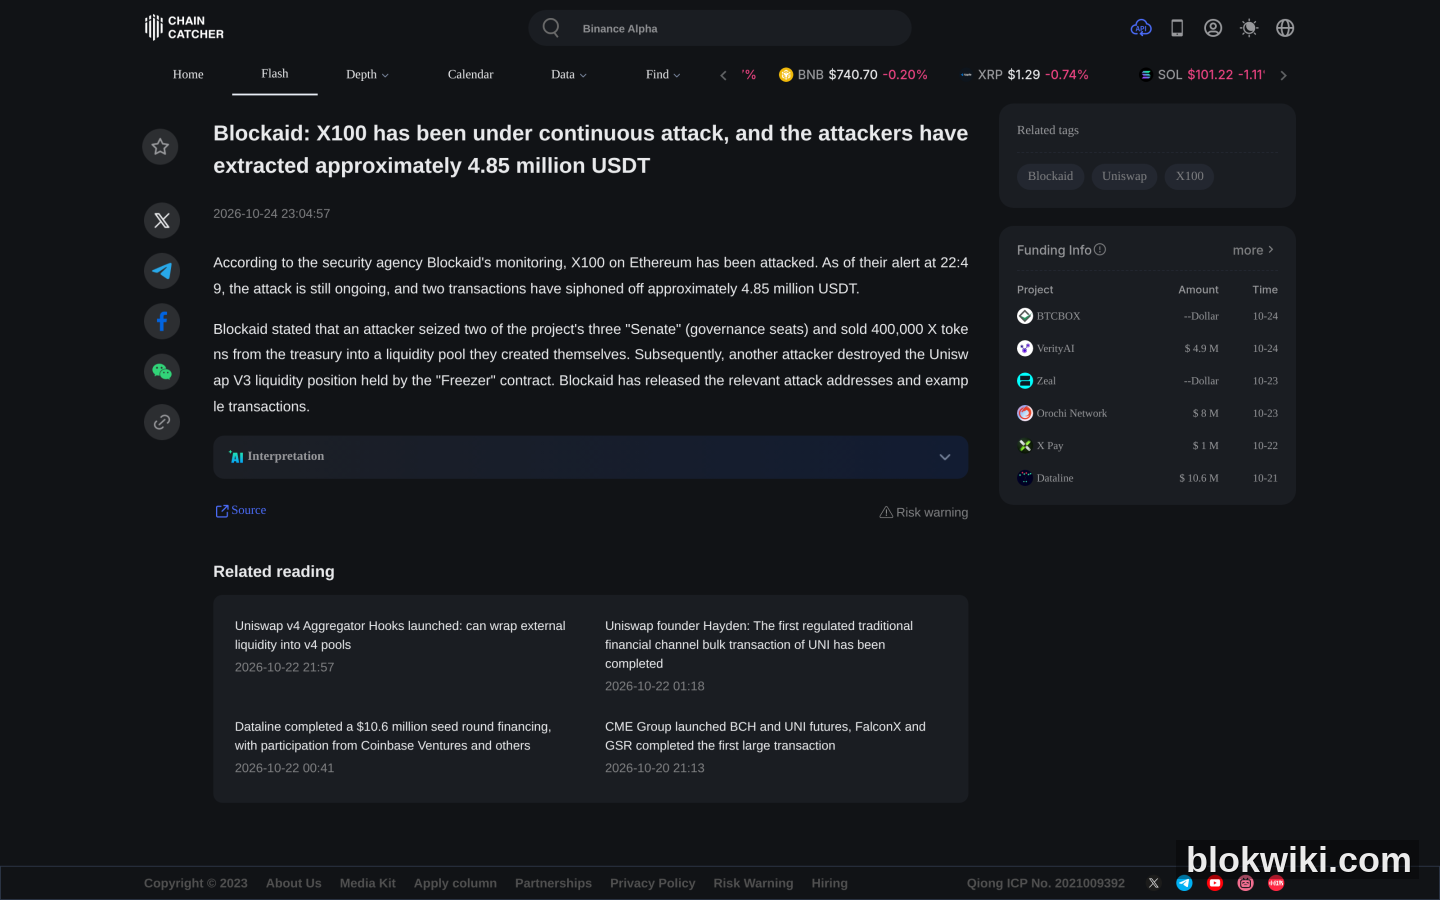
2026 年 10 月 24 日,以太坊上的 X100 Global 遭閃電貸治理攻擊打穿:攻擊者劫持了專案三個「參議院(Senate)」席位中的兩個,把手伸進國庫,代幣 X 隨後暴跌 96%。安全機構 Blockaid 追蹤到的 USDT 損失約 485 萬美元,Chainalysis 觀察到贓款被換成 ETH 後拆進四個各持 400 ETH 的錢包。
這次事件真正值得注意的是攻擊方式:沒有程式碼漏洞,沒有私鑰洩露,攻擊者靠「合法投票」把錢轉走了。如果你的倉位裡有任何帶治理機制的代幣,這篇的檢查清單值得過一遍。
攻擊是怎麼發生的:三步「合法」掏空國庫
按 Blockaid 的鏈上監測與多方復盤,過程大致是這樣:
- 閃電貸借入治理代幣。攻擊者在一筆交易內借到足量的 X 代幣,獲得投票權——這筆借款在同一筆交易結束前歸還,所以自有資金幾乎為零。
- 奪取參議院席位。X100 Global 的治理採用「參議院」席位制,共三席,攻擊者拿下了其中兩席,取得多數控制權。
- 單筆交易內提案並執行。治理允許即時投票、無快照、無時間鎖、無最短持幣期,於是提案從提出到執行發生在同一筆交易裡:拋售國庫裡的 400,000 枚 X 到攻擊者自建的池子,抽走流動性;隨後另一個攻擊者燒掉 Freezer 合約的 Uniswap V3 倉位,第三方又用同一條參議院路徑拉走約 550,000 枚 X 的倉位。
這就是「治理攻擊」的可怕之處:合約程式碼可能是正確的,投票結果也是「真實有效」的,但決策權可以在幾秒內被租來。當「控制治理權的成本」低於「國庫裡的資產價值」時,攻擊在經濟上就是划算的。
治理攻擊不罕見,只是很少登上頭條
按 DefiLlama 公開事故資料集分類,2026 年至今共記錄 312 起安全事故,其中歸類為「治理(Governance)」的只有 10 起。數量少,但單起破壞力極大——因為它直接拿走國庫,而不是從某個池子的價差裡套利。X100 在資料集中被單獨標註為「閃電貸治理攻擊(Flashloan Governance Attack)」,是這一類裡最典型的樣本。
這也解釋了為什麼治理攻擊容易被忽略:攻擊者不需要寫漏洞利用程式碼,不需要釣魚拿到私鑰,只需要在治理參數上找到「可租用的決策權」。同類的還有 2022 年的 ApeCoin(同被標註為閃電貸治理攻擊)。2026 年 10 月的 DeFi 事故清單裡,價格操縱佔了絕大多數,治理攻擊只有這一起,但它一次就拿走了近 500 萬美元。
判斷一個協議治理安不安全:五項檢查
X100 的治理缺陷非常典型,反過來就是你的檢查清單。看到任何帶國庫的協議,先問這五個問題:
- 提案支持快照嗎? 若投票權按「當前即時餘額」計算,閃電貸借幣就能投票;若有歷史區塊快照(snapshot),借來的幣沒有投票權。X100 屬於前者。
- 有執行時間鎖嗎? 提案通過後需要等待(常見 24–72 小時)才能執行,這是最重要的緩衝——期間社區可以發現並撤離。X100 無時間鎖,提案與執行同筆交易完成。
- 有最短持幣期嗎? 要求投票權持有滿一定時間,直接廢掉閃電貸模式。
- 國庫動錢需要什麼權限? 國庫由單一治理合約控制、還是多簽 + 時間鎖?能否在一筆交易內轉出全部資產?
- 治理權是否可租? 若治理代幣在 DEX 上有深度流動性且無鎖定,任何人都能臨時買夠票數。
五項裡只要「無快照 + 無時間鎖 + 無最短持幣期」同時成立,這個協議的國庫本質上對閃電貸開放。
作為普通使用者能做什麼
- 別只看 TVL 和 APY。高收益往往意味著協議在用激進參數換規模,而參數越激進,被操縱的收益越大。
- 查審計報告覆蓋了什麼。很多審計只看合約邏輯,不看治理參數(快照、時間鎖)。審計通過 ≠ 治理安全。
- 優先選擇有時間鎖的協議。這是最實用的一條硬指標,且公開可查。
- 不要讓單一協議承載大額資金。X100 暴跌 96% 後幾乎沒有流動性,跑都跑不出來。
- 看到「治理突發提案」立刻撤。社區論壇/X 上出現異常提案時,時間鎖是唯一給你的逃生窗口;沒有時間鎖的協議,你只能事後追悔。
想系統性看被盜類型和賠付記錄,可以參考硬體錢包供應鏈攻擊復盤與Gate 安全專項核查裡的同類分析方法:先看歷史披露記錄,再看技術參數,最後才看宣傳口徑。
常見問題
被治理攻擊偷走的錢能追回嗎?
機率很低。攻擊者已把穩定幣換成 ETH 並分散到多個錢包,鏈上追蹤只能標記地址,無法強制追回。除非專案方另有資金儲備或與交易所合作凍結入金,否則基本視為永久損失。
X100 的 X 代幣還能持有嗎?
按公開資料,X 代幣已暴跌 96% 且流動性接近枯竭。這類代幣的問題不是「會不會反彈」,而是「還有沒有對手盤」——沒有流動性的資產,帳面價格沒有意義。任何「抄底」決策都應基於公開事實而非社群情緒。
為什麼說這不是「合約漏洞」?
因為合約按設計執行了正確的邏輯,投票也滿足了治理規則。問題出在治理參數的設計(無快照、無時間鎖)讓「合法流程」變成了攻擊路徑。這也是為什麼單純的程式碼審計發現不了它。
大協議就不會有這個問題嗎?
不是。規模越大,治理代幣流動性越好,租票成本相對國庫規模可能反而更低。區別在於大協議通常有時間鎖和快照,抬高了攻擊成本。
DefiLlama 的資料怎麼自己查?
公開資料集在 api.llama.fi/hacks,返回 JSON,包含日期、專案名、classification(分類)、technique(手法)、金額和鏈。你可以自己按年份和分類聚合,不必依賴媒體轉述的數字。
風險提示:加密資產價格波動劇烈,可能損失全部本金,本文不構成投資建議。X100 事件細節以 Blockaid 等安全機構通報與專案方後續說明為準,損失金額仍在統計中可能變化;DefiLlama 資料為公開資料集聚合結果,統計口徑與媒體轉述可能存在差異,請以原始資料集為準。DeFi 協議存在智能合約、治理與預言機多重風險,請自行評估。




