
Serangan Tadbir Urus X100: Penyewaan Tiket Melalui Flash Loan Mengosongkan Kas & Lima Semakan Keselamatan Tadbir Urus
Pada 24 Oktober 2026, X100 Global di Ethereum mengalami serangan tadbir urus melalui flash loan: penyerang meminjam token untuk memperoleh hak undi, m…
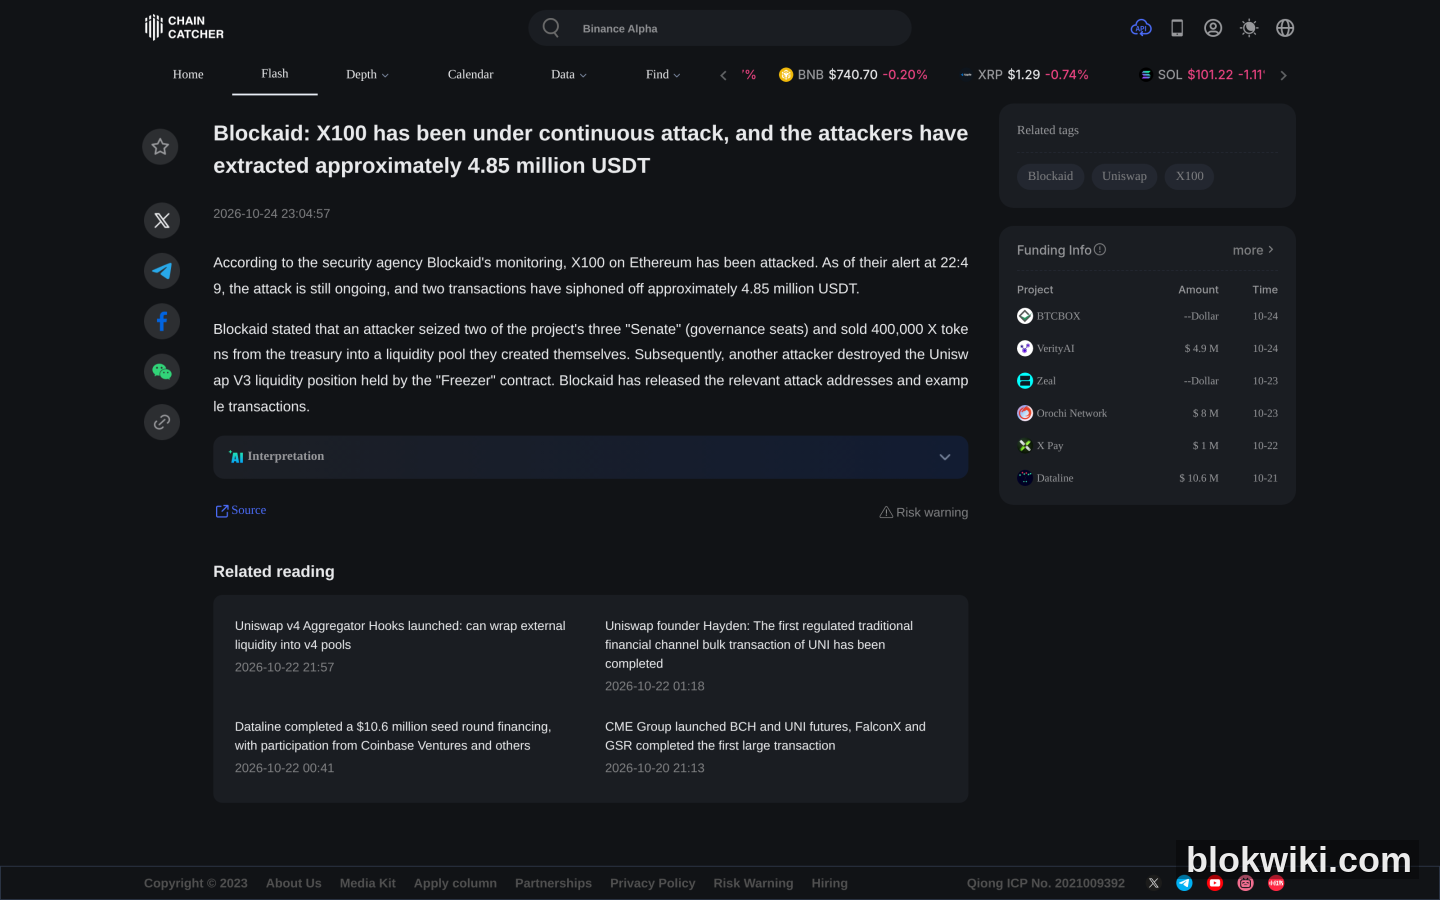
Pada 24 Oktober 2026, X100 Global di Ethereum diserang melalui serangan tadbir urus berbasis pinjaman kilat (flash loan): penyerang menguasai dua daripada tiga kerusi “Senat” projek tersebut, lalu mengakses kas negara—dan token X terjun bebas sebanyak 96%. Agensi keselamatan Blockaid mengesan kerugian USDT sekitar 4.85 juta dolar AS, manakala Chainalysis memerhatikan bahawa hasil curian ditukar kepada ETH dan kemudian diagihkan ke empat dompet—masing-masing memegang 400 ETH.
Apa yang benar-benar menarik dalam insiden ini ialah kaedah serangannya: tiada kelemahan kod, tiada kebocoran kunci peribadi—penyerang memindahkan wang hanya dengan “undian sah”. Jika anda memegang sebarang token berasaskan mekanisme tadbir urus, senarai semak dalam artikel ini patut dibaca sepenuhnya.
Bagaimana serangan berlaku: Tiga langkah “sah” untuk mengosongkan kas negara
Mengikut pemantauan on-chain oleh Blockaid dan analisis semula bersama pihak ketiga, prosesnya kira-kira seperti berikut:
- Meminjam token tadbir urus melalui pinjaman kilat. Penyerang meminjam jumlah token X yang cukup dalam satu transaksi untuk memperoleh hak undi—pinjaman ini dibayar balik sebelum transaksi tamat, jadi modal sendiri hampir sifar.
- Menguasai kerusi Senat. Tadbir urus X100 Global menggunakan sistem kerusi “Senat”, dengan jumlah keseluruhan tiga kerusi; penyerang berjaya menguasai dua daripadanya, lalu memperoleh kuasa majoriti.
- Mengemukakan dan melaksanakan cadangan dalam satu transaksi sahaja. Mekanisme tadbir urus membenarkan undian serta-merta, tanpa snapshot, tanpa kunci masa (time lock), dan tanpa tempoh pegangan minimum token. Justeru, cadangan dapat dikemukakan dan dilaksanakan dalam satu transaksi sahaja: menjual 400,000 token X dari kas negara ke dalam pasaran buatan sendiri penyerang, lalu menarik keluar kekutan; seterusnya, penyerang lain membakar posisi Uniswap V3 kontrak Freezer, manakala pihak ketiga pula menarik keluar posisi sebanyak kira-kira 550,000 token X melalui laluan Senat yang sama.
Inilah keganasan “serangan tadbir urus”: kod kontrak mungkin betul, hasil undian pun “sah dan sah”, tetapi kuasa membuat keputusan boleh disewa dalam beberapa saat sahaja. Apabila “kos mengawal kuasa tadbir urus” lebih rendah daripada “nilai aset dalam kas negara”, maka serangan ini menjadi menguntungkan dari segi ekonomi.
Serangan tadbir urus tidak jarang—cuma jarang menjadi tajuk utama
Mengikut klasifikasi data insiden awam DefiLlama, sehingga kini tahun 2026 telah merekodkan 312 keseluruhan insiden keselamatan, dengan hanya 10 daripadanya dikategorikan sebagai “tadbir urus (Governance)”. Bilangannya sedikit, tetapi kesannya sangat besar—kerana ia secara langsung mengambil aset dari kas negara, bukan sekadar mengaut keuntungan dari selisih harga dalam suatu pasaran. X100 dicatat khas dalam pangkalan data ini sebagai “Serangan Tadbir Urus Pinjaman Kilat (Flashloan Governance Attack)”, iaitu contoh paling klasik dalam kategori ini.
Inilah juga sebabnya serangan tadbir urus mudah diabaikan: penyerang tidak perlu menulis kod eksploitasi, tidak perlu memancing kunci peribadi—cukup mencari “kuasa membuat keputusan yang boleh disewa” dalam parameter tadbir urus. Contoh serupa termasuk ApeCoin pada tahun 2022 (yang juga diklasifikasikan sebagai serangan tadbir urus pinjaman kilat). Dalam senarai insiden DeFi Oktober 2026, manipulasi harga mendominasi—serangan tadbir urus hanya berlaku sekali sahaja, tetapi ia berjaya mengambil hampir 5 juta dolar AS.
Cara menilai sama ada tadbir urus suatu protokol selamat: Lima semakan
Kekurangan tadbir urus X100 sangat klasik—dan sebaliknya, inilah senarai semak anda. Setiap kali anda melihat protokol yang memiliki kas negara, tanyakan lima soalan ini dahulu:
- Adakah cadangan menggunakan snapshot? Jika hak undi dikira berdasarkan “baki semasa”, maka pinjaman kilat boleh digunakan untuk mengundi; tetapi jika menggunakan snapshot blok sejarah, token yang dipinjam tidak layak mengundi. X100 termasuk dalam kategori pertama.
- Adakah terdapat kunci masa (time lock)? Cadangan yang diluluskan perlu menunggu (biasanya 24–72 jam) sebelum dilaksanakan—ini adalah penyangga paling penting: komuniti boleh mengesan ancaman dan keluar pada masa itu. X100 tidak mempunyai kunci masa, jadi cadangan dan pelaksanaannya berlaku dalam satu transaksi sahaja.
- Adakah terdapat tempoh pegangan minimum token? Syarat bahawa hak undi hanya aktif selepas pemegang menyimpan token selama tempoh tertentu akan membatalkan sepenuhnya model pinjaman kilat.
- Apa izin yang diperlukan untuk menggerakkan dana dalam kas negara? Adakah kas negara dikawal oleh satu kontrak tadbir urus sahaja, atau oleh multisignature + time lock? Adakah semua aset boleh dipindahkan dalam satu transaksi sahaja?
- Adakah kuasa tadbir urus boleh disewa? Jika token tadbir urus mempunyai kekutan tinggi di DEX dan tiada kunci (lock-up), sesiapa sahaja boleh membeli cukup token secara sementara untuk memperoleh majoriti undi.
Jika ketiga-tiga syarat “tanpa snapshot + tanpa kunci masa + tanpa tempoh pegangan minimum” dipenuhi serentak, maka kas negara protokol tersebut secara praktikalnya terbuka kepada serangan pinjaman kilat.
Apa yang boleh dilakukan pengguna biasa
- Jangan hanya fokus pada TVL dan APY. Imbalan tinggi sering bermaksud protokol menggunakan parameter agresif untuk menarik skala—dan semakin agresif parameter itu, semakin besar insentif untuk dimanipulasi.
- Semak laporan audit: apakah yang benar-benar dicakupi? Ramai auditor hanya menguji logik kontrak, bukan parameter tadbir urus (seperti snapshot atau time lock). Lulus audit ≠ tadbir urus selamat.
- Utamakan protokol yang mempunyai time lock. Ini adalah petunjuk keras paling praktikal—dan boleh disemak secara terbuka.
- Jangan letakkan dana besar dalam satu protokol sahaja. Selepas X100 runtuh 96%, kekutannya hampir lenyap—anda tidak akan sempat keluar.
- Tarik diri segera apabila muncul “cadangan tadbir urus mendadak”. Apabila cadangan tidak normal muncul di forum komuniti atau X, time lock adalah satu-satunya jendela peluang untuk melarikan diri; bagi protokol tanpa time lock, anda hanya boleh menyesal selepas kejadian.
Untuk analisis sistematik mengenai jenis kehilangan dan rekod bayaran balik, rujuk ulasan semula serangan pada rantaian bekalan dompet perkakasan dan semakan khusus keselamatan Gate dengan kaedah analisis yang sama: mulakan dengan rekod pengungkapan sejarah, kemudian parameter teknikal, dan barulah kaji nada promosi.
Soalan Lazim
Bolehkah wang yang dicuri melalui serangan tadbir urus diambil semula?
Kemungkinannya sangat rendah. Penyerang telah menukar stablecoin kepada ETH dan mengagihkannya ke pelbagai dompet; pemantauan on-chain hanya mampu menandakan alamat—tetapi tidak boleh memaksa pengambilan semula. Kecuali pihak projek mempunyai rizab dana tambahan atau bekerja sama dengan bursa untuk membekukan deposit masuk, kerugian ini pada dasarnya dianggap kehilangan kekal.
Bolehkah saya terus memegang token X X100?
Berdasarkan data awam, token X telah runtuh 96% dan kekutannya hampir habis. Masalah token sebegini bukanlah “adakah ia akan laju semula”, tetapi “adakah masih ada pembeli?”—aset tanpa kekutan tidak mempunyai makna harga pada akaun, kerana tiada pasaran sebenar. Sebarang keputusan “membeli pada harga rendah” harus berdasarkan fakta awam, bukan emosi komuniti.
Mengapa ini bukan “kelemahan kontrak”?
Ini berlaku kerana kontrak telah melaksanakan logik yang betul mengikut rekabentuknya, dan undian juga memenuhi peraturan tadbir urus. Masalahnya terletak pada rekabentuk parameter tadbir urus (tiada ‘snapshot’, tiada ‘time lock’) yang menjadikan “proses sah” ini sebagai laluan serangan. Justeru, audit kod sahaja tidak mampu mengesan isu ini.
Adakah protokol besar tidak menghadapi masalah ini?
Bukan. Semakin besar skala protokol, semakin baik kekutan token tadbir urusnya—dan kos menyewa token untuk mengundi boleh menjadi lebih rendah berbanding saiz kas negara. Perbezaannya ialah protokol besar biasanya menggunakan ‘time lock’ dan ‘snapshot’, yang meningkatkan kos serangan.
Bagaimana cara memeriksa data DefiLlama sendiri?
Himpunan data awam tersedia di api.llama.fi/hacks, dalam format JSON, mengandungi tarikh, nama projek, classification (kategori), technique (kaedah), jumlah wang, dan rantai. Anda boleh mengagregat data tersebut mengikut tahun dan kategori secara sendiri—tanpa perlu bergantung pada angka yang dilaporkan semula oleh media.
Amaran risiko: Harga aset kripto sangat tidak stabil dan anda mungkin kehilangan seluruh modal anda. Artikel ini bukan nasihat pelaburan. Butiran insiden X100 hendaklah dirujuk kepada pengumuman agensi keselamatan seperti Blockaid dan penjelasan lanjut daripada pasukan projek; jumlah kerugian masih dalam proses pengiraan dan mungkin berubah. Data DefiLlama merupakan hasil agregasi daripada himpunan data awam—kaedah pengiraannya mungkin berbeza daripada laporan media; sila rujuk himpunan data asal. Protokol DeFi membawa pelbagai risiko, termasuk risiko kontrak pintar, tadbir urus, dan oracle—sila nilai sendiri.




