
X100 ガバナンス攻撃の再検証:フラッシュローンによる投票権レンタルとガバナンス安全の5項目自己診断
2026年10月24日、イーサリアム上でX100 Globalがフラッシュローンを用いたガバナンス攻撃を受けた。攻撃者は借入により一時的に投票権を獲得し、「上院(SENATE)」3議席のうち2議席を掌握。1回のトランザクション内で提案・実行を行い、国庫からXトークン40万枚を売却して流動性を枯渇させ…
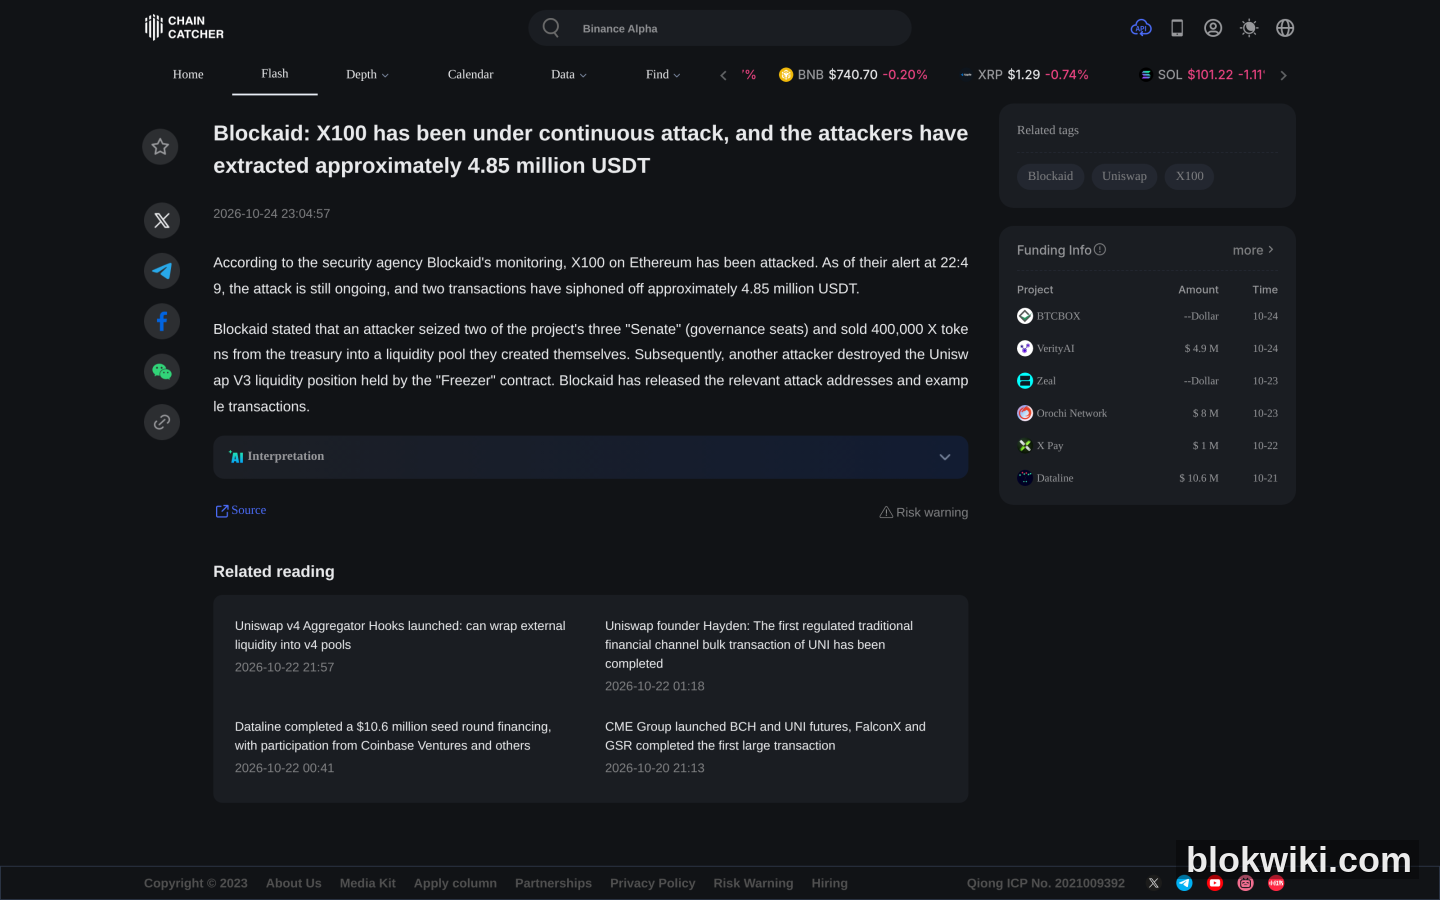
2026年10月24日、イーサリアム上でX100 Globalがフラッシュローンを用いたガバナンス攻撃を受け、プロジェクトの国庫が完全に空にされた。攻撃者はプロジェクトの「上院(Senate)」3議席のうち2議席を掌握し、国庫資金を不正に引き出した結果、トークンXは96%急落した。セキュリティ機関Blockaidが追跡したUSDT損失額は約485万米ドルで、Chainalysisによると、不正取得資金はETHに換金された後、それぞれ400 ETHを保有する4つのウォレットに分割された。
この事件で真に注目すべきは攻撃手法である:コード上の脆弱性もなければ、秘密鍵の漏洩もない——攻撃者は「合法的な投票」によって資金を移転させたのだ。もし自分のポジションにガバナンス機能を持つトークンが含まれているなら、本稿のチェックリストを一度確認することを強く推奨する。
攻撃の手口:三段階の「合法的」国庫空洞化
Blockaidによるオンチェーン監視および複数機関による再構築分析によると、攻撃の流れは以下の通りである:
- ガバナンストークンをフラッシュローンで借入。攻撃者は1回のトランザクション内で十分な量のXトークンを借り、これにより投票権を獲得した——この借入は同一トランザクション終了前に返済されるため、実質的な自己資金はほぼゼロである。
- 上院議席の掌握。X100 Globalのガバナンスは「上院」議席制を採用しており、全3議席のうち攻撃者が2議席を確保し、過半数の支配権を獲得した。
- 1回のトランザクション内で提案・実行。当該ガバナンスでは即時投票、スナップショットなし、タイムロックなし、最低保有期間なしが許容されており、提案から実行までが同一トランザクション内で完結した:国庫に保管されていたXトークン40万枚を攻撃者自身が設置した流動性プールへ売却し、流動性を抜き取った。さらに別の攻撃者がFreezerコントラクトのUniswap V3ポジションを焼却し、第三者が同様の上院経路を用いて約55万枚のXトークンを含むポジションを奪い去った。
これが「ガバナンス攻撃」の恐ろしさである:コントラクトのコードは正しく動作していた可能性があり、投票結果も「事実上有効」であったとしても、意思決定権は数秒で「レンタル」可能になる。つまり、「ガバナンス支配権の取得コスト」が「国庫資産価値」を下回る状況になれば、経済的に攻撃が成立してしまうのだ。
ガバナンス攻撃は珍しくない——ただ、ニュースの見出しにはあまり登場しないだけ
DefiLlamaの公開事故データセット分類によると、2026年現在までに記録されたセキュリティ事故は合計312件であり、そのうち「ガバナンス(Governance)」と分類されたのはわずか10件である。件数は少ないが、1件あたりの破壊力は極めて大きい——なぜなら、これは単一のプールからの価格差による裁定取引ではなく、**国庫そのものを直接奪う**攻撃だからだ。X100はデータセット内で明確に「フラッシュローンガバナンス攻撃(Flashloan Governance Attack)」とラベル付けされており、このタイプの最も典型的な事例である。
こうした攻撃が見過ごされがちな理由もここにある:攻撃者は脆弱性利用コードを書く必要もなく、フィッシングで秘密鍵を盗む必要もなく、ただガバナンスパラメータ上で「レンタル可能な意思決定権」を見つければよいだけなのだ。同様の事例には2022年のApeCoin(これもフラッシュローンガバナンス攻撃と分類)がある。2026年10月のDeFi事故リストでは価格操作が大多数を占める中、ガバナンス攻撃はこの1件のみだが、その被害額は約500万米ドルに達している。
プロトコルのガバナンスが安全かどうかを判断する:5項目チェック
X100のガバナンス欠陥は非常に典型例であり、逆に言えばそれがユーザーのチェックリストとなる。国庫を保有するプロトコルを見る際は、まず以下の5つの質問を投げかけよう:
- 提案に対する投票権の算定にスナップショットは使われているか? 投票権が「直近のリアルタイム残高」に基づいて計算される場合、フラッシュローンで借りたトークンでも投票可能になる。一方、過去のブロックにおけるスナップショット(snapshot)が採用されていれば、借りたトークンには投票権がない。X100は前者に該当する。
- 実行にタイムロックはあるか? 提案承認後、実行までに待機期間(一般的には24~72時間)を設けることが最も重要な緩衝策である——この間にコミュニティが異常に気づき、資金を退避できる。X100はタイムロックなしであり、提案と実行が同一トランザクション内で完了する。
- 最低保有期間(Minimum Holding Period)はあるか? 投票権を行使するには一定期間の保有が必須とすることで、フラッシュローン方式を根本的に無効化できる。
- 国庫資金の移動にはどのような権限が必要か? 国庫は単一のガバナンスコントラクトで管理されているのか、それともマルチシグ+タイムロックによる管理か?また、1回のトランザクションで全資産を送金可能か?
- ガバナンス権はレンタル可能か? ガバナンストークンがDEX上で十分な流動性を持ち、ロックされていない場合、誰でも一時的に必要な票数を購入できる。
この5項目のうち、「スナップショットなし+タイムロックなし+最低保有期間なし」が同時に成立する場合、そのプロトコルの国庫は実質的にフラッシュローンに対して開放されていると見なすべきである。
一般ユーザーができること
- TVLやAPYだけを見てはいけない。高収益はしばしば、プロトコルが規模拡大のために過激なパラメータを採用していることを意味する。そしてパラメータが過激であればあるほど、悪意ある操作による利益も大きくなる。
- 監査報告書が何をカバーしているかを確認する。多くの監査はコントラクトの論理のみを検証し、ガバナンスパラメータ(スナップショット、タイムロックなど)は対象外である。「監査通過=ガバナンス安全」とは決して言えない。
- タイムロックを備えたプロトコルを優先的に選ぶ。これは最も実用的かつ公開情報で確認可能なハード指標である。
- 単一プロトコルに多額の資金を集中させない。X100は96%急落後に流動性がほとんど消失し、逃げ出すことすら困難になった。
- 「ガバナンス緊急提案」を見たら即座に撤退する。コミュニティフォーラムやX(旧Twitter)で異常な提案が現れた際、タイムロックこそが唯一の脱出ウィンドウである。タイムロックのないプロトコルでは、あなたに与えられるのは事後の後悔だけだ。
盗難タイプや賠償記録を体系的に把握したい場合は、ハードウェアウォレットのサプライチェーン攻撃の再検討およびGateのセキュリティ専門調査で用いられた同様の分析手法を参考にするとよい:まず歴史的な開示記録を確認し、次に技術的パラメータを検証し、最後に宣伝文句を見るという順序である。
よくある質問
ガバナンス攻撃で盗まれた資金は回収可能か?
可能性は極めて低い。攻撃者はすでにステーブルコインをETHに換金し、複数のウォレットへ分散させている。オンチェーン追跡はアドレスの特定までしかできず、強制的な回収は不可能である。プロジェクト側が別途資金準備を有しているか、取引所と連携して入金を凍結できる場合を除き、基本的に永久的な損失と見なされる。
X100のXトークンは今後も保有し続けてよいのか?
公開データによると、Xトークンは既に96%急落し、流動性はほぼ枯渇している。このようなトークンの問題は「反発するかどうか」ではなく、「まだ買い手がいるかどうか」である——流動性のない資産の帳簿上の価格には実質的な意味はない。あらゆる「底値買い」判断は、コミュニティの感情ではなく、公開された事実に基づいて行うべきである。
なぜこれは「コントラクトの脆弱性」ではないのか?
スマートコントラクトが設計通りに正しいロジックを実行し、投票もガバナンスルールを満たしていたためです。問題は、ガバナンスパラメーターの設計(スナップショットなし、タイムロックなし)にあり、「合法なプロセス」が攻撃経路と化してしまった点にあります。そのため、単純なコード監査ではこの問題を検出できません。
大規模プロトコルならこうした問題は発生しないのでしょうか?
いいえ。規模が大きくなればなるほど、ガバナンストークンの流動性が高まり、国庫規模に対する「票のレンタルコスト」はむしろ低くなる可能性があります。ただし、大規模プロトコルでは通常、タイムロックやスナップショットが導入されており、攻撃コストが高くなっている点が異なります。
DefiLlama のデータを自分で確認するにはどうすればよいですか?
公開データセットは api.llama.fi/hacks で入手でき、日付・プロジェクト名・classification(分類)・technique(手法)・金額・ブロックチェーンを含む JSON 形式で返されます。年や分類ごとに自分で集計することも可能であり、メディアによる再報道に依存する必要はありません。
リスク警告:暗号資産の価格は激しく変動し、元本全額を失う可能性があります。本記事は投資助言を構成しません。X100 イベントの詳細については、Blockaid などのセキュリティ機関の通報およびプロジェクト側の後続説明を基準としてください。被害額は現在も集計中であり、今後変更される可能性があります。DefiLlama のデータは公開データセットを統合した結果であり、統計方法やメディアによる再報道との間に差異が生じる場合がありますので、必ずオリジナルのデータセットをご確認ください。DeFi プロトコルには、スマートコントラクト・ガバナンス・オラクルの多重リスクが存在します。各自で十分に評価してください。




