
42 атаки на оракулы с манипуляцией цен в 2026 году — больше, чем за весь 2022: тренды и чек-лист защиты
Согласно открытым данным DefiLlama, с января по октябрь 2026 года произошло 42 атаки на оракулы с манипуляцией цен, превысив рекордный показатель 2022…
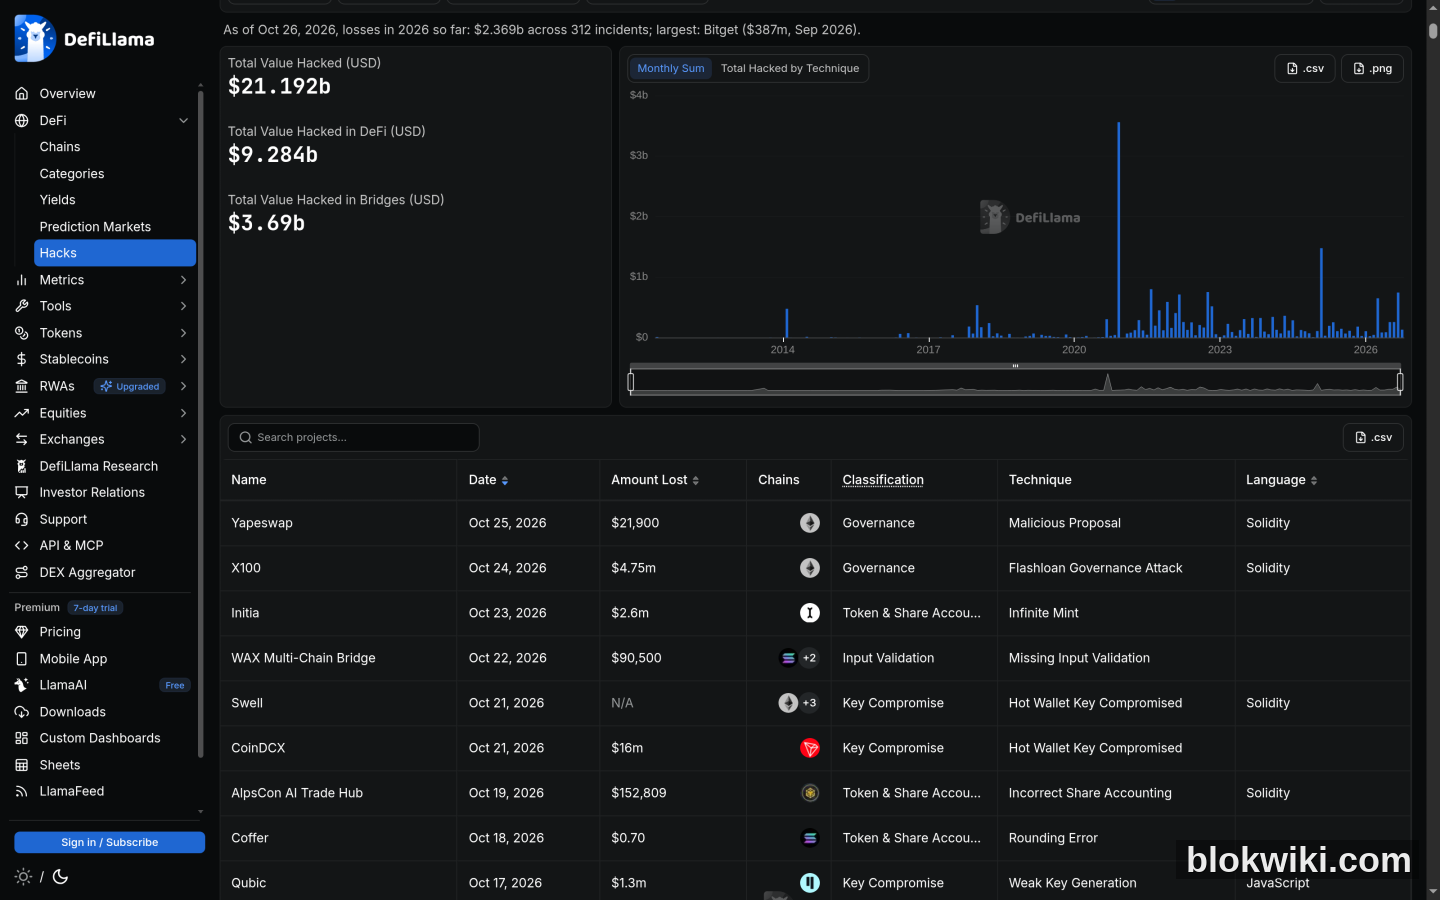
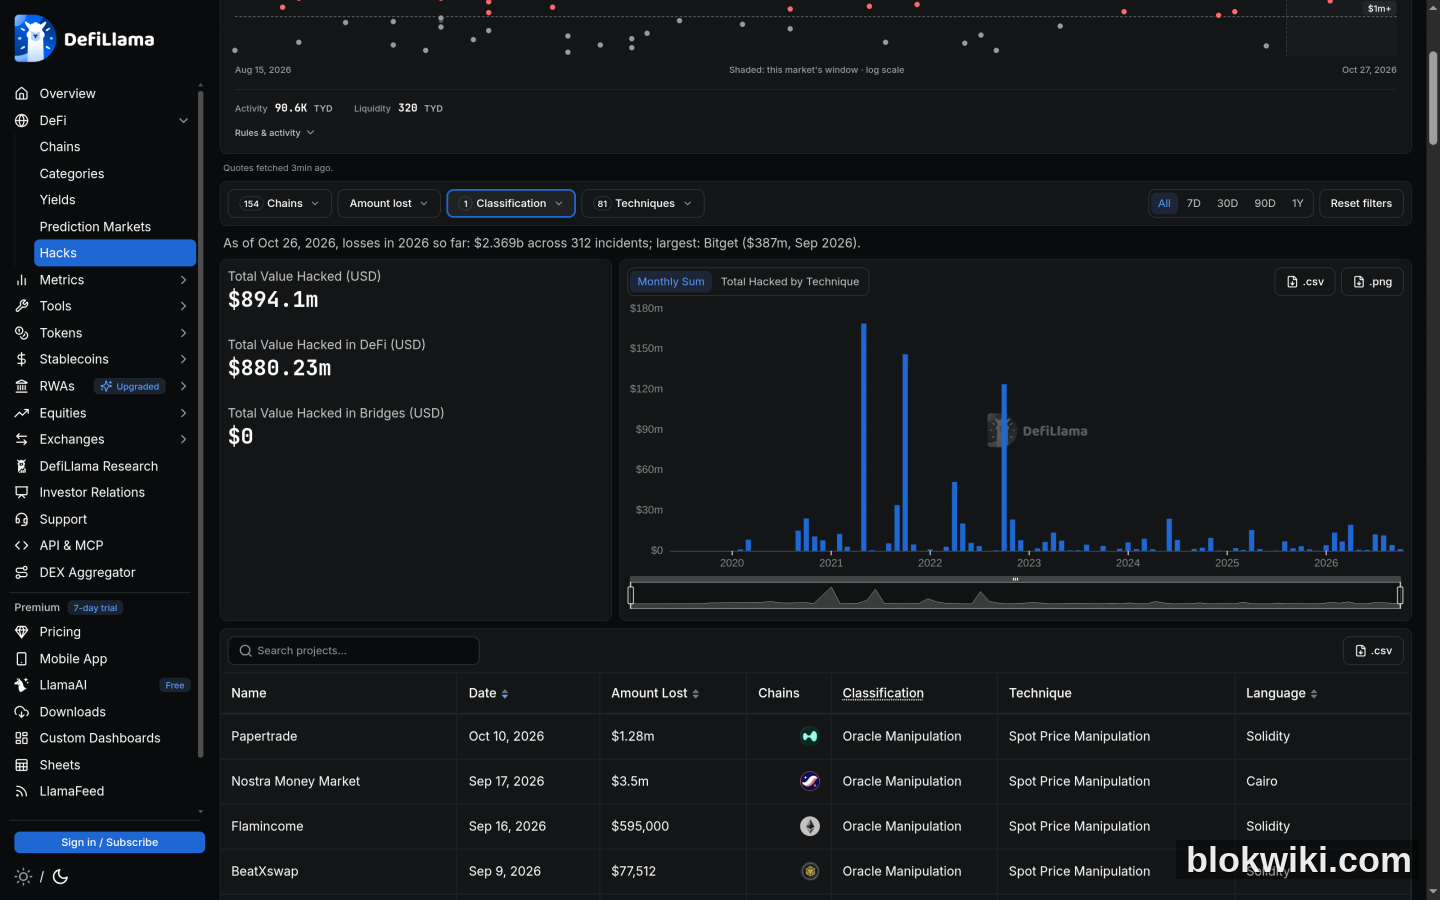
К октябрю 2026 года в экосистеме DeFi уже произошло 42 атаки, классифицированные как «манипуляция оракулом» — больше, чем за весь 2022 год (27 атак), что стало новым историческим максимумом. При этом ноябрь и декабрь ещё не завершились. Общее число всех инцидентов безопасности в DeFi за тот же период достигло 312, а совокупные потери составили около 2,37 млрд долларов США.
Однако важнее не то, что их «стало больше», а то, что изменилась сама природа атак: количество инцидентов достигло рекорда, но средний ущерб на один случай заметно снизился. Злоумышленники перестали стремиться к однократному опустошению крупного протокола и перешли к частым атакам на небольшие пулы ликвидности.
Сначала посмотрим на тренды: число инцидентов растёт, а сумма потерь — падает
| Год | Число атак на оракулы / манипуляции ценой | Потери по этой категории | Все инциденты за год | Общие потери за год |
|---|---|---|---|---|
| 2022 | 27 | около 241 млн долларов США | 185 | около 3,63 млрд долларов США |
| 2023 | 26 | около 40,22 млн долларов США | 197 | около 1,63 млрд долларов США |
| 2024 | 23 | около 63,13 млн долларов США | 217 | около 1,67 млрд долларов США |
| 2025 | 18 | около 33,26 млн долларов США | 148 | около 2,72 млрд долларов США |
| 2026 (по состоянию на 26 октября) | 42 | около 74,65 млн долларов США | 312 | около 2,37 млрд долларов США |
Источник данных: открытый набор данных DefiLlama Hacks (агрегирован по классификации = Oracle Manipulation). С 2022 по 2025 год число таких атак снизилось с 27 до 18 — создаётся впечатление, что защита улучшается; однако в 2026 году показатель резко вырос до 42, более чем удвоившись.
Примечание по методологии: некоторые СМИ включают в категорию «манипуляция ценой» убытки Tectonic от 30 августа (124,5 млн долларов США), получая общую сумму около 200 млн долларов США. Однако DefiLlama относит инцидент с Tectonic к категории «атака на учёт токенов и долей (Donation Attack)», а не к Oracle Manipulation. В этой статье цифра в 74,65 млн долларов США строго ограничена только последней категорией — поэтому расхождение с некоторыми другими публикациями объясняется различиями в классификации, а не противоречием в данных.
Сопоставив оба числа, вывод очевиден: в 2026 году ущерб от атак на оракулы составил около 74,65 млн долларов США — лишь треть от 241 млн долларов США в 2022 году. Число атак удвоилось, а средний размер убытков сократился на две трети — это не значит, что злоумышленники стали слабее, а лишь то, что они сменили цели.
Почему злоумышленники начали «обходить мелкие пулы»
Три причины действуют одновременно:
- Защита крупных протоколов стала слишком дорогой для атакующих. После масштабных потерь в 2022 году (Wormhole, Ronin, BNB Bridge) основные протоколы внедрили многозначные источники данных для оракулов, временные взвешенные средние цены (TWAP), ограничения по займам и более жёсткие пороги ликвидации. В результате однократная манипуляция уже не приносит прежних объёмов прибыли.
- Мелкие протоколы — «низко висящие плоды». Согласно данным DefiLlama, 30 августа 2026 года Weft V2 понёс убытки всего в 47 тыс. долларов США, а 23 августа 2026 года Arrakis V1 — лишь в 7,1 тыс. долларов США. Эти протоколы используют одиночный источник спотовых цен, а их пулы ликвидности мелки: изменить цену можно буквально несколькими сотнями долларов США.
- Атаки небольшого масштаба редко запускают цепную реакцию защиты. Если сумма одной атаки не превышает миллиона долларов США, биржи и участники экосистемы обычно не активируют экстренные меры — злоумышленники спокойно выводят средства.
Обратные примеры тоже очевидны. Крупнейшие по сумме убытков инциденты 2026 года по-прежнему направлены на крупные протоколы кредитования:
| Дата | Протокол | Метод | Убытки |
|---|---|---|---|
| 2026-02-22 | Blend Pools V2 | Манипуляция спотовой ценой | около 10,97 млн долларов США |
| 2026-07-11 | Bonzo Lend | Манипуляция спотовой ценой (уязвимость проверки подписи оракула) | около 9,05 млн долларов США |
| 2026-08-27 | Moonwell Lending | Манипуляция спотовой ценой | около 8,9 млн долларов США |
| 2026-04-16 | Rhea Lend | Манипуляция спотовой ценой | около 18,4 млн долларов США |
| 2026-09-17 | Nostra Money Market | Манипуляция спотовой ценой | около 3,5 млн долларов США |
Запомните один важный деталь: Bonzo Lend работает в сети Hedera, а атакующие воспользовались уязвимостью в проверке подписи оракула Supra — они подменили реальную цену токена SAUCE (около 0,047 доллара США) на фальшивую (0,89 доллара США), завысив её примерно на 1800 %, после чего взяли кредиты под завышенное обеспечение. Сам контракт протокола был безопасен — компрометирован был именно внешний источник цен, которому он доверял.
Три основных метода манипуляции оракулами
Независимо от размера цели, механизмы атак сводятся к трём типам:
- Манипуляция спотовой ценой (Spot Price Manipulation). Протокол напрямую считывает мгновенную цену из пула какого-либо DEX. Злоумышленник использует флеш-кредит или собственные средства, чтобы искусственно исказить баланс пула, заставив протокол выдавать кредиты, проводить ликвидации или чеканить токены по неверной цене. Из 42 инцидентов в 2026 году — 32 использовали именно этот метод.
- Злоупотребление резервами AMM. Изменение «соотношения резервов» путём добавления или изъятия активов из пула влияет на функцию ценообразования, зависящую от этого соотношения; при этом реальная цена не обязательно должна резко измениться.
- Неправильная настройка оракула (Oracle Misconfiguration). В 2026 году зафиксировано 8 таких случаев. Это не атаки, а ошибки самих протоколов: неправильно указаны источник цен, частота обновлений или количество знаков после запятой — в результате цены длительное время расходятся с рыночными.
Как обычным пользователям снизить такие риски
- Перед тем как отдать активы в заем или депозит — проверьте, как оцениваются залоговые активы. Предпочтение отдавайте протоколам, использующим «множественные источники оракулов + TWAP»; если в документации протокола указано, что цена берётся «напрямую из спотового пула какого-либо DEX», уровень риска автоматически повышается.
- Отдавайте предпочтение крупным пулам. При одинаковой доходности в 10 % стоимость манипуляции рынком с суточным объёмом в сотни миллионов долларов США значительно выше, чем манипуляция рынком с объёмом в десятки тысяч долларов США.
- Считайте «недавний запуск» понижением рейтинга. Большинство мелких инцидентов происходят вскоре после старта протокола — параметры управления рисками ещё не прошли стресс-тестирование, а ликвидность пулов ещё недостаточна.
- Ограничьте максимальную сумму на один протокол. Для каждого протокола установите лимит, который вы готовы потерять полностью — распределяйте средства не по доходности, а по допустимому ущербу.
- Следите за объявлениями протокола об оракулах. Наибольшая вероятность ошибок конфигурации возникает во время обновления оракулов или смены источников цен — в такие периоды снижайте свои позиции.
Частые вопросы
Стала ли DeFi в 2026 году менее безопасной?
Ситуация двойственна: количество инцидентов действительно достигло исторического максимума (312 случаев — больше, чем 185 в 2022 году), но общие потери составили около 2,37 млрд долларов США — меньше, чем 3,63 млрд долларов США в 2022 году. То есть «атак стало больше, но каждая — меньше по размеру». Для пользователей с небольшими суммами высокочастотные мелкие атаки легче пропустить, поэтому им особенно важно самостоятельно отбирать протоколы.
Почему протоколы, прошедшие аудит, всё равно подвержены атакам через оракулы?
Потому что большинство аудитов сосредоточено на логике смарт-контрактов, тогда как зависимости от оракулов, параметры их настройки и механизмы управления относятся к «внешним зависимостям» и часто проверяются лишь поверхностно. В случае Bonzo Lend сам смарт-контракт был корректен, а проблема возникла в логике проверки узлов оракула, которым доверял протокол.
Атака через оракул напрямую затронет мой кошелёк?
Нет, ваш закрытый ключ она не затрагивает напрямую, но может повлиять на ваши активы через протокол: залог будет ликвидирован по ошибочной цене, ликвидность кредитного пула будет исчерпана — и вы не сможете вывести средства, или токен протокола резко обвалится. Ключевой точкой контроля рисков остаётся вопрос: «сколько денег я разместил в каком протоколе».
Могу ли я получить эти данные самостоятельно?
Да. Открытый API DefiLlama api.llama.fi/hacks возвращает JSON-ответ, содержащий для каждого инцидента дату, название проекта, категорию, метод атаки, сумму и блокчейн. Агрегируя данные по годам и classification, вы легко воссоздадите таблицы из этой статьи — без необходимости полагаться на вторичные пересказы.
В чём разница между атакой через оракул и атакой на управление (governance attack)?
Атака через оракул нацелена на звено «подачи цен»: протокол выполняет операции по неверной цене. Атака на управление нацелена на звено «принятия решений»: злоумышленники голосованием напрямую переводят средства из казначейства. X100 Global — пример последнего; подробный разбор — в статье «Разбор атаки на управление».
Предупреждение о рисках: Цены криптоактивов крайне волатильны, возможна потеря всего вложенного капитала. Данная статья не является инвестиционной рекомендацией. Приведённая статистика основана на открытом наборе данных DefiLlama (данные за 2026 год актуальны по состоянию на 26 октября); методология подсчёта может отличаться от той, что используется в СМИ — ориентируйтесь на первоисточник. Суммы потерь могут быть скорректированы в ходе последующего анализа событий. Протоколы DeFi подвержены множественным рискам: смарт-контрактов, оракулов и управления — оценку рисков проводите самостоятельно.




