
X100 治理攻击复盘:闪贷租票掏空国库与治理安全五项自查
2026 年 10 月 24 日,以太坊上的 X100 Global 遭闪电贷治理攻击:攻击者借币获得投票权,夺取三个「参议院」席位中的两个,在一笔交易内提案并执行,抛售国库 40 万枚 X 并抽干流动性,损失约 485 万美元 USDT,代币暴跌 96%。本文讲清攻击三步、为什么合约没漏洞也能被掏…
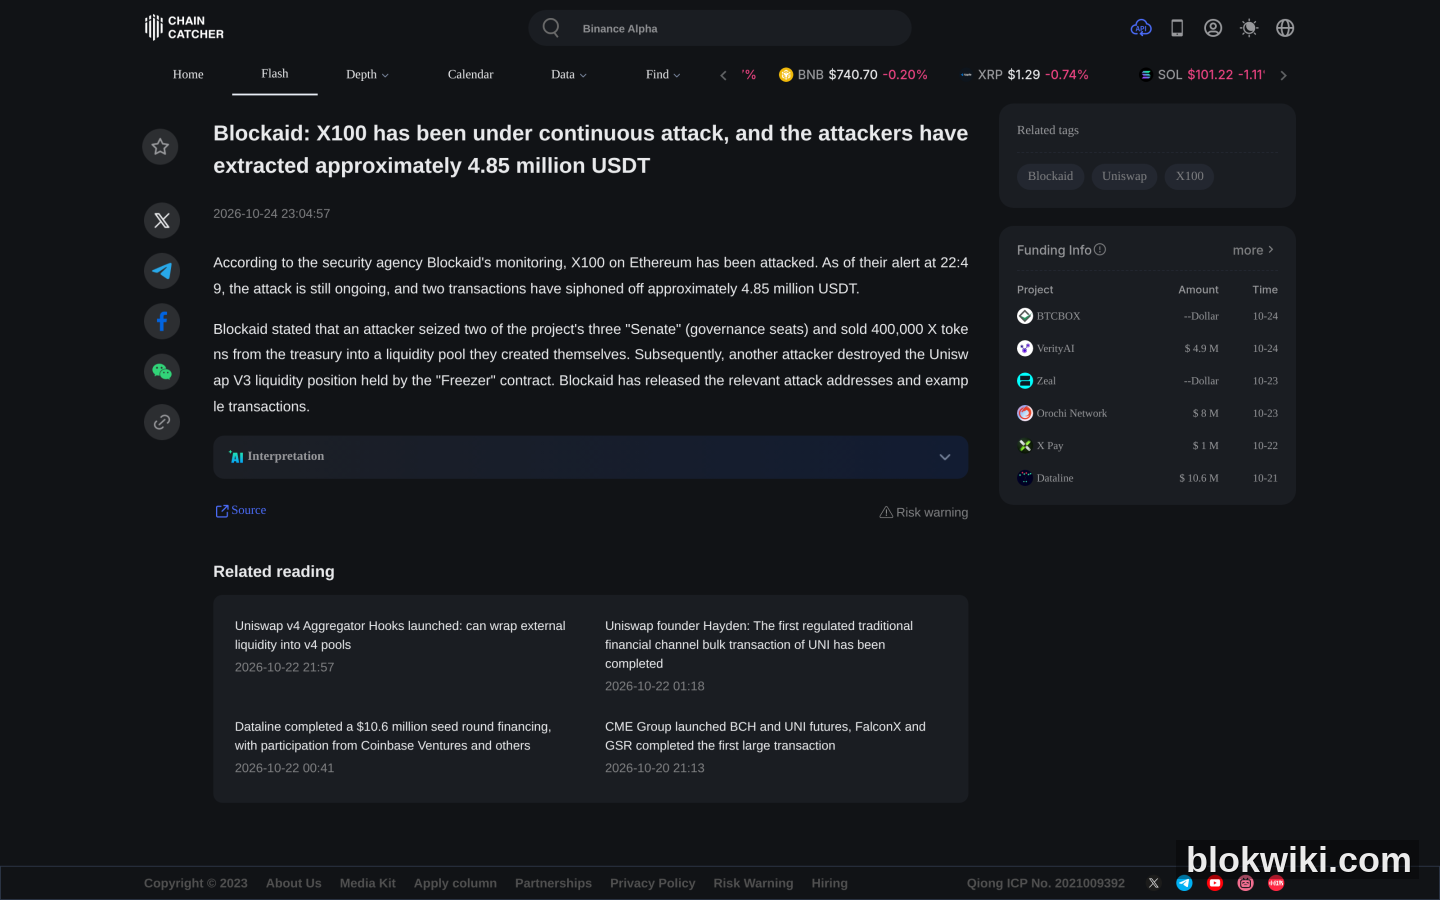
2026 年 10 月 24 日,以太坊上的 X100 Global 被闪电贷治理攻击打穿:攻击者劫持了项目三个「参议院(Senate)」席位中的两个,把手伸进国库,代币 X 随后暴跌 96%。安全机构 Blockaid 追踪到的 USDT 损失约 485 万美元,Chainalysis 观察到赃款被换成 ETH 后拆进四个各持 400 ETH 的钱包。
这次事件真正值得注意的是攻击方式:没有代码漏洞,没有私钥泄露,攻击者靠「合法投票」把钱转走了。如果你的仓位里有任何带治理机制的代币,这篇的检查清单值得过一遍。
攻击是怎么发生的:三步「合法」掏空国库
按 Blockaid 的链上监测与多方复盘,过程大致是这样:
- 闪电贷借入治理代币。攻击者在一笔交易内借到足量的 X 代币,获得投票权——这笔借款在同一笔交易结束前归还,所以自有资金几乎为零。
- 夺取参议院席位。X100 Global 的治理采用「参议院」席位制,共三席,攻击者拿下了其中两席,取得多数控制权。
- 单笔交易内提案并执行。治理允许即时投票、无快照、无时间锁、无最短持币期,于是提案从提出到执行发生在同一笔交易里:抛售国库里的 400,000 枚 X 到攻击者自建的池子,抽走流动性;随后另一个攻击者烧掉 Freezer 合约的 Uniswap V3 仓位,第三方又用同一条参议院路径拉走约 550,000 枚 X 的仓位。
这就是「治理攻击」的可怕之处:合约代码可能是正确的,投票结果也是「真实有效」的,但决策权可以在几秒内被租来。当「控制治理权的成本」低于「国库里的资产价值」时,攻击在经济上就是划算的。
治理攻击不罕见,只是很少登上头条
按 DefiLlama 公开事故数据集分类,2026 年至今共记录 312 起安全事故,其中归类为「治理(Governance)」的只有 10 起。数量少,但单起破坏力极大——因为它直接拿走国库,而不是从某个池子的价差里套利。X100 在数据集中被单独标注为「闪电贷治理攻击(Flashloan Governance Attack)」,是这一类里最典型的样本。
这也解释了为什么治理攻击容易被忽略:攻击者不需要写漏洞利用代码,不需要钓鱼拿到私钥,只需要在治理参数上找到「可租用的决策权」。同类的还有 2022 年的 ApeCoin(同被标注为闪电贷治理攻击)。2026 年 10 月的 DeFi 事故清单里,价格操纵占了绝大多数,治理攻击只有这一起,但它一次就拿走了近 500 万美元。
判断一个协议治理安不安全:五项检查
X100 的治理缺陷非常典型,反过来就是你的检查清单。看到任何带国库的协议,先问这五个问题:
- 提案支持快照吗? 若投票权按「当前实时余额」计算,闪电贷借币就能投票;若有历史区块快照(snapshot),借来的币没有投票权。X100 属于前者。
- 有执行时间锁吗? 提案通过后需要等待(常见 24–72 小时)才能执行,这是最重要的缓冲——期间社区可以发现并撤离。X100 无时间锁,提案与执行同笔交易完成。
- 有最短持币期吗? 要求投票权持有满一定时间,直接废掉闪电贷模式。
- 国库动钱需要什么权限? 国库由单一治理合约控制、还是多签 + 时间锁?能否在一笔交易内转出全部资产?
- 治理权是否可租? 若治理代币在 DEX 上有深度流动性且无锁定,任何人都能临时买够票数。
五项里只要「无快照 + 无时间锁 + 无最短持币期」同时成立,这个协议的国库本质上对闪电贷开放。
作为普通用户能做什么
- 别只看 TVL 和 APY。高收益往往意味着协议在用激进参数换规模,而参数越激进,被操纵的收益越大。
- 查审计报告覆盖了什么。很多审计只看合约逻辑,不看治理参数(快照、时间锁)。审计通过 ≠ 治理安全。
- 优先选择有时间锁的协议。这是最实用的一条硬指标,且公开可查。
- 不要让单一协议承载大额资金。X100 暴跌 96% 后几乎没有流动性,跑都跑不出来。
- 看到「治理突发提案」立刻撤。社区论坛/X 上出现异常提案时,时间锁是唯一给你的逃生窗口;没有时间锁的协议,你只能事后追悔。
想系统性看被盗类型和赔付记录,可以参考硬件钱包供应链攻击复盘与Gate 安全专项核查里的同类分析方法:先看历史披露记录,再看技术参数,最后才看宣传口径。
常见问题
被治理攻击偷走的钱能追回吗?
概率很低。攻击者已把稳定币换成 ETH 并分散到多个钱包,链上追踪只能标记地址,无法强制追回。除非项目方另有资金储备或与交易所合作冻结入金,否则基本视为永久损失。
X100 的 X 代币还能持有吗?
按公开数据,X 代币已暴跌 96% 且流动性接近枯竭。这类代币的问题不是「会不会反弹」,而是「还有没有对手盘」——没有流动性的资产,账面价格没有意义。任何「抄底」决策都应基于公开事实而非社群情绪。
为什么说这不是「合约漏洞」?
因为合约按设计执行了正确的逻辑,投票也满足了治理规则。问题出在治理参数的设计(无快照、无时间锁)让「合法流程」变成了攻击路径。这也是为什么单纯的代码审计发现不了它。
大协议就不会有这个问题吗?
不是。规模越大,治理代币流动性越好,租票成本相对国库规模可能反而更低。区别在于大协议通常有时间锁和快照,抬高了攻击成本。
DefiLlama 的数据怎么自己查?
公开数据集在 api.llama.fi/hacks,返回 JSON,包含日期、项目名、classification(分类)、technique(手法)、金额和链。你可以自己按年份和分类聚合,不必依赖媒体转述的数字。
风险提示:加密资产价格波动剧烈,可能损失全部本金,本文不构成投资建议。X100 事件细节以 Blockaid 等安全机构通报与项目方后续说明为准,损失金额仍在统计中可能变化;DefiLlama 数据为公开数据集聚合结果,统计口径与媒体转述可能存在差异,请以原始数据集为准。DeFi 协议存在智能合约、治理与预言机多重风险,请自行评估。




