
Analisis Serangan Tata Kelola X100: Flash Loan & Sewa Suara Menguras Kas DAO serta Lima Pemeriksaan Keamanan Tata Kelola
Pada 24 Oktober 2026, X100 Global di jaringan Ethereum mengalami serangan tata kelola berbasis flash loan: pelaku meminjam aset untuk memperoleh hak s…
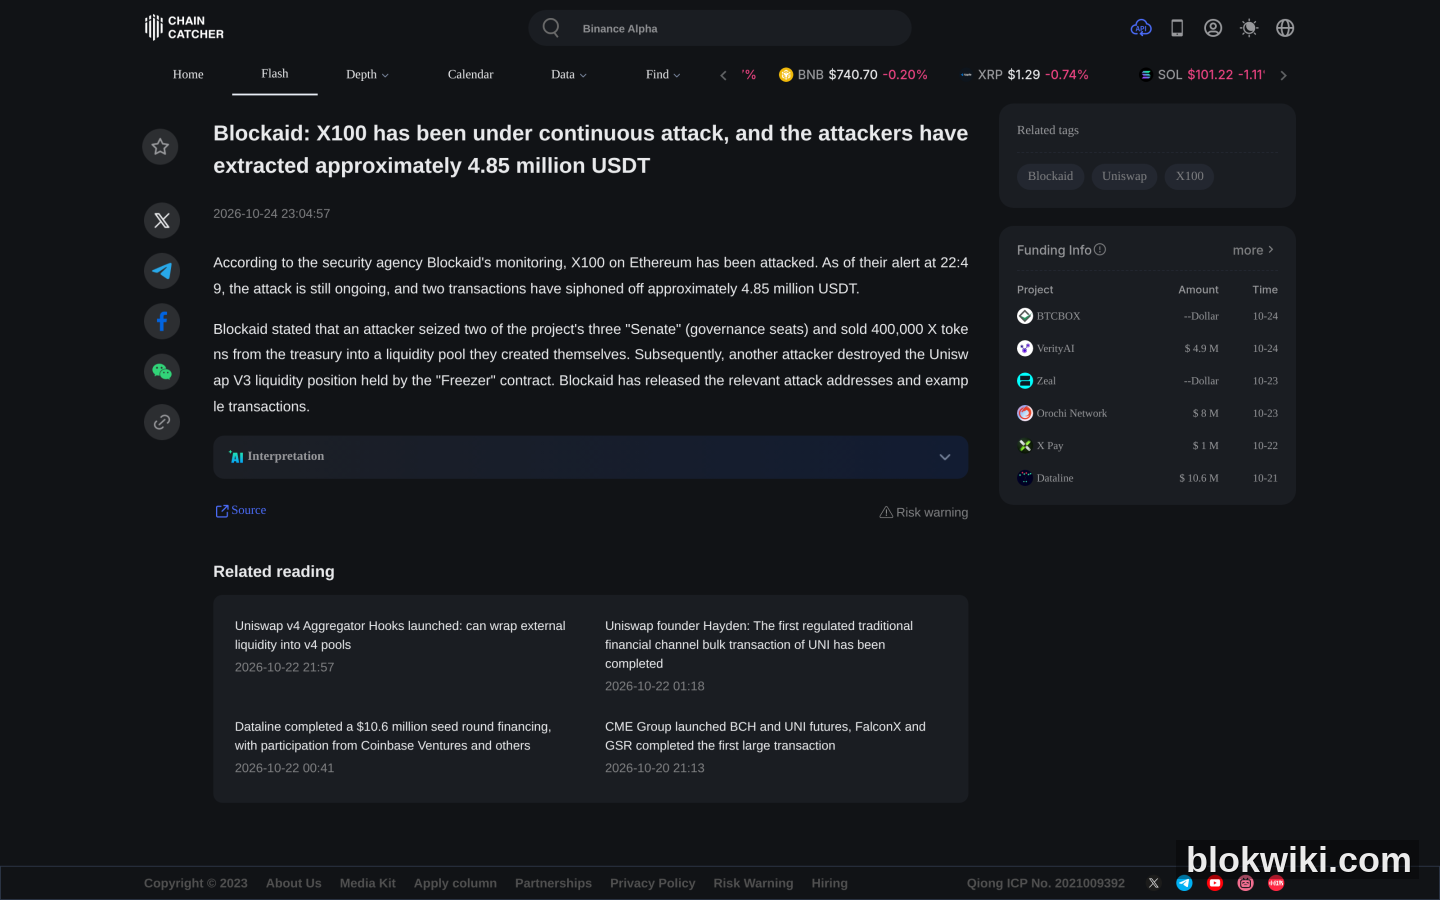
Pada 24 Oktober 2026, X100 Global di jaringan Ethereum mengalami serangan tata kelola berbasis pinjaman kilat (flash loan): pelaku berhasil menguasai dua dari tiga kursi “Senat” proyek tersebut, lalu mengakses kas umum dan menyebabkan harga token X anjlok 96%. Menurut pelacakan lembaga keamanan Blockaid, kerugian dalam bentuk USDT mencapai sekitar 4,85 juta dolar AS, sementara Chainalysis mencatat bahwa dana curian diubah menjadi ETH lalu didistribusikan ke empat dompet—masing-masing berisi 400 ETH.
Apa yang benar-benar menarik dari insiden ini adalah caranya: tidak ada kerentanan kode, tidak ada kebocoran kunci privat—pelaku mengalihkan dana hanya melalui “pemungutan suara sah”. Jika Anda memegang token apa pun yang memiliki mekanisme tata kelola, daftar periksa di artikel ini layak Anda telaah satu per satu.
Bagaimana serangan terjadi: tiga langkah “sah” untuk mengosongkan kas umum
Berdasarkan pemantauan on-chain dan rekonstruksi ulang oleh Blockaid serta pihak lain, prosesnya kurang lebih sebagai berikut:
- Meminjam token tata kelola via pinjaman kilat. Pelaku meminjam jumlah token X yang cukup dalam satu transaksi untuk memperoleh hak suara—pinjaman ini dikembalikan dalam transaksi yang sama, sehingga modal pribadi yang dibutuhkan nyaris nol.
- Menguasai kursi Senat. Tata kelola X100 Global menggunakan sistem kursi “Senat”, total tiga kursi. Pelaku berhasil mengamankan dua kursi, sehingga memperoleh kendali mayoritas.
- Mengajukan dan menjalankan proposal dalam satu transaksi. Mekanisme tata kelola memperbolehkan pemungutan suara instan, tanpa snapshot, tanpa time lock, dan tanpa periode kepemilikan minimum. Akibatnya, proposal bisa diajukan dan dieksekusi dalam satu transaksi: menjual 400.000 token X dari kas umum ke pool buatan pelaku sendiri, lalu menguras likuiditasnya; selanjutnya pelaku lain membakar posisi Uniswap V3 di kontrak Freezer, sementara pihak ketiga menggunakan jalur Senat yang sama untuk mengalihkan posisi sekitar 550.000 token X.
Inilah yang membuat “serangan tata kelola” begitu mengerikan: kode kontrak mungkin benar, hasil pemungutan suara pun “sah dan valid”, tetapi hak pengambilan keputusan bisa disewa dalam hitungan detik. Ketika “biaya menguasai hak tata kelola” lebih rendah daripada “nilai aset di kas umum”, maka serangan ini secara ekonomi menjadi menguntungkan.
Serangan tata kelola tidak jarang—hanya saja jarang jadi berita utama
Berdasarkan klasifikasi data insiden publik DefiLlama, hingga saat ini tahun 2026 telah tercatat 312 insiden keamanan, di mana hanya 10 di antaranya dikategorikan sebagai “tata kelola (Governance)”. Jumlahnya memang sedikit, tetapi dampak per insiden sangat besar—karena serangan ini langsung mengambil aset dari kas umum, bukan sekadar mengambil keuntungan dari selisih harga di suatu pool. X100 secara khusus dicatat dalam database tersebut sebagai “serangan tata kelola berbasis pinjaman kilat (Flashloan Governance Attack)”, dan merupakan contoh paling khas dari jenis serangan ini.
Inilah juga alasan mengapa serangan tata kelola mudah diabaikan: pelaku tidak perlu menulis kode eksploitasi, tidak perlu melakukan phishing untuk mencuri kunci privat—cukup menemukan “hak pengambilan keputusan yang bisa disewa” dalam parameter tata kelola. Kasus serupa termasuk ApeCoin pada 2022 (juga diklasifikasikan sebagai serangan tata kelola berbasis pinjaman kilat). Dalam daftar insiden DeFi Oktober 2026, manipulasi harga mendominasi, sementara serangan tata kelola hanya terjadi sekali—namun satu kali itu saja sudah menghilangkan hampir 5 juta dolar AS.
Bagaimana menilai keamanan tata kelola suatu protokol: lima poin pemeriksaan
Kekurangan tata kelola X100 sangat khas—dan justru karena itu, poin-poin berikut bisa menjadi daftar periksa Anda. Setiap kali Anda menemukan protokol yang memiliki kas umum, tanyakan lima pertanyaan ini dulu:
- Apakah proposal menggunakan snapshot? Jika hak suara dihitung berdasarkan saldo real-time saat ini, maka pinjaman kilat bisa digunakan untuk voting; jika menggunakan snapshot blok historis, token yang dipinjam tidak berhak suara. X100 termasuk kategori pertama.
- Apakah ada time lock untuk eksekusi? Setelah proposal disetujui, harus menunggu (biasanya 24–72 jam) sebelum dieksekusi—ini adalah jeda paling penting, di mana komunitas bisa mendeteksi bahaya dan menarik dana. X100 tidak memiliki time lock, sehingga proposal dan eksekusi terjadi dalam satu transaksi.
- Apakah ada periode kepemilikan minimum? Syarat bahwa hak suara hanya aktif setelah token dimiliki selama waktu tertentu akan langsung menggagalkan model pinjaman kilat.
- Apa izin yang dibutuhkan untuk menggerakkan dana kas umum? Apakah kas umum dikendalikan oleh satu kontrak tata kelola tunggal, atau oleh multisig + time lock? Apakah semua aset bisa ditransfer dalam satu transaksi?
- Apakah hak tata kelola bisa disewa? Jika token tata kelola memiliki likuiditas tinggi di DEX dan tidak dikunci, siapa pun bisa membeli jumlah token cukup untuk memperoleh suara—secara sementara.
Jika ketiga kondisi berikut terpenuhi bersamaan—tanpa snapshot + tanpa time lock + tanpa periode kepemilikan minimum—maka kas umum protokol tersebut secara efektif terbuka bagi serangan pinjaman kilat.
Apa yang bisa dilakukan pengguna biasa
- Jangan hanya mengandalkan TVL dan APY. Imbal hasil tinggi sering kali berarti protokol menggunakan parameter agresif demi skala—dan semakin agresif parameternya, semakin besar pula potensi manipulasinya.
- Cek cakupan laporan audit. Banyak audit hanya memeriksa logika kontrak, bukan parameter tata kelola (snapshot, time lock). Lulus audit ≠ tata kelola aman.
- Prioritaskan protokol yang menerapkan time lock. Ini adalah indikator keras paling praktis, dan dapat diverifikasi secara publik.
- Jangan tempatkan dana besar di satu protokol saja. Setelah X100 anjlok 96%, likuiditasnya nyaris lenyap—Anda bahkan tidak bisa keluar.
- Langsung tarik dana begitu muncul “proposal tata kelola mendadak”. Saat forum komunitas atau X menampilkan proposal tak biasa, time lock adalah satu-satunya jendela pelarian yang tersisa; pada protokol tanpa time lock, Anda hanya bisa menyesal setelah kejadian.
Untuk analisis sistematis tentang jenis pencurian dan catatan kompensasi, Anda bisa merujuk ke ulasan ulang serangan rantai pasok hardware wallet dan pemeriksaan keamanan khusus Gate.io, yang menggunakan pendekatan serupa: cek dulu riwayat pengungkapan, lalu parameter teknis, baru akhirnya klaim promosi.
Pertanyaan Umum
Apakah dana yang dicuri lewat serangan tata kelola bisa dipulihkan?
Kemungkinannya sangat kecil. Pelaku telah mengubah stablecoin menjadi ETH dan mendistribusikannya ke banyak dompet. Pelacakan on-chain hanya bisa menandai alamat—tidak bisa memaksa pemulihan dana. Kecuali tim proyek memiliki cadangan dana tambahan atau bekerja sama dengan bursa untuk membekukan deposit, kerugian ini pada dasarnya dianggap permanen.
Apakah token X milik X100 masih layak dipegang?
Berdasarkan data publik, harga token X telah anjlok 96% dan likuiditasnya nyaris habis. Masalah token semacam ini bukan “apakah akan rebound”, melainkan “masih adakah lawan transaksi?”—aset tanpa likuiditas membuat harga di laporan tidak lagi berarti. Setiap keputusan “membeli saat harga rendah” harus didasarkan pada fakta publik, bukan emosi komunitas.
Mengapa ini bukan “kerentanan kontrak”?
Karena kontrak menjalankan logika yang benar sesuai desain, dan pemungutan suara memenuhi aturan tata kelola. Masalahnya terletak pada desain parameter tata kelola (tanpa snapshot dan tanpa time lock), sehingga proses yang “sah” justru berubah menjadi jalur serangan. Inilah mengapa audit kode semata tidak mampu mendeteksinya.
Protokol besar tidak akan mengalami masalah ini, kan?
Salah. Semakin besar skala protokol, semakin baik likuiditas token tata kelolanya, sehingga biaya menyewa suara relatif terhadap ukuran kas negara justru bisa lebih rendah. Perbedaannya adalah protokol besar umumnya menerapkan time lock dan snapshot, yang menaikkan biaya serangan.
Bagaimana cara memeriksa data DefiLlama sendiri?
Kumpulan data publik tersedia di api.llama.fi/hacks, mengembalikan format JSON yang mencakup tanggal, nama proyek, classification (klasifikasi), technique (teknik serangan), jumlah kerugian, dan blockchain-nya. Anda bisa mengelompokkan datanya sendiri berdasarkan tahun dan klasifikasi—tanpa perlu mengandalkan angka yang diulas ulang oleh media.
peringatan risiko: Harga aset kripto sangat fluktuatif dan dapat menyebabkan kehilangan seluruh modal Anda. Artikel ini bukan merupakan saran investasi. Detail insiden X100 mengacu pada pemberitahuan resmi dari lembaga keamanan seperti Blockaid serta penjelasan lanjutan dari tim proyek; jumlah kerugian masih dalam proses penghitungan dan dapat berubah. Data DefiLlama merupakan hasil agregasi kumpulan data publik; metodologi penghitungannya mungkin berbeda dari versi yang disampaikan media—mohon merujuk langsung ke kumpulan data aslinya. Protokol DeFi mengandung risiko ganda: smart contract, tata kelola, dan oracle; silakan lakukan penilaian risiko secara mandiri.




