
Ataque de gobernanza en X100: flash loan, alquiler de votos y cinco controles para evaluar la seguridad de la gobernanza
El 24 de octubre de 2026, X100 Global, protocolo basado en Ethereum, sufrió un ataque de gobernanza mediante flash loan: el atacante tomó prestados to…
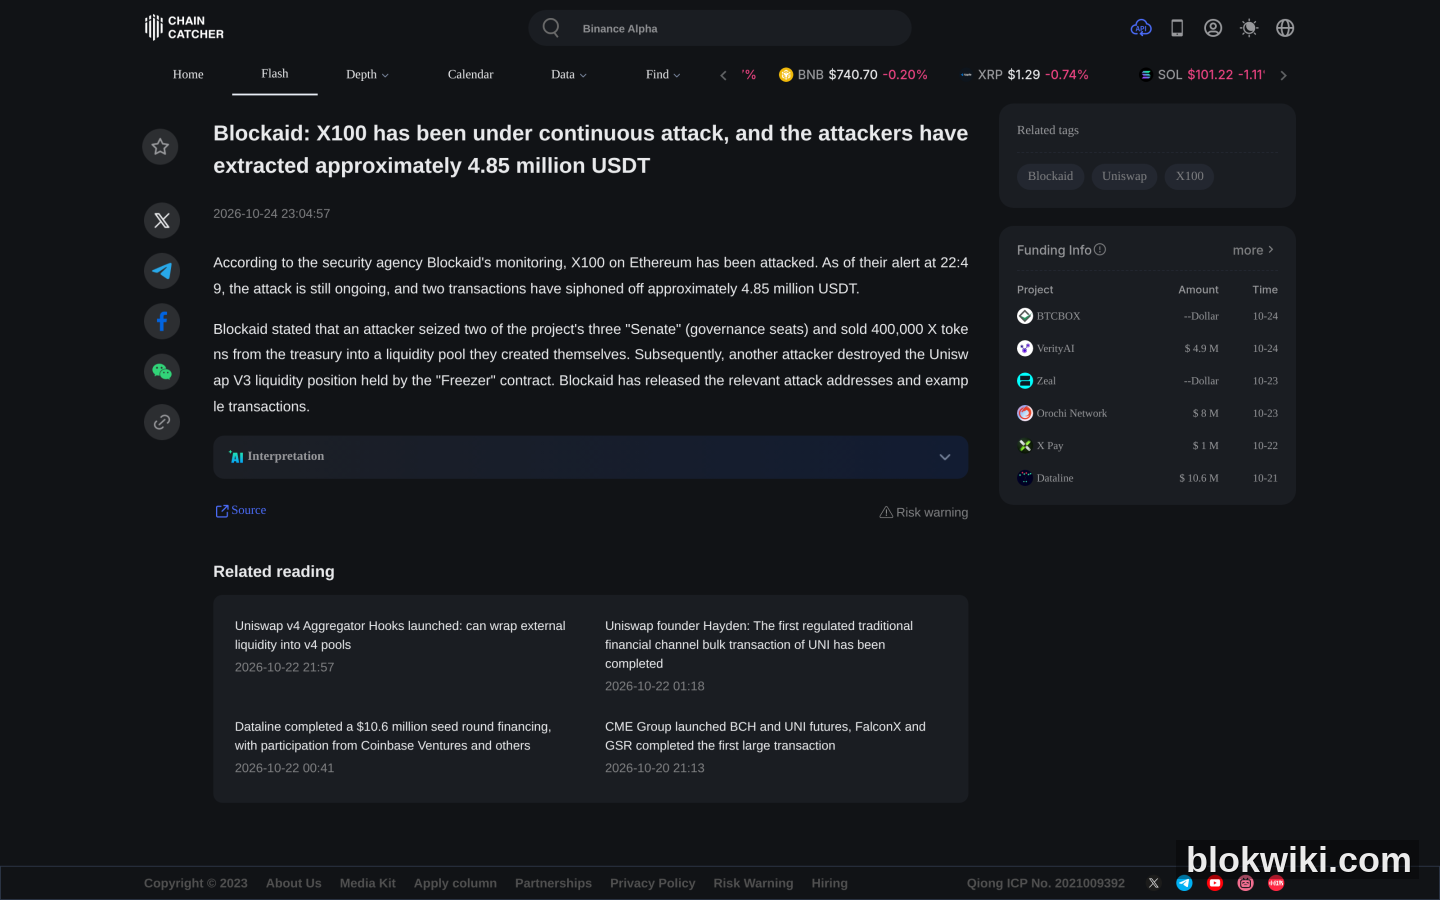
El 24 de octubre de 2026, X100 Global en Ethereum sufrió un ataque de gobernanza mediante préstamo flash: los atacantes se hicieron con dos de los tres escaños del «Senado» del proyecto, accedieron al tesoro y el token X se desplomó un 96 %. Blockaid, una firma de seguridad, rastreó pérdidas de USDT por aproximadamente 4,85 millones de dólares estadounidenses; Chainalysis observó que los fondos robados se convirtieron en ETH y luego se dividieron entre cuatro billeteras, cada una con 400 ETH.
Lo realmente relevante de este incidente es la forma del ataque: no hubo vulnerabilidad de código ni fuga de claves privadas; los atacantes transfirieron los fondos mediante «votaciones legítimas». Si tienes alguna posición con tokens que tengan mecanismos de gobernanza, vale la pena revisar la lista de verificación de este artículo.
Cómo ocurrió el ataque: tres pasos para vaciar el tesoro «de forma legítima»
Según el monitoreo on-chain de Blockaid y los análisis posteriores realizados por múltiples partes, el proceso fue más o menos el siguiente:
- Préstamo flash de tokens de gobernanza. Los atacantes tomaron prestada una cantidad suficiente de tokens X en una sola transacción para obtener derechos de voto; dicho préstamo se devolvió antes de que finalizara esa misma transacción, por lo que su capital propio fue prácticamente nulo.
- Control de los escaños del Senado. La gobernanza de X100 Global utiliza un sistema de escaños denominado «Senado», con un total de tres escaños. Los atacantes obtuvieron dos de ellos, logrando así el control mayoritario.
- Propuesta y ejecución dentro de una única transacción. El sistema de gobernanza permite votación inmediata, sin instantánea (snapshot), sin bloqueo temporal (time lock) y sin período mínimo de tenencia. Así, la propuesta pasó de su presentación a su ejecución en una sola transacción: se vendieron 400 000 tokens X del tesoro en un pool creado por los propios atacantes, extrayendo toda su liquidez; posteriormente, otro atacante quemó la posición de Uniswap V3 del contrato Freezer, y un tercero retiró mediante la misma vía del Senado aproximadamente 550 000 tokens X.
Esta es la verdadera amenaza de los «ataques de gobernanza»: el código del contrato puede ser correcto y los resultados de la votación «auténticos y válidos», pero el poder de decisión puede alquilarse en cuestión de segundos. Cuando el «coste de adquirir el control de la gobernanza» es menor que el «valor de los activos en el tesoro», el ataque resulta económicamente rentable.
Los ataques de gobernanza no son raros, solo rara vez aparecen en titulares
Según la clasificación pública de incidentes de DefiLlama, hasta la fecha de 2026 se han registrado 312 accidentes de seguridad, de los cuales solo 10 se clasifican como «gobernanza». Son pocos en número, pero su impacto individual es extremadamente alto —porque extraen directamente del tesoro, no aprovechando diferencias de precios en algún pool. En el conjunto de datos, X100 está etiquetado específicamente como «Ataque de gobernanza mediante préstamo flash (Flashloan Governance Attack)», siendo el ejemplo más típico de esta categoría.
Esto también explica por qué los ataques de gobernanza suelen pasarse por alto: los atacantes no necesitan escribir código explotador ni realizar phishing para obtener claves privadas; basta con identificar en los parámetros de gobernanza un «poder de decisión alquilable». Otro caso similar fue el de ApeCoin en 2022 (también etiquetado como ataque de gobernanza mediante préstamo flash). En la lista de incidentes DeFi de octubre de 2026, la manipulación de precios representa la gran mayoría, mientras que este es el único ataque de gobernanza registrado —y aun así se llevó casi 5 millones de dólares.
Cómo evaluar si la gobernanza de un protocolo es segura: cinco puntos clave
Las deficiencias de gobernanza de X100 son muy representativas; invertidas, forman tu propia lista de verificación. Ante cualquier protocolo que tenga un tesoro, pregúntate primero estas cinco cosas:
- ¿La propuesta utiliza una instantánea (snapshot)? Si los derechos de voto se calculan según el saldo actual en tiempo real, un préstamo flash permite votar; si se usa una instantánea tomada en un bloque histórico, los tokens prestados no otorgan derechos de voto. X100 pertenece a la primera categoría.
- ¿Existe un bloqueo temporal (time lock) para la ejecución? Tras la aprobación de una propuesta, debe esperarse un período (habitualmente de 24 a 72 horas) antes de su ejecución: este es el amortiguador más importante, ya que permite a la comunidad detectar el riesgo y retirar sus fondos. X100 no tiene time lock: la propuesta y su ejecución ocurren en una sola transacción.
- ¿Existe un período mínimo de tenencia? Exigir que los tokens con derecho a voto hayan estado en posesión durante cierto tiempo invalida directamente el modelo de préstamo flash.
- ¿Qué permisos se requieren para mover fondos del tesoro? ¿Está el tesoro controlado por un único contrato de gobernanza, o por una multi-firma combinada con time lock? ¿Es posible transferir todos los activos en una sola transacción?
- ¿El poder de gobernanza es alquilable? Si el token de gobernanza tiene liquidez profunda en un DEX y no está bloqueado, cualquiera puede comprar temporalmente la cantidad necesaria de tokens para alcanzar la mayoría.
Si simultáneamente se cumplen las tres condiciones «sin snapshot + sin time lock + sin período mínimo de tenencia», el tesoro de ese protocolo está, en la práctica, abierto a préstamos flash.
¿Qué puedes hacer como usuario común?
- No te guíes únicamente por el TVL y el APY. Los rendimientos altos suelen indicar que el protocolo intercambia parámetros agresivos por escala, y cuanto más agresivos sean esos parámetros, mayor será la ganancia potencial para quien los manipule.
- Revisa qué cubre el informe de auditoría. Muchas auditorías solo examinan la lógica del contrato, no los parámetros de gobernanza (como snapshot o time lock). Que una auditoría haya sido aprobada ≠ que la gobernanza sea segura.
- Prioriza protocolos con time lock. Es el indicador más práctico y tangible, además de fácilmente verificable públicamente.
- No concentres grandes cantidades de fondos en un solo protocolo. Tras el desplome del 96 % de X100, su liquidez prácticamente desapareció: ni siquiera podías salir.
- Retírate inmediatamente ante una «propuesta de gobernanza inesperada». Cuando surgen propuestas anómalas en foros comunitarios o en X, el time lock es tu única ventana de escape; en protocolos sin él, solo podrás lamentarlo después.
Para analizar sistemáticamente los tipos de robos y los registros de compensación, puedes consultar el análisis retrospectivo de los ataques a la cadena de suministro de hardware wallets y la verificación especializada de seguridad de Gate, que aplican el mismo método: primero revisa los registros históricos publicados, luego los parámetros técnicos y, solo al final, el discurso promocional.
Preguntas frecuentes
¿Se pueden recuperar los fondos robados mediante un ataque de gobernanza?
La probabilidad es muy baja. Los atacantes ya convirtieron las stablecoins en ETH y distribuyeron los fondos entre múltiples billeteras; el seguimiento on-chain solo permite marcar direcciones, pero no recuperar forzosamente los fondos. A menos que el equipo del proyecto cuente con reservas adicionales o colabore con exchanges para congelar los depósitos, la pérdida se considera prácticamente definitiva.
¿Sigue valiendo la pena mantener el token X de X100?
Según los datos públicos, el token X se ha desplomado un 96 % y su liquidez está prácticamente agotada. El problema de este tipo de tokens no es «si se recuperará», sino «si aún hay contrapartes dispuestas a comprarlo»: un activo sin liquidez carece de significado práctico en su precio nominal. Cualquier decisión de «comprar en el fondo» debe basarse en hechos públicos, no en el ánimo de la comunidad.
¿Por qué esto no es una «vulnerabilidad del contrato»?
Porque el contrato ejecutó correctamente la lógica diseñada y la votación cumplió con las reglas de gobernanza. El problema radicó en el diseño de los parámetros de gobernanza (sin instantáneas ni bloqueo temporal), lo que convirtió un «proceso legítimo» en una vía de ataque. Por eso una auditoría de código pura no logra detectarlo.
¿Los protocolos grandes no tienen este problema?
No. Cuanto mayor es la escala, mejor suele ser la liquidez del token de gobernanza, y el costo de alquilar votos puede resultar incluso menor en relación con el tamaño del tesoro. La diferencia es que los protocolos grandes suelen implementar bloqueo temporal y toma de instantáneas, lo que eleva el costo del ataque.
¿Cómo consultar por cuenta propia los datos de DeFiLlama?
El conjunto de datos público está disponible en api.llama.fi/hacks, devuelve un JSON con fecha, nombre del proyecto, classification (clasificación), technique (técnica), monto y cadena. Puedes agrupar los datos tú mismo por año y categoría, sin depender de las cifras repetidas por los medios.
Advertencia de riesgo: Los precios de los activos criptográficos son extremadamente volátiles y podrías perder todo tu capital invertido. Este artículo no constituye asesoramiento de inversión. Los detalles del incidente X100 se basan en los informes oficiales de entidades de seguridad como Blockaid y en las aclaraciones posteriores del equipo del proyecto; el monto de las pérdidas aún se encuentra en proceso de conteo y podría variar. Los datos de DeFiLlama son una agregación de conjuntos de datos públicos; los criterios de recopilación pueden diferir de los usados por los medios, por lo que debe consultarse siempre el conjunto de datos original. Los protocolos DeFi presentan múltiples riesgos: contratos inteligentes, gobernanza y oráculos; evalúalos por tu cuenta.




