Por qué Coinbase nunca fue vaciado: claves MPC frente a wallets calientes
Tras el robo de 6 300 millones de dólares de la billetera en caliente de Binance, muchos se preguntan: ¿por qué Coinbase nunca ha experimentado una pé…
¿Coinbase nunca ha sufrido un robo a gran escala? División MPC de claves privadas frente a hot wallets de exchanges: el sexto indicador clave que debes revisar antes de elegir una plataforma
El 29 de octubre, la hot wallet de Binance sufrió una pérdida de 6300 millones de dólares estadounidenses tras un ataque de usurpación de delegación bajo EIP-7702, convirtiéndose así en el segundo incidente de seguridad más costoso de la historia cripto. El 1 de noviembre, el FBI lo atribuyó formalmente al grupo norcoreano «Trader Traitor», mientras que Binance anunció que aproximadamente el 90 % de las pérdidas ya había sido cubierto con fondos propios y el fondo SAFU (evento detallado en esta actualización reciente).
Ayer publicamos un artículo titulado «Hackers norcoreanos robaron 6300 millones de dólares a Binance: para registrarte en un exchange cripto en 2026, basta con revisar estos 5 indicadores de seguridad», donde analizamos desde cinco ángulos —historial de incidentes, fondos de protección, prueba de reservas (PoR), licencias y seguridad desde la perspectiva del usuario— qué exchange merece tu registro. La pregunta que más nos han hecho en los comentarios es: ¿por qué Coinbase, tras tantos años de operación, nunca ha sufrido un robo del tamaño del ocurrido en Binance?
La respuesta no está en sus páginas de marketing, sino en cómo se almacena la clave privada. En este artículo desglosamos claramente la arquitectura de custodia y presentamos el sexto indicador que la mayoría pasa por alto: en qué forma existe la clave privada y cuántas partes la controlan conjuntamente.
1. Cuatro modelos de custodia: la diferencia no radica solo en «cold» y «hot»
Cuando un exchange custodia tus activos, lo que realmente custodia es una clave privada capaz de firmar transacciones. Cada modelo de custodia resuelve básicamente la misma pregunta: ¿dónde se guarda la llave y quién debe reunirse para usarla?
Hot wallet: la clave privada reside en un servidor conectado a internet, listo para firmar retiros en cualquier momento. Es rápido, pero si ese servidor es comprometido, la clave privada completa cae en manos del atacante —justamente lo que ocurrió en este incidente de Binance.
Cold wallet: la clave privada se almacena sin conexión, totalmente aislada de internet. Para acceder a ella, un atacante necesitaría contacto físico con el dispositivo o infiltrarse mediante una cadena de suministro, lo cual implica una barrera mucho mayor. Sin embargo, sigue siendo un punto único: la clave privada completa existe íntegra en un solo lugar.
Multifirma (Multisig): se divide el control en N claves privadas completas, exigiendo que M de ellas firmen simultáneamente —por ejemplo, 3 de 5. Cualquiera de esas claves por sí sola puede firmar, pero sin alcanzar el umbral M, los fondos permanecen inmóviles. Resuelve el problema de «una sola persona decide», pero cada clave sigue siendo completa: perder una reduce directamente el nivel de seguridad.
MPC (computación segura multipartita): no se copia la clave privada completa, sino que se fragmenta en múltiples shares (fragmentos). Cada fragmento, aislado, es solo una secuencia de números sin significado y no permite reconstruir la clave privada. Al firmar, los fragmentos colaboran en un cálculo criptográfico sin revelarse entre sí, produciendo únicamente una firma válida. La clave privada completa jamás aparece intacta en ninguna máquina.
En una frase: la multifirma usa varias llaves completas, mientras que MPC rompe una sola llave en pedazos, de modo que nadie posee la imagen completa. No hace falta entender las matemáticas detrás: basta recordar que una hot wallet apuesta por la integridad de una sola máquina, una cold wallet por la seguridad de un único punto de custodia, una multifirma por la lealtad simultánea de M personas, y una MPC por la imposibilidad de que varios entornos sean comprometidos al mismo tiempo.
2. ¿Cómo funciona realmente la MPC? Tres fragmentos de clave, nunca juntos
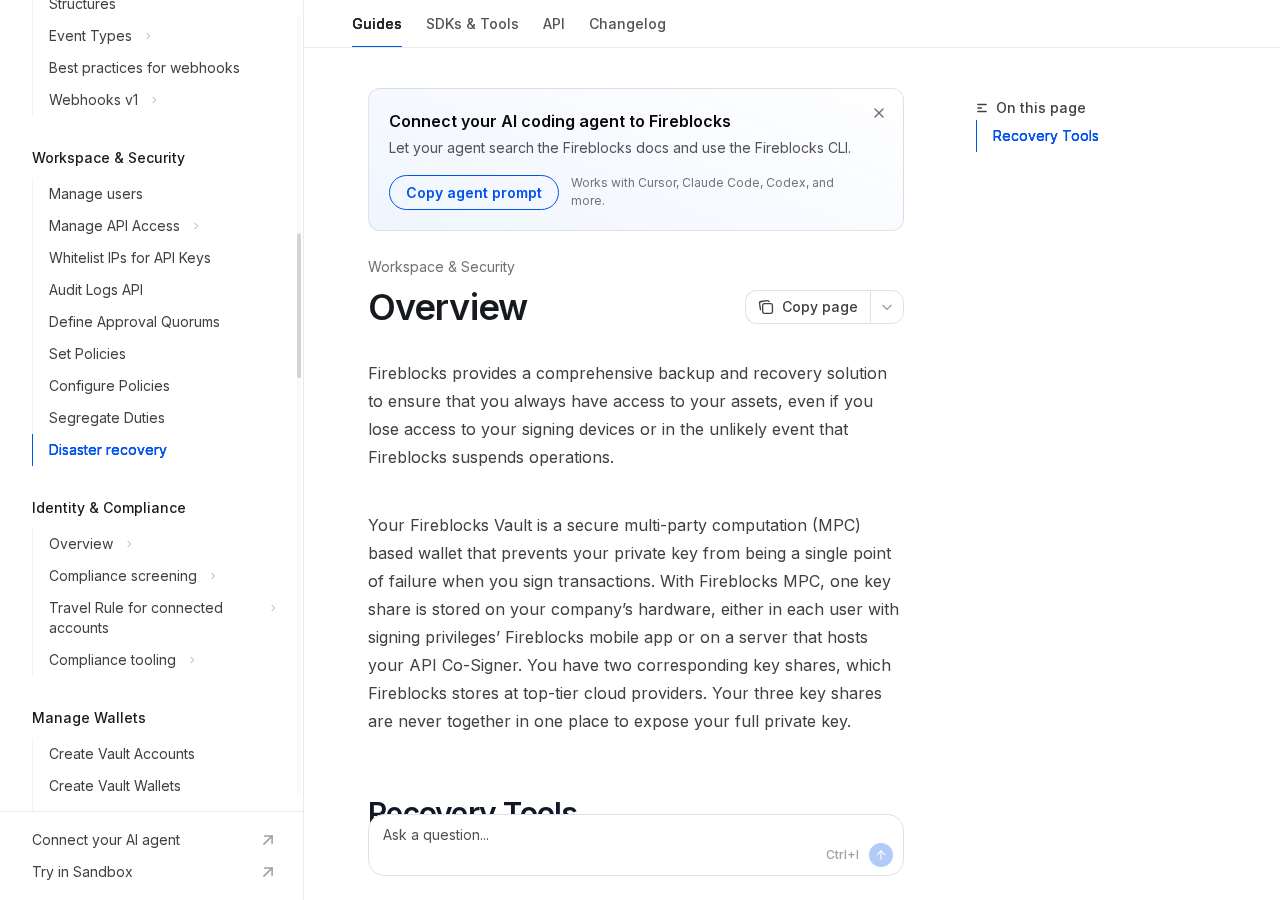
Tomemos como ejemplo la documentación pública de Fireblocks. Su documentación para desarrolladores aclara que, en sus wallets basadas en MPC, una clave privada se divide en 3 fragmentos de clave; uno de ellos se almacena en el hardware del cliente o en la app móvil de cada usuario autorizado a firmar, mientras que los otros 2 fragmentos son guardados por Fireblocks en proveedores cloud de primer nivel; los tres fragmentos nunca coexisten en el mismo lugar, por lo que la clave privada completa jamás queda expuesta.
Al firmar, las tres partes no «envían sus fragmentos para ensamblarlos», sino que cada una ejecuta localmente un cálculo criptográfico con su fragmento, generando conjuntamente una única firma. Si cualquiera interrumpe el proceso, la firma falla; y si un fragmento abandona su entorno seguro, se convierte simplemente en datos inútiles por sí solos. Esto se llama firma umbral (threshold signature): la firma resultante es indistinguible en la cadena de una firma normal, pero la clave privada nunca se reconstruye.
Esta es su diferencia fundamental con la hot wallet: si una hot wallet es robada, el atacante obtiene la clave privada completa y puede transferir todos los fondos de inmediato; en cambio, si se compromete un servidor de una wallet MPC, el atacante solo obtiene un fragmento, incapaz tanto de derivar la clave privada como de firmar por sí solo.
También hay que distinguir: MPC no equivale a «copiar la clave privada tres veces y guardar cada copia en un cofre fuerte distinto». Los fragmentos están vinculados mediante derivación criptográfica y protocolos de firma: la filtración de uno no afecta la seguridad de los demás. Si, en cambio, se copia la clave privada en texto plano tres veces y se almacena en tres servidores distintos, eso no es MPC, sino simplemente «tres copias de respaldo»: la filtración de cualquiera de ellas podría provocar una pérdida total.
3. ¿Por qué esto explica que Coinbase sea mucho más difícil de «robar de una vez»
Las divulgaciones públicas de Coinbase coinciden exactamente con este modelo. En su informe 10-K ante la SEC correspondiente a 2025, afirma que las hot wallets representan habitualmente **menos del 2 %** de los activos custodiados; que los materiales de claves privadas de sus cold wallets se almacenan en instalaciones dentro y fuera de Estados Unidos; que dichas claves **no se almacenan en texto plano**, y que su descifrado requiere un «consenso criptográfico» entre varios aprobadores humanos; además, **ninguna persona individual puede controlar ni manipular** las claves privadas de las wallets de Coinbase. Greg Tusar, codirector ejecutivo de Coinbase Institutional, declaró públicamente en 2025 que, gracias a la MPC, la clave privada completa no existe ni en almacenamiento estático ni durante el proceso de firma en ninguna máquina.
Para replicar un «robo masivo», un atacante no puede limitarse a tomar un solo servidor de hot wallet: debe ingresar simultáneamente a múltiples instalaciones aisladas, obtener varios fragmentos y superar varias aprobaciones humanas. Cada paso constituye un punto independiente de fallo, multiplicando los costos; y aunque pueda engañar a una persona en una etapa (ingeniería social), le será prácticamente imposible engañarlas a todas.
Por tanto, el hecho de que «no haya sufrido robos masivos» no se debe solo a la suerte. Mantener las hot wallets por debajo del 2 % limita estructuralmente las pérdidas máximas incluso si son comprometidas; y combinar cold wallets fragmentadas con aprobaciones múltiples transforma el «robo total» de un simple ataque a una sola máquina en un ataque coordinado contra todo un proceso. Solo la combinación de ambas medidas ofrece una explicación completa.
El informe 10-K de 2023 también menciona que Coinbase ya ha ampliado el uso de tecnologías criptográficas como la MPC para proteger los fondos de sus usuarios. Esto no es una declaración de relaciones públicas posterior al hecho, sino una elección arquitectónica que ha venido revelando sistemáticamente durante años. No obstante, sus documentos oficiales no divulgan públicamente el número exacto de fragmentos, los proveedores cloud utilizados ni sus ubicaciones físicas: esa información forma parte de lo «no divulgado». Podemos asumir como hecho que «usa MPC», pero no podemos inventar «dónde están exactamente los tres fragmentos».
4. Los límites de la MPC: ¿qué protege, y qué no?
La MPC es muy potente, pero no es «seguridad absoluta». Resuelve específicamente el riesgo de filtración de una clave privada en un solo punto, pero no aborda los problemas relacionados con las personas ni con los procesos.
- Protege contra: la intrusión de un único servidor, la corrupción de un solo operador que extrae directamente la clave privada completa, la filtración de una única copia de respaldo que provoca el robo total, o la interrupción o mala conducta de un proveedor de servicios en la nube que expone directamente las claves.
- No protege contra: la colusión de varios empleados internos, el eludir los flujos de aprobación mediante ingeniería social, permisos excesivos en las claves API sin lista blanca de direcciones IP, ataques de phishing para obtener credenciales de inicio de sesión y aprobación, sustitución de direcciones de retiro o uso indebido de autorizaciones en contratos inteligentes.
En la práctica, cada vez más robos de grandes cantidades no se deben a «ataques criptográficos», sino a que «las personas entregan voluntariamente sus llaves». En el caso de Binance, se combinaron la usurpación delegada por EIP-7702 y la ingeniería social; el incidente de Bybit en 2025 también involucró ingeniería social y la infiltración de su infraestructura. La tecnología MPC eleva la dificultad de «robar una sola llave», pero no puede impedir que una persona autorizada pulse simplemente «Aceptar».
Por tanto, la expectativa realista es: la MPC hace extremadamente difícil que un fallo puntual cause pérdidas totales, pero sigue siendo posible que ocurran incidentes por mala fe interna, vulnerabilidades en los procesos, una gestión inadecuada de las claves API o la sustitución de direcciones de retiro. Al elegir un exchange, no basta con revisar si aplica custodia fragmentada: también hay que evaluar sus flujos de aprobación, auditorías y límites de retiro. La tecnología fija el mínimo de seguridad posible; los procesos determinan el nivel real de protección.
Cinco. Antes de registrarse, confirme estas 5 cosas con el soporte técnico o en el sitio web oficial
No es necesario entender artículos académicos sobre criptografía: con solo 5 preguntas podrá descartar la mayoría de plataformas que «solo hablan de cold wallets»:
- ¿Se fragmenta la custodia de la clave privada? ¿Se usa MPC o multisignatura? ¿Las fragmentaciones están distribuidas en distintas regiones geográficas y en diferentes proveedores de servicios en la nube? Si el soporte responde únicamente «contamos con cold wallets», eso indica que no ha explicado claramente su arquitectura.
- ¿Ofrece listas blancas de direcciones para retiros? Una vez activada, solo permite retirar fondos a direcciones previamente guardadas; ¿las nuevas direcciones tienen un período de espera de 24 horas? Esta es la última barrera para evitar que los fondos sean transferidos inmediatamente tras un robo.
- ¿Publica una prueba de reservas independiente? No basta con frases como «reservas al 100 %»: debe ofrecer pruebas verificables, como árboles Merkle, direcciones on-chain o cartas de confirmación emitidas por terceros; idealmente, también permite a los usuarios verificar su saldo personalmente.
- ¿Publica auditorías realizadas por terceros? Incluyendo auditorías de pruebas de reservas, certificaciones SOC 2 e ISO 27001, entre otras auditorías de seguridad. Revise la fecha y el alcance del informe, no solo los logos que aparecen en la página principal.
- ¿Cuál es el límite diario de retiros? Cuanto menor sea el límite, menor será la pérdida máxima en caso de un robo individual; los límites, las listas blancas y la autenticación en dos pasos (2FA) son mucho más útiles que frases genéricas como «somos muy seguros».
Una vez formuladas estas cinco preguntas, vuelva a leer los 5 indicadores de seguridad publicados ayer: así podrá distinguir fácilmente si un exchange «realmente implementó una arquitectura sólida» o simplemente «menciona la seguridad en su página de marketing».
Seis. Comparación transversal de cinco exchanges: solo información públicamente verificable
La tabla siguiente incluye únicamente datos confirmados en documentos oficiales, páginas de ayuda o páginas oficiales de pruebas de reservas (PoR). Cualquier dato no verificable se indica como «no divulgado públicamente». «Si el exchange utiliza MPC para la custodia» y «si las billeteras auto-custodiadas utilizan MPC» son dos aspectos distintos, y ambos se indican por separado en la tabla.
| Exchange | Método de custodia divulgado públicamente | ¿Relacionado con MPC? | Prueba de reservas (PoR) | Lista blanca para retiros |
|---|---|---|---|---|
| Binance | Separación entre cold wallet y hot wallet; se publican la PoR y algunas direcciones de cold wallet; el porcentaje de activos en hot wallet no se ha divulgado públicamente | La custodia por parte del exchange no se ha divulgado públicamente; la wallet autoadministrada Binance Web3 usa MPC 2-de-3 | Sí, mediante árbol Merkle + verificación personalizada por el usuario; la página oficial de PoR se actualiza de forma continua | Soporta lista blanca basada en libreta de direcciones; las nuevas direcciones tienen un período de espera |
| OKX | Separación entre cold wallet y hot wallet; la proporción exacta entre ambas no se ha divulgado públicamente | La custodia por parte del exchange no se ha divulgado públicamente; la wallet autoadministrada OKX Keyless Wallet utiliza MPC con tres fragmentos | Sí, mediante árbol Merkle + zk-STARK; actualización mensual y soporte para verificación personalizada por el usuario | Soporta Allowlist: los retiros solo pueden realizarse a direcciones incluidas en la libreta de direcciones |
| Gate.io | Separación entre cold wallet y hot wallet; según su PoR oficial, la tasa total de reservas es del 118 %, usando árbol Merkle + zk-SNARKs | La custodia por parte del exchange no se ha divulgado públicamente; el producto autoadministrado Gate Vault utiliza MPC | Sí, auditoría mensual con árbol Merkle + zk-SNARK; los usuarios pueden verificar sus saldos por sí mismos | Soporta lista blanca para direcciones de retiro |
| Coinbase | Según su informe 10-K: menos del 2 % de los activos bajo custodia están en hot wallet; los materiales de clave privada de la cold wallet se almacenan en instalaciones dentro y fuera de Estados Unidos | Sí, ha divulgado públicamente que utiliza MPC (en su informe 10-K de 2023 y declaraciones de ejecutivos en 2025); el número de fragmentos y su ubicación no se han revelado | No dispone de una interfaz pública de verificación personalizada mediante árbol Merkle para usuarios minoristas; la información principal se divulga a través de los informes SEC 10-K/10-Q; no se ha publicado una PoR independiente | Soporta Address Allowlist y libreta de direcciones de confianza |
| Kraken | La mayoría de los activos se almacenan en cold storage; Kraken Financial es un banco de reservas completas; la proporción exacta entre cold y hot wallet no se ha divulgado públicamente | No se ha divulgado públicamente | Sí, auditorías periódicas de prueba de reservas con auditores externos; los usuarios pueden iniciar sesión para verificar sus saldos | Mecanismo de libreta de direcciones; se requiere confirmación para nuevas direcciones; no se ha divulgado públicamente si existe un interruptor estricto de lista blanca |
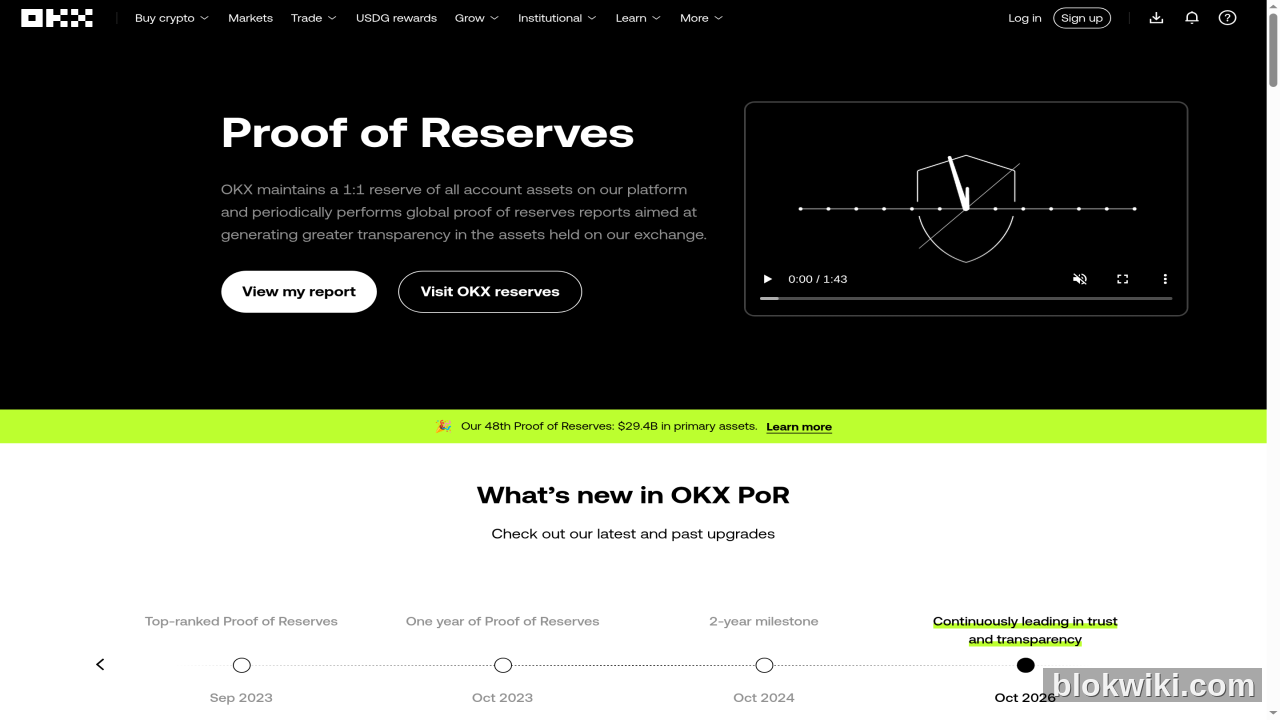
La siguiente imagen es una captura de pantalla verificable on-chain de la página oficial de prueba de reservas de OKX: los usuarios pueden comprobar, siguiendo la ruta Merkle, si sus saldos están incluidos en el corte de estado (snapshot); esta «verificación personalizada» tiene más valor que simplemente publicar una tasa de reservas.
Tres puntos clave al leer la tabla: primero, el MPC de Coinbase proviene de divulgaciones públicas, pero los detalles sobre la fragmentación no se han hecho públicos, así que no debe asumirse que es «igual que el de Fireblocks»; segundo, la información sobre el MPC de Binance, OKX y Gate procede principalmente de sus carteras de custodia propia, por lo que no se puede deducir que también usen ese mismo sistema para la custodia en el exchange; tercero, la prueba de reservas solo demuestra que «en un momento dado los activos cubren los pasivos», pero no prueba quién controla las claves privadas ni descarta la existencia de pasivos ocultos: complementa la arquitectura de custodia, pero no la sustituye.
Séptimo: si aún no te has registrado, evalúa primero la arquitectura y luego las tarifas
Si aún no tienes una cuenta: empieza usando los 5 indicadores de seguridad para descartar plataformas con antecedentes o cumplimiento deficientes; luego aplica el sexto indicador —la arquitectura de custodia— para comprobar si han eliminado el «punto único de control de la clave privada». Solo después debes revisar tarifas y reembolso de comisiones.
Si quieres empezar con exchanges principales, puedes comparar dos opciones: la página de registro de Binance, que ofrece la mayor liquidez y variedad de criptomonedas, aunque tras este incidente debes confirmar que ya tienes habilitada la lista blanca y la autenticación en dos pasos (2FA); y la página de registro de Gate, que cuenta con licencias asiáticas y una divulgación más completa de su prueba de reservas (PoR), ideal como punto de comparación. Las comisiones, reembolsos y promociones mostrados en esas páginas son válidos según lo que aparezca allí en ese momento; este artículo no constituye ninguna promesa de rendimientos.
En cuanto a carteras, puedes volver a consultar el artículo cómo elegir entre hot wallet, cold wallet y hardware wallet. La custodia por parte del exchange resuelve la «facilidad para operar», mientras que la custodia propia garantiza que «tus activos sigan contigo incluso si el exchange tiene problemas»: se trata de una cuestión de distribución, no de una elección excluyente.
BlokWiki (blokwiki.com) seguirá de cerca, de forma continua, las divulgaciones sobre custodia y pruebas de reservas (PoR), así como los incidentes de seguridad de cada exchange, para servirte como referencia a largo plazo al elegir dónde operar.