
42 ataques de manipulación de precios en oráculos en 2026 superan el total de 2022: análisis de tendencias y guía práctica de autoprotección
Según datos públicos de DefiLlama, hasta octubre de 2026 se produjeron 42 ataques de manipulación de oráculos, superando los 27 del año completo de 20…
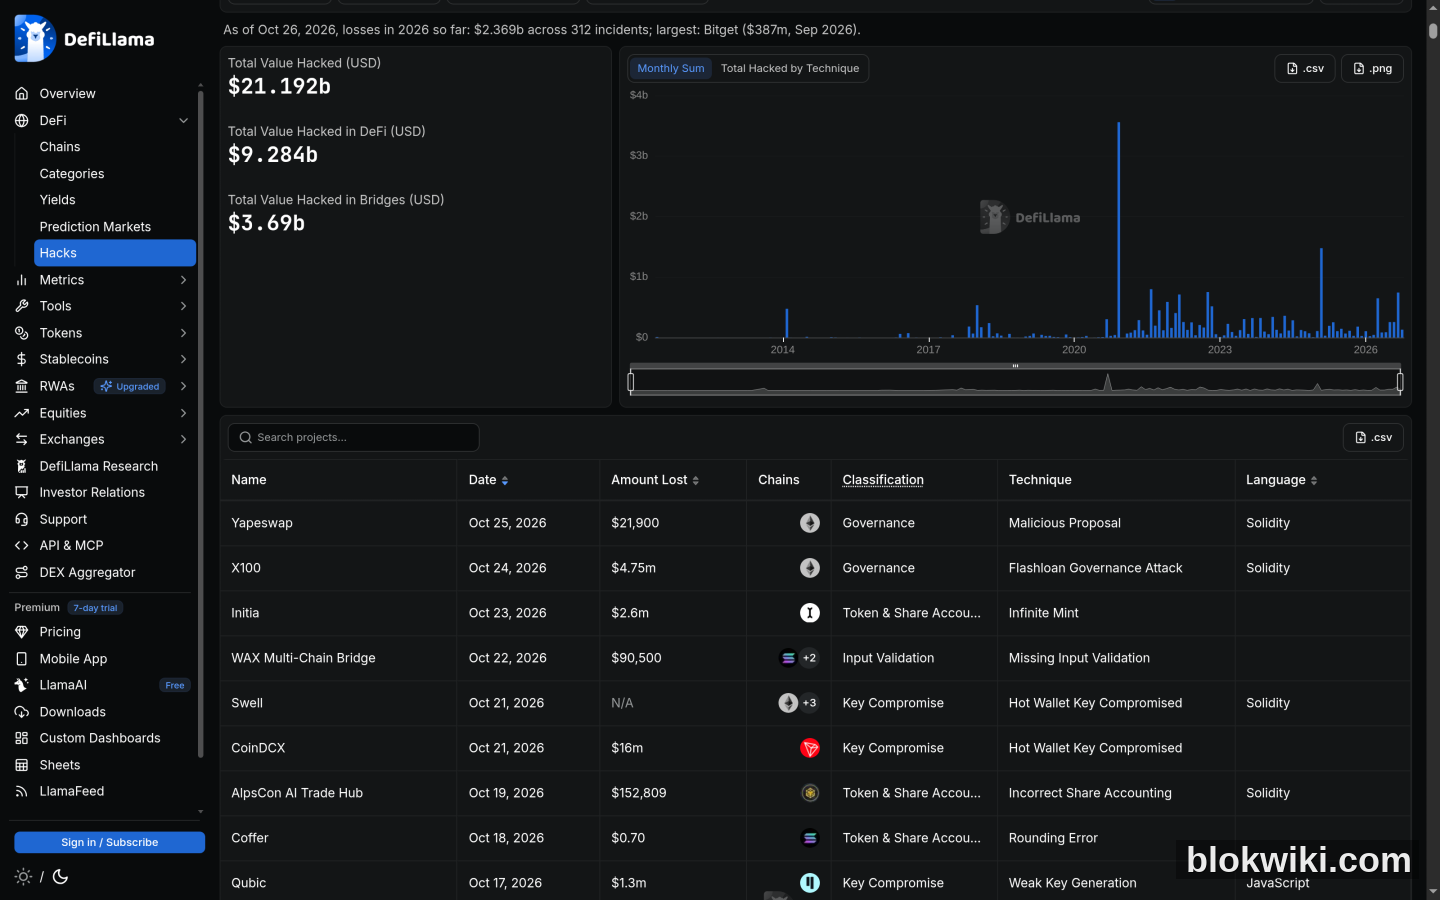
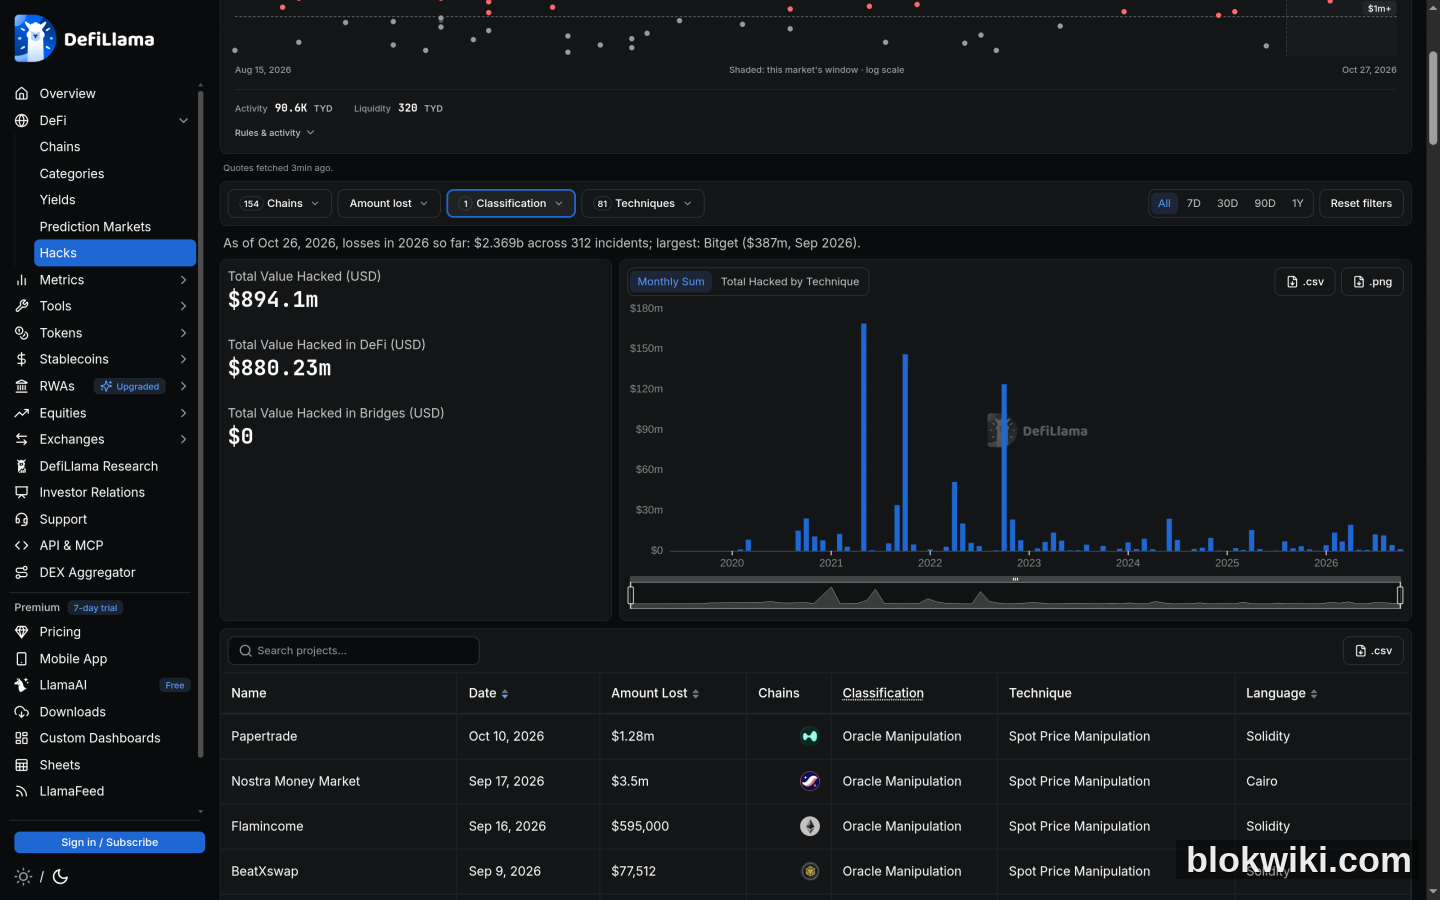
Hasta octubre de 2026, en el sector DeFi ya se han producido 42 ataques clasificados como «manipulación de oráculos», superando los 27 ataques registrados en todo 2022 y alcanzando así un récord histórico desde que se comenzaron a llevar estadísticas; cabe destacar que aún quedan por transcurrir los meses de noviembre y diciembre. En ese mismo período, el número total de incidentes de seguridad en DeFi ascendió a 312, con unas pérdidas acumuladas de aproximadamente 2370 millones de dólares estadounidenses.
Pero lo más destacable no es que «haya aumentado», sino que ha cambiado la naturaleza de los ataques: el número de incidentes ha alcanzado un máximo histórico, mientras que las pérdidas individuales son claramente menores. Los atacantes ya no buscan vaciar de golpe un gran protocolo, sino que optan por explotar de forma frecuente piscinas pequeñas.
Primero, analicemos la tendencia: el número de incidentes está en rebote, pero las pérdidas monetarias están disminuyendo
| Año | N.º de incidentes con oráculos/manipulación de precios | Pérdidas en esta categoría | Incidentes totales del año | Pérdidas totales del año |
|---|---|---|---|---|
| 2022 | 27 | aprox. 241 millones de dólares estadounidenses | 185 | aprox. 3630 millones de dólares estadounidenses |
| 2023 | 26 | aprox. 40,22 millones de dólares estadounidenses | 197 | aprox. 1630 millones de dólares estadounidenses |
| 2024 | 23 | aprox. 63,13 millones de dólares estadounidenses | 217 | aprox. 1670 millones de dólares estadounidenses |
| 2025 | 18 | aprox. 33,26 millones de dólares estadounidenses | 148 | aprox. 2720 millones de dólares estadounidenses |
| 2026 (hasta el 26 de octubre) | 42 | aprox. 74,65 millones de dólares estadounidenses | 312 | aprox. 2370 millones de dólares estadounidenses |
Fuente de los datos: conjunto de datos público de DefiLlama Hacks (agregado por classification = Oracle Manipulation). Entre 2022 y 2025, el número de incidentes en esta categoría disminuyó de 27 a 18, lo que sugiere una mejora en las defensas; en 2026, sin embargo, se produjo un rebote directo hasta 42 casos, más del doble.
Nota sobre la metodología: Algunos medios también incluyen en la categoría de «manipulación de precios» la pérdida de 124,5 millones de dólares estadounidenses sufrida por Tectonic el 30 de agosto, lo que eleva la pérdida total a casi 200 millones de dólares estadounidenses. Sin embargo, DefiLlama clasifica el incidente de Tectonic como un «ataque de donación (Donation Attack)», relacionado con la contabilidad de tokens y participaciones, y no como una manipulación del oráculo (Oracle Manipulation). Los 74,65 millones de dólares estadounidenses mencionados en este artículo corresponden exclusivamente a este último tipo de incidente; por eso difieren de las cifras reportadas en algunos medios: no hay discrepancia en los datos, sino diferencia en la clasificación.
Al comparar ambos números, la conclusión es clara: los ataques contra oráculos en 2026 causaron pérdidas por unos 74,65 millones de dólares estadounidenses, apenas un tercio de los 241 millones de dólares estadounidenses registrados en 2022. El número de ataques se duplicó, pero el monto promedio por ataque se redujo dos tercios: esto no significa que los atacantes sean menos capaces, sino que han cambiado sus objetivos.
¿Por qué los atacantes han comenzado a «escanear piscinas pequeñas»?
Tres razones acumuladas:
- El coste de defensa de los grandes protocolos ya es muy elevado. Tras las cuantiosas pérdidas sufridas en 2022 por Wormhole, Ronin y BNB Bridge, los oráculos de los protocolos principales se han diversificado, se han reforzado los precios medios ponderados en el tiempo (TWAP), se han reducido los límites de préstamos y se han ajustado los umbrales de liquidación; por tanto, ya es difícil lograr manipulaciones con el mismo volumen que antes.
- Los pequeños protocolos son «fruta fácil». Según DefiLlama, el 30 de agosto de 2026 Weft V2 sufrió una manipulación que causó pérdidas de solo 47 000 dólares estadounidenses, y el 23 de agosto de 2026 Arrakis V1 perdió tan solo 7 100 dólares estadounidenses. Estos pequeños protocolos obtienen sus precios de una única fuente de mercado spot y sus pools son poco profundos: con apenas unos cientos de dólares de compra ya se puede mover el precio.
- Los ataques de bajo monto rara vez activan mecanismos de defensa coordinada. Si una operación no supera el millón de dólares estadounidenses, normalmente ni los exchange ni los actores del ecosistema inician una respuesta de emergencia, lo que permite al atacante retirar los fondos con tranquilidad.
Los ejemplos negativos también son muy claros. Las mayores pérdidas registradas en 2026 siguen dirigiéndose a protocolos de préstamos de gran escala:
| Fecha | Protocolo | Método | Pérdida |
|---|---|---|---|
| 2026-02-22 | Blend Pools V2 | Manipulación del precio spot | Aproximadamente 10,97 millones de dólares estadounidenses |
| 2026-07-11 | Bonzo Lend | Manipulación del precio spot (defecto en la verificación de firmas del oráculo) | Aproximadamente 9,05 millones de dólares estadounidenses |
| 2026-08-27 | Moonwell Lending | Manipulación del precio spot | Aproximadamente 8,90 millones de dólares estadounidenses |
| 2026-04-16 | Rhea Lend | Manipulación del precio spot | Aproximadamente 18,40 millones de dólares estadounidenses |
| 2026-09-17 | Nostra Money Market | Manipulación del precio spot | Aproximadamente 3,50 millones de dólares estadounidenses |
Un detalle importante que recordar: Bonzo Lend está construido sobre la red Hedera; los atacantes explotaron una vulnerabilidad en la verificación de firmas del oráculo Supra, reportando el precio de SAUCE como 0,89 dólares estadounidenses en lugar del valor real de aproximadamente 0,047 dólares estadounidenses (un aumento ficticio de alrededor del 1800 %), y luego tomaron prestados activos utilizando ese colateral inflado.El contrato del propio protocolo no tenía fallos: lo que fue comprometida fue la fuente de precios en la que confiaba.
Tres métodos principales de manipulación de oráculos
Independientemente del tamaño del objetivo, el mecanismo básico se clasifica en tres categorías:
- Manipulación del precio al contado (spot). El protocolo lee directamente el precio instantáneo de un grupo (pool) de un DEX. Un atacante utiliza préstamos flash o fondos propios para distorsionar drásticamente ese pool, haciendo que el protocolo otorgue préstamos, realice liquidaciones o acuñe tokens a precios erróneos. De los 42 incidentes ocurridos en 2026, 32 emplearon esta técnica.
- Uso indebido de las reservas de un AMM. Al inyectar o retirar activos del pool se altera la «proporción de reservas», afectando así la función de precios que depende de dicha proporción; no es necesario provocar una variación extrema del precio.
- Configuración incorrecta del oráculo (Oracle Misconfiguration). Ocurrieron 8 casos en 2026. No se trata de ataques externos, sino de errores propios del protocolo al configurar la fuente de precios, la frecuencia de actualización o el número de decimales, lo que provocó desviaciones prolongadas del precio real.
¿Cómo pueden reducir los usuarios este tipo de riesgo?
- Antes de prestar o depositar, compruebe cómo se valora la garantía. Prefiera los protocolos que usen únicamente «oráculos de múltiples fuentes + TWAP»; si en la documentación del protocolo se indica que la fuente de precios es «el precio spot de un pool específico en un DEX», el nivel de riesgo aumenta automáticamente.
- Prefiera escenarios con pools grandes. Con una rentabilidad del 10 %, manipular un mercado cuyo volumen diario supera los cientos de millones de dólares estadounidenses resulta mucho más costoso que hacerlo en un mercado pequeño cuyo volumen diario apenas alcanza los cientos de miles de dólares estadounidenses.
- Considere el «reciente lanzamiento» como un factor negativo. La mayoría de los incidentes menores ocurren poco después del lanzamiento de un protocolo: los parámetros de control de riesgos aún no han pasado pruebas bajo estrés y los pools tampoco han alcanzado suficiente profundidad.
- Límite su exposición máxima a un solo protocolo. Asigne a cada protocolo un monto que esté dispuesto a perder por completo, en lugar de distribuir sus fondos según la rentabilidad ofrecida.
- Monitoree los anuncios oficiales sobre oráculos del protocolo. Los errores de configuración son más frecuentes durante las actualizaciones de los oráculos o los cambios en las fuentes de precios; reduzca su posición durante esos períodos.
Preguntas frecuentes
¿Será la DeFi menos segura en 2026?
Hay que verlo desde dos ángulos: efectivamente, el número de incidentes alcanzó un máximo histórico (312, superando los 185 de 2022), pero las pérdidas totales fueron de aproximadamente 2370 millones de dólares estadounidenses, por debajo de los 3630 millones de dólares estadounidenses de 2022. Es decir, «el número de ataques aumentó, pero las pérdidas por ataque disminuyeron». Para los usuarios con fondos pequeños, los ataques frecuentes y de bajo monto son más fáciles de pasar por alto, por lo que deben seleccionar los protocolos de forma aún más proactiva.
¿Por qué los protocolos auditados siguen siendo vulnerables a los ataques de oráculos?
Como la mayoría de las auditorías se centran en la lógica del contrato en sí, las dependencias de oráculos, la configuración de parámetros y los mecanismos de gobernanza —considerados «dependencias externas»— suelen someterse solo a revisiones limitadas. En el caso de Bonzo Lend, el contrato del protocolo era correcto; el problema residía en la lógica de verificación de los nodos de oráculo en los que confiaba el protocolo.
¿Un ataque contra un oráculo afecta directamente mi wallet?
No tocará directamente su clave privada, pero sí puede afectar sus activos mediante el protocolo: liquidación incorrecta de colateral, drenaje de liquidez de los pools de préstamos (lo que impide los retiros) o desplome del token del protocolo. Por lo tanto, el punto clave de control de riesgos es «cuánto dinero ha depositado en qué protocolos».
¿Puedo consultar estos datos yo mismo?
Sí. La API pública de DefiLlama, api.llama.fi/hacks, devuelve un JSON en el que cada entrada incluye la fecha, el nombre del proyecto, la categoría, el método utilizado, el monto y la cadena en la que ocurrió. Al agrupar los datos por año y categoría, se puede reproducir exactamente la tabla de este artículo, sin necesidad de recurrir a resúmenes o informes de terceros.
¿En qué se diferencia de un ataque de gobernanza?
Los ataques de oráculo afectan el «suministro de precios», haciendo que los protocolos ejecuten operaciones con precios incorrectos; los ataques de gobernanza atacan el «poder de decisión», permitiendo transferir directamente fondos desde la tesorería mediante votación. X100 Global pertenece a esta segunda categoría; para más detalles, consulta la revisión del ataque de gobernanza.
Advertencia de riesgo: Los precios de los activos criptográficos son muy volátiles y podrías perder todo tu capital. Este artículo no constituye asesoramiento de inversión. Las estadísticas presentadas se basan en el conjunto de datos público de DefiLlama (los datos de 2026 están actualizados hasta el 26 de octubre), y pueden existir diferencias entre esta metodología estadística y las versiones difundidas por los medios; por favor, consulta siempre el conjunto de datos original. El monto de las pérdidas puede ser corregido posteriormente a medida que se disponga de más información sobre el evento. Los protocolos DeFi conllevan múltiples riesgos, como los asociados a contratos inteligentes, oráculos y gobernanza; evalúa estos riesgos por tu cuenta.




