Pembahagian Kunci Peribadi MPC vs Dompet Panas: Indikator Keselamatan Ke-6 yang Mesti Diperiksa Sebelum Memilih Bursa
Selepas dompet panas Binance dilanggar dan kehilangan USD6.3 bilion, ramai yang bertanya: Mengapa Coinbase belum pernah mengalami kehilangan sebesar i…
Kenapa Coinbase belum pernah dirompak secara besar-besaran sehingga kini? Perbandingan Pembahagian Kunci Peribadi MPC vs Dompet Panas Bursa: Indikator ke-6 yang Perlu Anda Semak Sebelum Memilih Bursa
Pada 29 Oktober, dompet panas Binance mengalami kerugian sebanyak 6.3 bilion dolar AS akibat serangan perampasan delegasi EIP-7702, menjadikannya insiden keselamatan terburuk kedua dalam sejarah kripto dari segi jumlah kerugian tunggal. Pada 1 November, FBI mengklasifikasikan serangan ini sebagai tindakan organisasi Korea Utara “Trader Traitor”, manakala Binance mengumumkan bahawa kira-kira 90% kerugian telah ditanggung oleh dana dalaman dan dana SAFU (peristiwa ini diulas sepenuhnya dalam kemaskini terkini ini).
Semalam kami menerbitkan artikel berjudul “Hacker Korea Utara Berjaya Mencuri 6.3 Bilion daripada Binance—Jika Anda Ingin Daftar Bursa Kripto pada 2026, Cukup Semak 5 Indikator Keselamatan Ini”, yang menganalisis “bursa mana yang patut didaftarkan” dari lima sudut: rekod sejarah, dana perlindungan, bukti rizab, lesen, dan keselamatan dari sisi pengguna. Soalan yang paling kerap diajukan kepada kami di belakang tabir ialah: Kenapa Coinbase, yang telah wujud selama bertahun-tahun, tidak pernah mengalami kehilangan sebesar yang menimpa Binance?
Jawapannya bukan terletak pada laman pemasaran, tetapi pada cara kunci peribadi disimpan. Artikel ini akan menerangkan struktur penjagaan secara terbuka dan memberikan indikator ke-6 yang sering diabaikan kebanyakan orang: bentuk kunci peribadi dan bilangan pihak yang bersama-sama mengawalnya.
Pertama: Empat Jenis Struktur Penjagaan — Perbezaannya Bukan Sekadar “Dompet Sejuk” atau “Dompet Panas”
Bila bursa menyimpan aset kripto untuk anda, hakikatnya mereka sedang menyimpan satu kunci peribadi yang boleh digunakan untuk menandatangani transaksi. Setiap jenis struktur penjagaan cuba menyelesaikan dua persoalan utama: di mana kunci itu disimpan, dan siapa yang perlu hadir untuk mengumpulkannya.
Dompet panas: kunci peribadi disimpan dalam pelayan yang bersambung ke internet, membolehkan tandatangan keluar dana dilakukan dengan segera. Cepat, tetapi sekiranya pelayan tersebut diceroboh, kunci peribadi akan diperoleh secara utuh—dan inilah tepatnya titik kelemahan yang dimanfaatkan dalam insiden Binance kali ini.
Dompet sejuk: kunci peribadi disimpan secara luar talian, tanpa sambungan internet dan tanpa sentuhan langsung dengan rangkaian. Untuk mencuri kunci ini, penyerang mesti terlebih dahulu mendapatkan akses fizikal ke peranti atau menembusi rantaian bekalan—yang jauh lebih sukar. Namun, ia masih mempunyai satu titik lemah tunggal: satu kunci peribadi utuh hanya wujud di satu lokasi sahaja.
Multisig (tandatangan pelbagai): kuasa kawalan dibahagikan kepada N kunci peribadi yang lengkap, dengan syarat M daripadanya mesti menandatangani secara serentak—contohnya skema 3-daripada-5. Mana-mana satu kunci boleh digunakan untuk menandatangani, tetapi tanpa mencapai M kunci, aset tidak boleh dialihkan. Ia menyelesaikan masalah “satu orang sahaja yang membuat keputusan”, tetapi setiap kunci tetap utuh—kehilangan satu kunci bermaksud hilang satu lapisan keselamatan.
MPC (Pengiraan Selamat Pelbagai Pihak): kunci peribadi yang sama tidak diklon, tetapi dibahagikan kepada beberapa pecahan (share). Setiap pecahan secara tersendiri hanyalah satu rentetan nombor tanpa makna dan tidak boleh digunakan untuk membina semula kunci peribadi; ketika menandatangani, semua pecahan bekerja sama dalam pengiraan kriptografi tanpa mendedahkan nilai sebenar masing-masing, dan hasil akhirnya hanyalah satu tandatangan sah. Kunci peribadi utuh tidak pernah wujud—secara langsung atau tidak—di mana-mana pelayan.
Perbezaan ringkas: Multisig ialah “banyak kunci lengkap”, manakala MPC ialah “satu kunci dipecah menjadi beberapa keping—tiada siapa yang dapat melihat bentuk asalnya”. Anda tidak perlu faham matematik di sebaliknya—cukup ingat: dompet panas mengandalkan keselamatan satu pelayan, dompet sejuk mengandalkan keselamatan satu lokasi penyimpanan, multisig mengandalkan kesetiaan M orang yang tidak akan berkhianat serentak, manakala MPC mengandalkan keselamatan beberapa persekitaran yang tidak akan diceroboh serentak.
Kedua: Cara Kerja MPC — Tiga Pecahan Kunci Peribadi, Tiada Satu Pun yang Wujud Bersama
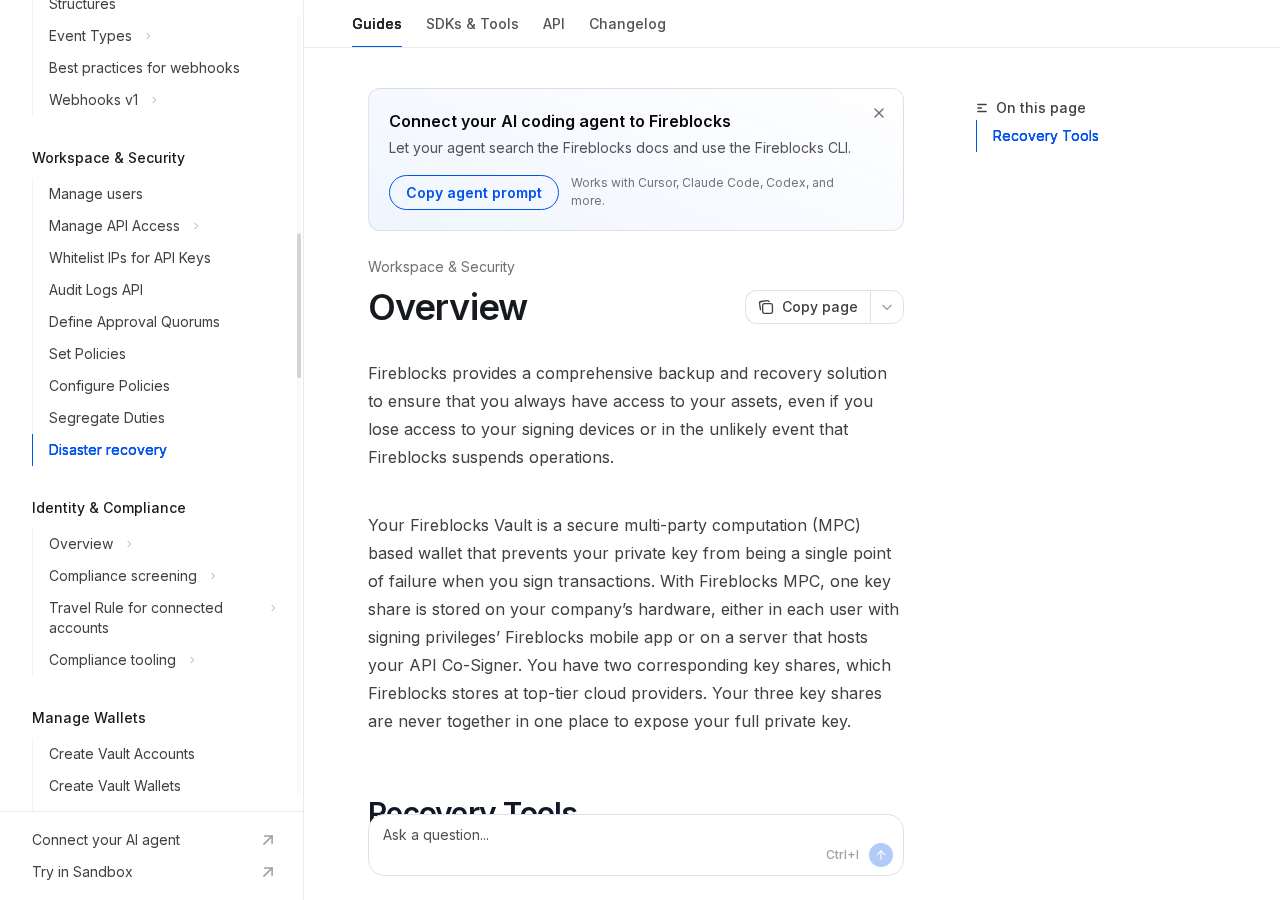
Sebagai contoh, lihat dokumentasi rasmi Fireblocks. Dokumen pembangun rasmi mereka menyatakan bahawa dompet yang menggunakan MPC akan membahagikan satu kunci peribadi kepada 3 pecahan kunci; 1 pecahan disimpan dalam perkakasan milik pelanggan sendiri, atau dalam aplikasi mudah alih setiap pengguna yang diberi kebenaran menandatangani, manakala 2 pecahan lagi disimpan oleh Fireblocks di penyedia perkhidmatan awan terkemuka; ketiga-tiga pecahan ini tidak pernah wujud di satu tempat yang sama, maka kunci peribadi utuh tidak akan terdedah.
Ketika proses tandatangan, ketiga-tiga pihak tidak “menghantar pecahan mereka untuk digabungkan”, tetapi masing-masing menjalankan satu putaran pengiraan kriptografi dalam persekitaran mereka sendiri menggunakan pecahan masing-masing, dan hasil akhirnya ialah satu tandatangan yang dihasilkan secara bersama. Jika mana-mana pihak keluar sebelum proses selesai, tandatangan tidak sah; dan jika mana-mana pecahan keluar dari persekitaran asalnya, ia hanya menjadi satu data yang tidak berguna secara tersendiri. Ini dipanggil tandatangan ambang (threshold signature), dan tandatangan yang dihasilkan di rantai (on-chain) adalah identik dengan tandatangan biasa—tetapi kunci peribadi tidak pernah dibina semula.
Inilah perbezaan mendasar antara MPC dan dompet panas: apabila dompet panas dicuri, penyerang mendapat kunci peribadi utuh, yang boleh digunakan secara langsung untuk mengalihkan semua aset; tetapi walaupun satu pelayan dompet MPC diceroboh, penyerang hanya akan mendapat satu pecahan sahaja, yang tidak boleh digunakan untuk menurunkan kunci peribadi mahupun menandatangani apa-apa secara tersendiri.
Perlu juga dibezakan: MPC bukanlah “menyalin kunci peribadi tiga kali dan menyimpannya dalam tiga peti simpanan berasingan”. Pecahan-pecahan ini saling berkait melalui protokol derivasi kunci dan tandatangan—kebocoran satu pecahan tidak melemahkan keselamatan pecahan lain; tetapi jika kunci peribadi disalin secara jelas (plaintext) ke tiga pelayan berbeza, itu hanyalah “tiga salinan sandaran”—kebocoran mana-mana satu salinan boleh menyebabkan kehilangan keseluruhan aset.
Ketiga: Kenapa Penjelasan Ini Menunjukkan Mengapa Coinbase Lebih Sukar Dicuri Secara Serentak
Pengungkapan awam Coinbase sepadan dengan mekanisme di atas. Dalam borang 10-K tahunan 2025 yang dihantar kepada SEC, disebut bahawa dompet panas menyumbang kurang daripada kira-kira 2% daripada aset yang dijaga; bahan kunci peribadi dompet sejuk disimpan di kemudahan di Amerika Syarikat dan luar negara; kunci peribadi tidak disimpan dalam bentuk teks biasa (plaintext), dan proses nyahsulitnya memerlukan “konsensus kriptografi” daripada beberapa pihak yang dilantik secara manual—tiada seorang pun secara individu boleh mengawal atau mengendalikan kunci peribadi dompet Coinbase. Greg Tusar, CEO Bersama Coinbase Institutional, secara terbuka menyatakan pada 2025 bahawa MPC memastikan kunci peribadi utuh tidak wujud semasa disimpan secara statik, dan juga tidak muncul di mana-mana pelayan semasa proses tandatangan.
Untuk meniru “serangan serentak” seperti ini, penyerang tidak cukup hanya menguasai satu pelayan dompet panas—mereka mesti serentak memasuki beberapa kemudahan berasingan, mendapatkan beberapa pecahan kunci, dan lulus proses kelulusan pelbagai pihak. Setiap langkah merupakan titik kegagalan tersendiri, meningkatkan kos serangan secara eksponen; manipulasi sosial (social engineering) mungkin berjaya pada “satu cincin”, tetapi tidak mungkin berjaya pada “semua cincin”.
Oleh itu, “tiada kehilangan besar” tidak boleh dianggap semata-mata sebagai nasib baik. Dengan kadar dompet panas dikekang di bawah 2%, sekiranya ia diceroboh, kerugian maksimum sudah terhad secara struktur; manakala penggunaan pecahan kunci dompet sejuk dan kelulusan pelbagai pihak menjadikan “mencuri semua aset” bukan lagi soal menembusi satu pelayan, tetapi menembusi satu prosedur penuh. Kedua-dua faktor ini saling melengkapi—dan itulah penjelasan lengkapnya.
Laporan 10-K 2023 juga menyebut bahawa Coinbase telah meluaskan penggunaan teknologi kriptografi seperti MPC untuk melindungi dana pengguna dalam operasi harian. Ini bukan sekadar kenyataan hubungan awam selepas insiden—tetapi pilihan struktur yang telah didedahkan secara berterusan selama bertahun-tahun. Namun, dokumen rasmi tidak mendedahkan bilangan pecahan, penyedia perkhidmatan awan, atau lokasi penyimpanan—maklumat ini diklasifikasikan sebagai “tidak didedahkan secara awam”: kita boleh mengambil “penggunaan MPC” sebagai fakta, tetapi tidak boleh mencipta “di mana tiga pecahan itu disimpan” tanpa sokongan bukti rasmi.
Keempat: Had MPC — Apa yang Ia Lindungi, dan Apa yang Tidak
MPC sangat kuat, tetapi bukan “keselamatan mutlak”. Ia menyelesaikan risiko kebocoran kunci peribadi di satu titik, tetapi tidak menyelesaikan isu manusia dan prosedur.
- Ia melindungi terhadap: pencerobohan satu pelayan sahaja, pembelian rasmi oleh seorang pegawai operasi yang menyebabkan eksport langsung kunci peribadi lengkap, kebocoran satu salinan sandaran yang mengakibatkan kehilangan keseluruhan aset, atau kegagalan atau tindakan jahat oleh satu penyedia perkhidmatan awan yang mendedahkan kunci secara langsung;
- Ia tidak melindungi terhadap: persekongkolan pelbagai staf dalaman, prosedur kelulusan yang dielakkan melalui rekayasa sosial (social engineering), kebenaran API Key yang terlalu luas tanpa senarai putih IP, serangan phishing untuk mencuri maklumat log masuk dan kelulusan, penggantian alamat penarikan dana, atau penyalahgunaan kebenaran kontrak pintar.
Dalam realiti, kehilangan jumlah besar semakin kerap berlaku bukan disebabkan oleh “serangan kriptografi berjaya”, tetapi kerana “manusia menyerahkan kuncinya sendiri”. Insiden Binance kali ini melibatkan gabungan rompakan delegasi EIP-7702 dan rekayasa sosial; manakala insiden Bybit pada 2025 juga turut disertai rekayasa sosial dan penembusan infrastruktur. MPC memang meningkatkan kesukaran untuk “mencuri satu kunci”, tetapi tidak dapat menghalang seseorang yang berkuasa kelulusan daripada menekan butang “setuju”.
Oleh itu, harapan yang realistik ialah: MPC menjadikan “kehilangan keseluruhan akibat kegagalan titik tunggal” sangat sukar berlaku, tetapi penyelewengan dalaman, kelompok prosedur, pengurusan API yang lemah, atau penggantian alamat penarikan dana masih boleh menyebabkan kehilangan. Ketika memilih bursa, anda perlu menilai bukan sahaja penggunaan penjagaan berpecah (sharded custody), tetapi juga prosedur kelulusan, audit keselamatan, dan had pengeluaran: teknologi menentukan tahap minimum keselamatan, manakala prosedur menentukan prestasi sebenar.
Lima. Sebelum mendaftar, sahkan lima perkara ini dengan khidmat pelanggan atau laman web rasmi
Tidak perlu faham kertas kerja kriptografi — hanya lima soalan sudah cukup untuk menapis kebanyakan platform yang “hanya pandai bercakap tentang dompet sejuk”:
- Adakah kunci peribadi dijaga secara berpecah (sharded)? Adakah ia menggunakan MPC atau multisig? Adakah pecahan-pecahan tersebut diedarkan di wilayah berbeza dan di bawah penyedia perkhidmatan awan berbeza? Jika khidmat pelanggan hanya menjawab “Kami ada dompet sejuk”, maka mereka gagal menjelaskan arsitektur sebenar.
- Adakah sokongan senarai putih alamat penarikan dana? Apabila diaktifkan, penarikan hanya dibenarkan ke alamat yang telah disimpan sebelumnya; adakah alamat baharu memerlukan tempoh pendinginan 24 jam? Ini adalah barisan pertahanan terakhir untuk mencegah “penghantaran segera selepas kecurian”.
- Adakah bukti rizab bebas tersedia? Bukan sekadar slogan “rizab 1:1”, tetapi bukti yang boleh disahkan seperti pokok Merkle, alamat on-chain, atau surat pengesahan pihak ketiga — lebih baik jika menyokong pengesahan baki oleh pengguna sendiri.
- Adakah audit pihak ketiga diterbitkan secara terbuka? Termasuk audit bukti rizab, SOC 2, ISO 27001 dan lain-lain audit keselamatan. Periksa tarikh laporan dan lingkup cakupannya — bukan logo di halaman utama.
- Berapakah had penarikan dana harian? Semakin rendah hadnya, semakin kecil kerugian maksimum dalam satu kali kecurian; had, senarai putih dan 2FA jauh lebih berguna berbanding slogan “kami sangat selamat”.
Setelah anda bertanya kelima-lima soalan ini, kembali semula ke 5 indikator keselamatan yang diterbitkan semalam — anda akan dapat menilai sama ada suatu bursa benar-benar “melaksanakan arsitektur keselamatan”, atau sekadar “menulis ayat keselamatan di laman pemasaran”.
Enam. Perbandingan rentas lima bursa: hanya maklumat yang boleh disahkan secara awam
Jadual di bawah hanya memuatkan maklumat yang dapat disahkan secara jelas melalui dokumen rasmi, halaman bantuan, atau halaman PoR rasmi. Mana-mana maklumat yang tidak dapat ditemui ditulis sebagai “tidak didedahkan secara awam”. “Adakah penjagaan bursa menggunakan MPC?” dan “Adakah dompet kendali sendiri (self-custody) menggunakan MPC?” adalah dua perkara berbeza — dan kedua-duanya dilabel secara berasingan dalam jadual ini.
| Bursa | Kaedah penjagaan yang didedahkan secara awam | Berkaitan MPC atau tidak | Bukti rizab (PoR) | Senarai putih pengeluaran dana |
|---|---|---|---|---|
| Binance | Pemisahan dompet panas dan dompet sejuk; PoR dan sebahagian alamat dompet sejuk didedahkan secara awam; peratusan dompet panas tidak didedahkan secara awam | Penjagaan oleh bursa tidak didedahkan secara awam; dompet kendiri Web3 Binance menggunakan MPC 2-dari-3 | Ada, struktur Merkle Tree + pengesahan sendiri oleh pengguna; halaman rasmi PoR dikemas kini secara berterusan | Menyokong senarai putih buku alamat; alamat baharu mempunyai tempoh pendinginan |
| OKX | Pemisahan dompet panas dan dompet sejuk; nisbah tepat antara dompet panas dan sejuk tidak didedahkan secara awam | Penjagaan oleh bursa tidak didedahkan secara awam; dompet kendiri OKX Keyless Wallet menggunakan tiga keping MPC | Ada, struktur Merkle Tree + zk-STARK; dikemas kini setiap bulan dan menyokong pengesahan sendiri oleh pengguna | Menyokong senarai dibenarkan (Allowlist); pengeluaran hanya dibenarkan ke alamat dalam buku alamat |
| Gate.io | Pemisahan dompet panas dan dompet sejuk; PoR rasmi menunjukkan kadar rizab keseluruhan sebanyak 118%, menggunakan Merkle Tree + zk-SNARKs | Penjagaan oleh bursa tidak didedahkan secara awam; produk kendiri Gate Vault menggunakan MPC | Ada, audit Merkle Tree + zk-SNARK setiap bulan; pengguna boleh mengesahkan sendiri | Menyokong senarai putih alamat pengeluaran dana |
| Coinbase | Didedahkan dalam borang 10-K: dompet panas tidak melebihi kira-kira 2% daripada aset yang dijaga; bahan kunci peribadi dompet sejuk disimpan di kemudahan di Amerika Syarikat dan luar negara | Ya, telah didedahkan secara awam bahawa MPC digunakan (dalam borang 10-K 2023 dan kenyataan pihak pengurusan pada 2025); bilangan keping dan lokasi penyimpanannya tidak didedahkan secara awam | Tiada pintu masuk pengesahan sendiri melalui Merkle untuk pengguna runcit; maklumat utama diberikan melalui borang SEC 10-K/10-Q; PoR bebas tidak didedahkan secara awam | Menyokong senarai dibenarkan alamat (Address Allowlist) dan buku alamat tepercaya |
| Kraken | Kebanyakan aset disimpan dalam dompet sejuk; Kraken Financial adalah bank rizab penuh; nisbah tepat antara dompet panas dan sejuk tidak didedahkan secara awam | Tidak didedahkan secara awam | Ada, audit bukti rizab dijalankan secara berkala bersama auditor luar; pengguna boleh log masuk untuk mengesahkan | Mekanisme buku alamat; alamat baharu memerlukan pengesahan; tiada butiran tentang suis senarai putih ketat yang didedahkan secara awam |
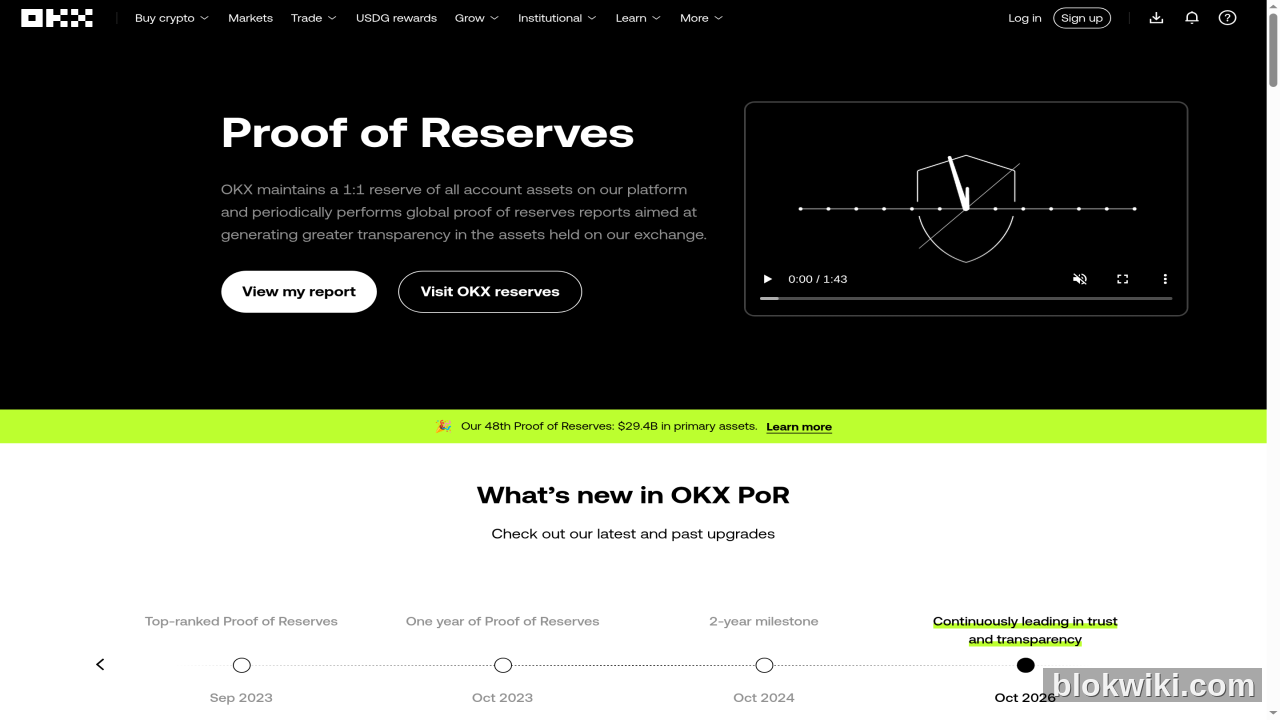
Gambar di bawah ini ialah tangkapan skrin laman web rasmi bukti rizab OKX yang boleh disahkan secara on-chain: pengguna boleh menyemak sama ada baki mereka dimasukkan ke dalam ‘snapshot’ dengan mengikut laluan Merkle. Keupayaan “mengesahkan sendiri” ini lebih bermakna berbanding sekadar mendedahkan satu kadar rizab.
Perhatikan tiga perkara apabila membaca jadual ini: Pertama, MPC Coinbase berasal daripada pengungkapan awam, tetapi butiran pemecahan kunci (sharding) tidak didedahkan secara terbuka—jangan anggap ia “sama seperti Fireblocks”; Kedua, maklumat MPC Binance, OKX dan Gate kebanyakannya berkaitan dengan dompet kendali sendiri, jadi tidak boleh disimpulkan bahawa bursa-bursa tersebut menggunakan sistem yang sama untuk penjagaan aset pelanggan; Ketiga, Bukti Cadangan (PoR) hanya membuktikan bahawa “aset cukup menutupi liabiliti pada satu ketika tertentu”, tetapi tidak membuktikan siapa mengawal kunci peribadi, dan juga tidak menyingkirkan kemungkinan liabiliti tersembunyi—PoR saling melengkapi struktur penjagaan, bukan menggantikannya.
Tujuh. Untuk anda yang belum mendaftar: Tengok dulu struktur penjagaan, baru tengok kadar bayaran
Jika anda belum mempunyai akaun: Gunakan dahulu 5 petunjuk keselamatan untuk menyingkirkan platform yang jelas lemah dari segi rekod keselamatan dan kepatuhan, kemudian gunakan petunjuk ke-6—struktur penjagaan—untuk menyemak sama ada ia telah memisahkan “kunci peribadi tunggal”. Barulah pertimbangkan kadar bayaran dan rebat dagangan.
Jika ingin bermula dengan bursa utama, cuba dua pilihan berikut: Halaman daftar Binance menawarkan kekutan dan pelbagai jenis mata wang kripto terlengkap, tetapi selepas insiden kali ini, pastikan senarai putih (whitelist) dan 2FA sudah diaktifkan; Halaman daftar Gate mempunyai lesen Asia dan pengungkapan PoR yang lebih lengkap, sesuai digunakan sebagai contoh rujukan. Rebat dagangan, kadar bayaran dan promosi yang dipaparkan di laman web adalah mengikut versi semasa—artikel ini tidak memberi sebarang janji pulangan.
Pada tahap dompet, sila rujuk semula artikel Bagaimana memilih dompet panas, dompet sejuk dan dompet perkakasan. Penjagaan oleh bursa menyelesaikan masalah “kemudahan urus niaga”, manakala kendali sendiri menjamin “aset anda masih kekal di tangan anda jika bursa menghadapi masalah”—keduanya adalah soal pembahagian tanggungjawab, bukan pilihan eksklusif.
BlokWiki (blokwiki.com) akan terus mengikuti perkembangan pengungkapan struktur penjagaan, Bukti Cadangan (PoR), dan insiden keselamatan di pelbagai bursa sebagai rujukan jangka panjang ketika anda memilih bursa.