Phân chia khóa riêng MPC so với ví nóng: Chỉ số an toàn thứ 6 bắt buộc phải xem trước khi chọn sàn giao dịch
Sau vụ mất 6,3 tỷ USD từ ví nóng của Binance, nhiều người đặt câu hỏi: Vì sao Coinbase chưa từng gặp sự cố thất thoát cùng quy mô? Câu trả lời nằm ở h…
Coinbase chưa từng bị đánh cắp quy mô lớn? Phân chia khóa riêng MPC so với ví nóng của sàn giao dịch: Chỉ số thứ 6 bạn cần kiểm tra trước khi chọn sàn
Ngày 29 tháng 10, ví nóng của Binance đã mất 6,3 tỷ đô la Mỹ trong cuộc tấn công chiếm quyền ủy nhiệm EIP-7702 — sự cố bảo mật lớn thứ hai trong lịch sử tiền mã hóa xét về giá trị thiệt hại một lần. Ngày 1 tháng 11, FBI xác định thủ phạm là tổ chức “Trader Traitor” của Triều Tiên; còn Binance thông báo khoảng 90% thiệt hại đã được bù đắp bằng nguồn vốn nội bộ và quỹ SAFU (thời biểu sự việc xem tại bài cập nhật mới nhất này).
Hôm qua, chúng tôi vừa đăng bài viết “Hacker Triều Tiên có thể đánh cắp 6,3 tỷ đô la Mỹ từ Binance — Đăng ký sàn giao dịch tiền mã hóa năm 2026? Chỉ cần kiểm tra 5 chỉ số bảo mật này”, phân tích chi tiết “nên đăng ký sàn nào” dựa trên năm góc độ: hồ sơ lịch sử, quỹ bảo vệ, bằng chứng dự trữ (PoR), giấy phép và an ninh phía người dùng. Câu hỏi được gửi về nhiều nhất từ phía độc giả là: Tại sao Coinbase hoạt động nhiều năm như vậy mà chưa từng xảy ra vụ mất mát nào tương đương quy mô của Binance?
Câu trả lời không nằm ở trang quảng cáo, mà ở cách lưu trữ khóa riêng. Bài viết này sẽ giải thích rõ kiến trúc lưu ký, đồng thời nêu bật chỉ số thứ 6 thường bị đa số người dùng bỏ qua: Khóa riêng tồn tại dưới dạng nào và được bao nhiêu bên cùng kiểm soát.
I. Bốn phương thức lưu ký — khác biệt không nằm ở “ví lạnh” hay “ví nóng”
Khi sàn giao dịch giữ hộ tiền cho bạn, thực chất là họ đang giữ hộ một khóa riêng có khả năng ký giao dịch. Các phương thức lưu ký khác nhau đều nhằm giải quyết cùng một vấn đề: khóa được lưu ở đâu, và ai phải góp phần để khai thác được nó.
Ví nóng: Khóa riêng được lưu trên máy chủ đang kết nối mạng, có thể ký ngay lập tức để rút tiền. Nhanh, nhưng nếu máy chủ bị xâm nhập, khóa riêng sẽ bị lấy trọn — đúng như điểm yếu dẫn đến sự cố lần này của Binance.
Ví lạnh: Khóa riêng được lưu ngoại tuyến, không kết nối mạng và không tiếp xúc với mạng. Kẻ tấn công buộc phải tiếp cận vật lý thiết bị hoặc thâm nhập qua chuỗi cung ứng — rào cản cao hơn nhiều. Tuy nhiên, ví lạnh vẫn tồn tại điểm yếu đơn lẻ: toàn bộ khóa riêng nguyên vẹn chỉ tồn tại ở một nơi duy nhất.
Đa chữ ký (Multisig): Quyền kiểm soát được chia thành N khóa riêng nguyên vẹn, yêu cầu ít nhất M khóa trong số đó cùng ký mới thực hiện được giao dịch — ví dụ cấu hình 3-of-5. Mỗi khóa riêng riêng lẻ đều có thể ký được, nhưng nếu thiếu M khóa thì tài sản sẽ không thể di chuyển. Phương pháp này giải quyết vấn đề “một người nói là làm”, nhưng mỗi khóa vẫn là bản đầy đủ — mất một khóa đồng nghĩa với giảm một lớp bảo mật.
MPC (Tính toán an toàn nhiều bên): Không sao chép khóa riêng nguyên vẹn, mà chia một khóa riêng duy nhất thành nhiều mảnh (share). Mỗi mảnh riêng lẻ chỉ là một dãy số vô nghĩa, không thể tái tạo khóa riêng; khi ký giao dịch, các mảnh tham gia tính toán mật mã chung mà không tiết lộ bản thân mình, cuối cùng chỉ xuất ra một chữ ký hợp lệ. Toàn bộ khóa riêng từ đầu đến cuối không bao giờ xuất hiện trên bất kỳ máy nào.
Một câu tóm gọn: Đa chữ ký là “nhiều chiếc chìa khóa nguyên vẹn”, còn MPC là “một chiếc chìa khóa vỡ thành nhiều mảnh — không ai nắm trọn”. Bạn không cần hiểu sâu toán học đằng sau, chỉ cần nhớ: Ví nóng đặt cược vào một máy chủ, ví lạnh đặt cược vào một điểm lưu trữ, đa chữ ký đặt cược vào việc M người không đồng thời phản bội, còn MPC đặt cược vào việc nhiều môi trường không đồng thời bị xâm nhập.
II. MPC hoạt động thế nào: Ba mảnh khóa riêng, vĩnh viễn không cùng xuất hiện
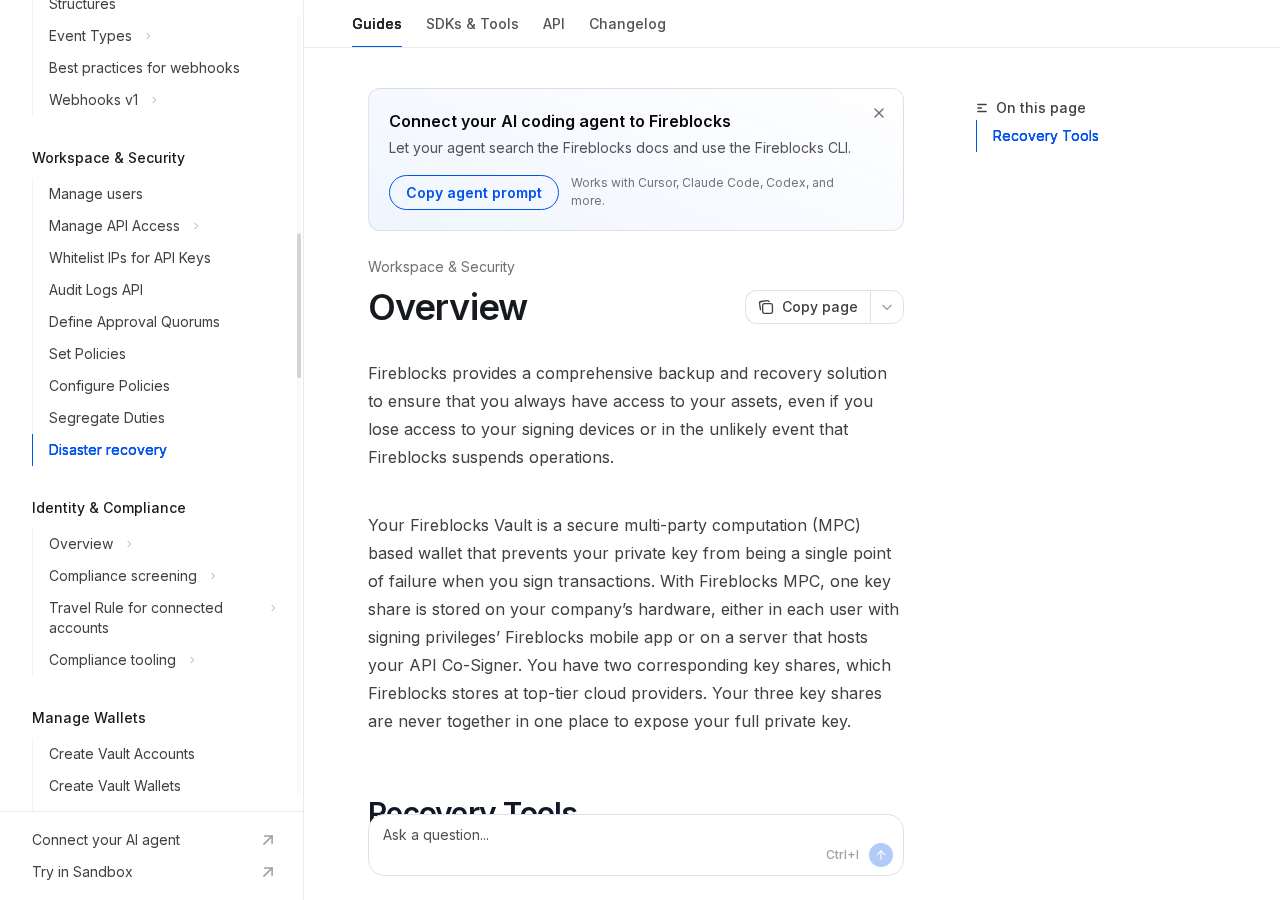
Lấy tài liệu công khai của Fireblocks làm ví dụ. Tài liệu dành cho nhà phát triển của họ nêu rõ: Với ví áp dụng MPC, một khóa riêng sẽ được chia thành 3 mảnh khóa; trong đó 1 mảnh được lưu trên thiết bị phần cứng của khách hàng hoặc trong ứng dụng điện thoại của từng người dùng có quyền ký, còn 2 mảnh còn lại do Fireblocks lưu tại các nhà cung cấp dịch vụ đám mây hàng đầu; ba mảnh này sẽ không bao giờ cùng xuất hiện tại một nơi, nhờ đó khóa riêng nguyên vẹn sẽ không bao giờ bị tiết lộ.
Khi ký giao dịch, ba bên không “gửi mảnh tới một chỗ để ghép lại”, mà mỗi bên tự thực hiện một bước tính toán mật mã riêng trong môi trường của mình, rồi cùng nhau tạo ra một chữ ký cuối cùng. Nếu bất kỳ bên nào rời khỏi quá trình giữa chừng, chữ ký sẽ không hợp lệ; và nếu bất kỳ mảnh nào rời khỏi môi trường riêng của nó, nó chỉ là một đoạn dữ liệu vô nghĩa, không thể sử dụng độc lập. Đây gọi là ký ngưỡng (threshold signature): chữ ký xuất ra trên chuỗi hoàn toàn giống chữ ký thông thường, nhưng khóa riêng chưa từng được tái tạo.
Đây chính là điểm khác biệt cốt lõi so với ví nóng: khi ví nóng bị đánh cắp, kẻ tấn công chiếm được khóa riêng nguyên vẹn, có thể chuyển toàn bộ tài sản ngay lập tức; còn nếu một máy chủ của ví MPC bị xâm nhập, kẻ tấn công chỉ thu được một mảnh khóa — không thể suy luận ra khóa riêng, cũng không thể ký giao dịch độc lập.
Cần phân biệt rõ: MPC không phải là “sao chép khóa riêng thành ba bản và lưu vào ba két sắt khác nhau”. Các mảnh khóa liên hệ với nhau thông qua giao thức sinh khóa và ký, nên việc để lộ một mảnh sẽ không làm suy giảm độ an toàn của các mảnh còn lại; còn nếu bạn chỉ đơn giản sao chép khóa riêng dưới dạng văn bản rõ thành ba bản và lưu trên ba máy chủ, thì đó chỉ là “ba bản sao dự phòng” — để lộ bất kỳ bản nào cũng có thể dẫn đến mất toàn bộ tài sản.
III. Vì sao điều này giải thích vì sao Coinbase khó bị “đánh úp một lần” hơn
Các thông tin công khai của Coinbase khớp chính xác với cơ chế nêu trên. Trong báo cáo 10-K nộp lên SEC tháng 10 năm 2025, Coinbase nêu rõ: ví nóng chiếm tỷ lệ không quá khoảng 2% trong tổng tài sản được lưu ký; vật liệu khóa riêng của ví lạnh được lưu tại các cơ sở ở Mỹ và nước ngoài; khóa riêng không được lưu dưới dạng văn bản rõ, việc giải mã đòi hỏi “đồng thuận mật mã học” từ nhiều người phê duyệt, và không một cá nhân nào có thể kiểm soát hoặc thao tác khóa riêng của ví Coinbase. Greg Tusar, Đồng Giám đốc Điều hành Coinbase Institutional, khẳng định công khai năm 2025 rằng MPC đảm bảo khóa riêng nguyên vẹn không tồn tại khi lưu tĩnh, cũng như không xuất hiện trên bất kỳ máy nào trong suốt quá trình ký.
Để tái hiện kiểu “đánh úp một lần”, kẻ tấn công không chỉ cần chiếm một máy chủ ví nóng, mà còn phải đồng thời xâm nhập nhiều cơ sở tách biệt, chiếm được nhiều mảnh khóa và vượt qua quy trình phê duyệt của nhiều người. Mỗi bước đều là một điểm thất bại độc lập, khiến chi phí tăng theo cấp số nhân; kỹ thuật xã hội (social engineering) có thể lừa được “một mắt xích”, nhưng không thể lừa được “toàn bộ chuỗi”.
Vì vậy, việc “chưa từng xảy ra mất mát lớn” không thể chỉ quy về may mắn. Việc giới hạn ví nóng dưới 2% nghĩa là ngay cả khi bị xâm nhập, mức thiệt hại tối đa cũng đã bị giới hạn cấu trúc; còn việc chia mảnh khóa riêng trong ví lạnh kèm phê duyệt đa người khiến việc “đánh cắp toàn bộ” không còn là chuyện phá một máy chủ, mà là phá cả một quy trình. Hai yếu tố này cộng hưởng mới tạo nên lời giải đầy đủ.
Báo cáo 10-K năm 2023 cũng nêu rõ Coinbase đã mở rộng sử dụng các công nghệ mật mã như MPC để bảo vệ tiền của người dùng. Đây không phải tuyên bố truyền thông sau sự cố, mà là lựa chọn kiến trúc đã được công khai trong nhiều năm. Tuy nhiên, các tài liệu chính thức không tiết lộ số lượng mảnh khóa, nhà cung cấp đám mây hay vị trí lưu trữ cụ thể — phần này chỉ có thể coi là “chưa được công khai”: Chúng ta có thể coi việc “đã dùng MPC” là sự thật, nhưng không được tự ý bịa ra “ba mảnh được lưu ở đâu”.
IV. Giới hạn của MPC: Nó ngăn cái gì, và không ngăn cái gì
MPC rất mạnh, nhưng không phải là “an toàn tuyệt đối”. Nó giải quyết vấn đề rò rỉ khóa riêng tại một điểm duy nhất, chứ không giải quyết được các vấn đề liên quan đến con người và quy trình.
- Nó phòng chống: Việc một máy chủ bị xâm nhập, một nhân viên vận hành bị mua chuộc để xuất trực tiếp toàn bộ khóa riêng, một bản sao lưu bị rò rỉ dẫn đến mất mát toàn bộ tài sản, hoặc sự cố hoặc hành vi độc hại từ một nhà cung cấp dịch vụ đám mây khiến khóa riêng bị lộ ngay lập tức;
- Nó KHÔNG phòng chống: Sự cấu kết giữa nhiều nhân viên nội bộ, quy trình phê duyệt bị lừa đảo xã hội (social engineering) bỏ qua, quyền hạn API Key quá lớn và không thiết lập danh sách trắng IP, lừa đảo phishing nhằm đánh cắp thông tin đăng nhập và phê duyệt, thay đổi địa chỉ rút tiền, hoặc lạm dụng quyền ủy quyền từ hợp đồng thông minh.
Trong thực tế, các vụ mất mát số tiền lớn ngày càng ít khi xuất phát từ “việc mật mã bị phá vỡ”, mà chủ yếu là “con người tự trao chìa khóa cho kẻ xấu”. Vụ việc của Binance lần này là sự kết hợp giữa việc chiếm đoạt uỷ quyền theo EIP-7702 và lừa đảo xã hội; sự cố tại Bybit năm 2025 cũng đi kèm với lừa đảo xã hội và xâm nhập vào hạ tầng. MPC có thể làm tăng độ khó để “đánh cắp một chiếc chìa khóa”, nhưng không thể ngăn một người có thẩm quyền phê duyệt nhấn nút “Đồng ý”.
Vì vậy, kỳ vọng đúng đắn là: MPC khiến việc “mất mát toàn bộ do lỗi ở một điểm duy nhất” trở nên rất khó xảy ra, nhưng hành vi gian lận nội bộ, lỗ hổng trong quy trình, quản lý API sai cách hoặc việc thay đổi địa chỉ rút tiền vẫn có thể dẫn đến rủi ro. Khi chọn sàn giao dịch, bạn cần xem xét cả việc phân mảnh lưu ký, lẫn quy trình phê duyệt, kiểm toán và giới hạn giao dịch: công nghệ xác định mức an toàn tối thiểu, còn quy trình mới quyết định hiệu quả thực tế.
V. Trước khi đăng ký, hãy xác nhận 5 điều sau với bộ phận hỗ trợ hoặc trang web chính thức
Bạn không cần hiểu các bài báo khoa học về mật mã — chỉ cần 5 câu hỏi là đủ để loại bỏ phần lớn các nền tảng “chỉ biết khoe ví lạnh”:
- Khóa riêng có được phân mảnh và lưu ký không? Là MPC hay đa chữ ký? Các mảnh khóa có được phân bố ở các khu vực địa lý khác nhau và trên các nhà cung cấp dịch vụ đám mây khác nhau không? Nếu bộ phận hỗ trợ chỉ trả lời chung chung “Chúng tôi có ví lạnh”, nghĩa là họ chưa làm rõ kiến trúc hệ thống.
- Có hỗ trợ danh sách trắng địa chỉ rút tiền không? Khi bật tính năng này, bạn chỉ có thể rút tiền tới các địa chỉ đã lưu trước đó; mỗi địa chỉ mới thêm vào phải chờ thời gian chờ ít nhất 24 giờ. Đây là hàng rào cuối cùng ngăn chặn việc “rút tiền ngay lập tức sau khi bị đánh cắp”.
- Có công bố bằng chứng dự trữ độc lập không? Không chỉ là khẩu hiệu “dự trữ 1:1”, mà phải là cây Merkle có thể xác minh được, địa chỉ trên chuỗi hoặc thư chứng nhận từ bên thứ ba — tốt nhất là cho phép người dùng tự kiểm tra số dư của mình.
- Có công bố báo cáo kiểm toán từ bên thứ ba không? Bao gồm kiểm toán dự trữ, SOC 2, ISO 27001 và các kiểm toán bảo mật khác. Hãy xem ngày báo cáo và phạm vi kiểm toán — chứ đừng chỉ nhìn logo trên trang chủ.
- Giới hạn rút tiền mỗi ngày là bao nhiêu? Giới hạn càng thấp thì tổn thất tối đa trong một lần bị đánh cắp càng nhỏ; giới hạn, danh sách trắng và 2FA hữu ích hơn nhiều so với khẩu hiệu “chúng tôi rất an toàn”.
Sau khi đặt đủ 5 câu hỏi này, hãy quay lại đọc 5 chỉ số an toàn đã đăng hôm qua — bạn sẽ dễ dàng đánh giá được một sàn giao dịch là “thực sự xây dựng kiến trúc an toàn”, hay chỉ “viết khẩu hiệu an toàn trên trang marketing”.
VI. So sánh ngang hàng năm sàn giao dịch: chỉ ghi những thông tin công khai có thể kiểm chứng
Bảng dưới đây chỉ ghi nhận thông tin có thể xác minh rõ ràng từ tài liệu chính thức, trang trợ giúp hoặc trang PoR chính thức của từng sàn. Những thông tin không tìm thấy ở bất kỳ nguồn nào đều được ghi là “chưa công khai”. Lưu ý: “Việc sàn giao dịch lưu ký có sử dụng MPC hay không” và “ví tự lưu ký có sử dụng MPC hay không” là hai vấn đề riêng biệt — bảng này ghi rõ từng mục.
| Sàn giao dịch | Phương thức lưu ký được công khai | Có liên quan đến MPC hay không | Chứng minh dự trữ (PoR) | Danh sách trắng rút tiền |
|---|---|---|---|---|
| Binance | Tách biệt ví nóng và ví lạnh; công khai PoR và một phần địa chỉ ví lạnh; tỷ lệ ví nóng không được tiết lộ | Phương thức lưu ký của sàn không được công khai; ví tự lưu ký Binance Web3 sử dụng MPC 2-trong-3 | Có, dùng cây Merkle + người dùng tự xác minh; trang PoR chính thức được cập nhật thường xuyên | Hỗ trợ danh sách trắng địa chỉ; địa chỉ mới có thời gian chờ |
| OKX | Tách biệt ví nóng và ví lạnh; tỷ lệ cụ thể giữa hai loại không được công khai | Phương thức lưu ký của sàn không được công khai; ví tự lưu ký OKX Keyless Wallet sử dụng MPC ba mảnh | Có, dùng cây Merkle + zk-STARK; cập nhật hàng tháng và hỗ trợ người dùng tự xác minh | Hỗ trợ danh sách trắng (Allowlist); chỉ được rút tới các địa chỉ trong sổ địa chỉ |
| Gate.io | Tách biệt ví nóng và ví lạnh; PoR chính thức cho thấy tỷ lệ dự trữ tổng thể là 118%, sử dụng cây Merkle + zk-SNARKs | Phương thức lưu ký của sàn không được công khai; sản phẩm tự lưu ký Gate Vault sử dụng MPC | Có, kiểm toán hàng tháng bằng cây Merkle + zk-SNARK, người dùng có thể tự xác minh | Hỗ trợ danh sách trắng địa chỉ rút tiền |
| Coinbase | Theo báo cáo 10-K: ví nóng chiếm không quá khoảng 2% tài sản được lưu ký; vật liệu khóa riêng của ví lạnh được lưu tại cơ sở ở Mỹ và nước ngoài | Có, đã công khai áp dụng MPC (theo báo cáo 10-K năm 2023 và phát biểu của lãnh đạo năm 2025); số lượng mảnh và vị trí lưu trữ chưa được tiết lộ | Không có cổng tự xác minh Merkle dành cho người dùng cá nhân; chủ yếu công bố qua báo cáo SEC 10-K/10-Q; chứng minh dự trữ độc lập chưa được công khai | Hỗ trợ danh sách trắng địa chỉ (Address Allowlist) và sổ địa chỉ đáng tin cậy |
| Kraken | Phần lớn tài sản được lưu trữ lạnh; Kraken Financial là ngân hàng dự trữ đầy đủ; tỷ lệ cụ thể giữa ví nóng và ví lạnh chưa được công khai | Chưa được công khai | Có, kiểm toán định kỳ về chứng minh dự trữ cùng kiểm toán viên độc lập; người dùng có thể đăng nhập để xác minh | Cơ chế sổ địa chỉ; địa chỉ mới cần xác nhận; tính năng danh sách trắng nghiêm ngặt chưa được công khai |
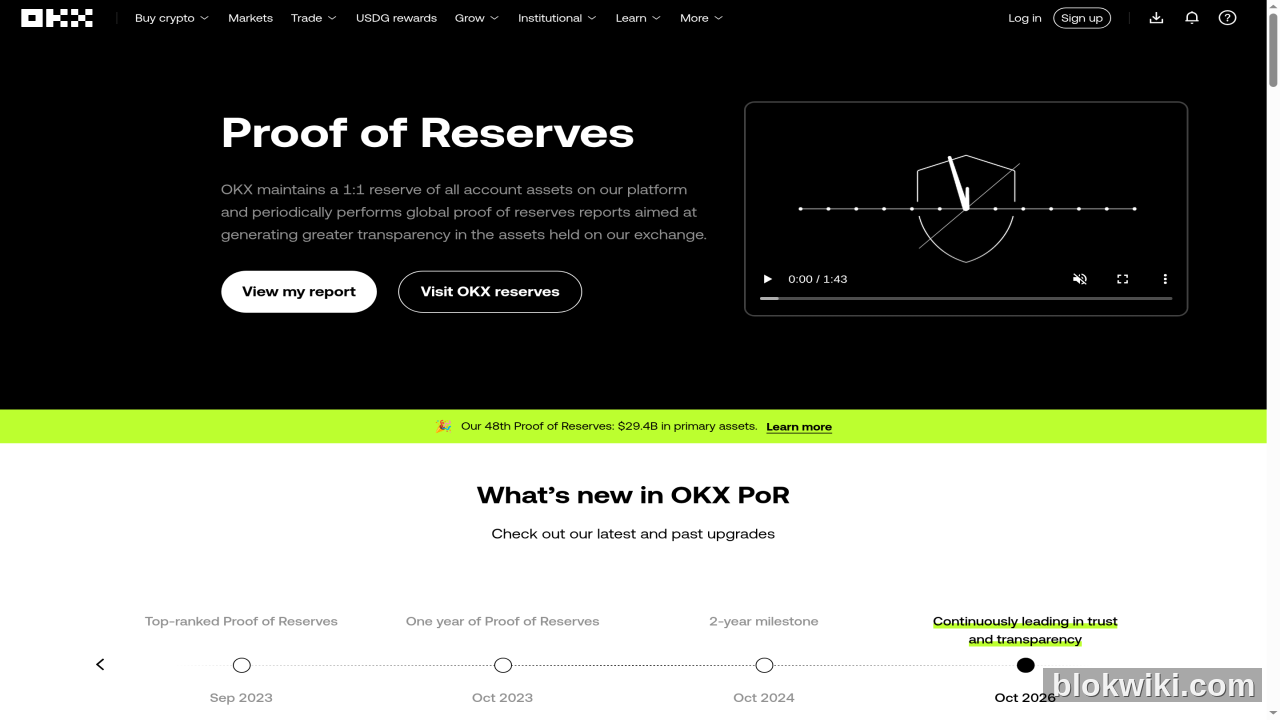
Hình dưới đây là ảnh chụp màn hình trang chứng minh dự trữ (PoR) chính thức của OKX trên chuỗi — người dùng có thể kiểm tra xem số dư của mình đã được đưa vào bản chụp (snapshot) hay chưa thông qua đường dẫn Merkle. Tính năng “tự xác minh” này mang ý nghĩa hơn nhiều so với việc chỉ công bố một con số tỷ lệ dự trữ.
Lưu ý ba điểm khi đọc bảng: Thứ nhất, MPC của Coinbase được công bố công khai, nhưng chi tiết về việc chia nhỏ khóa chưa được tiết lộ — đừng đồng nhất nó với “giải pháp giống Fireblocks”; Thứ hai, thông tin MPC của Binance, OKX và Gate chủ yếu liên quan đến ví tự lưu ký, không thể suy ra sàn giao dịch cũng dùng cùng hệ thống để lưu ký tài sản; Thứ ba, chứng minh dự trữ chỉ xác nhận “tài sản đủ bao phủ nợ tại một thời điểm nhất định”, chứ không chứng minh quyền kiểm soát khóa riêng, cũng không loại trừ khả năng tồn tại các khoản nợ ẩn — vì vậy, nó bổ sung cho kiến trúc lưu ký chứ không thay thế nó.
Bảy. Dành cho người chưa đăng ký: Xem kiến trúc trước, xem phí sau
Nếu bạn chưa có tài khoản: Hãy dùng 5 tiêu chí an toàn để loại bỏ những nền tảng có lịch sử hoặc mức độ tuân thủ rõ ràng yếu kém, sau đó áp dụng tiêu chí thứ sáu — kiến trúc lưu ký — để kiểm tra xem nền tảng có loại bỏ được “điểm đơn lẻ kiểm soát khóa riêng” hay không. Cuối cùng mới so sánh phí giao dịch và hoàn tiền giao dịch.
Nếu muốn bắt đầu từ các sàn giao dịch phổ biến, hãy ưu tiên xem hai lựa chọn sau: Trang đăng ký Binance có thanh khoản và danh sách coin đa dạng nhất, nhưng sau sự cố lần này bạn cần xác nhận danh sách trắng (whitelist) và xác thực hai yếu tố (2FA) đã được bật; Trang đăng ký Gate có giấy phép tại châu Á và công bố chứng minh dự trữ (PoR) khá đầy đủ, thích hợp làm mẫu đối chiếu. Các mức hoàn tiền giao dịch, phí và khuyến mãi hiển thị trên trang đều lấy theo thực tế tại thời điểm truy cập — bài viết này không cam kết bất kỳ lợi nhuận nào.
Về ví, bạn có thể xem lại bài viết Cách chọn giữa ví nóng, ví lạnh và ví cứng. Lưu ký tại sàn giải quyết bài toán “giao dịch thuận tiện”, trong khi tự lưu ký đảm bảo “tài sản vẫn thuộc về bạn nếu sàn gặp sự cố” — đây là vấn đề phân bổ rủi ro, chứ không phải lựa chọn loại trừ lẫn nhau.
BlokWiki (blokwiki.com) sẽ tiếp tục cập nhật thường xuyên các thông tin về kiến trúc lưu ký, chứng minh dự trữ và sự cố an ninh của các sàn giao dịch — như một nguồn tham khảo dài hạn khi bạn lựa chọn sàn.