MPC 私鍵分割 vs ホットウォレット:取引所を選ぶ前に必ず確認すべき第6のセキュリティ指標
Binance のホットウォレットから63億ドルが盗まれた後、多くの人がこう問いかけました。「なぜCoinbaseでは同規模の盗難が起きていないのか?」その答えは、私鍵の形態に隠されています。本稿では、ホットウォレット・コールドウォレット・マルチシグから、MPC(マルチパーティ・コンピュテーション)…
Coinbase はこれまで大規模な盗難に遭ったことがない? MPCによる秘密鍵の分割 vs 取引所のホットウォレット:取引所を選ぶ前に確認すべき第6の指標
10月29日、BinanceのホットウォレットがEIP-7702委任乗っ取り攻撃により63億米ドルを失い、暗号資産史上で単一事件における損失額が2番目に大きいセキュリティインシデントとなりました。11月1日、FBIはこの攻撃を北朝鮮の「Trader Traitor」組織によるものと断定。Binanceは、約90%の損失を自社資金およびSAFU基金でカバーしたと発表しました(出来事のタイムラインはこちらの最新報道をご覧ください)。
昨日、私たちは『北朝鮮のハッカーがBinanceから63億米ドルを盗む――2026年に暗号資産取引所に登録するなら、この5つのセキュリティ指標だけ見れば十分』という記事を公開し、「どの取引所に登録すべきか」を、歴史的実績、保護基金、PoR(準備証明)、ライセンス、ユーザー側のセキュリティという5つの観点から解説しました。読者から最も多く寄せられた質問は:なぜCoinbaseはこれほど長く営業しているにもかかわらず、Binanceのような規模の盗難を一度も経験していないのか?
その答えは、マーケティングページにはなく、「秘密鍵をどう保管するか」にあります。本稿では、カストディ構造を丁寧に分解して説明し、多くの人が見落としている第6の指標を提示します:秘密鍵がどのような形で存在し、誰が共同で管理しているか。
一、4種類のカストディ方式――違いは「コールド」と「ホット」ではない
取引所があなたの暗号資産を代わりに保管するということは、本質的には「署名可能な秘密鍵」を預かっているということです。異なるカストディ方式は、いずれも「鍵をどこに置くか」「誰が鍵を集めるか」という問題を解決しようとしています。
ホットウォレット:秘密鍵をインターネットに接続されたサーバー上に保存し、いつでも即座に署名・出金が可能です。迅速ですが、サーバーが攻撃されると、秘密鍵全体が丸ごと奪われてしまいます――Binanceが今回被害を受けたのはまさにこの部分です。
コールドウォレット:秘密鍵をオフラインで保存し、ネットワークに接続せず、インターネットとも物理的に隔離されています。攻撃者がアクセスするには、まず物理的にデバイスに接触するか、サプライチェーンを介して侵入する必要があります。そのためハードルは非常に高いのですが、それでも「単一のポイント」は残ります――つまり、完全な秘密鍵が最終的に1箇所にしか存在しないのです。
マルチシグ(Multisig):制御権をN個の完全な秘密鍵に分割し、そのうちM個が同時に署名することで操作を許可する方式(例:5個中3個)。それぞれの鍵単体でも署名可能ですが、M個が揃わないと資産を動かせません。「一人がすべてを決める」リスクは解消されますが、各鍵は依然として完全な状態であり、1つを紛失すればセキュリティの余裕が1層減ってしまいます。
MPC(マルチパーティ・コンピュテーション):完全な秘密鍵を複製せず、その同一の秘密鍵を複数のシェア(分片)に分割します。各シェア単体は意味のない数字列に過ぎず、元の秘密鍵を復元できません。署名時には、各シェアが自身の環境を離れないまま暗号計算に参加し、最終的に1つの有効な署名のみを出力します。完全な秘密鍵は、最初から最後までいかなるマシン上にも現れることはありません。
一言で区別すると:マルチシグは「複数の完全な鍵」、MPCは「1つの鍵を何片かに砕き、誰も全体を手に入れられない」方式です。背後の数学を理解する必要はありません。ただ覚えておいてほしいのは:ホットウォレットは1台のマシンの安全性を賭け、コールドウォレットは1つの保管場所の安全性を賭け、マルチシグはM人の同時裏切りを賭け、MPCは複数の環境が同時に攻撃されないことを賭けるということです。
二、MPCは実際にどう動作するか:3つの秘密鍵シェアが、決して同じ場所に集まらない
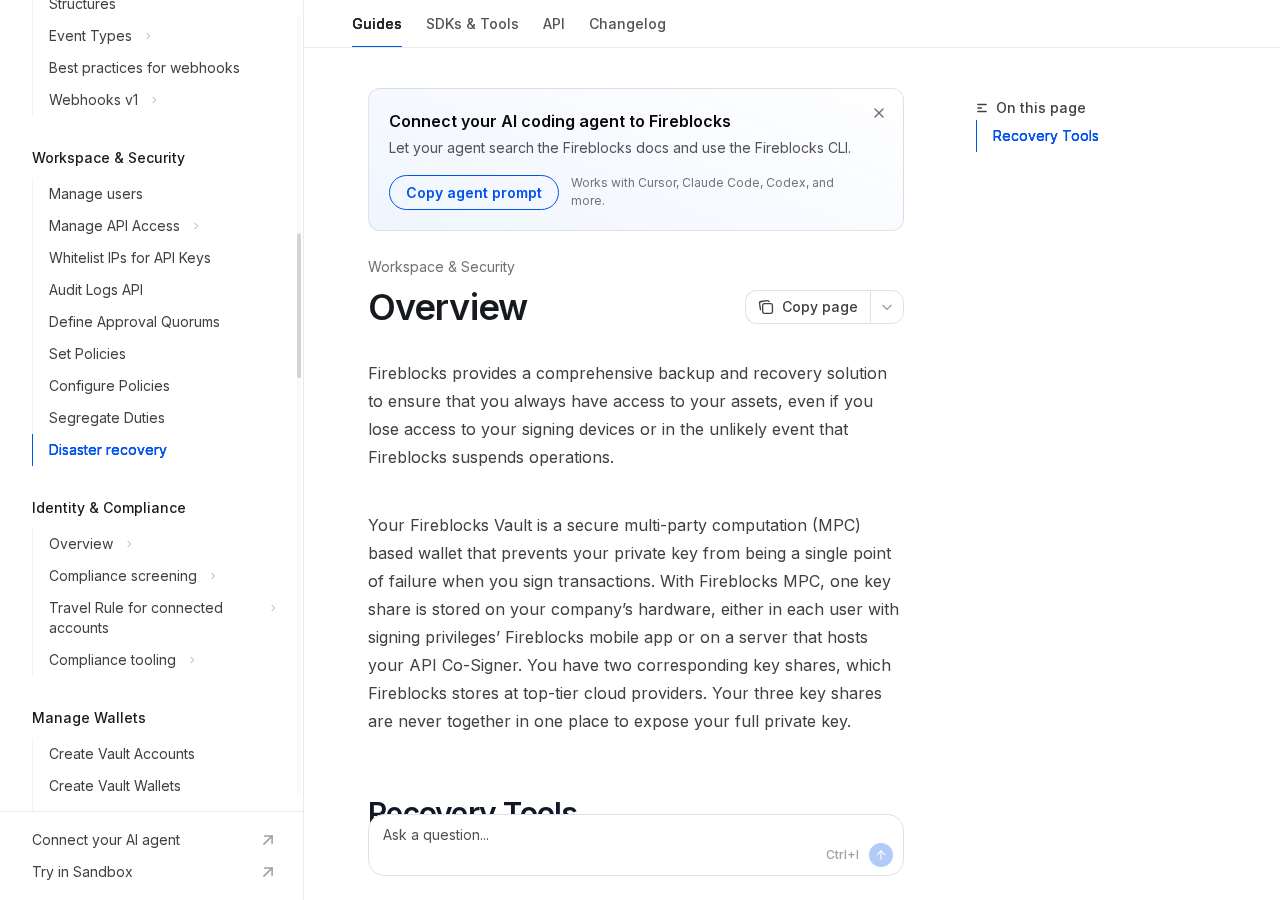
Fireblocksの公開ドキュメントを例に挙げます。同社の公式開発者ドキュメントには、MPCを採用したウォレットでは、1つの秘密鍵が3つの鍵シェアに分割されると明記されています。そのうち1つは顧客自身のハードウェア、あるいは署名権限を持つ各ユーザーのスマートフォンアプリ内に保存され、残りの2つはFireblocksがトップクラスのクラウドサービスプロバイダー上で管理しています。この3つのシェアは、決して同一の場所に同時に存在しません。よって、完全な秘密鍵が露呈することはありません。
署名時において、3者は「シェアを送って組み合わせる」わけではなく、各自の環境内でシェアを使って1ラウンドの暗号計算を行い、共同で1つの署名を生成します。途中で1者が離脱すれば、署名は成立しません。また、任意の1つのシェアが自身の環境を離れても、それは単独では使用できないデータにすぎません。これを「しきい値署名(Threshold Signature)」と呼び、ブロックチェーン上に出力される署名は通常のものとまったく区別がつきませんが、秘密鍵は一度も再構築されることはありません。
これがホットウォレットとの根本的な違いです:ホットウォレットが侵害されると、攻撃者は完全な秘密鍵を手に入れ、全資産を即座に移転できます。一方、MPCウォレットの場合、たとえ1台のサーバーが攻撃されても、攻撃者が得られるのは1つのシェアにすぎず、それだけで秘密鍵を推定したり、単独で署名したりすることは不可能です。
さらに注意が必要なのは、MPCが「秘密鍵を3つにコピーして3つの金庫に保管する」方式ではないことです。シェア同士は鍵派生や署名プロトコルによって結びついており、1つのシェアが漏洩しても、他のシェアのセキュリティ強度は一切低下しません。もし単に平文の秘密鍵を3台のサーバーにそのままコピーして保管していたら、それは「3重のバックアップ」であり、どれか1つが漏洩すれば全資産が失われる危険性があります。
三、なぜこれがCoinbaseを「一網打尽」にしにくくしているのか
Coinbaseの公表情報は、先述の仕組みとぴったり一致します。同社がSECに提出した2025年度10-K報告書には、以下のように記載されています:ホットウォレットがカストディ資産に占める割合は通常約2%を超えない;コールドウォレットの秘密鍵素材はアメリカ国内および海外の施設に保管;秘密鍵は平文形式では保存されず、復号には複数の人間審査者の「暗号学的合意」が必要であり、いかなる個人もCoinbaseのウォレット秘密鍵を単独で制御・操作することはできない。Coinbase Institutionalの共同CEOであるGreg Tusar氏は、2025年に公開の場で「MPCにより、完全な秘密鍵は静的保管時にも存在せず、署名プロセス中にもいかなるマシン上にも現れない」と述べています。
攻撃者が「一網打尽」を狙うには、単に1台のホットウォレットサーバーを乗っ取るだけでは不十分です。複数の分離された施設に同時に侵入し、複数のシェアを入手し、さらに複数の審査者による承認を突破しなければなりません。各ステップは独立した失敗ポイントであり、コストは指数関数的に増加します。ソーシャルエンジニアリングで「ある1つの環」を騙すことはできても、「すべての環」を騙すことは不可能です。
したがって、「大規模な盗難を一度も経験していない」という事実は、単なる運の良さだけでは説明できません。ホットウォレット比率を2%未満に抑えているため、仮にそれが突破されても損失額は構造的に制限されます。また、コールドウォレットのシェア化と多人数承認の導入により、「すべてを盗む」行為は「1台のマシンを攻撃する」ことから、「一連のプロセス全体を攻撃する」ことに変わりました。この2つの施策が重なってこそ、初めて納得のいく説明になります。
2023年の10-K報告書にも、Coinbaseはすでに業務でMPCなどの暗号技術を拡大導入し、ユーザー資金を保護していると記載されています。これは事後の広報戦略ではなく、長年にわたって公表されてきたアーキテクチャ上の選択です。ただし、公式文書にはシェアの数やクラウドサービスプロバイダー、具体的な保管場所までは開示されておらず、これらについては「非公開情報」とみなさざるを得ません。「MPCを採用している」という事実は事実として受け止められますが、「3つのシェアがそれぞれどこにあるか」については、当サイトが勝手に推測・補完することはできません。
四、MPCの限界:何を防ぎ、何を防げないか
MPCは非常に強力ですが、「絶対安全」ではありません。それは単一の秘密鍵の漏洩を防ぐものであり、人間や運用プロセスに関する問題は解決しません。
- 防げるもの:単一サーバーの侵入、単一の運用担当者が買収されて秘密鍵全体を直接エクスポート、単一のバックアップが漏洩して全量が盗まれる、特定のクラウドサービスプロバイダーの障害や悪意行為によって秘密鍵が直接露出すること;
- 防げないもの:複数の内部スタッフによる共謀、承認フローがソーシャルエンジニアリングで迂回される、APIキーの権限が過大でIPホワイトリストが設定されていない、フィッシングによりログイン情報と承認権限を騙し取られる、出金先アドレスが置き換えられる、スマートコントラクトの承認が悪用される。
現実に発生する大口損失の多くは、「暗号技術が突破された」のではなく、「人が鍵を渡してしまった」ケースが増えています。Binanceの今回の事象は、EIP-7702による委任乗っ取りとソーシャルエンジニアリングの組み合わせでした。Bybitの2025年の事件も、同様にソーシャルエンジニアリングとインフラへの浸透が伴っていました。MPCは「1本の鍵を盗む」難易度を高めますが、承認権限を持つ人物が「同意」ボタンを押すことを止めることはできません。
したがって、正しい期待とは:MPCによって「単一障害点(Single Point of Failure)による全量損失」が極めて困難になる一方で、内部による不正行為、手続上の脆弱性、API管理の不備、あるいは出金先アドレスの置き換えなどは依然として発生しうるということです。取引所を選ぶ際には、セグメント化されたカストディだけでなく、承認フロー、監査体制、出金限度額も併せて確認すべきです。技術は下限を決めるが、実際の安全性は手続が決めるのです。
五、登録前に、カスタマーサポートまたは公式サイトで確認すべき5つのこと
暗号学の論文を理解する必要はありません。以下の5つの質問で、「冷ウォレットだけを謳う」プラットフォームのほとんどを除外できます:
- 秘密鍵はセグメント化されたカストディか? MPCかマルチシグか?セグメントは異なる地域・異なるクラウドサービスプロバイダーに分散されているか?カスタマーサポートが「当社にはコールドウォレットがあります」としか答えられない場合、そのプラットフォームはアーキテクチャを明確に説明できていません。
- 出金先アドレスのホワイトリスト機能をサポートしているか?有効化すると、あらかじめ登録したアドレスのみに出金可能になります。新規アドレス登録後には24時間のクーリング期間があるか?これは「盗まれた後に即座に資金を転送される」のを防ぐ最後の防波堤です。
- 独立した準備金証明(PoR)を提供しているか?単なる「1:1準備金」というキャッチコピーではなく、検証可能なMerkleツリー、オンチェーンアドレス、第三者機関の証明書など。ユーザー自身が残高を検証できる仕組みがあるとさらに望ましいです。
- 第三者機関による監査報告を公表しているか?準備金証明の監査、SOC 2、ISO 27001などのセキュリティ監査を含みます。報告書の発行日と対象範囲を確認してください。ホームページのロゴだけでは判断できません。
- 1日の出金限度額はいくらか?限度額が低いほど、1度の被害で被る損失の上限も小さくなります。限度額、ホワイトリスト、2FAは、「当社は安全です」という宣伝文句よりもはるかに信頼性が高い指標です。
この5つの質問をすべて確認した上で、昨日公開した5つのセキュリティ指標を見直せば、その取引所が「実際にアーキテクチャを構築している」のか、それとも「マーケティングページに『セキュア』と書いているだけ」なのかを、ほぼ正確に判断できます。
六、5つの取引所の横断比較:公式に公開されている情報のみ記載
以下の表には、公式ドキュメント、ヘルプページ、または公式PoRページから確認可能な情報のみを収録しています。確認できない項目はすべて「未公開披露」と記載します。「取引所によるカストディでMPCが採用されているか」と「ユーザー自らが管理するウォレットでMPCが採用されているか」は別々の事項であり、表中ではそれぞれ分けて記載しています。
| 取引所 | 公開されているカストディ方式 | MPC 関連か | 預金証明(PoR) | 出金ホワイトリスト |
|---|---|---|---|---|
| Binance | コールドウォレットとホットウォレットを分離。PoR および一部のコールドウォレットアドレスを公開。ホットウォレットの割合は非公開。 | 取引所によるカストディ方式は非公開。Binance Web3 のセルフカストディウォレットは 2-of-3 MPC 方式。 | あり。Merkle 木+ユーザー自証方式。公式 PoR ページは継続的に更新される。 | アドレス帳ホワイトリストに対応。新規アドレスにはクーリング期間あり。 |
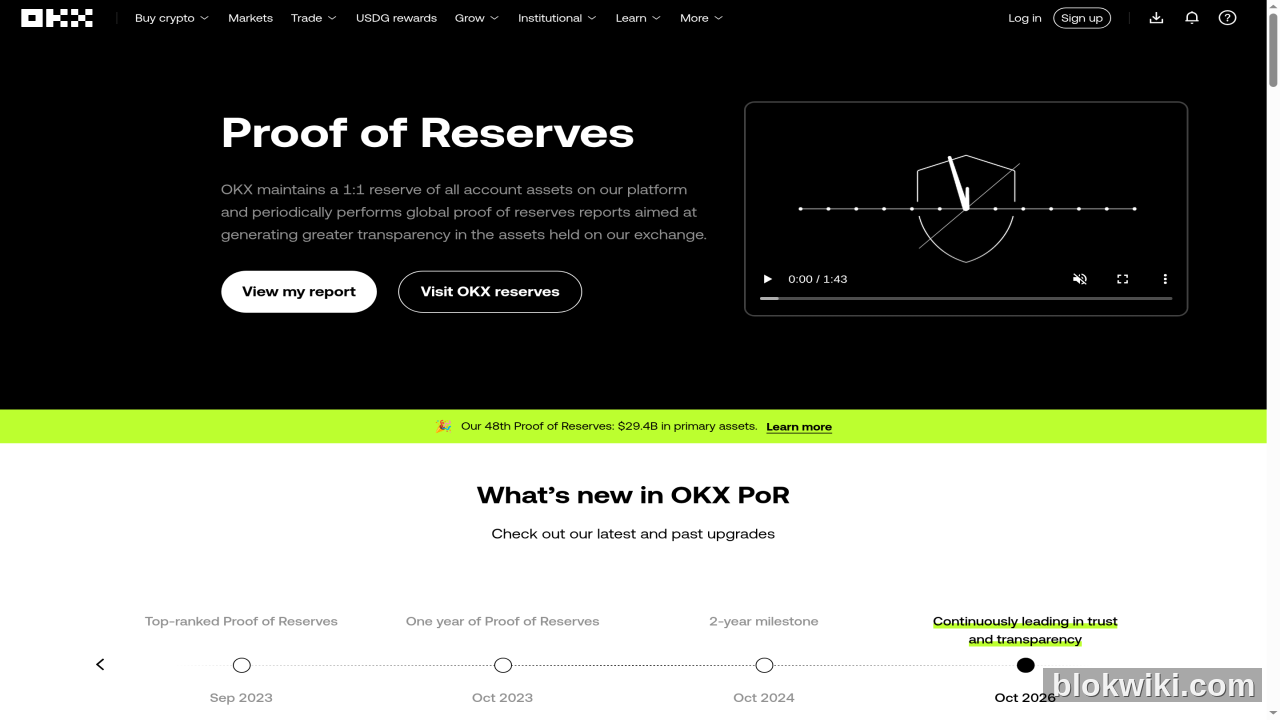
| OKX | コールドウォレットとホットウォレットを分離。具体的なコールド/ホット比率は非公開。 | 取引所によるカストディ方式は非公開。OKX Keyless Wallet のセルフカストディ製品は MPC 3 分割方式を採用。 | あり。Merkle 木+zk-STARK 方式。月次更新、ユーザー自証対応。 | Allowlist 対応。アドレス帳内に登録済みのアドレスのみに出金可能。 |
| Gate.io | コールドウォレットとホットウォレットを分離。公式 PoR では総備蓄率が 118%と表示され、Merkle Tree+zk-SNARKs を採用。 | 取引所によるカストディ方式は非公開。Gate Vault のセルフカストディ製品は MPC 方式を採用。 | あり。月次 Merkle 木+zk-SNARK 監査。ユーザーによる自証可能。 | 出金先アドレスのホワイトリスト対応。 |
| Coinbase | 10-K 書類で開示:ホットウォレットはカストディ資産の約 2%未満。コールドウォレットの秘密鍵素材はアメリカ国内および海外の施設に保管。 | はい。MPC 導入を公式に開示(2023 年 10-K および 2025 年の幹部発言)。分割数および保管場所は非公開。 | 小売ユーザー向けの Merkle 自証ページはなし。主に SEC の 10-K/10-Q で開示。独立した PoR は非公開。 | Address Allowlist および信頼済みアドレス帳に対応。 |
| Kraken | 大部分の資産をコールドストレージで保管。Kraken Financial は全額準備銀行。具体的なコールド/ホット比率は非公開。 | 非公開。 | あり。定期的に外部監査法人による備蓄証明監査を実施。ユーザーはログインして検証可能。 | アドレス帳方式。新規アドレスは確認が必要。厳格なホワイトリスト機能の有無は非公開。 |
以下は、OKX 公式の備蓄証明(PoR)ページのオンチェーンで検証可能なスクリーンショットです。ユーザーは Merkle パスに従って自身の残高がスナップショットに含まれているかを確認できます。「ユーザー自証」が可能なこの方式は、単に備蓄率を公表するだけよりも意味があります。
表を読む際の注意点は3つあります。第一に、Coinbase の MPC は公開情報に基づくものであり、シャーディングの詳細は非公開です。「Fireblocks と同じ」と考えないでください。第二に、Binance、OKX、Gate.io の MPC 情報は多くがセルフカストディウォレットに関するものであり、取引所によるカストディサービスでも同様の技術が使われていると推定してはいけません。第三に、PoR(Reserve Proof)は「ある時点における資産が負債を上回っていること」のみを証明するものであり、秘密鍵の所有権を保証するものではなく、隠れた負債の存在も排除しません。PoR はカストディ構造と補完関係にあり、代替関係ではありません。
七、まだ登録していない方へ:まず構造を確認し、その後に手数料を確認
まだアカウントをお持ちでない場合は、まず5つの安全性指標を用いて、過去の実績やコンプライアンス面で明らかに課題のあるプラットフォームを除外してください。次に、6つ目の指標——カストディ構造——を用いて、「単一の秘密鍵に依存しない設計」が採用されているかを確認します。最後に、ようやく手数料やキャッシュバックについて検討してください。
主要取引所から始めたい場合は、以下の2社をご覧になるのがおすすめです。Binance登録ページは流動性と取り扱い通貨の種類が最も豊富ですが、今回の事件を受けて、ホワイトリスト設定および2FAの有効化を必ず確認してください。Gate 登録ページはアジア地域のライセンス取得状況およびPoRの開示内容が比較的充実しており、比較対象として適しています。各ページに掲載されるキャッシュバック、手数料、キャンペーン内容は、実際のページ表示を基準としてください。本記事ではいかなる収益保証も行いません。
ウォレットの選択については、ホットウォレット・コールドウォレット・ハードウェアウォレットの選び方を再確認してください。取引所によるカストディは「取引の利便性」を解決し、セルフカストディは「取引所に問題が生じた際にも資産があなたの手元に残る」ことを実現します。これは二者択一ではなく、資産配分の問題です。
BlokWiki(blokwiki.com)は、各取引所のカストディ開示状況、PoR(Reserve Proof)、セキュリティインシデントなどを継続的に追跡し、あなたが取引所を選ぶ際の長期的な参考情報として提供していきます。