MPC 私钥分片 vs 热钱包:选交易所前必看的第 6 个安全指标
币安热钱包被盗 63 亿美元后,很多人问:为什么 Coinbase 从没出现同量级失窃?答案藏在私钥形态。本文从热钱包、冷钱包、多签讲到 MPC 三片分片联合签名,解释 MPC 防什么、不防什么,并给出注册前要问的 5 个问题,附 Binance、OKX、Gate.io、Coinbase、Krake…
Coinbase 至今没被大规模盗过?MPC 私钥拆分 vs 交易所热钱包:选所前该看的第 6 个指标
10 月 29 日,币安热钱包在 EIP-7702 委托劫持攻击中损失 63 亿美元,成为加密史上单次损失第二大的安全事件。11 月 1 日,FBI 将其定性为朝鲜“Trader Traitor”组织所为,币安则宣布约 90% 的损失已由自有资金与 SAFU 基金覆盖(事件时间线见这篇最新进展)。
昨天我们发了一篇《朝鲜黑客能偷币安 63 亿——2026 年注册加密交易所,看这 5 个安全指标就够了》,从历史记录、保护基金、储备证明、牌照、用户侧安全五个角度拆解“该注册哪家”。后台被问得最多的是:为什么 Coinbase 成立这么多年,从没出现过币安这个量级的失窃?
答案不在营销页,而在私钥怎么放。这篇文章把托管架构拆开讲清楚,并给出大多数人忽略的第 6 个指标:私钥以什么形态存在、由几方共同控制。
一、四种托管方式,差别不在“冷”和“热”
交易所替你保管币,本质是保管一把能签字的私钥。不同托管方式,解决的都是:钥匙放在哪、由谁凑齐。
热钱包:私钥放在联网服务器上,随时能签名提币。快,但机器一旦被攻破,私钥就被完整拿走——币安这次出事的正是这个环节。
冷钱包:私钥离线保存,不联网、不触网。攻击者必须先物理接触设备,或通过供应链渗透,门槛高得多。但它仍有单点:一把完整的私钥,最终只存在一个地方。
多签(Multisig):把控制权拆成 N 把完整的私钥,要求其中 M 把同时签名,例如 3-of-5。任何一把单独拿出来都能签,但凑不齐 M 把就动不了资产。它解决了“一个人说了算”,但每把钥匙仍是完整的,丢一把就少一层安全垫。
MPC(多方安全计算):不复制完整私钥,而是把同一把私钥拆成多个分片(share)。每个分片单独看只是一串无意义的数字,不能还原私钥;签名时,各分片在不暴露自身的前提下联合计算,最后只输出一个合法签名。完整私钥从头到尾没有在任何一台机器上出现过。
一句话区分:多签是“多把完整的钥匙”,MPC 是“一把钥匙碎成几片,谁也拿不到全貌”。不必理解背后的数学,只要记住:热钱包赌一台机器,冷钱包赌一个保管点,多签赌 M 个人不同时叛变,MPC 赌多个环境不同时被攻破。
二、MPC 到底怎么工作:三片私钥,永不同框
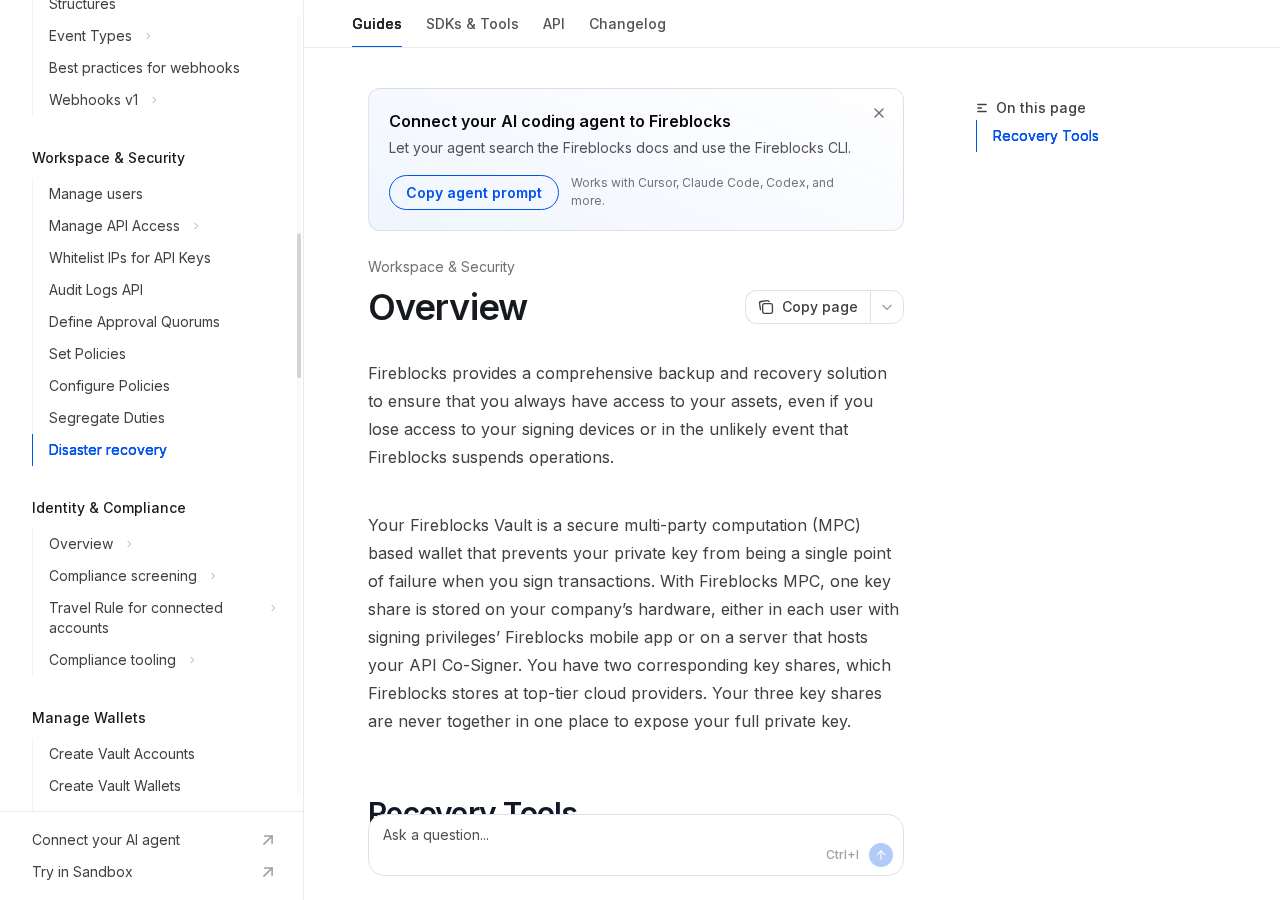
以 Fireblocks 的公开文档为例。其官方开发者文档写明:采用 MPC 的钱包,一把私钥被拆成 3 个密钥分片;其中 1 片存放在客户自己的硬件,或存放在每一位具备签名权限的用户手机 App 里,另外 2 片由 Fireblocks 存放在顶级云服务商;三片永远不会同时出现在同一个地方,因此不会暴露完整私钥。
签名时,三方并不是“把分片传过去拼起来”,而是各自在自己的环境里用分片参与一轮密码学计算,最终共同生成一个签名。任何一方中途退出,签名就不成立;任何单片离开自己的环境,都只是一段无法单独使用的数据。这叫阈值签名,链上输出的签名与普通签名无异,但私钥从未被重建。
这正是它和热钱包的根本差别:热钱包被盗,攻击者拿到的是完整私钥,可以直接转走全部资产;MPC 钱包即便一台服务器被攻破,攻击者拿到的也只是一个分片,既不能推导私钥,也不能单独签名。
还要分清:MPC 不是“把私钥复制三份、存进三个保险柜”。分片之间通过密钥派生和签名协议关联,单片泄露不会降低其余分片的安全强度;若只是把私钥明文复制三份放在三台服务器上,那叫“三份备份”,任何一份泄露都可能导致全量损失。
三、为什么这解释了 Coinbase 更难被“一锅端”
Coinbase 的公开披露,恰好能和上面的机制对上。其向 SEC 提交的 2025 年 10-K 写明:热钱包占托管资产的比例通常不超过约 2%;冷钱包私钥材料存放在美国及海外设施;私钥不以明文形式存储,解密需要多名人工审批者的“密码学共识”,没有任何单一个人能控制或操作 Coinbase 的钱包私钥。Coinbase Institutional 联席 CEO Greg Tusar 在 2025 年公开表示,MPC 让完整私钥在静态存储时不存在,签名过程中也不会出现在任何一台机器上。
攻击者想复制“一锅端”,不能只拿下一台热钱包服务器,而要同时进入多个分离设施、拿到多个分片、通过多人审批。每一步都是独立失败点,成本成倍上升;社工骗得到“某一环”,骗不到“所有环”。
所以“没有出过大额失窃”不能只归功于运气。热钱包占比压到 2% 以下,即便被打穿,损失上限也被结构性限制;冷钱包分片加多人审批,则让“偷走全部”从攻破一台机器变成攻破一套流程。两件事叠加,才是完整解释。
2023 年的 10-K 也提到,Coinbase 已在业务中扩大使用 MPC 等密码学技术保护用户资金。这不是事后公关话术,而是多年披露过的架构选择。不过官方文件没有公开分片数量、云服务商和存放位置,这部分只能算“未公开披露”:我们能把“用了 MPC”当作事实,但不能替它编出“三片分别在哪”。
四、MPC 的边界:它防什么,不防什么
MPC 很强,但不是“绝对安全”。它解决的是单点私钥泄露,不解决人和流程的问题。
- 它防:单台服务器被入侵、单个运维人员被收买后直接导出完整私钥、单份备份泄露导致全量失窃、某一云服务商故障或作恶导致钥匙直接暴露;
- 它不防:多名内部人员合谋、审批流程被社工绕过、API Key 权限过大且未设 IP 白名单、钓鱼攻击骗取登录与审批、提币地址被替换、智能合约授权被滥用。
现实中的大额失窃,越来越多不是“密码学被攻破”,而是“人把钥匙交出去”。币安这次是 EIP-7702 委托劫持与社工的组合;Bybit 2025 年的事件同样伴随社工与基础设施渗透。MPC 能把“偷一把钥匙”的难度拉高,却无法阻止一个有权审批的人点下“同意”。
所以正确的期待是:MPC 让“单点故障导致全量损失”变得很难,但内部作恶、流程漏洞、API 管理不当或地址替换仍可能出事。选所时既要看分片托管,也要看审批、审计和限额:技术决定下限,流程决定实际表现。
五、注册前,向客服或官网确认这 5 件事
不用看懂密码学论文,5 个问题就能过滤掉大部分“只会讲冷钱包”的平台:
- 私钥是否分片托管?是 MPC 还是多签?分片是否分布在不同地域、不同云服务商?如果客服只会回答“我们有冷钱包”,说明它没讲清架构。
- 是否支持提币地址白名单?开启后只能提到预先保存的地址;新地址是否有 24 小时冷却期。这是防“被盗后立刻转走”的最后一道门。
- 是否有独立储备证明?不是“1:1 储备”的口号,而是可验证的 Merkle 树、链上地址或第三方证明信,最好支持用户自证余额。
- 是否公布第三方审计?包括储备证明审计、SOC 2、ISO 27001 等安全审计。看报告日期和覆盖范围,不看首页 Logo。
- 单日提币限额是多少?限额越低,单次被盗的损失上限越小;限额、白名单、2FA 比“我们很安全”的口号有用得多。
把这 5 个问题问完,再回头看昨天的 5 个安全指标,基本就能判断一家交易所是“真做了架构”,还是“只在营销页写了安全”。
六、五家交易所横向对照:只写公开可查的
下表只收录能从官方文件、帮助页或官方 PoR 页面确认的信息,查不到的一律写“未公开披露”。“交易所托管是否用 MPC”与“自托管钱包是否用 MPC”是两件事,表中分开标注。
| 交易所 | 公开披露的托管方式 | 是否 MPC 相关 | 储备证明 | 提币白名单 |
|---|---|---|---|---|
| Binance | 冷热钱包分离,公开 PoR 与部分冷钱包地址;热钱包占比未公开披露 | 交易所托管未公开披露;Binance Web3 自托管钱包为 2-of-3 MPC | 有,Merkle 树 + 用户自证,官方 PoR 页面持续更新 | 支持地址簿白名单,新地址有冷却期 |
| OKX | 冷热钱包分离;具体冷热比例未公开披露 | 交易所托管未公开披露;OKX Keyless Wallet 自托管产品使用 MPC 三片 | 有,Merkle 树 + zk-STARK,月度更新,支持用户自证 | 支持 Allowlist,仅可提到地址簿内地址 |
| Gate.io | 冷热钱包分离;官方 PoR 显示总储备率 118%,采用 Merkle Tree + zk-SNARKs | 交易所托管未公开披露;Gate Vault 自托管产品使用 MPC | 有,月度 Merkle 树 + zk-SNARK 审计,用户可自证 | 支持提币地址白名单 |
| Coinbase | 10-K 披露:热钱包不超过托管资产约 2%,冷钱包私钥材料存于美国及海外设施 | 是,公开披露已采用 MPC(2023 年 10-K 与高管 2025 年表态);分片数量与存放位置未公开披露 | 无零售用户 Merkle 自证入口;主要通过 SEC 10-K/10-Q 披露,独立 PoR 未公开披露 | 支持 Address Allowlist 与可信地址簿 |
| Kraken | 大部分资产冷存储;Kraken Financial 为全额储备银行;具体冷热比例未公开披露 | 未公开披露 | 有,定期与外部审计师进行储备证明审计,用户可登录验证 | 地址簿机制,新地址需确认;严格白名单开关未公开披露 |
下图是 OKX 官方储备证明页面的链上可验证截图:用户可按 Merkle 路径核对余额是否被纳入快照,这种“可自证”比只公布一个储备率更有意义。
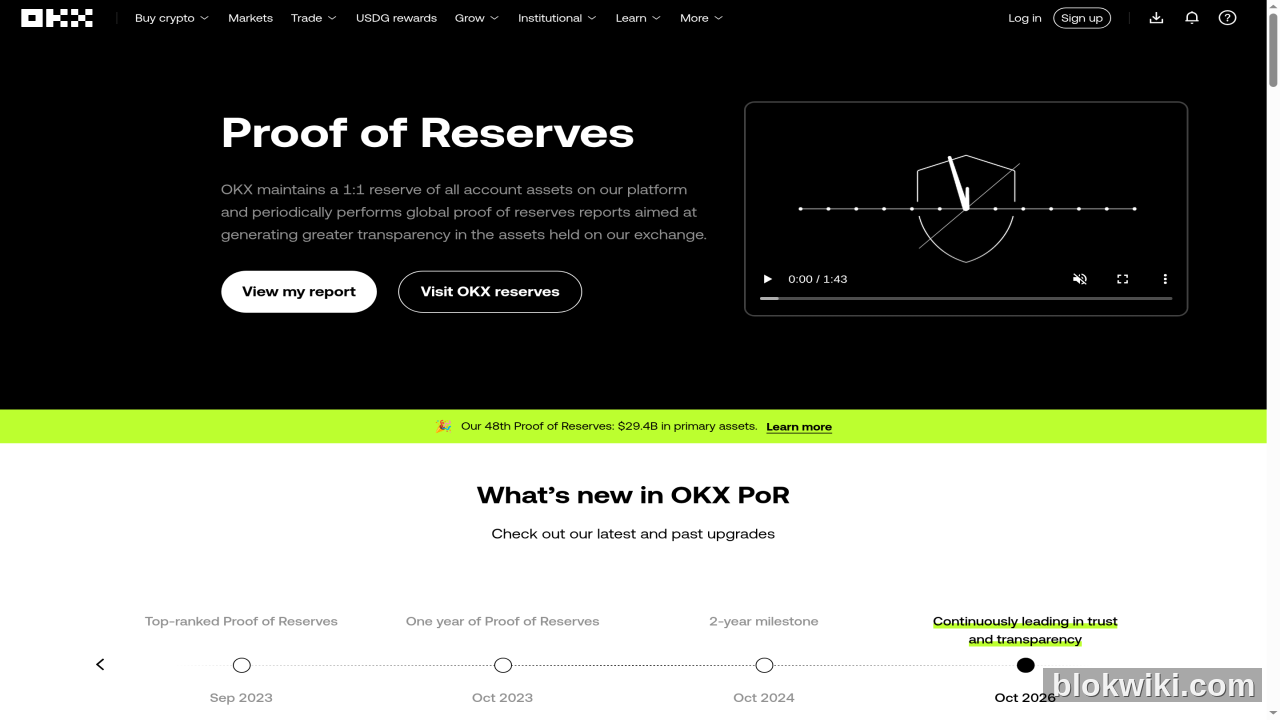
读表注意三点:第一,Coinbase 的 MPC 来自公开披露,分片细节未公开,别等同于“和 Fireblocks 一样”;第二,Binance、OKX、Gate 的 MPC 信息多在自托管钱包,不能推导交易所托管也用了同一套;第三,储备证明只证明“某一时刻资产覆盖负债”,不证明私钥控制权,也不排除隐藏负债,它和托管架构互补而非替代。
七、给还没注册的人:先看架构,再看费率
如果还没有账户:先用5 个安全指标筛掉历史与合规明显有短板的平台,再用第 6 个指标——托管架构——看它有没有拆掉“单点私钥”。最后才看费率和返佣。
想从主流所开始,可先看两家:币安注册页流动性与品种最全,但本次事件后要确认白名单和 2FA 已开启;Gate 注册页亚洲牌照与 PoR 披露较完整,适合当对照样本。页面展示的返佣、费率和活动以实际页面为准,本文不做收益承诺。
钱包层面可回看热钱包、冷钱包与硬件钱包怎么选。交易所托管解决“交易方便”,自托管解决“交易所出事时资产还在你手里”,两者是分配问题,不是二选一。
区块维基(blokwiki.com)会持续跟进各交易所的托管披露、储备证明与安全事件,作为你选所时的长期参考。