MPC 私鑰分片 vs 熱錢包:選交易所前必看的第 6 個安全指標
幣安熱錢包被盜 63 億美元後,很多人問:為什麼 Coinbase 從沒出現同量級失竊?答案藏在私鑰形態。本文從熱錢包、冷錢包、多簽講到 MPC 三片分片聯合簽名,解釋 MPC 防什麼、不防什麼,並給出註冊前要問的 5 個問題,附 Binance、OKX、Gate.io、Coinbase、Krake…
Coinbase 至今沒被大規模盜過?MPC 私鑰拆分 vs 交易所熱錢包:選所前該看的第 6 個指標
10 月 29 日,幣安熱錢包在 EIP-7702 委託劫持攻擊中損失 63 億美元,成為加密史上單次損失第二大的安全事件。11 月 1 日,FBI 將其定性為北韓“Trader Traitor”組織所為,幣安則宣布約 90% 的損失已由自有資金與 SAFU 基金覆蓋(事件時間線見這篇最新進展)。
昨天我們發了一篇《北韓駭客能偷幣安 63 億——2026 年註冊加密交易所,看這 5 個安全指標就夠了》,從歷史記錄、保護基金、儲備證明、執照、使用者端安全五個角度拆解“該註冊哪家”。後台被問得最多的是:為什麼 Coinbase 成立這麼多年,從沒出現過幣安這個量級的失竊?
答案不在行銷頁,而在私鑰怎麼放。這篇文章把託管架構拆開講清楚,並給出大多數人忽略的第 6 個指標:私鑰以什麼形態存在、由幾方共同控制。
一、四種託管方式,差別不在“冷”和“熱”
交易所替你保管幣,本質是保管一把能簽字的私鑰。不同託管方式,解決的都是:鑰匙放在哪、由誰湊齊。
熱錢包:私鑰放在連上網路的伺服器上,隨時能簽名提幣。快,但機器一旦被攻破,私鑰就被完整拿走——幣安這次出事的正是這個環節。
冷錢包:私鑰離線儲存,不連網、不觸網。攻擊者必須先物理接觸裝置,或透過供應鏈滲透,門檻高得多。但它仍有單點:一把完整的私鑰,最終只存在一個地方。
多簽(Multisig):把控制權拆成 N 把完整的私鑰,要求其中 M 把同時簽名,例如 3-of-5。任何一把單獨拿出來都能簽,但湊不齊 M 把就動不了資產。它解決了“一個人說了算”,但每把鑰匙仍是完整的,丟一把就少一層安全墊。
MPC(多方安全計算):不複製完整私鑰,而是把同一把私鑰拆成多個分片(share)。每個分片單獨看只是一串無意義的數字,不能還原私鑰;簽名時,各分片在不暴露自身的前提下聯合計算,最後只輸出一個合法簽名。完整私鑰從頭到尾沒有在任何一臺機器上出現過。
一句話區分:多簽是“多把完整的鑰匙”,MPC 是“一把鑰匙碎成幾片,誰也拿不到全貌”。不必理解背後的數學,只要記住:熱錢包賭一臺機器,冷錢包賭一個保管點,多簽賭 M 個人不同時叛變,MPC 賭多個環境不同時被攻破。
二、MPC 到底怎麼工作:三片私鑰,永不同框
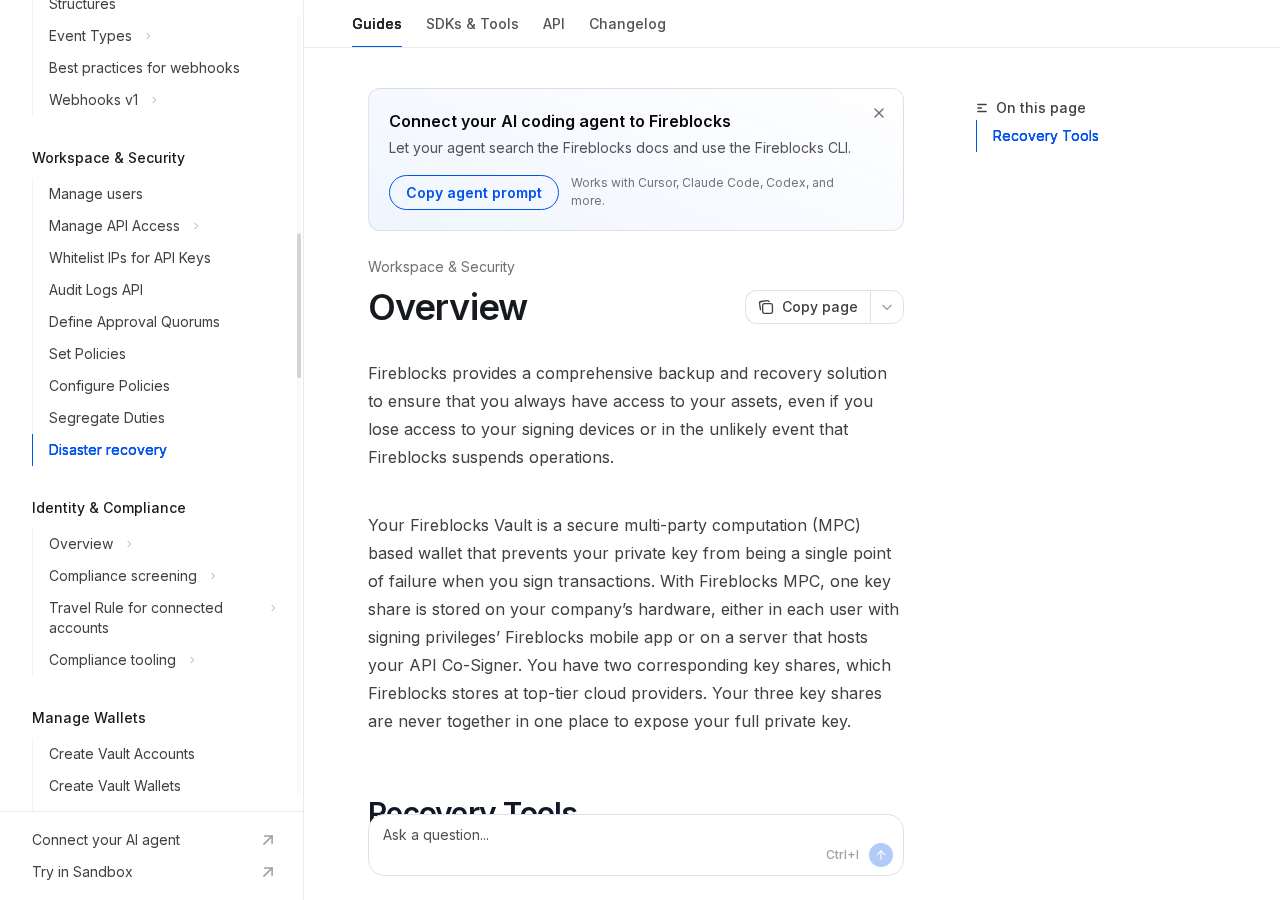
以 Fireblocks 的公開文件為例。其官方開發者文件寫明:採用 MPC 的錢包,一把私鑰被拆成 3 個金鑰分片;其中 1 片存放在客戶自己的硬體,或存放在每一位具備簽名權限的使用者手機 App 裡,另外 2 片由 Fireblocks 存放在頂級雲服務商;三片永遠不會同時出現在同一個地方,因此不會暴露完整私鑰。
簽名時,三方並不是“把分片傳過去拼起來”,而是各自在自己的環境裡用分片參與一輪密碼學計算,最終共同生成一個簽名。任何一方中途退出,簽名就不成立;任何單片離開自己的環境,都只是一段無法單獨使用的資料。這叫閾值簽名,區塊鏈上輸出的簽名與普通簽名無異,但私鑰從未被重建。
這正是它和熱錢包的根本差別:熱錢包被盜,攻擊者拿到的是完整私鑰,可以直接轉走全部資產;MPC 錢包即便一臺伺服器被攻破,攻擊者拿到的也只是一個分片,既不能推導私鑰,也不能單獨簽名。
還要分清:MPC 不是“把私鑰複製三份、存進三個保險櫃”。分片之間透過金鑰派生和簽名協議關聯,單片外洩不會降低其餘分片的安全強度;若只是把私鑰明文複製三份放在三臺伺服器上,那叫“三份備份”,任何一份外洩都可能導致全部損失。
三、為什麼這解釋了 Coinbase 更難被“一鍋端”
Coinbase 的公開披露,恰好能和上面的機制對上。其向 SEC 提交的 2025 年 10-K 寫明:熱錢包佔託管資產的比例通常不超過約 2%;冷錢包私鑰材料存放在美國及海外設施;私鑰不以明文形式儲存,解密需要多名人工審核者的“密碼學共識”,沒有任何單一個人能控制或操作 Coinbase 的錢包私鑰。Coinbase Institutional 共同執行長 Greg Tusar 於 2025 年公開表示,MPC 讓完整私鑰在靜態儲存時不存在,簽名過程中也不會出現在任何一臺機器上。
攻擊者想複製“一鍋端”,不能只拿下一臺熱錢包伺服器,而要同時進入多個分離設施、拿到多個分片、透過多人審核。每一步都是獨立失敗點,成本成倍上升;社工騙得到“某一環”,騙不到“所有環”。
所以“沒有出過大額失竊”不能只歸功於運氣。熱錢包佔比壓到 2% 以下,即便被打穿,損失上限也被結構性限制;冷錢包分片加多人審核,則讓“偷走全部”從攻破一臺機器變成攻破一套流程。兩件事疊加,才是完整解釋。
2023 年的 10-K 也提到,Coinbase 已在業務中擴大使用 MPC 等密碼學技術保護使用者資金。這不是事後公關話術,而是多年披露過的架構選擇。不過官方文件沒有公開分片數量、雲服務商和存放位置,這部分只能算“未公開披露”:我們能把“用了 MPC”當作事實,但不能替它編出“三片分別在哪”。
四、MPC 的邊界:它防什麼,不防什麼
MPC 很強,但不是“絕對安全”。它解決的是單點私鑰外洩,不解決人和流程的問題。
- 它防:單臺伺服器被入侵、單個運維人員被收買後直接匯出完整私鑰、單份備份外洩導致全部失竊、某一雲服務商故障或作惡導致鑰匙直接暴露;
- 它不防:多名內部人員合謀、審核流程被社工繞過、API Key 權限過大且未設 IP 白名單、釣魚攻擊騙取登入與審核、提幣地址被替換、智慧合約授權被濫用。
現實中的大額失竊,越來越多不是“密碼學被攻破”,而是“人把鑰匙交出去”。幣安這次是 EIP-7702 委託劫持與社工的組合;Bybit 2025 年的事件同樣伴隨社工與基礎設施滲透。MPC 能把“偷一把鑰匙”的難度拉高,卻無法阻止一個有權審核的人點下“同意”。
所以正確的期待是:MPC 讓“單點故障導致全部損失”變得很難,但內部作惡、流程漏洞、API 管理不當或地址替換仍可能出事。選所時既要看分片託管,也要看審核、審計和限額:技術決定下限,流程決定實際表現。
五、註冊前,向客服或官網確認這 5 件事
不用看懂密碼學論文,5 個問題就能過濾掉大部分“只會講冷錢包”的平臺:
- 私鑰是否分片託管?是 MPC 還是多簽?分片是否分布在不同地域、不同雲服務商?如果客服只會回答“我們有冷錢包”,說明它沒講清架構。
- 是否支援提幣地址白名單?開啟後只能提到預先儲存的地址;新地址是否有 24 小時冷卻期。這是防“被盜後立刻轉走”的最後一道門。
- 是否有獨立儲備證明?不是“1:1 儲備”的口號,而是可驗證的 Merkle 樹、鏈上地址或第三方證明信,最好支援使用者自證餘額。
- 是否公布第三方審計?包括儲備證明審計、SOC 2、ISO 27001 等安全審計。看報告日期和覆蓋範圍,不看首頁 Logo。
- 單日提幣限額是多少?限額越低,單次被盜的損失上限越小;限額、白名單、2FA 比“我們很安全”的口號有用得多。
把這 5 個問題問完,再回頭看昨天的 5 個安全指標,基本就能判斷一家交易所是“真做了架構”,還是“只在行銷頁寫了安全”。
六、五家交易所橫向對照:只寫公開可查的
下表只收錄能從官方文件、幫助頁或官方 PoR 頁面確認的資訊,查不到的一律寫“未公開披露”。“交易所託管是否用 MPC”與“自託管錢包是否用 MPC”是兩件事,表中分開標註。
| 交易所 | 公開披露的託管方式 | 是否 MPC 相關 | 儲備證明 | 提幣白名單 |
|---|---|---|---|---|
| Binance | 冷熱錢包分離,公開 PoR 與部分冷錢包地址;熱錢包佔比未公開披露 | 交易所託管未公開披露;Binance Web3 自託管錢包為 2-of-3 MPC | 有,Merkle 樹 + 使用者自證,官方 PoR 頁面持續更新 | 支援地址簿白名單,新地址有冷卻期 |
| OKX | 冷熱錢包分離;具體冷熱比例未公開披露 | 交易所託管未公開披露;OKX Keyless Wallet 自託管產品使用 MPC 三片 | 有,Merkle 樹 + zk-STARK,月度更新,支援使用者自證 | 支援 Allowlist,僅可提到地址簿內地址 |
| Gate.io | 冷熱錢包分離;官方 PoR 顯示總儲備率 118%,採用 Merkle Tree + zk-SNARKs | 交易所託管未公開披露;Gate Vault 自託管產品使用 MPC | 有,月度 Merkle 樹 + zk-SNARK 審計,使用者可自證 | 支援提幣地址白名單 |
| Coinbase | 10-K 披露:熱錢包不超過託管資產約 2%,冷錢包私鑰材料存於美國及海外設施 | 是,公開披露已採用 MPC(2023 年 10-K 與高管 2025 年表態);分片數量與存放位置未公開披露 | 無零售使用者 Merkle 自證入口;主要透過 SEC 10-K/10-Q 披露,獨立 PoR 未公開披露 | 支援 Address Allowlist 與可信地址簿 |
| Kraken | 大部分資產冷儲存;Kraken Financial 為全額儲備銀行;具體冷熱比例未公開披露 | 未公開披露 | 有,定期與外部審計師進行儲備證明審計,使用者可登入驗證 | 地址簿機制,新地址需確認;嚴格白名單開關未公開披露 |
下圖是 OKX 官方儲備證明頁面的鏈上可驗證截圖:使用者可按 Merkle 路徑核對餘額是否被納入快照,這種“可自證”比只公布一個儲備率更有意義。
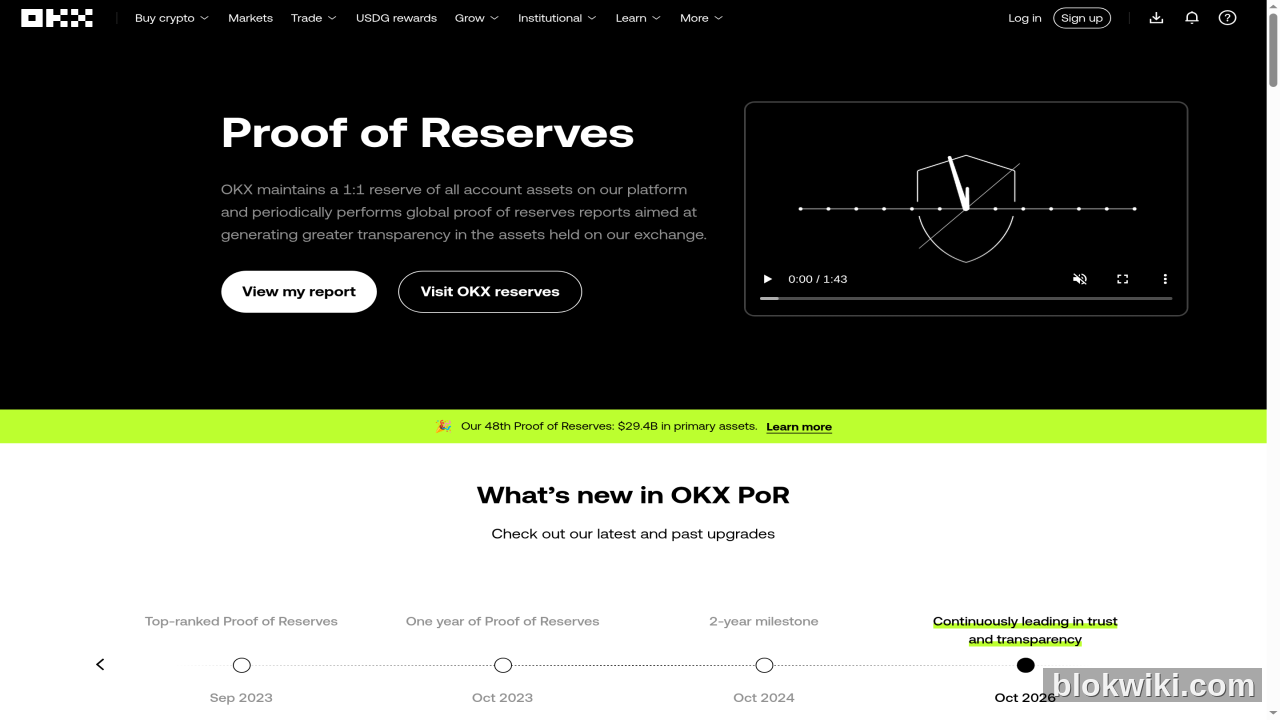
讀表注意三點:第一,Coinbase 的 MPC 來自公開披露,分片細節未公開,別等同於“和 Fireblocks 一樣”;第二,Binance、OKX、Gate 的 MPC 資訊多在自託管錢包,不能推導交易所託管也用了同一套;第三,儲備證明只證明“某一時刻資產覆蓋負債”,不證明私鑰控制權,也不排除隱藏負債,它和託管架構互補而非替代。
七、給還沒註冊的人:先看架構,再看費率
如果還沒有帳戶:先用5 個安全指標篩掉歷史與合規明顯有短板的平臺,再用第 6 個指標——託管架構——看它有沒有拆掉“單點私鑰”。最後才看手續費與返傭。
想從主流所開始,可先看兩家:幣安註冊頁流動性與品種最全,但本次事件後要確認白名單和 2FA 已開啟;Gate 註冊頁亞洲執照與 PoR 披露較完整,適合當對照樣本。頁面展示的返傭、手續費和活動以實際頁面為準,本文不做收益承諾。
錢包層面可回看熱錢包、冷錢包與硬體錢包怎麼選。交易所託管解決“交易方便”,自託管解決“交易所出事時資產還在你手裡”,兩者是分配問題,不是二選一。
區塊維基(blokwiki.com)會持續追蹤各交易所的託管揭露、儲備證明與安全事件,作為你選所時的長期參考。