Fragmentasi Kunci Privat MPC vs Dompet Panas: Indikator Keamanan ke-6 yang Wajib Diperiksa Sebelum Memilih Exchange
Setelah dompet panas Binance diretas senilai 6,3 miliar dolar AS, banyak orang bertanya: mengapa Coinbase belum pernah mengalami kehilangan dana dalam…
Kenapa Coinbase Belum Pernah Diretas dalam Skala Besar? Perbandingan Pembagian Kunci Privat MPC vs Hot Wallet Bursa: Indikator Ke-6 yang Harus Diperiksa Sebelum Memilih Bursa
Pada 29 Oktober, hot wallet Binance mengalami kerugian sebesar 6,3 miliar dolar AS akibat serangan delegasi EIP-7702, menjadikannya insiden keamanan terburuk kedua dalam sejarah kripto berdasarkan nilai kerugian tunggal. Pada 1 November, FBI menetapkan pelaku sebagai kelompok peretas Korea Utara bernama “Trader Traitor”, sementara Binance mengumumkan bahwa sekitar 90% kerugian telah ditutupi menggunakan dana internal dan dana SAFU (insiden selengkapnya dapat dilihat di pembaruan terbaru ini).
Kemarin kami menerbitkan artikel berjudul “Peretas Korea Utara Bisa Mencuri 6,3 Miliar dari Binance—Cukup Periksa 5 Indikator Keamanan Ini Saat Daftar Bursa Kripto di Tahun 2026”, yang menganalisis “bursa mana yang layak didaftar” dari lima sudut pandang: rekam jejak historis, dana perlindungan, bukti cadangan (PoR), lisensi, dan keamanan dari sisi pengguna. Pertanyaan paling sering masuk ke tim redaksi adalah: Mengapa Coinbase—yang sudah beroperasi bertahun-tahun—tidak pernah mengalami pencurian dalam skala sebesar yang menimpa Binance?
Jawabannya bukan di halaman pemasaran, melainkan di cara penyimpanan kunci privat. Artikel ini akan membongkar arsitektur kustodian secara rinci, serta memperkenalkan indikator ke-6 yang sering diabaikan kebanyakan orang: bentuk keberadaan kunci privat dan jumlah pihak yang bersama-sama mengendalikannya.
I. Empat Jenis Arsitektur Kustodian—Perbedaannya Bukan Sekadar “Cold” atau “Hot”
Ketika bursa menyimpan aset kripto Anda, intinya mereka menyimpan sebuah kunci privat yang bisa digunakan untuk menandatangani transaksi penarikan. Setiap jenis arsitektur kustodian berusaha menjawab dua pertanyaan utama: di mana kunci itu disimpan, dan siapa saja yang harus hadir untuk mengumpulkannya.
Hot wallet: kunci privat disimpan di server yang terhubung ke internet, sehingga bisa langsung digunakan untuk menandatangani penarikan. Cepat, tapi jika server diretas, kunci privat bisa dicuri secara utuh—dan inilah tepatnya titik kegagalan dalam insiden Binance kali ini.
Cold wallet: kunci privat disimpan secara offline—tidak terhubung ke internet dan tidak pernah menyentuh jaringan. Untuk meretasnya, pelaku harus melakukan kontak fisik langsung dengan perangkat, atau menembus rantai pasokan—sebuah hambatan yang jauh lebih tinggi. Namun cold wallet tetap memiliki satu kelemahan tunggal: satu kunci privat utuh hanya tersimpan di satu tempat.
Multi-signature (Multisig): wewenang kontrol dibagi menjadi N buah kunci privat yang masing-masing utuh, dan setidaknya M dari N kunci tersebut harus menandatangani bersama—misalnya skema 3-of-5. Satu kunci pun cukup untuk menandatangani, namun tanpa M kunci sekaligus, aset tidak bisa dipindahkan. Multisig berhasil menghilangkan model “satu orang berkuasa penuh”, tetapi tiap kunci tetap utuh—kehilangan satu kunci berarti kehilangan satu lapisan perlindungan keamanan.
MPC (Multi-Party Computation): tidak ada salinan kunci privat utuh sama sekali. Sebaliknya, kunci privat yang sama dipecah menjadi beberapa bagian (share). Tiap bagian sendiri hanyalah deretan angka acak tanpa makna—tidak bisa digunakan untuk merekonstruksi kunci privat. Saat menandatangani, tiap bagian berpartisipasi dalam perhitungan kriptografi bersama tanpa perlu mengungkapkan isinya, dan hasil akhirnya hanya berupa satu tanda tangan sah. Kunci privat utuh tidak pernah muncul—bahkan sekilas—di satu pun mesin.
Perbedaan intinya dalam satu kalimat: multisig = “banyak kunci utuh”, sedangkan MPC = “satu kunci dihancurkan menjadi beberapa keping, dan tak seorang pun bisa melihat bentuk utuhnya”. Anda tak perlu memahami matematika di baliknya—cukup ingat: hot wallet mengandalkan keamanan satu mesin, cold wallet mengandalkan keamanan satu lokasi penyimpanan, multisig mengandalkan keamanan agar M orang tidak berkhianat secara bersamaan, sedangkan MPC mengandalkan keamanan agar beberapa lingkungan tidak diretas secara bersamaan.
II. Cara Kerja MPC: Tiga Bagian Kunci Privat, Tak Pernah Berada di Satu Tempat
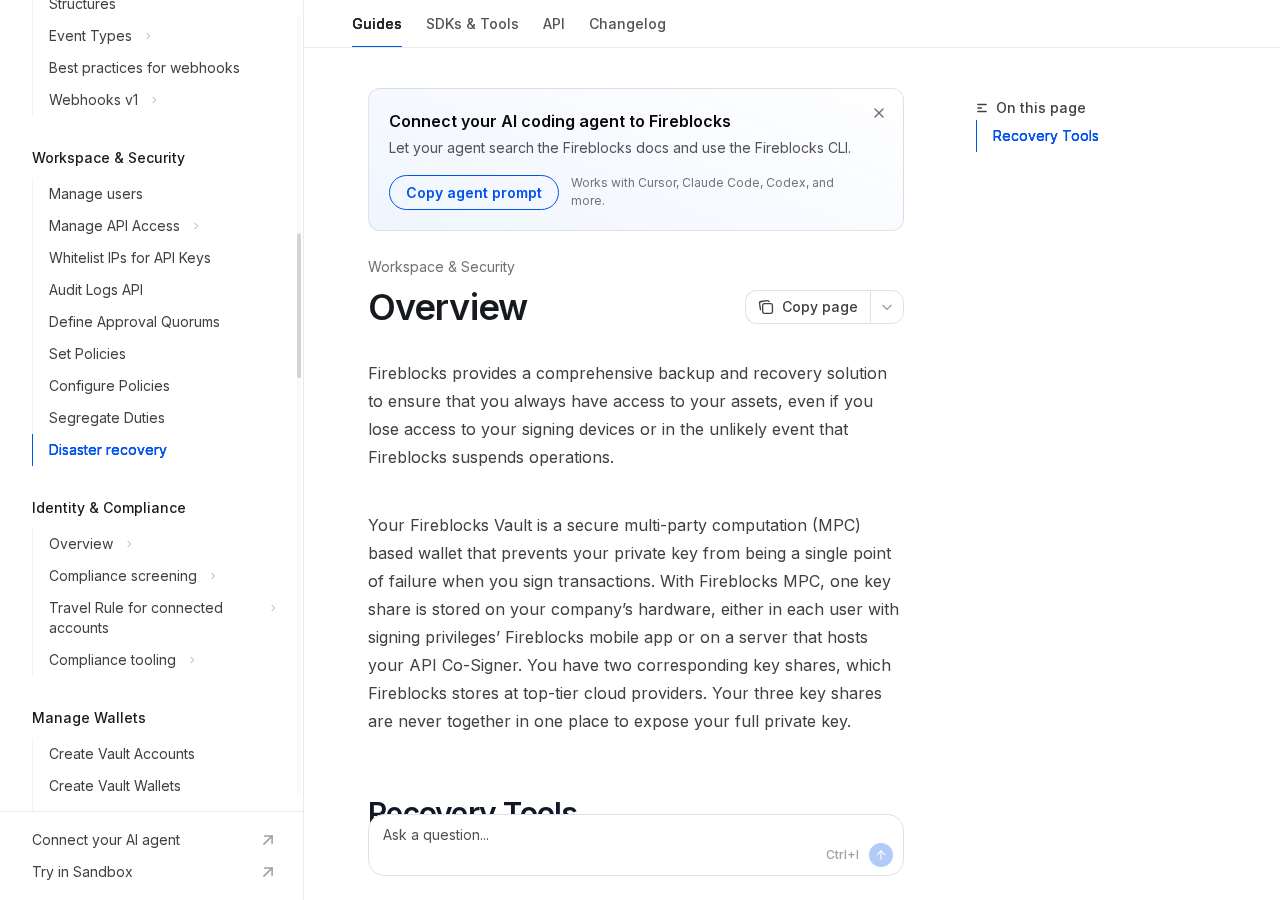
Mengambil contoh dokumentasi publik Fireblocks. Dokumentasi resmi bagi pengembang mereka menyatakan bahwa dompet berbasis MPC membagi satu kunci privat menjadi 3 bagian kunci (share); 1 bagian disimpan di perangkat keras milik klien, atau di aplikasi ponsel tiap pengguna yang memiliki hak tanda tangan, sedangkan 2 bagian lainnya disimpan oleh Fireblocks di penyedia layanan cloud kelas atas; ketiga bagian tersebut tidak pernah berada di satu tempat yang sama, sehingga kunci privat utuh tidak pernah terungkap.
Saat menandatangani, ketiga pihak tidak saling mengirimkan bagian-bagian tersebut untuk “dirakit kembali”. Sebaliknya, masing-masing pihak menjalankan perhitungan kriptografi di lingkungan mereka sendiri menggunakan bagian miliknya, dan hasil akhirnya adalah satu tanda tangan sah yang dihasilkan bersama. Jika salah satu pihak keluar di tengah proses, tanda tangan tidak sah; dan jika satu bagian keluar dari lingkungan aslinya, ia hanya berupa data acak yang tidak bisa digunakan sendiri. Ini disebut tanda tangan ambang batas (threshold signature), dan tanda tangan yang muncul di blockchain identik dengan tanda tangan biasa—namun kunci privat tidak pernah direkonstruksi sama sekali.
Inilah perbedaan mendasar antara MPC dan hot wallet: saat hot wallet diretas, penyerang mendapatkan kunci privat utuh, yang bisa langsung digunakan untuk mentransfer semua aset; sedangkan pada MPC wallet, bahkan jika satu server diretas, penyerang hanya mendapatkan satunya bagian—yang tidak bisa digunakan untuk merekonstruksi kunci privat maupun menandatangani transaksi sendiri.
Perlu juga dipahami: MPC bukan berarti “menyalin kunci privat tiga kali lalu menyimpannya di tiga brankas berbeda”. Tiap bagian saling terkait melalui protokol turunan kunci dan tanda tangan—kebocoran satu bagian tidak melemahkan keamanan bagian lainnya; sedangkan jika kunci privat disalin dalam bentuk teks biasa (plaintext) lalu disimpan di tiga server berbeda, itu disebut “tiga salinan cadangan”, dan kebocoran satu salinan saja bisa berujung pada kehilangan total.
III. Mengapa Ini Menjelaskan Mengapa Coinbase Lebih Sulit “Dihabiskan Sekaligus”
Pengungkapan publik Coinbase persis sesuai dengan mekanisme di atas. Dalam laporan 10-K tahun 2025 yang diajukan ke SEC, Coinbase menyatakan bahwa proporsi aset yang disimpan di hot wallet biasanya tidak melebihi sekitar 2%; material kunci privat cold wallet disimpan di fasilitas di Amerika Serikat dan luar negeri; kunci privat tidak disimpan dalam bentuk teks biasa (plaintext), dan proses dekripsinya memerlukan “konsensus kriptografi” dari sejumlah petugas persetujuan manusia; tidak ada satu orang pun yang bisa mengendalikan atau mengoperasikan kunci privat dompet Coinbase secara mandiri. Greg Tusar, Co-CEO Coinbase Institutional, secara terbuka menyatakan pada tahun 2025 bahwa MPC membuat kunci privat utuh tidak pernah ada—baik saat disimpan diam (static storage) maupun selama proses penandatanganan—di satu pun mesin.
Untuk meniru skenario “habiskan sekaligus”, penyerang tidak cukup hanya menguasai satu server hot wallet, melainkan harus sekaligus menembus beberapa fasilitas terpisah, mengambil beberapa bagian kunci, dan melewati persetujuan banyak orang. Setiap langkah merupakan titik kegagalan independen—sehingga biaya serangan meningkat berkali lipat; rekayasa sosial (social engineering) mungkin berhasil pada “satu cincin”, tapi tidak mungkin pada “semua cincin”.
Oleh karena itu, “belum pernah mengalami pencurian besar” bukan semata-mata soal keberuntungan. Dengan membatasi proporsi hot wallet di bawah 2%, kerugian maksimal pun terbatas secara struktural—bahkan jika hot wallet berhasil ditembus; sementara pembagian cold wallet dan persetujuan multi-orang mengubah tantangan “mencuri semuanya” dari sekadar meretas satu mesin menjadi meretas satu rangkaian prosedur. Kombinasi keduanya itulah penjelasan lengkapnya.
Laporan 10-K tahun 2023 juga menyebutkan bahwa Coinbase telah memperluas penggunaan teknologi kriptografi seperti MPC untuk melindungi dana pengguna. Ini bukan sekadar narasi humas pasca-insiden, melainkan pilihan arsitektur yang memang telah diungkapkan secara bertahun-tahun. Namun dokumen resmi tidak mengungkap jumlah bagian kunci, penyedia layanan cloud, maupun lokasi penyimpanannya—bagian ini termasuk dalam kategori “tidak diungkapkan secara publik”: kita boleh menganggap fakta “MPC digunakan” sebagai benar, tetapi tidak boleh mengarang sendiri “tiga bagian itu masing-masing berada di mana”.
IV. Batas Kemampuan MPC: Apa yang Bisa dan Tidak Bisa Dicegah
MPC memang sangat kuat, tetapi bukan berarti “aman mutlak”. MPC hanya menyelesaikan risiko kebocoran kunci privat tunggal, bukan risiko terkait manusia dan prosedur.
- Ini mencegah: peretasan satu server, pembelian langsung satu staf operasional untuk mengekspor kunci privat lengkap, kebocoran satu salinan cadangan yang menyebabkan seluruh aset dicuri, atau kegagalan/malpraktik satu penyedia layanan cloud yang mengakibatkan kunci terpapar langsung;
- Ini tidak mencegah: kolusi antar beberapa staf internal, penghindaran prosedur persetujuan melalui rekayasa sosial (social engineering), izin API Key terlalu luas tanpa daftar putih IP, serangan phishing untuk mencuri kredensial login dan persetujuan, penggantian alamat penarikan dana, serta penyalahgunaan otorisasi smart contract.
Dalam praktik nyata, pencurian aset bernilai tinggi semakin sering bukan disebabkan oleh “keruntuhan kriptografi”, melainkan oleh “orang yang menyerahkan kuncinya sendiri”. Insiden Binance kali ini merupakan kombinasi perampasan delegasi EIP-7702 dan rekayasa sosial; insiden Bybit pada 2025 juga melibatkan rekayasa sosial dan penetrasi infrastruktur. MPC memang dapat meningkatkan kesulitan “mencuri satu kunci”, tetapi tidak bisa mencegah seseorang berwenang menekan tombol “setuju”.
Jadi harapan yang realistis adalah: MPC membuat kerugian total akibat “kegagalan titik tunggal” menjadi sangat sulit terjadi, namun kecurangan internal, celah prosedural, manajemen API yang buruk, atau penggantian alamat tetap berpotensi memicu insiden. Saat memilih bursa, Anda harus memeriksa tidak hanya pemisahan kustodian, tetapi juga mekanisme persetujuan, audit keamanan, dan batas penarikan: teknologi menentukan batas bawah keamanan, sedangkan prosedur menentukan performa nyata di lapangan.
Lima. Sebelum Daftar, Konfirmasi 5 Hal Ini ke Layanan Pelanggan atau Situs Resmi
Anda tak perlu memahami makalah kriptografi—cukup ajukan 5 pertanyaan ini untuk menyaring sebagian besar platform yang “hanya bisa bicara soal cold wallet”:
- Apakah kunci privat dibagi dalam skema kustodian? Apakah menggunakan MPC atau multisignature? Apakah potongan-potongan tersebut tersebar di wilayah berbeda dan di bawah penyedia layanan cloud berbeda? Jika layanan pelanggan hanya menjawab “Kami punya cold wallet”, artinya arsitektur sistemnya belum dijelaskan dengan jelas.
- Apakah mendukung daftar putih alamat penarikan dana? Jika diaktifkan, penarikan hanya boleh dilakukan ke alamat yang telah disimpan sebelumnya; apakah penambahan alamat baru memerlukan masa pendingin 24 jam? Ini adalah garis pertahanan terakhir untuk mencegah “pengalihan instan setelah pencurian”.
- Apakah ada bukti cadangan independen? Bukan sekadar klaim “cadangan 1:1”, melainkan bukti yang dapat diverifikasi—seperti pohon Merkle, alamat on-chain, atau surat pernyataan dari pihak ketiga—dan lebih baik lagi jika mendukung verifikasi saldo mandiri oleh pengguna.
- Apakah audit pihak ketiga dipublikasikan secara terbuka? Termasuk audit bukti cadangan, SOC 2, ISO 27001, dan audit keamanan lainnya. Perhatikan tanggal laporan dan cakupan auditnya—bukan sekadar logo yang terpampang di halaman utama.
- Berapa batas penarikan harian? Semakin rendah batasnya, semakin kecil kerugian maksimal dalam satu kali pencurian; batas penarikan, daftar putih alamat, dan 2FA jauh lebih berguna daripada sekadar klaim “kami aman”.
Setelah Anda mengajukan kelima pertanyaan ini, kembali baca 5 indikator keamanan dari kemarin—Anda akan bisa membedakan dengan jelas mana bursa yang “benar-benar menerapkan arsitektur keamanan”, dan mana yang “hanya menulis kata ‘aman’ di halaman pemasaran”.
Enam. Perbandingan Mendatar Lima Bursa: Hanya Data yang Dapat Diverifikasi Secara Publik
Tabel berikut hanya memuat informasi yang dapat dikonfirmasi melalui dokumen resmi, halaman bantuan, atau halaman PoR resmi. Informasi yang tidak ditemukan di sumber-sumber tersebut dicantumkan sebagai “tidak diungkapkan secara publik”. Penting dicatat bahwa “apakah bursa menggunakan MPC untuk layanan kustodian” dan “apakah dompet swakelola menggunakan MPC” adalah dua hal berbeda—keduanya dicantumkan secara terpisah dalam tabel ini.
| Bursa | Cara kustodian yang diungkapkan secara publik | Terhubung dengan MPC atau tidak | Bukti Cadangan (PoR) | Daftar putih penarikan dana |
|---|---|---|---|---|
| Binance | Pemisahan antara cold wallet dan hot wallet; PoR serta sebagian alamat cold wallet diungkapkan secara publik; proporsi hot wallet tidak diungkapkan secara publik | Kustodian bursa tidak diungkapkan secara publik; dompet self-custody Web3 Binance menggunakan MPC 2-dari-3 | Ada, menggunakan pohon Merkle + verifikasi mandiri pengguna; halaman PoR resmi diperbarui secara berkala | Mendukung daftar putih buku alamat; alamat baru memiliki masa pendingin (cooling period) |
| OKX | Pemisahan antara cold wallet dan hot wallet; rasio pasti antara cold dan hot wallet tidak diungkapkan secara publik | Kustodian bursa tidak diungkapkan secara publik; produk dompet self-custody OKX Keyless Wallet menggunakan tiga fragmen MPC | Ada, menggunakan pohon Merkle + zk-STARK; diperbarui bulanan dan mendukung verifikasi mandiri pengguna | Mendukung Allowlist; penarikan hanya dapat dikirim ke alamat dalam buku alamat |
| Gate.io | Pemisahan antara cold wallet dan hot wallet; PoR resmi menunjukkan rasio cadangan total sebesar 118%, menggunakan pohon Merkle + zk-SNARKs | Kustodian bursa tidak diungkapkan secara publik; produk self-custody Gate Vault menggunakan MPC | Ada, audit bulanan berbasis pohon Merkle + zk-SNARK; pengguna dapat memverifikasi sendiri | Mendukung daftar putih alamat penarikan dana |
| Coinbase | Dilaporkan dalam dokumen 10-K: hot wallet tidak melebihi sekitar 2% dari aset yang dikustodikan; materi kunci privat cold wallet disimpan di fasilitas di Amerika Serikat dan luar negeri | Ya, telah mengumumkan penggunaan MPC secara terbuka (dalam laporan 10-K 2023 dan pernyataan eksekutif pada 2025); jumlah fragmen dan lokasi penyimpanannya tidak diungkapkan secara publik | Tidak ada akses verifikasi mandiri berbasis pohon Merkle untuk pengguna ritel; utamanya mengandalkan pengungkapan melalui laporan SEC 10-K/10-Q; PoR independen tidak diungkapkan secara publik | Mendukung Address Allowlist dan buku alamat tepercaya |
| Kraken | Sebagian besar aset disimpan dalam cold storage; Kraken Financial adalah bank cadangan penuh; rasio pasti antara cold dan hot wallet tidak diungkapkan secara publik | Tidak diungkapkan secara publik | Ada, audit bukti cadangan dilakukan secara berkala bersama auditor eksternal; pengguna dapat masuk untuk memverifikasi | Menggunakan mekanisme buku alamat; alamat baru harus dikonfirmasi; status saklar daftar putih ketat tidak diungkapkan secara publik |
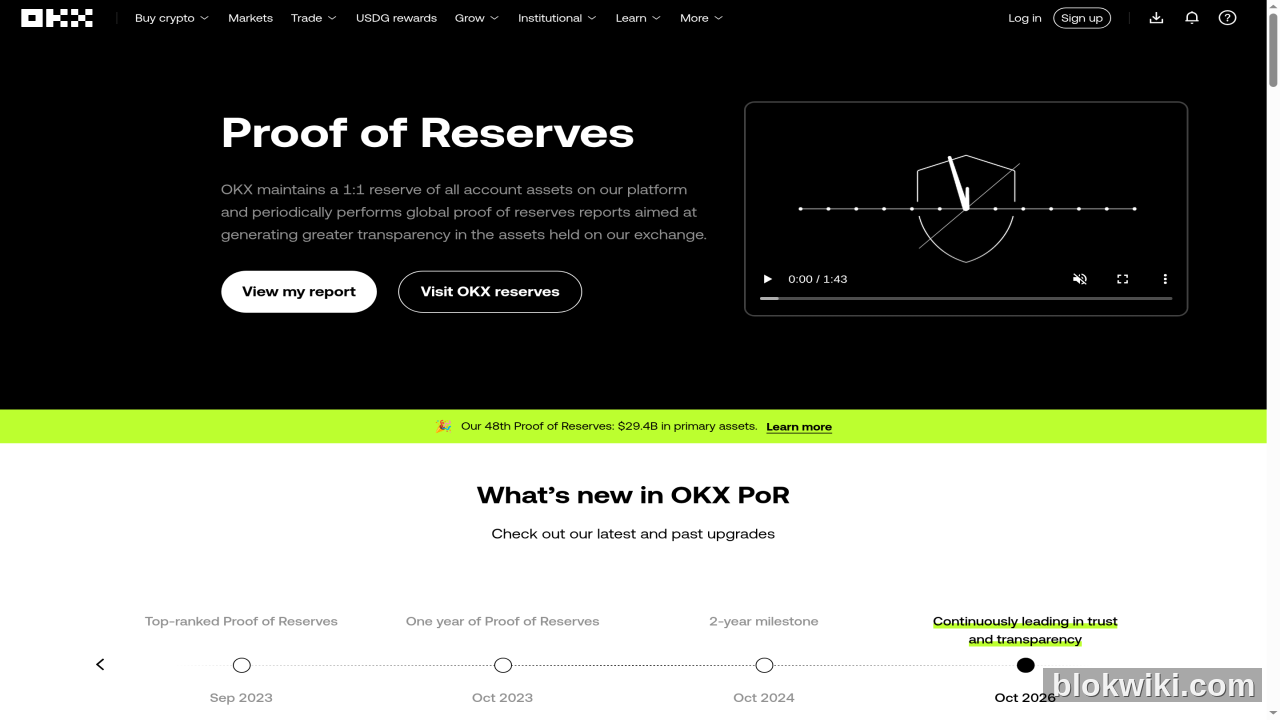
Gambar di bawah ini adalah tangkapan layar halaman Bukti Cadangan (PoR) resmi OKX yang dapat diverifikasi secara on-chain: pengguna dapat memeriksa apakah saldo mereka termasuk dalam snapshot dengan mengikuti jalur Merkle — verifikasi mandiri semacam ini jauh lebih bermakna dibanding sekadar mengumumkan satu angka rasio cadangan.
Perhatikan tiga hal saat membaca tabel ini: Pertama, MPC Coinbase berasal dari pengungkapan publik, tetapi detail pemecahan kunci (sharding) tidak diungkapkan—jangan menganggapnya “sama seperti Fireblocks”; Kedua, informasi MPC Binance, OKX, dan Gate sebagian besar terkait wallet self-custody, sehingga tidak bisa disimpulkan bahwa sistem custodial bursa mereka menggunakan teknologi yang sama; Ketiga, Proof of Reserves (PoR) hanya membuktikan bahwa “aset mencakup liabilitas pada satu momen tertentu”, bukan membuktikan kepemilikan kunci privat, dan juga tidak menyingkirkan kemungkinan adanya liabilitas tersembunyi—PoR saling melengkapi dengan arsitektur custodial, bukan menggantikannya.
Tujuh. Untuk Anda yang Belum Daftar: Lihat Dulu Arsitektur, Baru Tarif
Jika Anda belum memiliki akun: Gunakan dulu 5 indikator keamanan untuk menyaring platform yang jelas-jelas bermasalah dari segi sejarah dan kepatuhan, lalu gunakan indikator ke-6—arsitektur custodial—untuk memeriksa apakah platform tersebut telah menghilangkan “kunci privat titik tunggal”. Baru setelah itu, periksa tarif dan rebate trading.
Jika ingin mulai dari bursa utama, Anda bisa mempertimbangkan dua pilihan berikut: Halaman pendaftaran Binance menawarkan likuiditas dan ragam aset terlengkap, namun pasca-insiden ini pastikan daftar putih (whitelist) dan 2FA sudah diaktifkan; Halaman pendaftaran Gate memiliki lisensi regional Asia dan pengungkapan PoR yang relatif lengkap, cocok digunakan sebagai sampel pembanding. Rebate, tarif, serta promosi yang ditampilkan di halaman tersebut berlaku sesuai tampilan aktual—artikel ini tidak memberikan jaminan atas imbal hasil apa pun.
Untuk level wallet, Anda bisa kembali membaca panduan Cara Memilih Hot Wallet, Cold Wallet, dan Hardware Wallet. Custodial bursa menyelesaikan masalah “kemudahan bertransaksi”, sedangkan self-custody menjamin “aset tetap aman di tangan Anda jika bursa bermasalah”—keduanya adalah soal alokasi, bukan pilihan eksklusif.
BlokWiki (blokwiki.com) akan terus memantau pengungkapan custodial, Proof of Reserves (PoR), serta insiden keamanan di berbagai bursa, sebagai referensi jangka panjang bagi Anda dalam memilih bursa.