
Serangan Manipulasi Oracle Harga 2026: 42 Kasus, Lebih dari Total 2022—Data Tren & Daftar Perlindungan Diri
Data publik DefiLlama menunjukkan bahwa hingga Oktober 2026 terjadi 42 serangan manipulasi oracle, melampaui total sepanjang 2022 (27 kasus) dan menca…
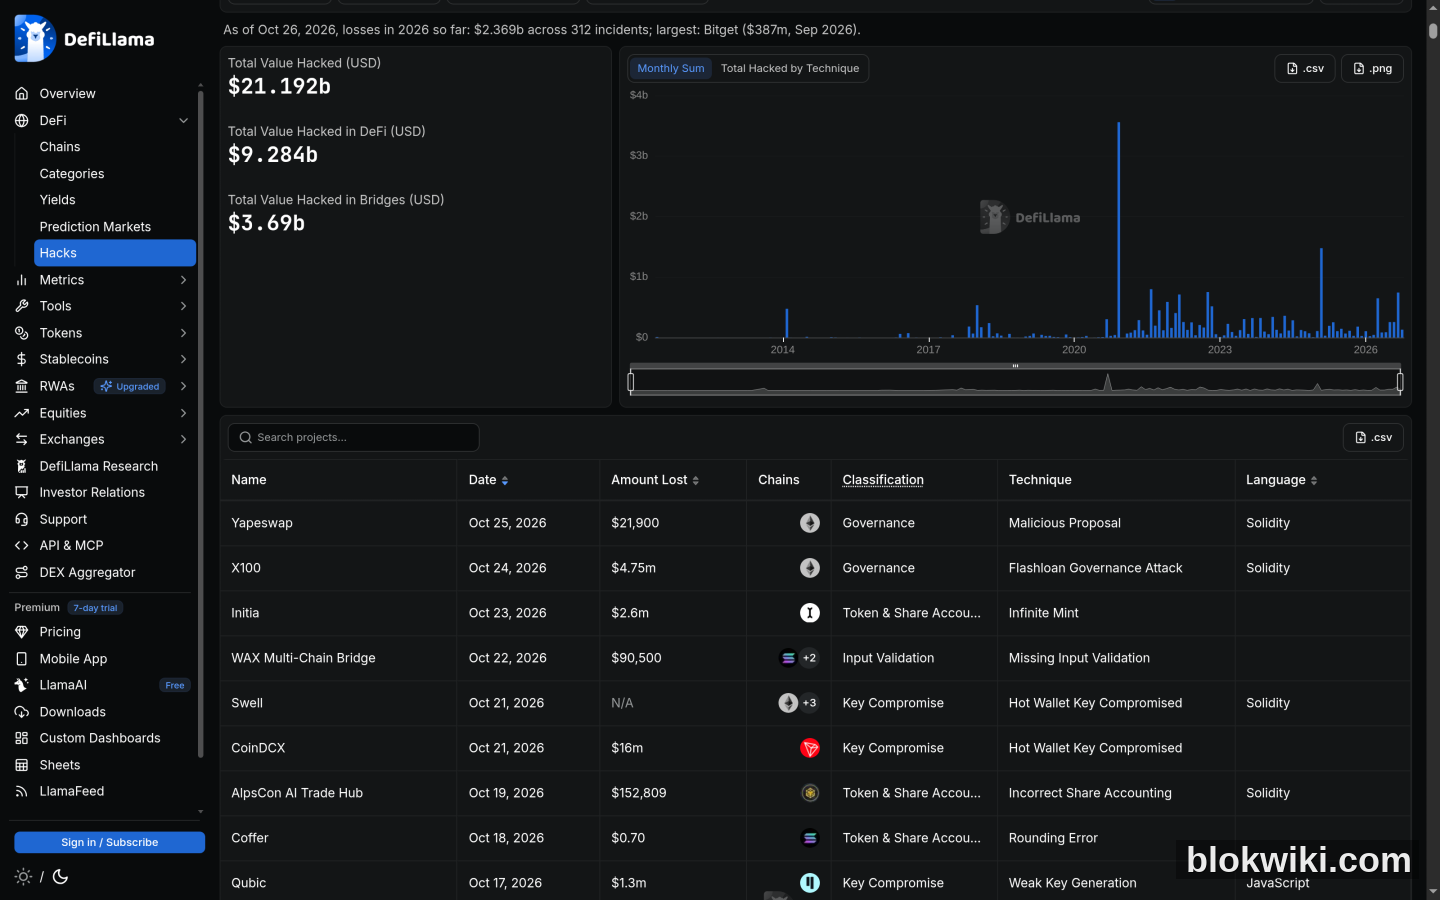
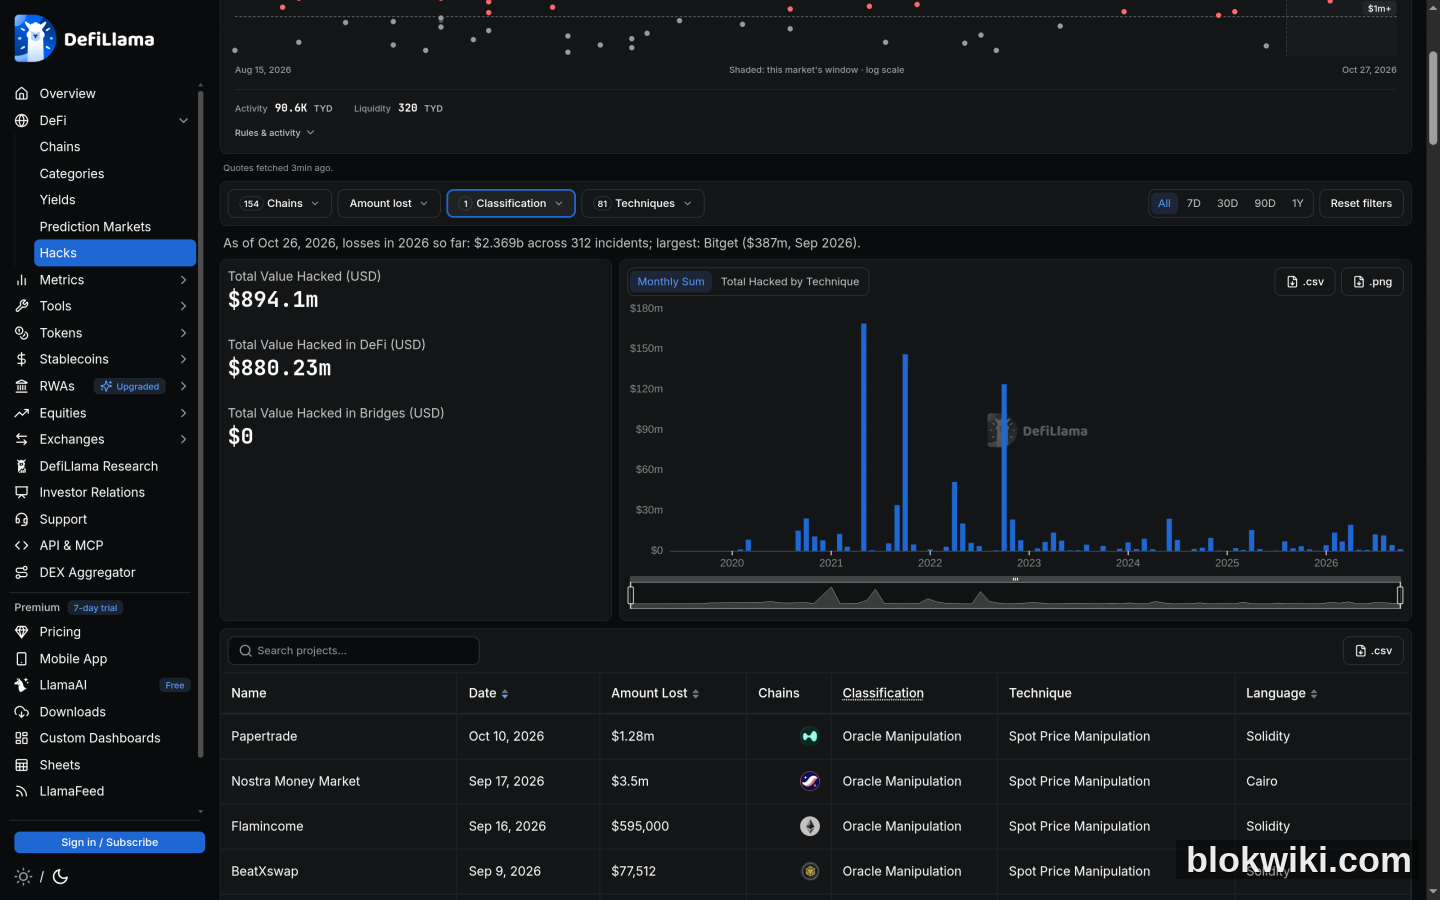
Hingga Oktober 2026, telah terjadi 42 serangan di ekosistem DeFi yang diklasifikasikan sebagai “manipulasi oracle”, melebihi jumlah serangan sepanjang tahun 2022 sebanyak 27 serangan, dan mencatat rekor tertinggi sejak data mulai dikumpulkan—padahal bulan November dan Desember belum berakhir. Secara keseluruhan, jumlah insiden keamanan DeFi periode yang sama mencapai 312 serangan, dengan kerugian kumulatif sekitar 2,37 miliar dolar AS.
Namun, yang lebih layak diperhatikan bukan sekadar “jumlahnya meningkat”, melainkan perubahan bentuk serangannya: jumlah insiden memang mencapai rekor tertinggi, tetapi kerugian per serangan justru menurun signifikan. Pelaku serangan kini tak lagi mengejar satu protokol besar sekaligus, melainkan beralih ke “menyapu” banyak pool kecil secara berulang-ulang.
Pertama-tama, lihat trennya: jumlah insiden rebound, tapi nilai kerugian menyusut
| Tahun | Jumlah insiden manipulasi oracle/harga | Kerugian kategori ini | Jumlah total insiden tahun itu | Total kerugian tahun itu |
|---|---|---|---|---|
| 2022 | 27 | sekitar 241 juta dolar AS | 185 serangan | sekitar 3,63 miliar dolar AS |
| 2023 | 26 | sekitar 40,22 juta dolar AS | 197 serangan | sekitar 1,63 miliar dolar AS |
| 2024 | 23 | sekitar 63,13 juta dolar AS | 217 serangan | sekitar 1,67 miliar dolar AS |
| 2025 | 18 | sekitar 33,26 juta dolar AS | 148 serangan | sekitar 2,72 miliar dolar AS |
| 2026 (hingga 26 Oktober) | 42 | sekitar 74,65 juta dolar AS | 312 serangan | sekitar 2,37 miliar dolar AS |
Sumber data: kumpulan data publik DefiLlama Hacks (dikelompokkan berdasarkan classification = Oracle Manipulation). Dari 2022 hingga 2025, jumlah insiden dalam kategori ini turun dari 27 menjadi 18—tampaknya pertahanan semakin kuat; namun pada 2026, angkanya langsung rebound ke 42, lebih dari dua kali lipat.
Keterangan metodologi: Sebagian media juga memasukkan kerugian 124,5 juta dolar AS dari Tectonic pada 30 Agustus ke dalam kategori “manipulasi harga”, sehingga menghasilkan total kerugian mendekati 200 juta dolar AS. Namun DefiLlama mengklasifikasikan Tectonic sebagai “serangan donasi (Donation Attack) terkait token dan alokasi saham”, bukan Oracle Manipulation. Angka 74,65 juta dolar AS dalam artikel ini hanya mencakup kategori terakhir—maka hasilnya berbeda dari sebagian laporan lain. Bukan karena data bertentangan, melainkan karena batasan klasifikasi yang berbeda.
Jika kedua angka dibandingkan, kesimpulannya sangat jelas: serangan berbasis oracle pada 2026 menyebabkan kerugian sekitar 74,65 juta dolar AS, hanya sepertiga dari 241 juta dolar AS pada 2022. Jumlah serangan dua kali lipat, tapi nilai rata-rata per serangan turun dua pertiga—ini bukan berarti pelaku melemah, melainkan target serangannya berubah.
Mengapa pelaku serangan mulai “menyapu pool kecil”
Tiga faktor saling memperkuat:
- Biaya pertahanan protokol besar sudah sangat tinggi. Setelah rangkaian kerugian besar pada 2022—Wormhole, Ronin, dan BNB Bridge—protokol utama telah menerapkan diversifikasi sumber oracle, harga rata-rata tertimbang waktu (TWAP), batas pinjaman, serta ambang likuidasi yang lebih ketat. Akibatnya, manipulasi tunggal kini sulit menghasilkan dampak sebesar dulu.
- Protokol kecil adalah “buah yang mudah dipetik”. Menurut catatan DefiLlama, Weft V2 diserang pada 30 Agustus 2026 dengan kerugian hanya 47.000 dolar AS, sedangkan Arrakis V1 pada 23 Agustus 2026 hanya rugi 7.100 dolar AS. Protokol kecil ini umumnya menggunakan harga spot dari satu sumber saja, dan likuiditas pool-nya rendah—sehingga pembelian beberapa ratus dolar saja sudah bisa menggerakkan harga.
- Serangan bernilai kecil jarang memicu respons pertahanan berantai. Serangan kurang dari satu juta dolar AS biasanya tidak memicu respons darurat dari bursa atau pihak ekosistem, sehingga pelaku pun bisa mencairkan asetnya dengan tenang.
Contoh kontrasnya juga jelas. Beberapa serangan terbesar pada 2026 tetap menargetkan protokol pinjaman berskala besar:
| Tanggal | Protokol | Cara serangan | Kerugian |
|---|---|---|---|
| 2026-02-22 | Blend Pools V2 | Manipulasi harga spot | sekitar 10,97 juta dolar AS |
| 2026-07-11 | Bonzo Lend | Manipulasi harga spot (cacat verifikasi tanda tangan oracle) | sekitar 9,05 juta dolar AS |
| 2026-08-27 | Moonwell Lending | Manipulasi harga spot | sekitar 8,90 juta dolar AS |
| 2026-04-16 | Rhea Lend | Manipulasi harga spot | sekitar 18,40 juta dolar AS |
| 2026-09-17 | Nostra Money Market | Manipulasi harga spot | sekitar 3,50 juta dolar AS |
Detail penting yang patut diingat: Bonzo Lend dibangun di jaringan Hedera, dan pelaku memanfaatkan cacat verifikasi tanda tangan oracle Supra untuk memalsukan harga token SAUCE—dari harga riil sekitar 0,047 dolar AS menjadi 0,89 dolar AS (naik sekitar 1.800%), lalu meminjam aset dengan jaminan yang dinilai terlalu tinggi. Kontrak protokol itu sendiri tidak bermasalah—yang diserang justru sumber harga yang dipercayainya.
Tiga metode utama manipulasi oracle
Tidak peduli ukuran targetnya, mekanisme dasarnya tetap tiga jenis:
- Manipulasi Harga Spot. Protokol membaca harga instan dari satu pool DEX secara langsung; penyerang memanipulasi pool tersebut menggunakan pinjaman kilat atau dana pribadi sehingga protokol memberikan pinjaman, melakukan likuidasi, atau mencetak token berdasarkan harga yang salah. Dari 42 insiden pada tahun 2026, sebanyak 32 insiden menggunakan teknik ini.
- Penggunaan Cadangan AMM yang Tidak Wajar. Mengubah “rasio cadangan” dengan menyuntikkan atau menarik aset ke dalam pool, sehingga memengaruhi fungsi penetapan harga yang mengandalkan rasio tersebut—tidak harus benar-benar mendorong harga hingga meledak.
- Konfigurasi Oracle yang Salah. Terjadi 8 kali pada tahun 2026. Bukan karena diserang, melainkan protokol itu sendiri salah mengatur sumber harga, frekuensi pembaruan, atau jumlah desimal—sehingga harga menyimpang dalam jangka panjang.
Bagaimana Pengguna Biasa Mengurangi Risiko Jenis Ini
- Periksa cara penilaian agunan sebelum meminjamkan/menyimpan. Gunakan hanya protokol yang mengandalkan “oracle multi-sumber + TWAP”; jika dokumentasi protokol menyebut sumber harga sebagai “harga spot dari satu pool DEX tertentu”, tingkat risikonya langsung naik.
- Prioritaskan skenario pool besar. Untuk imbal hasil yang sama sebesar 10%, biaya memanipulasi pasar dengan volume perdagangan harian lebih dari satu miliar dolar AS jauh lebih tinggi dibandingkan pasar kecil dengan volume harian hanya puluhan ribu dolar AS.
- Anggap “baru listing” sebagai faktor pengurang nilai. Sebagian besar insiden kecil terjadi tak lama setelah protokol diluncurkan—parameter manajemen risiko belum diuji tekanan, dan kedalaman pool juga belum terbentuk.
- Batasi eksposur maksimum per protokol. Tetapkan batas nominal yang siap Anda rugikan sepenuhnya untuk tiap protokol, bukan mendistribusikan dana berdasarkan tingkat imbal hasil.
- Awasi pengumuman oracle protokol tersebut. Kesalahan konfigurasi paling rentan terjadi saat upgrade oracle atau pergantian sumber harga—kurangi posisi Anda selama periode ini.
Pertanyaan Umum
Apakah DeFi menjadi kurang aman di tahun 2026?
Dilihat dari dua sisi: jumlah insiden memang mencatat rekor tertinggi (312 kejadian, melampaui 185 kejadian pada tahun 2022), tetapi total kerugian sekitar 2,37 miliar dolar AS, lebih rendah daripada 3,63 miliar dolar AS pada tahun 2022. Artinya, “jumlah serangan meningkat, tetapi kerugian per serangan mengecil”. Bagi pengguna kecil, serangan berfrekuensi tinggi namun bernilai kecil justru lebih mudah diabaikan—sehingga Anda perlu lebih aktif dalam memilih protokol.
Mengapa protokol yang sudah diaudit tetap bisa diserang lewat oracle?
Karena sebagian besar audit fokus pada logika kontrak itu sendiri, sedangkan ketergantungan oracle, konfigurasi parameter, dan mekanisme tata kelola termasuk dalam “ketergantungan eksternal”, yang biasanya hanya diperiksa secara terbatas. Dalam kasus Bonzo Lend, kontrak protokolnya normal—yang bermasalah adalah logika verifikasi node oracle yang dipercayai protokol tersebut.
Apakah serangan oracle langsung memengaruhi dompet saya?
Tidak, serangan ini tidak menyentuh kunci privat Anda secara langsung, tetapi memengaruhi aset Anda melalui protokol: agunan Anda bisa dilikuidasi secara keliru, likuiditas di pool pinjaman bisa dikuras sehingga Anda gagal menarik dana, atau token protokol bisa anjlok tajam. Jadi, titik kendali risiko utamanya adalah “berapa banyak dana Anda yang ditempatkan di protokol mana”.
Apakah data ini bisa saya akses sendiri?
Bisa. Antarmuka publik DefiLlama api.llama.fi/hacks mengembalikan respons JSON, masing-masing berisi tanggal, nama proyek, klasifikasi, metode serangan, jumlah kerugian, dan rantai tempat insiden terjadi. Dengan mengelompokkan data berdasarkan tahun dan classification, Anda bisa mereproduksi tabel dalam artikel ini tanpa bergantung pada laporan pihak ketiga.
Apa bedanya dengan serangan tata kelola (governance attack)?
Serangan oracle menargetkan “rantai penyediaan harga”, sehingga protokol menjalankan operasi berdasarkan harga yang salah; sedangkan serangan tata kelola menargetkan “wewenang pengambilan keputusan”, yaitu langsung memilih melalui voting untuk memindahkan dana dari kas umum. X100 Global termasuk dalam kategori terakhir—selengkapnya lihat ulasan ulang serangan tata kelola.
Peringatan risiko: Harga aset kripto sangat fluktuatif dan dapat mengakibatkan kerugian total modal awal Anda. Artikel ini tidak merupakan saran investasi. Statistik dalam artikel ini didasarkan pada kumpulan data publik DefiLlama (data tahun 2026 berlaku hingga 26 Oktober), dan cakupan penghitungan mungkin berbeda dari laporan media—mohon merujuk ke kumpulan data asli sebagai acuan utama; jumlah kerugian dapat direvisi dalam pembaruan statistik lanjutan. Protokol DeFi memiliki risiko ganda dari smart contract, oracle, dan tata kelola—silakan lakukan penilaian mandiri.




