
2026年オラクル価格操作攻撃42件で2022年通年を突破——トレンド分析と自己防衛チェックリスト
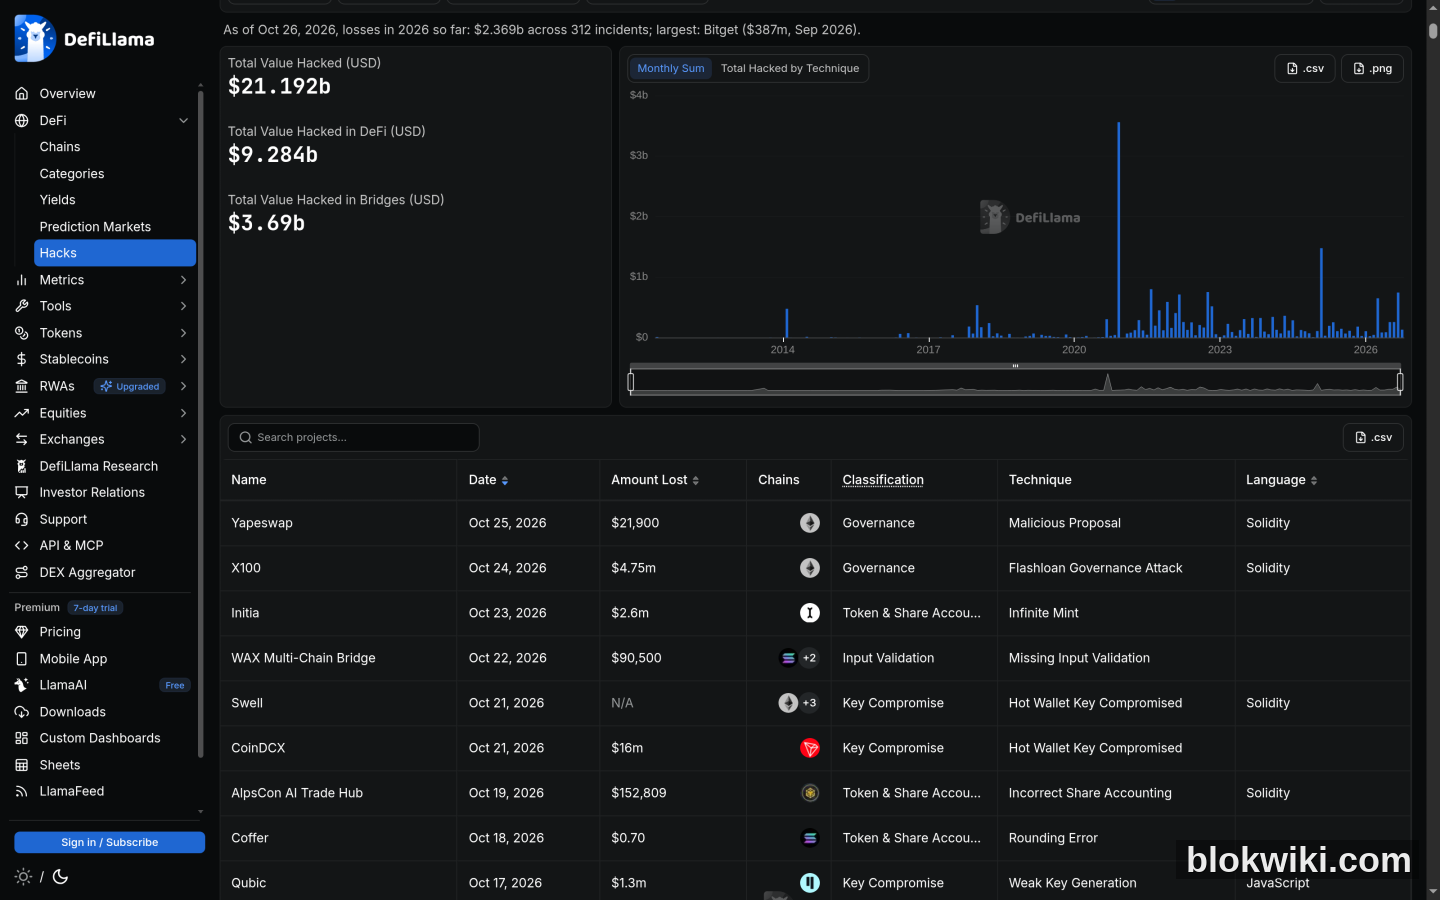
DefiLlamaの公開データによると、2026年1月から10月までにオラクル価格操作攻撃が42件発生し、2022年の通年27件を上回り過去最多を記録。同一期間の全DeFiセキュリティインシデントは312件、総損失額は約23.7億ドル。一方、オラクル関連の損失額は約7,465万ドルと、2022年の2…
2026年10月までに、DeFiでは「オラクル操縦」に分類される攻撃が42件発生しており、2022年の年間総数27件を上回り、統計開始以来の最多記録を更新しました——なお、11月と12月はまだ終了していません。同時期のDeFi全体におけるセキュリティ事故は312件に達し、累計損失額は約23.7億米ドルです。
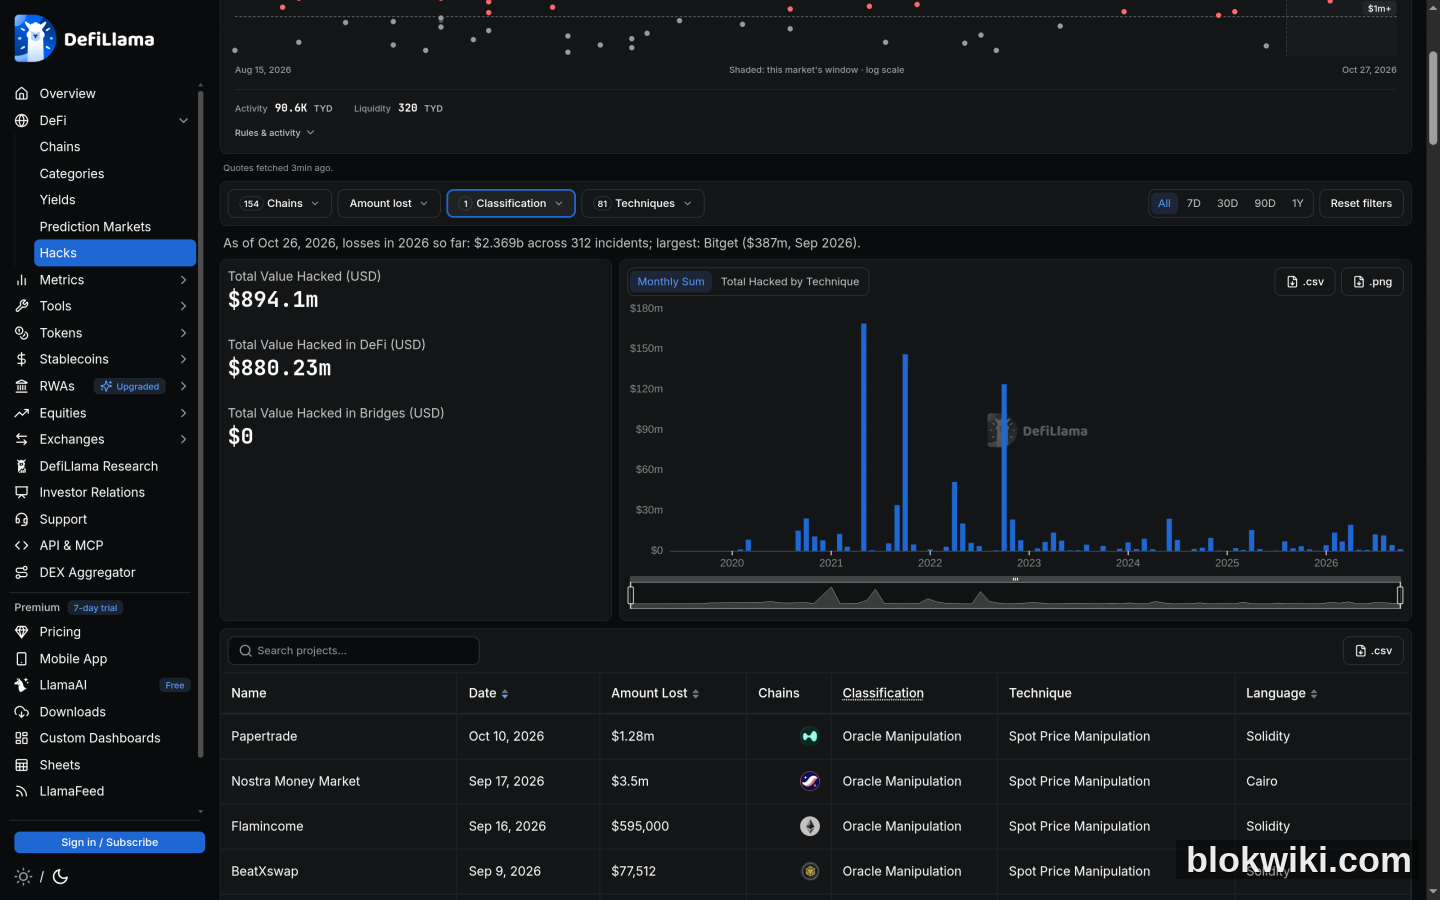
ただし、注目すべきは単純に「件数が増えた」ことではなく、攻撃の形態そのものが変化した点です:事故件数は過去最多を記録した一方で、1件あたりの損失額は明確に縮小しています。攻撃者はもはや1つの大規模プロトコルを一気に空っぽにするような手法を取らず、代わりに頻繁に小規模な流動性プールを狙うようになっています。
まずトレンドから:事故件数は反発、損失額は縮小中
| 年 | オラクル/価格操縦事故件数 | 当該分類の損失額 | 当該年の全事故件数 | 当該年の全損失額 |
|---|---|---|---|---|
| 2022 | 27 | 約2.41億米ドル | 185件 | 約36.3億米ドル |
| 2023 | 26 | 約4,022万米ドル | 197件 | 約16.3億米ドル |
| 2024 | 23 | 約6,313万米ドル | 217件 | 約16.7億米ドル |
| 2025 | 18 | 約3,326万米ドル | 148件 | 約27.2億米ドル |
| 2026(10月26日時点) | 42 | 約7,465万米ドル | 312件 | 約23.7億米ドル |
データ出典:DefiLlama Hacks 公開データセット(classification = Oracle Manipulation で集計)。2022年から2025年にかけてこの分類の件数は27件から18件へと減少しており、一見すると防御体制が強化されたように見えます。しかし2026年には一気に42件へと反発し、前年比で2倍以上に跳ね上がっています。
補足説明:一部メディアでは、8月30日のTectonic事件(1.245億米ドルの損失)も「価格操縦」に含め、合計損失額を約2億米ドルとして報じています。しかしDefiLlamaではTectonicを「トークンおよびシェアの不正記帳(Donation Attack)」に分類しており、「Oracle Manipulation」には含まれていません。本稿で示す7,465万米ドルという数字は、あくまで後者に厳密に限定して集計したものであり、一部報道との数値差は—データの齟齬ではなく、分類基準の違いによるものです。
この2つの数字を並べてみると、結論は明快です:2026年のオラクル関連攻撃による損失額は約7,465万米ドルであり、2022年の2.41億米ドルの約3分の1にすぎません。攻撃件数は2倍に増えた一方で、1件あたりの金額は3分の2も縮小——これは攻撃者が弱くなったわけではなく、標的を変えた結果です。
なぜ攻撃者が「小規模プールを掃除する」ようになったのか
以下の3つの要因が重なった結果です:
- 大規模プロトコルの防御コストはすでに非常に高くなっている。2022年のWormhole、Ronin、BNB Bridgeといった巨額損失事件を経て、主要プロトコルではオラクルの多源化、時間加重平均価格(TWAP)導入、貸付上限および清算閾値の厳格化が進んでおり、かつてのような大規模な操縦を1度の攻撃で実現するのは極めて難しくなりました。
- 小規模プロトコルは「手の届きやすい果実」です。DefiLlamaの記録によると、2026年8月30日に攻撃を受けたWeft V2の損失額はわずか4.7万米ドル、また2026年8月23日のArrakis V1は7,100米ドルにすぎません。こうした小規模プロトコルは単一ソースの現物価格をフィードとしており、プール自体も浅いため、数百米ドルの買いで価格を大きく動かすことができます。
- 少額攻撃は連動型防御を誘発しにくい。1件あたり100万米ドル未満の攻撃では、取引所やエコシステム関係者が緊急対応を発動することは通常ありません。攻撃者は余裕を持って資金を換金できます。
逆の例も明確です。2026年で最も金額が大きかった幾つかの事件は、依然として規模の大きい貸付プロトコルを標的にしています:
| 日付 | プロトコル | 手法 | 損失額 |
|---|---|---|---|
| 2026-02-22 | Blend Pools V2 | 現物価格操縦 | 約1,097万米ドル |
| 2026-07-11 | Bonzo Lend | 現物価格操縦(オラクルSupraの署名検証欠陥) | 約905万米ドル |
| 2026-08-27 | Moonwell Lending | 現物価格操縦 | 約890万米ドル |
| 2026-04-16 | Rhea Lend | 現物価格操縦 | 約1,840万米ドル |
| 2026-09-17 | Nostra Money Market | 現物価格操縦 | 約350万米ドル |
覚えておくべき重要な事実は、Bonzo LendがHederaネットワーク上で稼働していた点です。攻撃者はオラクル「Supra」の署名検証の欠陥を突き、SAUCEの実際の価格(約0.047米ドル)を虚偽の0.89米ドル(約1,800%の過大評価)として報告させ、その虚偽価格を担保価値として資産を借り出しました。プロトコル自身のスマートコントラクトには問題がなく、信頼していた価格情報源が攻撃されたのです。
オラクル操縦の3つの主流手法
標的の規模に関わらず、基本的な攻撃メカニズムは以下の3種類です:
- 現物価格操作(Spot Price Manipulation)。プロトコルが特定のDEXプールの即時価格を直接読み取る場合、攻撃者はフラッシュローンまたは自己資金を用いてそのプールの価格を意図的に歪め、プロトコルが誤った価格に基づいて貸付・清算・トークン発行を行わせる。2026年に発生した42件の事例のうち32件がこの手法を用いていた。
- AMM準備金の悪用。プールへ資産を注入したり引き出したりすることで「準備金比率」を変更し、その比率に依存する価格決定関数に影響を与える。価格を実際に暴騰・暴落させる必要はない。
- オラクル設定ミス(Oracle Misconfiguration)。2026年に8件発生。攻撃によるものではなく、プロトコル側が価格情報源・更新頻度・小数点以下の桁数などを誤って設定した結果、長期間にわたって価格が実勢から乖離したケース。
一般ユーザーがこうしたリスクを低減する方法
- 貸出/預入前に担保資産の価格付け方法を確認する。「複数のオラクル+TWAP(時間加重平均価格)」を採用しているプロトコルのみを利用する。プロトコルのドキュメントに価格情報源として「ある特定DEXプールの現物価格」と明記されている場合は、リスクレベルを即座に引き上げる。
- 大規模なプールを優先する。同様に年利10%のリターンでも、1日あたり取引高が数億米ドルの市場を操作するコストは、1日あたり数十万米ドルの小規模市場を操作するコストよりはるかに高い。
- 「新規ローンチ」を減点項目とする。多くの小規模事故はプロトコルローンチ直後に発生する——リスク管理パラメーターがまだ圧力テストを受けておらず、プールの流動性も十分に深まっていないためだ。
- 単一プロトコルへの曝露上限を設定する。各プロトコルに対して「全額失っても許容できる金額」をあらかじめ定め、収益率に応じて資金配分しない。
- 当該プロトコルのオラクル関連アナウンスを注視する。オラクルのアップグレードや価格情報源の切り替え期間中は設定ミスが最も起こりやすく、その間はポジションを縮小する。
よくある質問
2026年のDeFiは、より安全でなくなったのでしょうか?
両面から見る必要があります:事故件数は確かに過去最高を記録(312件で、2022年の185件を上回る)していますが、総損失額は約23.7億米ドルと、2022年の36.3億米ドルより低くなっています。つまり「攻撃される回数は増えたが、1回あたりの損失額は小さくなった」のです。少額投資家にとっては、頻発する小規模攻撃が見過ごされやすくなるため、むしろ自ら積極的にプロトコルを精査する必要があります。
監査済みのプロトコルがなぜオラクル攻撃を受けるのでしょうか?
というのも、ほとんどの監査はスマートコントラクトのロジックそのものに焦点を当てており、オラクルへの依存関係・パラメーター設定・ガバナンス機構といった「外部依存要因」については限定的なチェックしか行われないからです。Bonzo Lendの事例では、プロトコルのスマートコントラクト自体に問題はなく、問題が起きたのは信頼していたオラクルノードの検証ロジックでした。
オラクル攻撃は私のウォレットに直接影響しますか?
あなたの秘密鍵を直接操作することはありませんが、プロトコルを通じてあなたの資産に影響を与えます:担保資産が誤って清算されたり、貸出プールから流動性が抜き取られて出金できなくなったり、あるいはプロトコルのトークンが急落したりします。したがって、リスク管理のポイントは「あなたがどのプロトコルにいくら預けているか」にあります。
これらのデータは自分で調べられますか?
可能です。DefiLlamaの公開API api.llama.fi/hacks はJSON形式でレスポンスを返し、各レコードには日付・プロジェクト名・分類・攻撃手法・金額・ブロックチェーンが含まれています。年次およびclassification(分類)ごとに集計すれば、本稿の表を再現できます。第三者による二次情報に頼る必要はありません。
ガバナンス攻撃とは何が違うのですか?
オラクル攻撃は「価格情報の供給」の環節を狙い、プロトコルが誤った価格で処理を実行させることを目的とします。一方、ガバナンス攻撃は「意思決定権」の環節を狙い、投票によって国庫の資金を直接移転させることを目的とします。X100 Globalは後者に該当し、詳細はガバナンス攻撃の再検討をご参照ください。
リスク警告:暗号資産の価格は極めて変動が激しく、元本全額を失う可能性があります。本稿は投資助言を構成しません。文中の統計はDefiLlamaの公開データセット(2026年分は10月26日時点)に基づくものであり、メディアによる二次報道と統計基準が異なる場合があります。必ずオリジナルのデータセットをご確認ください。また、事件後の追加調査により損失額が修正される可能性があります。DeFiプロトコルにはスマートコントラクト・オラクル・ガバナンスの多重リスクが存在しますので、各自でリスク評価を行ってください。




