
Serangan Manipulasi Harga Oracle 2026: 42 Kes Melebihi Kes Sepanjang 2022—Data Tren & Senarai Perlindungan Diri
Data awam DefiLlama menunjukkan bahawa sehingga Oktober 2026, telah berlaku 42 serangan manipulasi harga oracle—melebihi jumlah kes sepanjang 2022 (27…
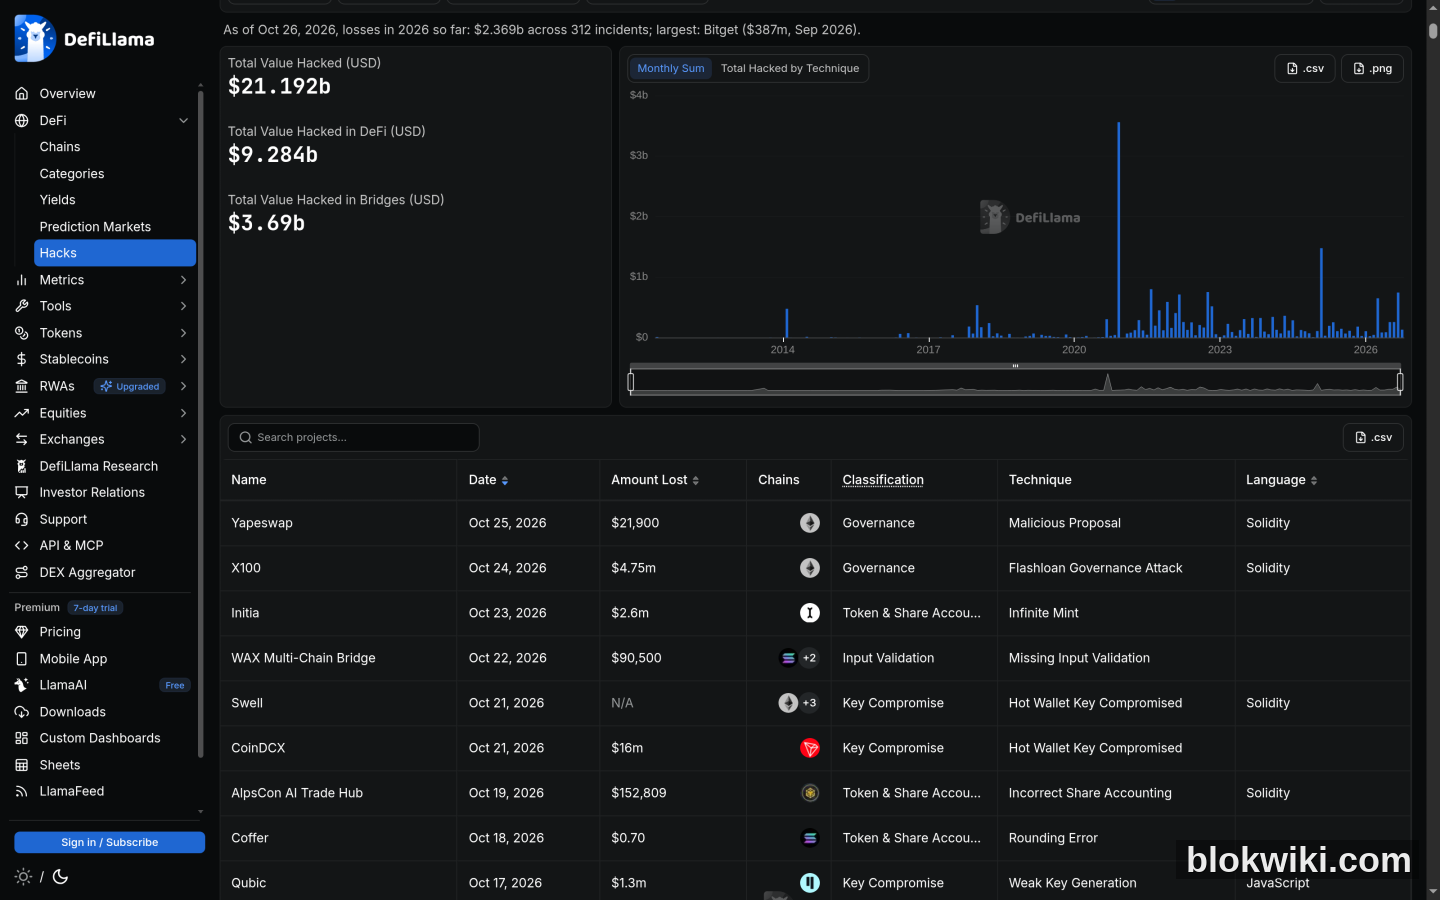
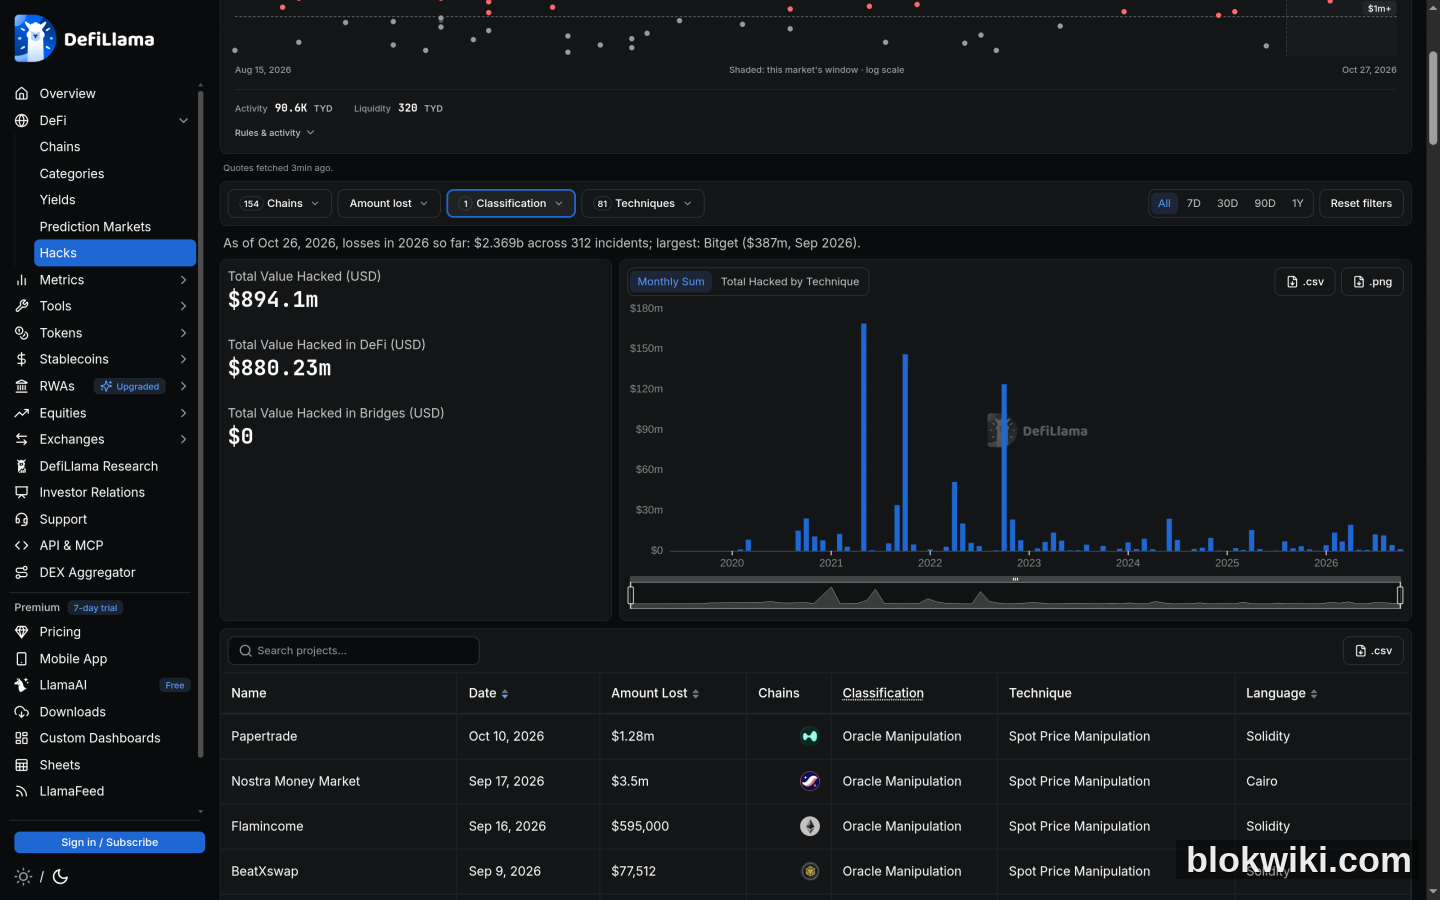
Hingga Oktober 2026, telah berlaku 42 serangan dalam DeFi yang diklasifikasikan sebagai “manipulasi oracle”, melebihi jumlah keseluruhan tahun 2022 iaitu 27 serangan, dan mencatat rekod tertinggi sejak ada rekod—sedangkan bulan November dan Disember belum berakhir. Jumlah keseluruhan insiden keselamatan DeFi pada tempoh yang sama mencapai 312 kes, dengan kerugian terkumpul sekitar 2.37 bilion dolar AS.
Tetapi yang lebih patut diperhatikan bukan sekadar “jumlahnya meningkat”, melainkan bentuk serangannya berubah: jumlah insiden mencapai rekod tertinggi, tetapi kerugian per kes jelas berkurang. Penyerang kini tidak lagi mengejar satu serangan besar untuk mengosongkan satu protokol utama, tetapi beralih kepada serangan berfrekuensi tinggi terhadap kolam-kolam kecil.
Pertama, lihat tren: jumlah insiden laju semula, tetapi jumlah kerugian menyusut
| Tahun | Bilangan insiden manipulasi oracle/harga | Kerugian dalam kategori ini | Jumlah keseluruhan insiden tahun itu | Jumlah keseluruhan kerugian tahun itu |
|---|---|---|---|---|
| 2022 | 27 | sekitar 241 juta dolar AS | 185 kes | sekitar 3.63 bilion dolar AS |
| 2023 | 26 | sekitar 40.22 juta dolar AS | 197 kes | sekitar 1.63 bilion dolar AS |
| 2024 | 23 | sekitar 63.13 juta dolar AS | 217 kes | sekitar 1.67 bilion dolar AS |
| 2025 | 18 | sekitar 33.26 juta dolar AS | 148 kes | sekitar 2.72 bilion dolar AS |
| 2026 (hingga 26 Oktober) | 42 | sekitar 74.65 juta dolar AS | 312 kes | sekitar 2.37 bilion dolar AS |
Sumber data: Set data awam DefiLlama Hacks (dikumpulkan berdasarkan classification = Oracle Manipulation). Dari 2022 hingga 2025, bilangan insiden dalam kategori ini turun dari 27 menjadi 18—kelihatannya pertahanan semakin baik; tetapi pada 2026, ia laju semula ke 42, lebih dari dua kali ganda.
Nota metodologi: Sebahagian media memasukkan kerugian Tectonic sebanyak 124.5 juta dolar AS pada 30 Ogos ke dalam kategori “manipulasi harga”, sehingga jumlah kerugian kategori ini menjadi hampir 200 juta dolar AS. Namun DefiLlama mengklasifikasikan Tectonic sebagai “serangan sumbangan (Donation Attack) terhadap pencatatan token dan saham”, bukan Oracle Manipulation. Angka 74.65 juta dolar AS dalam artikel ini hanya merangkumi kategori terakhir secara ketat—oleh itu, angka ini berbeza daripada laporan lain—bukan konflik data, tetapi perbezaan dalam takrifan klasifikasi.
Apabila kedua-dua angka dibandingkan bersama, kesimpulannya jelas: serangan berkaitan oracle pada 2026 menyebabkan kerugian sekitar 74.65 juta dolar AS, iaitu hanya sepertiga daripada 241 juta dolar AS pada 2022. Bilangan serangan berganda, tetapi nilai purata setiap serangan menyusut dua pertiga—ini bukan bermakna penyerang menjadi lemah, tetapi sasaran serangan telah berubah.
Mengapa penyerang mula “menyapu kolam-kolam kecil”
Tiga faktor saling bertindak:
- Kos pertahanan protokol besar kini sudah sangat tinggi. Selepas gelombang kerugian besar pada 2022 seperti Wormhole, Ronin, dan BNB Bridge, protokol utama kini menggunakan pelbagai sumber oracle, harga purata berpemberat masa (TWAP), had pinjaman, dan ambang pelikuidasan yang lebih ketat—maka manipulasi tunggal sukar lagi menghasilkan jumlah sebesar dulu.
- Protokol kecil adalah “buah yang mudah dipetik”. Menurut rekod DefiLlama, Weft V2 dimanipulasi pada 30 Ogos 2026 dengan kerugian hanya 47,000 dolar AS, manakala Arrakis V1 pada 23 Ogos 2026 hanya rugi 7,100 dolar AS. Protokol kecil ini menggunakan harga tunai dari satu sumber sahaja untuk memberi harga, dan kedalaman kolamnya pun cetek—pembelian beberapa ratus dolar sahaja sudah cukup untuk menggerakkan harga.
- Serangan bernilai kecil jarang mencetuskan pertahanan berantai. Serangan kurang daripada satu juta dolar AS biasanya tidak memicu tindak balas kecemasan dari bursa atau pihak ekosistem, membolehkan penyerang mencairkan hasil dengan tenang.
Contoh sebaliknya juga jelas. Beberapa serangan terbesar pada 2026 masih menargetkan protokol pinjaman berskala besar:
| Tarikh | Protokol | Cara serangan | Kerugian |
|---|---|---|---|
| 2026-02-22 | Blend Pools V2 | Manipulasi harga tunai | sekitar 10.97 juta dolar AS |
| 2026-07-11 | Bonzo Lend | Manipulasi harga tunai (cacat dalam pengesahan tandatangan oracle) | sekitar 9.05 juta dolar AS |
| 2026-08-27 | Moonwell Lending | Manipulasi harga tunai | sekitar 8.9 juta dolar AS |
| 2026-04-16 | Rhea Lend | Manipulasi harga tunai | sekitar 18.4 juta dolar AS |
| 2026-09-17 | Nostra Money Market | Manipulasi harga tunai | sekitar 3.5 juta dolar AS |
Butiran penting untuk diingat: Bonzo Lend dibina di atas rangkaian Hedera, dan penyerang mengeksploitasi cacat dalam pengesahan tandatangan oracle Supra—melaporkan harga SAUCE dari nilai sebenar sekitar 0.047 dolar AS menjadi 0.89 dolar AS (lebih tinggi sekitar 1,800%), kemudian meminjam aset menggunakan jaminan yang dinilai secara palsu. Kontrak protokol itu sendiri tiada masalah—sumber harga yang dipercayainya sahaja yang telah diserang.
Tiga kaedah utama manipulasi oracle
Tidak kira saiz sasaran, mekanisme asasnya tetap tiga jenis:
- Manipulasi Harga Tunai (Spot Price Manipulation). Protokol membaca harga segera dari satu takungan DEX secara langsung; penyerang menggunakan pinjaman kilat atau dana sendiri untuk mengganggu keseimbangan takungan tersebut, sehingga protokol memberikan pinjaman, melakukan pelikuidasan, atau mencetak token berdasarkan harga yang salah. Daripada 42 insiden pada tahun 2026, sebanyak 32 insiden menggunakan kaedah ini.
- Penggunaan Salah Cadangan AMM. Mengubah «nisbah cadangan» dengan menyuntik atau menarik aset ke dalam takungan, yang seterusnya mempengaruhi fungsi penetapan harga yang bergantung pada nisbah tersebut—tidak semestinya perlu mendorong harga hingga melonjak secara ekstrem.
- Kesilapan Konfigurasi Oracle (Oracle Misconfiguration). Terdapat 8 kes pada tahun 2026. Ini bukan serangan, tetapi kesilapan konfigurasi protokol sendiri terhadap sumber harga, frekuensi kemaskini, atau bilangan titik perpuluhan—mengakibatkan harga tersasar dalam jangka panjang.
Bagaimana Pengguna Biasa Mengurangkan Risiko Ini
- Periksa cara aset jaminan dinilai sebelum meminjamkan/menyimpan. Gunakan hanya protokol yang menggunakan «oracle pelbagai sumber + TWAP»; jika dokumen protokol menyatakan sumber harga adalah «harga tunai dari satu takungan DEX tertentu», tahap risiko harus dinaikkan secara langsung.
- Utamakan senario takungan besar. Untuk pulangan yang sama iaitu 10%, kos memanipulasi pasaran dengan jumlah dagangan harian berjumlah ratusan juta dolar AS jauh lebih tinggi berbanding pasaran kecil dengan jumlah dagangan harian hanya puluhan ribu dolar AS.
- Anggap «pelancaran baharu» sebagai faktor pengurangan markah. Kebanyakan insiden kecil berlaku tidak lama selepas protokol dilancarkan—parameter kawalan risiko belum diuji ketahanannya, dan takungan juga belum cukup dalam.
- Kawal had pendedahan tunggal terhadap satu protokol. Tetapkan had maksimum untuk setiap protokol berdasarkan jumlah yang sanggup anda rugikan sepenuhnya, bukan mengagihkannya mengikut kadar pulangan.
- Ikuti pengumuman oracle protokol tersebut. Tempoh peningkatan oracle atau pertukaran sumber harga merupakan masa paling berisiko untuk kesilapan konfigurasi—kurangkan kedudukan anda semasa tempoh ini.
Soalan Lazim
Adakah DeFi menjadi kurang selamat pada tahun 2026?
Dilihat dari dua sudut: bilangan insiden benar-benar mencatat rekod tertinggi (312 kes, melebihi 185 kes pada tahun 2022), tetapi jumlah kerugian keseluruhan sekitar 2.37 bilion dolar AS, lebih rendah daripada 3.63 bilion dolar AS pada tahun 2022. Maksudnya, «bilangan serangan meningkat, tetapi kerugian setiap kali berkurangan». Bagi pengguna kecil, serangan berfrekuensi tinggi dan berjumlah kecil lebih mudah diabaikan—oleh itu, mereka perlu lebih aktif dalam memilih protokol.
Mengapa protokol yang telah diaudit masih boleh diserang melalui oracle?
Kerana kebanyakan audit hanya fokus pada logik kontrak itu sendiri, manakala pergantungan oracle, konfigurasi parameter, dan mekanisme tadbir urus dikategorikan sebagai «kebergantungan luaran», yang biasanya hanya diperiksa secara terhad. Dalam kes Bonzo Lend, kontrak protokol itu sendiri normal—masalahnya terletak pada logik pengesahan nod oracle yang dipercayai oleh protokol tersebut.
Adakah serangan oracle secara langsung menjejaskan dompet saya?
Tidak—ia tidak menyentuh kunci peribadi anda secara langsung, tetapi boleh mempengaruhi aset anda melalui protokol: aset jaminan dilikuidasikan secara salah, kekutan dalam takungan pinjaman ditarik keluar sehingga anda tidak dapat membuat pengeluaran, atau token protokol runtuh secara mendadak. Oleh itu, titik kawalan risiko terletak pada «berapa banyak wang yang anda letakkan dalam protokol mana».
Bolehkah saya memeriksa data ini sendiri?
Boleh. Antara muka awam DefiLlama api.llama.fi/hacks mengembalikan data dalam format JSON, dengan setiap entri mengandungi tarikh, nama projek, klasifikasi, kaedah serangan, jumlah kerugian, dan rantai tempat insiden berlaku. Anda boleh mengumpulkan data mengikut tahun dan klasifikasi untuk menghasilkan jadual dalam artikel ini tanpa perlu bergantung pada penerangan pihak ketiga.
Apakah perbezaan antara serangan oracle dan serangan tadbir urus?
Serangan oracle menargetkan «penyampaian harga», menyebabkan protokol melaksanakan tindakan berdasarkan harga yang salah; manakala serangan tadbir urus menargetkan «kuasa keputusan», dengan mengundi secara langsung untuk memindahkan dana dari khazanah. X100 Global termasuk dalam kategori yang terakhir—lihat ulasan semula serangan tadbir urus.
Amaran risiko: Harga aset kripto sangat tidak stabil dan boleh menyebabkan kerugian keseluruhan modal anda. Artikel ini tidak merupakan nasihat pelaburan. Statistik dalam artikel ini berdasarkan set data awam DefiLlama (data tahun 2026 dikemaskini sehingga 26 Oktober), dan kaedah pengiraan statistik mungkin berbeza daripada laporan media—sila rujuk set data asal sebagai rujukan utama; jumlah kerugian mungkin dikemaskini dalam statistik susulan insiden. Protokol DeFi membawa pelbagai risiko, termasuk risiko kontrak pintar, oracle, dan tadbir urus—sila nilai sendiri.




