
2026 预言机价格操纵攻击 42 起超 2022 全年:趋势数据与自保清单
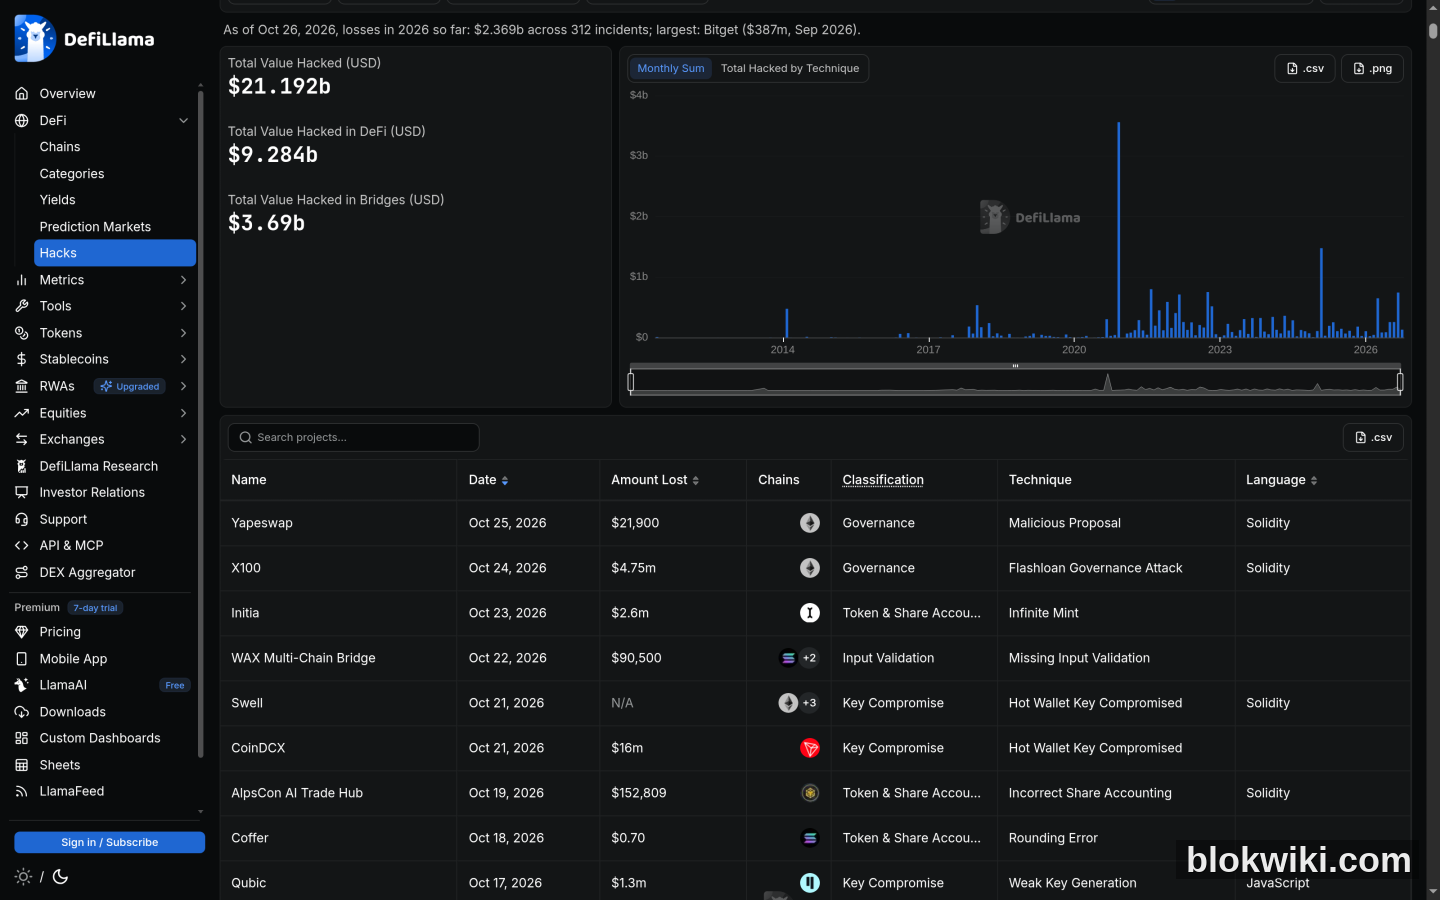
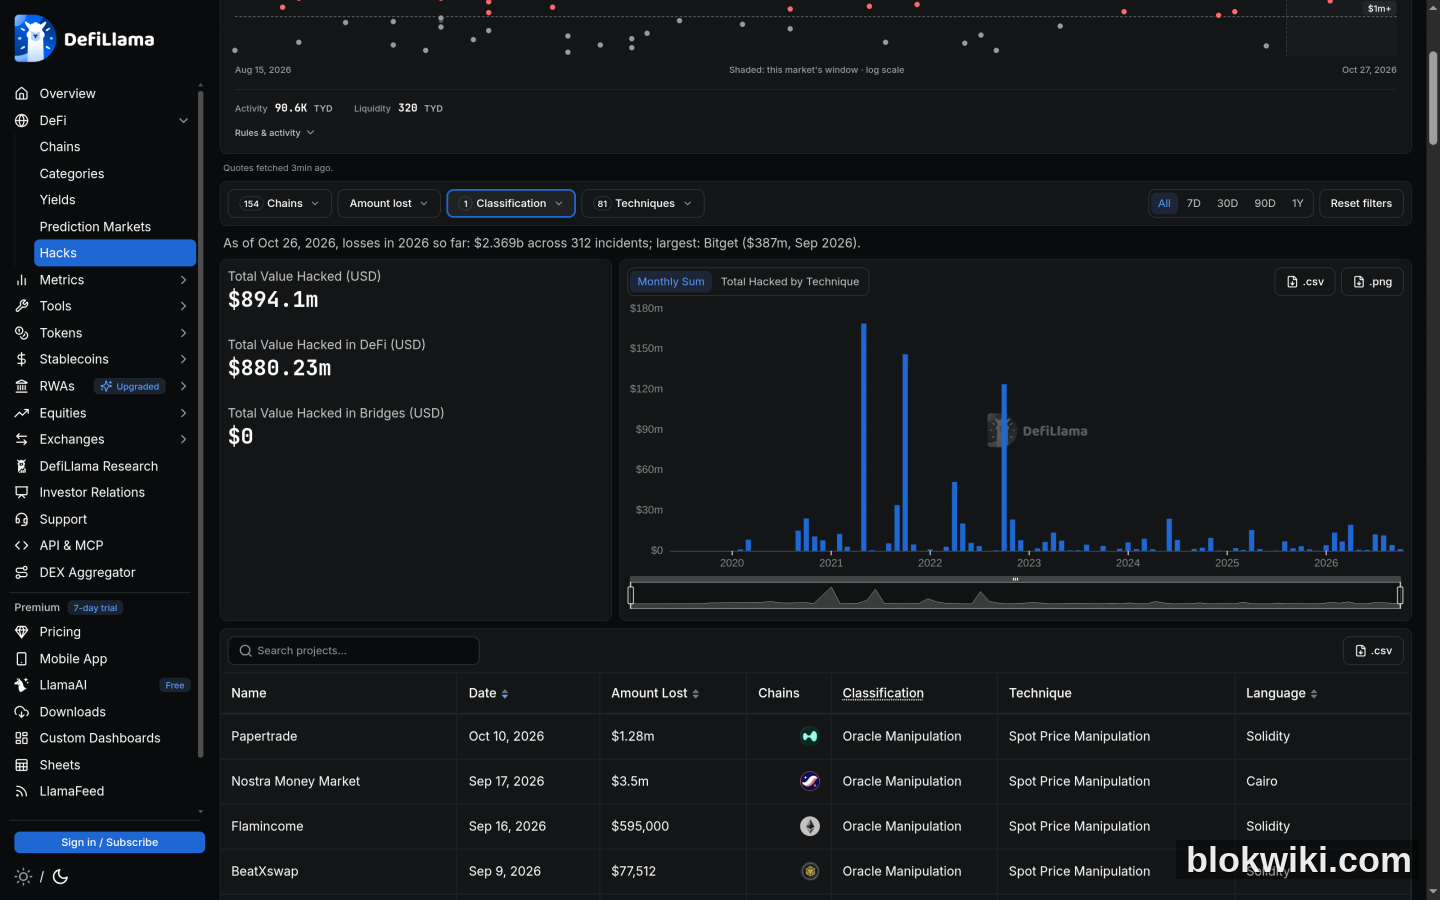
DefiLlama 公开数据显示,2026 年至 10 月已发生 42 起预言机操纵攻击,超过 2022 年全年的 27 起,创历史新高;同期全部 DeFi 事故 312 起、损失约 23.7 亿美元。但预言机类损失仅约 7,465 万美元,只有 2022 年 2.41 亿美元的三分之一——攻击者从…
2026 年到 10 月为止,DeFi 已经发生 42 起被归类为「预言机操纵」的攻击,超过 2022 年全年的 27 起,创下有统计以来的最高纪录——而 11 月和 12 月还没走完。同期全部 DeFi 安全事故达 312 起,累计损失约 23.7 亿美元。
但更值得注意的不是「变多了」,而是攻击的形态变了:事故数创历史新高,单次损失却明显变小。攻击者不再追求一次掏空一个大协议,而是改成高频扫小池子。
先看趋势:事故数反弹,损失金额却在缩水
| 年份 | 预言机/价格操纵事故数 | 该分类损失 | 当年全部事故 | 当年全部损失 |
|---|---|---|---|---|
| 2022 | 27 | 约 2.41 亿美元 | 185 起 | 约 36.3 亿美元 |
| 2023 | 26 | 约 4,022 万美元 | 197 起 | 约 16.3 亿美元 |
| 2024 | 23 | 约 6,313 万美元 | 217 起 | 约 16.7 亿美元 |
| 2025 | 18 | 约 3,326 万美元 | 148 起 | 约 27.2 亿美元 |
| 2026(至 10 月 26 日) | 42 | 约 7,465 万美元 | 312 起 | 约 23.7 亿美元 |
数据来源:DefiLlama Hacks 公开数据集(按 classification = Oracle Manipulation 聚合)。2022 到 2025 年这个分类从 27 起降到 18 起,看起来防线在变好;2026 年直接反弹到 42 起,翻了一倍多。
口径说明:部分媒体会把 8 月 30 日 Tectonic 的 1.245 亿美元损失也计入「价格操纵」,从而得出近 2 亿美元的总损失。但 DefiLlama 把 Tectonic 归类为「代币与份额记账(Donation Attack)」,不属于 Oracle Manipulation。本文的 7,465 万美元严格只统计后者,因此与部分报道的数字不同——不是数据打架,而是分类口径不同。
把两个数字放在一起看,结论很清晰:2026 年预言机类攻击造成约 7,465 万美元损失,只有 2022 年 2.41 亿美元的三分之一。攻击次数翻倍、单次金额缩水三分之二——这不是攻击者变弱了,而是攻击目标换了。
为什么攻击者开始「扫小池子」
三个原因叠加:
- 大协议的防御成本已经很高。经过 2022 年 Wormhole、Ronin、BNB Bridge 那一轮巨额损失,主流协议的预言机多源化、时间加权平均价(TWAP)、借贷上限和清算阈值都收紧了,一次操纵很难拿到过去那种量级。
- 小协议是「低垂的果实」。DefiLlama 记录,2026 年 8 月 30 日 Weft V2 被操纵损失仅 4.7 万美元,2026 年 8 月 23 日 Arrakis V1 只有 7,100 美元。这些小协议用单源现货价做喂价,池子还浅,几百美元的买入就能推动价格。
- 小额攻击不容易触发联动防御。单笔不到百万美元,交易所和生态方通常不会启动紧急响应,攻击者从容套现。
反面样本也很清楚。2026 年金额最大的几起依然是瞄准规模较大的借贷协议:
| 日期 | 协议 | 手法 | 损失 |
|---|---|---|---|
| 2026-02-22 | Blend Pools V2 | 现货价格操纵 | 约 1,097 万美元 |
| 2026-07-11 | Bonzo Lend | 现货价格操纵(预言机签名验证缺陷) | 约 905 万美元 |
| 2026-08-27 | Moonwell Lending | 现货价格操纵 | 约 890 万美元 |
| 2026-04-16 | Rhea Lend | 现货价格操纵 | 约 1,840 万美元 |
| 2026-09-17 | Nostra Money Market | 现货价格操纵 | 约 350 万美元 |
一个值得记住的细节:Bonzo Lend 建在 Hedera 网络上,攻击者钻的是预言机 Supra 签名验证的缺陷,把 SAUCE 的价格从真实的约 0.047 美元报成 0.89 美元(虚高约 1,800%),然后以虚高抵押品借出资产。协议自己的合约没问题,是它信任的价格源被攻破了。
预言机操纵的三种主流手法
不管目标大小,机理基本是三类:
- 现货价格操纵(Spot Price Manipulation)。协议直接读某个 DEX 池子的即时价格,攻击者用闪电贷或自有资金把池子砸歪,让协议按错误价格放贷、清算或铸币。2026 年 42 起里有 32 起使用了这一手法。
- AMM 储备滥用。通过向池子里注入或抽走资产改变「储备比例」,影响依赖该比例的定价函数,不一定要真的把价格推爆。
- 预言机配置错误(Oracle Misconfiguration)。2026 年有 8 起。不是被攻击,而是协议自己把喂价源、更新频率或小数位配错了,结果价格长期偏离。
普通用户怎么降低这类风险
- 借出/存入前看抵押品怎么定价。只用「多源预言机 + TWAP」的协议;如果协议文档里写的价格源是「某个 DEX 池子的现货价」,风险等级直接上调。
- 优先大池子场景。同样是 10% 的收益,一个日交易额上亿美元的市场被操纵的成本,远高于日交易额几十万的小市场。
- 把「新上线」当成减分项。多数小事故发生在协议上线后不久——风控参数还没经过压力测试,池子也还没做深。
- 控制单一协议敞口上限。给每个协议设一个你能承受全损的额度,而不是按收益率分配。
- 关注该协议的预言机公告。预言机升级、价格源切换期间最容易出现配置错误,这段时间降低仓位。
常见问题
2026 年 DeFi 是不是变得更不安全了?
分两面看:事故数量确实创历史新高(312 起,超过 2022 年的 185 起),但总损失约 23.7 亿美元,低于 2022 年的 36.3 亿美元。也就是「被攻击的次数变多、单次损失变小」。对小额用户来说,高频小额攻击更容易被忽视,反而需要更主动地筛选协议。
为什么穿过审计的协议还会被预言机攻击?
因为多数审计关注合约逻辑本身,而预言机依赖、参数配置和治理机制属于「外部依赖」,往往只做有限检查。Bonzo Lend 的案例里,协议合约是正常的,出问题的是它信任的预言机节点验证逻辑。
预言机攻击会直接影响我的钱包吗?
不会直接动你的私钥,但会通过协议影响你的资产:抵押品被错误清算、借贷池被抽走流动性导致无法提现,或者协议代币暴跌。所以风险控制点在于「你在哪些协议里放了多少钱」。
这些数据我自己能查吗?
可以。DefiLlama 的公开接口 api.llama.fi/hacks 返回 JSON,每条包含日期、项目名、分类、手法、金额和所在的链。按年份和 classification 聚合就能复现本文的表格,不必依赖二手转述。
和治理攻击有什么区别?
预言机攻击打的是「价格喂送」这一环,让协议按错误价格执行;治理攻击打的是「决策权」这一环,直接投票把钱从国库转走。X100 Global 属于后者,详见治理攻击复盘。
风险提示:加密资产价格波动剧烈,可能损失全部本金,本文不构成投资建议。文中统计基于 DefiLlama 公开数据集(2026 年数据截至 10 月 26 日),统计口径与媒体转述可能存在差异,请以原始数据集为准;损失金额在事件后续统计中可能被修正。DeFi 协议存在智能合约、预言机与治理多重风险,请自行评估。




