
2026 預言機價格操縱攻擊 42 起超 2022 全年:趨勢資料與自保清單
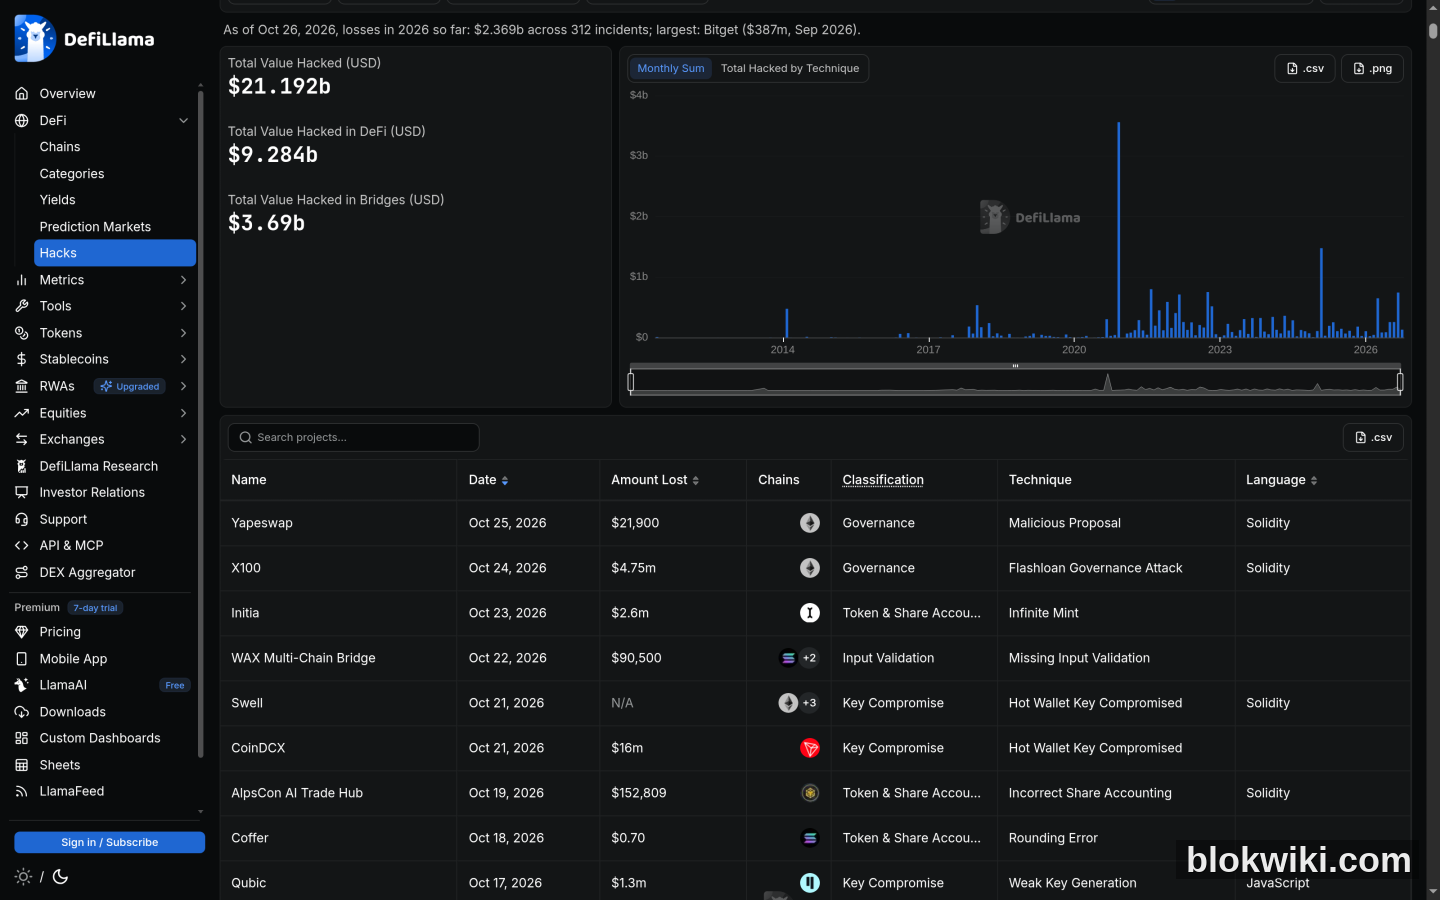
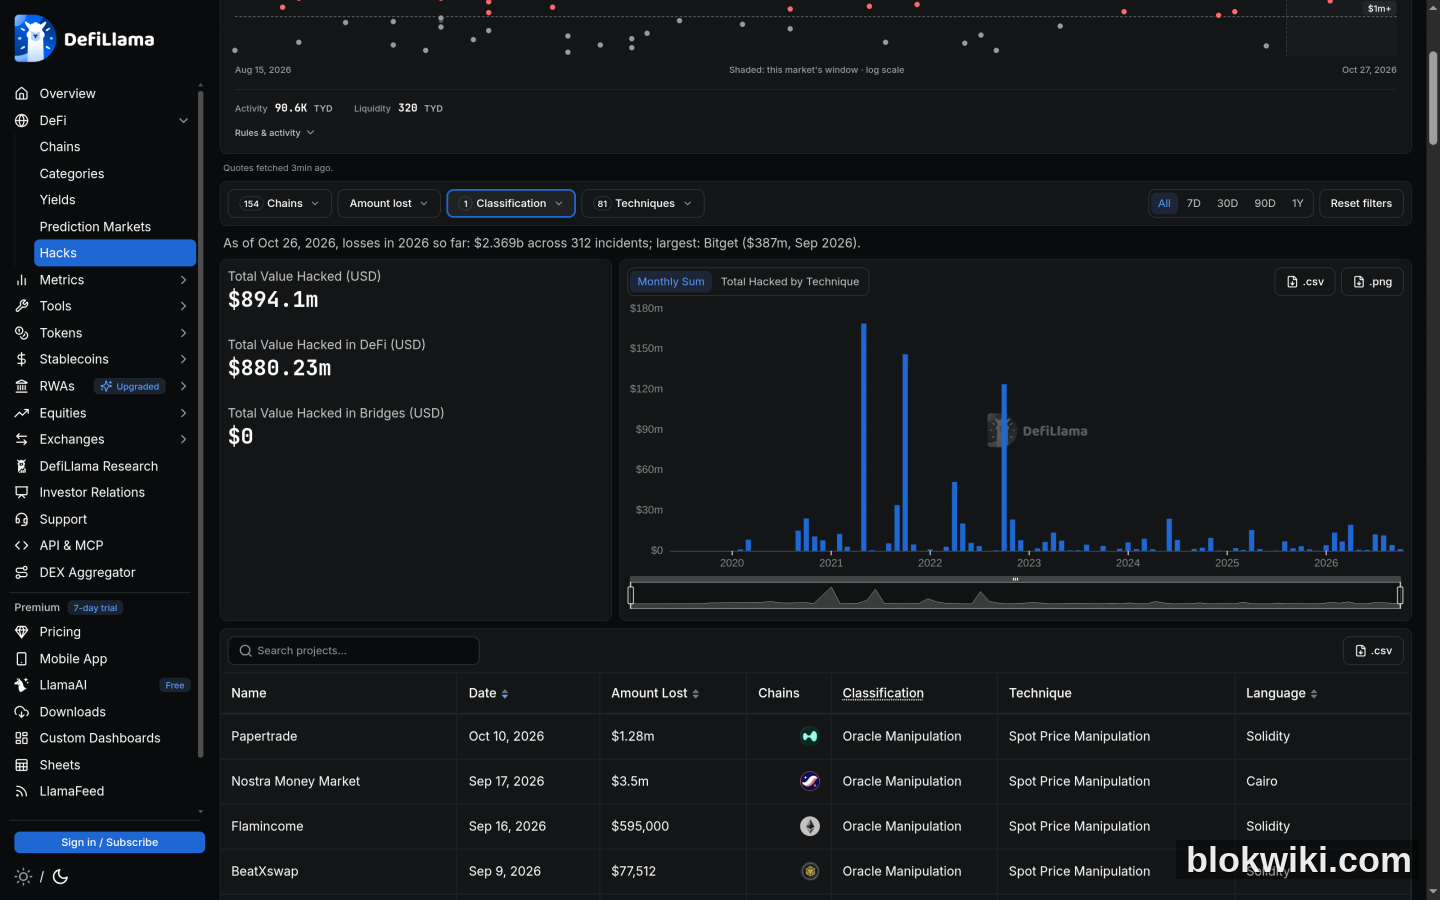
DefiLlama 公開資料顯示,2026 年至 10 月已發生 42 起預言機操縱攻擊,超過 2022 年全年的 27 起,創歷史新高;同期全部 DeFi 事故 312 起、損失約 23.7 億美元。但預言機類損失僅約 7,465 萬美元,只有 2022 年 2.41 億美元的三分之一——攻擊者從…
2026 年到 10 月為止,DeFi 已經發生 42 起被歸類為「預言機操縱」的攻擊,超過 2022 年全年的 27 起,創下有統計以來的最高紀錄——而 11 月和 12 月還沒走完。同期全部 DeFi 安全事故達 312 起,累計損失約 23.7 億美元。
但更值得注意的不是「變多了」,而是攻擊的形態變了:事故數創歷史新高,單次損失卻明顯變小。攻擊者不再追求一次掏空一個大協議,而是改成高頻掃小池子。
先看趨勢:事故數反彈,損失金額卻在縮水
| 年份 | 預言機/價格操縱事故數 | 該分類損失 | 當年全部事故 | 當年全部損失 |
|---|---|---|---|---|
| 2022 | 27 | 約 2.41 億美元 | 185 起 | 約 36.3 億美元 |
| 2023 | 26 | 約 4,022 萬美元 | 197 起 | 約 16.3 億美元 |
| 2024 | 23 | 約 6,313 萬美元 | 217 起 | 約 16.7 億美元 |
| 2025 | 18 | 約 3,326 萬美元 | 148 起 | 約 27.2 億美元 |
| 2026(至 10 月 26 日) | 42 | 約 7,465 萬美元 | 312 起 | 約 23.7 億美元 |
資料來源:DefiLlama Hacks 公開資料集(按 classification = Oracle Manipulation 聚合)。2022 到 2025 年這個分類從 27 起降到 18 起,看起來防線在變好;2026 年直接反彈到 42 起,翻了一倍多。
口徑說明:部分媒體會把 8 月 30 日 Tectonic 的 1.245 億美元損失也計入「價格操縱」,從而得出近 2 億美元的總損失。但 DefiLlama 把 Tectonic 歸類為「代幣與份額記帳(Donation Attack)」,不屬於 Oracle Manipulation。本文的 7,465 萬美元嚴格只統計後者,因此與部分報導的數字不同——不是資料打架,而是分類口徑不同。
把兩個數字放在一起看,結論很清晰:2026 年預言機類攻擊造成約 7,465 萬美元損失,只有 2022 年 2.41 億美元的三分之一。攻擊次數翻倍、單次金額縮水三分之二——這不是攻擊者變弱了,而是攻擊目標換了。
為什麼攻擊者開始「掃小池子」
三個原因疊加:
- 大協議的防禦成本已經很高。經過 2022 年 Wormhole、Ronin、BNB Bridge 那一輪巨額損失,主流協議的預言機多源化、時間加權平均價(TWAP)、借貸上限和清算閾值都收緊了,一次操縱很難拿到過去那種量級。
- 小協議是「低垂的果實」。DefiLlama 記錄,2026 年 8 月 30 日 Weft V2 被操縱損失僅 4.7 萬美元,2026 年 8 月 23 日 Arrakis V1 只有 7,100 美元。這些小協議用單源現貨價做餵價,池子還淺,幾百美元的買入就能推動價格。
- 小額攻擊不容易觸發聯動防禦。單筆不到百萬美元,交易所和生態方通常不會啟動緊急回應,攻擊者從容套現。
反面樣本也很清楚。2026 年金額最大的幾起依然是瞄準規模較大的借貸協議:
| 日期 | 協議 | 手法 | 損失 |
|---|---|---|---|
| 2026-02-22 | Blend Pools V2 | 現貨價格操縱 | 約 1,097 萬美元 |
| 2026-07-11 | Bonzo Lend | 現貨價格操縱(預言機簽名驗證缺陷) | 約 905 萬美元 |
| 2026-08-27 | Moonwell Lending | 現貨價格操縱 | 約 890 萬美元 |
| 2026-04-16 | Rhea Lend | 現貨價格操縱 | 約 1,840 萬美元 |
| 2026-09-17 | Nostra Money Market | 現貨價格操縱 | 約 350 萬美元 |
一個值得記住的細節:Bonzo Lend 建在 Hedera 網路上,攻擊者鑽的是預言機 Supra 簽名驗證的缺陷,把 SAUCE 的價格從真實的約 0.047 美元報成 0.89 美元(虛高約 1,800%),然後以虛高抵押品借出資產。協議自己的合約沒問題,是它信任的價格源被攻破了。
預言機操縱的三種主流手法
不管目標大小,機理基本是三類:
- 現貨價格操縱(Spot Price Manipulation)。協議直接讀某個 DEX 池子的即時價格,攻擊者用閃電貸或自有資金把池子砸歪,讓協議按錯誤價格放貸、清算或鑄幣。2026 年 42 起裡有 32 起使用了這手法。
- AMM 儲備濫用。透過向池子裡注入或抽走資產改變「儲備比例」,影響依賴該比例的定價函式,不一定要真的把價格推爆。
- 預言機設定錯誤(Oracle Misconfiguration)。2026 年有 8 起。不是被攻擊,而是協議自己把餵價源、更新頻率或小數位配錯了,結果價格長期偏離。
普通使用者怎麼降低這類風險
- 借出/存入前看抵押品怎麼定價。只用「多源預言機 + TWAP」的協議;如果協議文件裡寫的價格源是「某個 DEX 池子的現貨價」,風險等級直接上調。
- 優先大池子場景。同樣是 10% 的收益,一個日交易額上億美元的市場被操縱的成本,遠高於日交易額幾十萬的小市場。
- 把「新上線」當成減分項。多數小事故發生在協議上線後不久——風控參數還沒經過壓力測試,池子也還沒做深。
- 控制單一協議敞口上限。給每個協議設一個你能承受全損的額度,而不是按收益率分配。
- 關注該協議的預言機公告。預言機升級、價格源切換期間最容易出現設定錯誤,這段時間降低倉位。
常見問題
2026 年 DeFi 是不是變得更不安全了?
分兩面看:事故數量確實創歷史新高(312 起,超過 2022 年的 185 起),但總損失約 23.7 億美元,低於 2022 年的 36.3 億美元。也就是「被攻擊的次數變多、單次損失變小」。對小額使用者來說,高頻小額攻擊更容易被忽視,反而需要更主動地篩選協議。
為什麼穿過審計的協議還會被預言機攻擊?
因為多數審計關注合約邏輯本身,而預言機依賴、參數設定和治理機制屬於「外部依賴」,往往只做有限檢查。Bonzo Lend 的案例裡,協議合約是正常的,出問題的是它信任的預言機節點驗證邏輯。
預言機攻擊會直接影響我的錢包嗎?
不會直接動你的私鑰,但會透過協議影響你的資產:抵押品被錯誤清算、借貸池被抽走流動性導致無法提現,或者協議代幣暴跌。所以風險控制點在於「你在哪些協議裡放了多少錢」。
這些資料我自己能查嗎?
可以。DefiLlama 的公開介面 api.llama.fi/hacks 返回 JSON,每條包含日期、專案名、分類、手法、金額和所在的鏈。按年份和 classification 聚合就能復現本文的表格,不必依賴二手轉述。
和治理攻擊有什麼區別?
預言機攻擊打的是「價格餵送」這一環,讓協議按錯誤價格執行;治理攻擊打的是「決策權」這一環,直接投票把錢從國庫轉走。X100 Global 屬於後者,詳見治理攻擊復盤。
風險提示:加密資產價格波動劇烈,可能損失全部本金,本文不構成投資建議。文中統計基於 DefiLlama 公開資料集(2026 年資料截至 10 月 26 日),統計口徑與媒體轉述可能存在差異,請以原始資料集為準;損失金額在事件後續統計中可能被修正。DeFi 協議存在智能合約、預言機與治理多重風險,請自行評估。




