Dari Bitget US$387 juta → Bybit US$1,46 miliar → Binance US$6,3 miliar: Kronologi Peretasan Bursa Kripto 2026 dan Pelajaran Keamanan
Industri kripto pada 2025–2026 mengalami gelombang peretasan bursa terpadat dalam sejarah: Bitget US$387 juta, Bybit US$1,46 miliar, dan Binance US$6,…
Industri kripto pada 2025–2026 mengalami gelombang peretasan bursa terpadat sepanjang sejarah. Bitget (3,875 juta dolar AS pada Agustus 2025), Bybit (1,46 miliar dolar AS pada Februari 2026), dan Binance (6,3 miliar dolar AS pada Oktober 2026)—ketiga insiden ini menunjukkan evolusi teknik serangan, dari kebocoran kunci privat sederhana hingga perampasan otorisasi delegasi on-chain. Pelaku serangan terus berkembang, dan upaya pertahanan pun dipaksa mengejar. Artikel ini menyusun seluruh insiden keamanan besar tahun ini secara kronologis, serta memanfaatkan data publik dari DefiLlama dan Chainalysis untuk mengamati tren dan pelajaran penting.
I. Kronologi Tiga Insiden Besar
📅 Insiden 1: Bitget — 387,5 juta dolar AS (Agustus 2025)
- Rantai Serangan: Kebocoran kunci privat cold wallet → mekanisme tanda tangan multi-sig diabaikan. Diduga pelaku menyusup melalui rantai pasokan untuk mendapatkan hak tanda tangan salah satu pihak multi-sig cold wallet Bitget, lalu menggabungkannya dengan bantuan personel internal guna memenuhi ambang batas tanda tangan.
- Kerugian: 13 jenis aset kripto senilai total sekitar 387,5 juta dolar AS, dengan dominasi USDT, ETH, dan SOL.
- Tindakan Penanganan: Sebagian aset on-chain dibekukan melalui mekanisme daftar hitam Tether; Bitget meluncurkan skema pembelian kembali token dengan diskon, sehingga pengguna menanggung kerugian nyata sekitar 20–30% akibat diskon tersebut.
- Pelajaran: Multi-sig ≠ keamanan mutlak. Jika semua pihak multi-sig berhasil diretas secara bersamaan atau menjadi korban rekayasa sosial (social engineering), mekanisme ambang batas menjadi tidak berarti.
- Bacaan Lanjutan:Analisis Lengkap Peretasan Bitget · Ulasan Keamanan Bitget
📅 Insiden 2: Bybit — 1,46 miliar dolar AS (Februari 2026)
- Rantai Serangan: Kelompok peretas Lazarus → serangan penipuan antarmuka (UI spoofing / phishing berbasis pembaruan kontrak) → pihak multi-sig Bybit menandatangani transaksi di antarmuka yang tampak "normal", padahal yang ditandatangani sebenarnya adalah izin pembaruan kontrak agen (proxy contract upgrade).
- Kerugian: 1,46 miliar dolar AS, salah satu kerugian terbesar dalam satu rantai (Ethereum) sepanjang sejarah. Melibatkan aset utama seperti USDT, USDC, WBTC, dan ETH.
- Tindakan Penanganan: Dana SAFU Bybit menanggung seluruh kerugian—pengguna tidak mengalami kerugian sama sekali; proses multi-sig kemudian ditingkatkan dengan menambahkan pihak ketiga independen (Arcus) dan mewajibkan pratinjau transaksi on-chain untuk setiap tanda tangan bernilai tinggi.
- Pelajaran: “Tanda tangan transaksi yang tampak sah” kini menjadi bentuk ancaman baru—pemeriksaan manual oleh manusia tidak efektif melawan penipuan UI, sehingga diperlukan verifikasi niat transaksi on-chain berbasis mesin.
- Bacaan Lanjutan:Analisis Teknis Peretasan Bybit · Ulasan Keamanan Bybit
📅 Insiden 3: Binance — 6,3 miliar dolar AS (Oktober 2026)
- Rantai Serangan: Peretasan laptop insinyur internal → otorisasi delegasi EIP-7702 tipe-4 → sistem tanda tangan Binance hanya melihat “ringkasan 32 byte”, padahal yang ditandatangani sebenarnya adalah izin delegasi on-chain; delegasi bersarang tidak dicabut → pelaku mengosongkan aset lintas 8 rantai dalam waktu 3,5 menit.
- Kerugian: 6,3 miliar dolar AS, atau sekitar 3–4% dari total aset Binance saat itu. Melibatkan BTC, ETH, SOL, BNB, dan stablecoin, tersebar di 8 rantai: Ethereum, BNB Chain, Solana, Arbitrum, Optimism, Base, Polygon, dan Avalanche.
- Tindakan Penanganan: Dana SAFU ditambah modal perusahaan senilai total 6,34 miliar dolar AS menanggung seluruh kerugian; 3 miliar dolar AS aset on-chain dideteksi dan dibekukan secara real-time oleh Blockaid; CTO Zhao Changpeng menyampaikan permohonan maaf lewat Twitter dalam waktu 2 jam setelah insiden terjadi.
- Pelajaran: Kerentanan bersifat mekanistik jauh lebih sulit diantisipasi daripada bug kode konvensional. Ini bukan soal kesalahan penulisan fungsi tertentu, melainkan ketidakpahaman sistem tanda tangan secara keseluruhan terhadap mekanisme baru on-chain (EIP-7702)—saat menandatangani, sistem bahkan tidak menyadari apa yang sedang ditandatangani.
- Bacaan Lanjutan:Analisis Teknis Peretasan Binance · Rekonstruksi Lengkap: 6,3 Miliar Dolar AS Raib dalam 3,5 Menit · Ulasan Keamanan Binance
II. Data Tahunan DefiLlama 2026
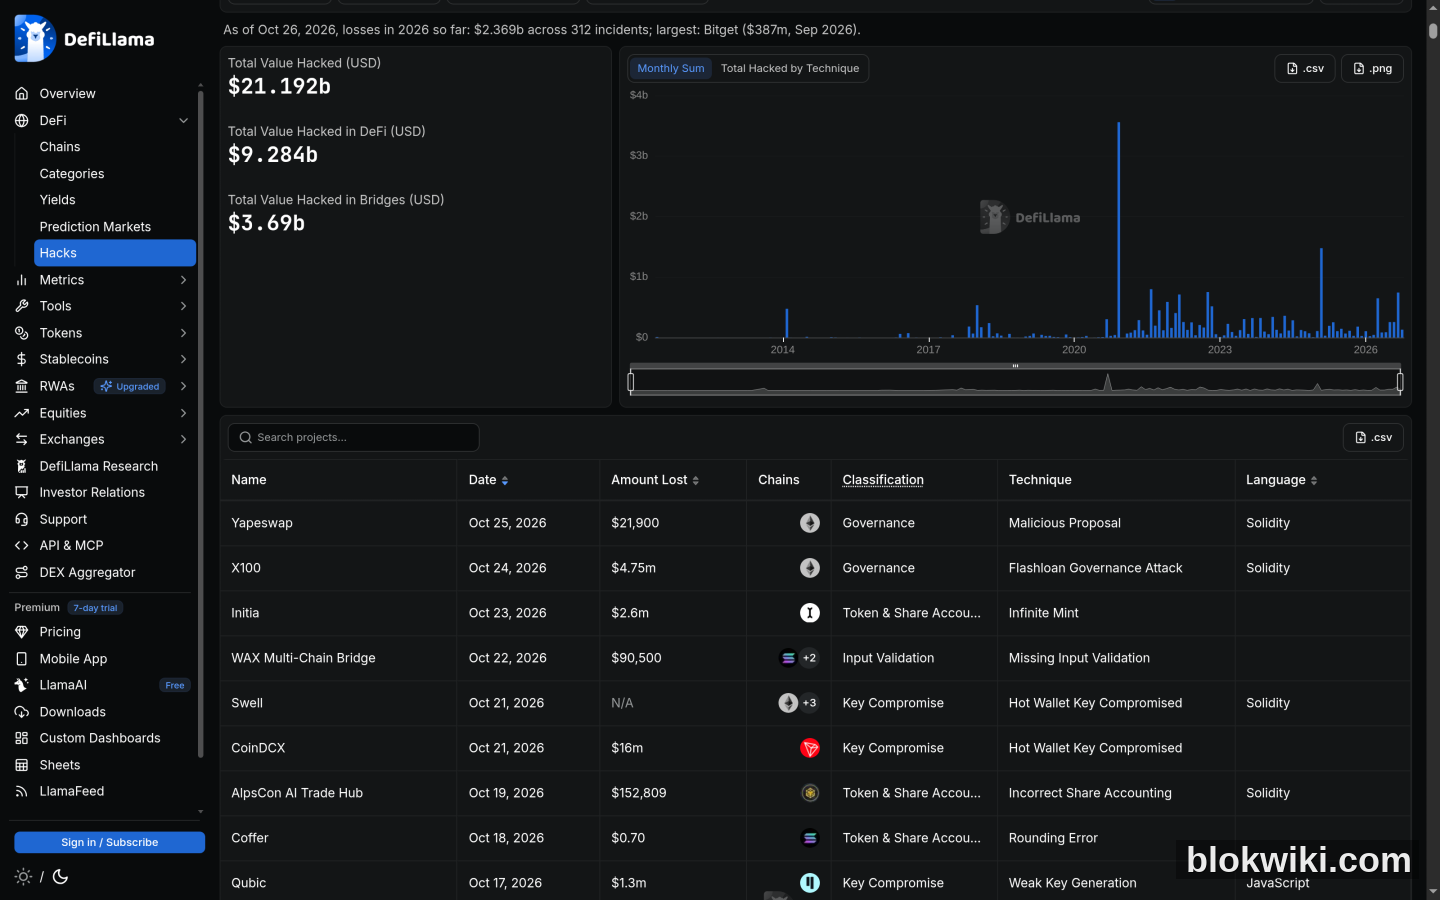
Berdasarkan data akumulasi peretasan dari DefiLlama hingga akhir Oktober 2026, jumlah kerugian akibat peretasan di seluruh industri pada tahun 2026 mencapai sekitar 3,5–4,5 miliar dolar AS (tidak termasuk insiden Binance senilai 6,3 miliar dolar AS dalam total statistik, karena insiden tersebut masih dalam tahap pembekuan dan pemulihan). Di antara angka ini, terdapat pembagian struktural yang patut diperhatikan:
- 40% serangan menargetkan CEX, namun tiga serangan dengan kerugian terbesar secara individual semuanya terjadi di CEX;
- 60% serangan menargetkan DeFi, umumnya berupa serangan kecil-kecilan namun berfrekuensi tinggi (kisaran $100.000–$5 juta), contoh khasnya meliputi kerentanan di kolam stablecoin Curve, serangan re-entry pada kontrak routing Jupiter, serta manipulasi oracle LayerZero;
- Perbandingan tren: DeFi mengalami serangan “seperti merica” (banyak titik lemah kecil), sedangkan CEX menghadapi serangan “ledakan terpusat”. Bagi investor, risiko terkena “ranjau kecil” lebih tinggi di DeFi, sementara di CEX risiko menghadapi “bom nuklir” justru lebih besar.
Data tambahan dari Chainalysis menunjukkan bahwa jumlah kerugian akibat serangan oleh kelompok Lazarus Korea Utara pada tahun 2026 meningkat 230% dibandingkan tahun sebelumnya, terutama terkonsentrasi pada dua front: infiltrasi rantai pasokan CEX dan eksploitasi kerentanan kontrak jembatan lintas rantai.
Tiga. Evolusi Metode Serangan
Jika kita memperluas cakupan waktu, evolusi metode pencurian dari bursa kripto nyaris merupakan sejarah sepuluh tahun keamanan kripto itu sendiri:
- 2018–2020: Kebocoran kunci privat hot wallet yang sederhana (750.000 BTC di Mt. Gox, 7.000 BTC di Binance). Saat itu senjata utama peretas adalah email phishing dan rekayasa sosial—rantai serangan memang kasar, tetapi efektif.
- 2021–2023: Kerentanan jembatan lintas rantai + manipulasi oracle (Nomad dirampok $190 juta, Curve kehilangan $70 juta). Setelah ledakan DeFi, kontrak baru dan mekanisme baru membuka celah baru pula—permukaan serangan pun meledak secara eksponensial.
- 2024–2025: Rekayasa sosial multi-tanda tangan (penipuan UI Bybit). Ketika lapisan kode semakin sulit ditembus, peretas kembali fokus pada “manusia”—antarmuka palsu, notifikasi palsu; sang penandatangan mengira sedang mengirim dana, padahal justru membuka pintu bagi pelaku.
- 2026:“Perampasan sah” yang memanfaatkan mekanisme on-chain baru (delegasi EIP-7702). Ini adalah bentuk serangan paling berbahaya hingga saat ini—sepenuhnya sah di level on-chain, tanpa satu pun aturan atau detektor yang ada saat ini mampu mengenali anomali. Kontraknya tidak memiliki bug, tanda tangannya pun benar—namun kombinasi keduanya justru memicu bencana: pengosongan aset di 8 rantai dalam waktu hanya 3,5 menit.
Empat. Perbandingan Penanganan SAFU pada Tiga Insiden
| Insiden | Kerugian | Cakupan SAFU / Dana Perusahaan | Aset yang Dibekukan | Kerugian Nyata Pengguna |
|---|---|---|---|---|
| Bitget, Agustus 2025 | $387 juta | Sebagian (diskon 20–30%) | Tidak ada | Kerugian sebagian |
| Bybit, Februari 2026 | $1,46 miliar | Lengkap (SAFU) | Sebagian | 0 |
| Binance, Oktober 2026 | $6,3 miliar | Lengkap ($6,34 miliar SAFU + kas) | $3 miliar dibekukan secara real-time | 0 |
Kesimpulan yang jelas: semakin besar skala bursa dan semakin besar dana SAFU-nya, semakin kecil kerugian nyata pengguna akibat serangan peretas. Namun, ini bukan berarti Anda didorong untuk menempatkan seluruh dana di satu bursa besar—semakin besar bursa tersebut, semakin besar pula kemungkinannya menjadi sasaran kelompok peretas tingkat negara seperti Lazarus.
Lima. Enam Aturan Keamanan bagi Investor
Berdasarkan kelemahan umum yang terungkap dari ketiga insiden tersebut, kami merangkum enam aturan keamanan yang praktis dan dapat langsung diterapkan:
- Jangan simpan seluruh aset Anda di satu bursa saja. Sebarkan dana ke 2–3 bursa teratas untuk mengurangi risiko kegagalan tunggal.
- Untuk aset bernilai besar (>$100.000), simpan 90% di cold wallet dengan self-custody. Hardware wallet seperti Ledger dan Trezor saat ini merupakan pilihan paling andal. Ingat: koin yang tersimpan di akun bursa “dikelola pihak lain untuk Anda”, bukan milik Anda secara langsung.
- Periksa secara rutin pengumuman resmi bursa. Perhatikan kata kunci seperti “security update” dan “maintenance notice”; pengumuman tak biasa bisa jadi pertanda serangan akan datang.
- Hanya lakukan perdagangan di lima bursa teratas. Berdasarkan peringkat Bitget Research Q3 2026: Binance · OKX · Gate.io · Bybit · Coinbase. Bursa kecil umumnya memiliki cadangan SAFU kurang dari $50 juta—tidak mampu menahan serangan bernilai puluhan juta dolar.
- Jangan pernah mengklik tautan tak dikenal. Insiden Binance kali ini berawal dari seorang insinyur internal yang mengklik tautan phishing yang menyamar sebagai tiket operasional.
- Perhatikan bukti cadangan (Merkle Tree). Bursa teratas menerbitkan laporan snapshot tiap bulan; luangkan 5 menit untuk memeriksa tingkat cakupan bursa tempat Anda menyimpan koin di Panel Cadangan DefiLlama CEX. Waspadai bursa dengan cakupan di bawah 80%.
Enam, Penutup
Tiga pencurian besar di tahun 2026 bukan sekadar kegagalan keamanan bursa, melainkan proses pertumbuhan paksa yang dialami seluruh industri. Mulai dari “kegagalan multisignature” di Bitget, “penipuan antarmuka (UI)” di Bybit, hingga “perampasan mekanisme on-chain” di Binance—setiap kali pelaku meningkatkan metode serangannya, industri pun dipaksa memperkuat pertahanannya: penerapan multisignature dengan pihak ketiga independen, sistem tanda tangan mulai menganalisis maksud transaksi on-chain, serta pemantauan real-time terhadap otorisasi delegasi oleh bursa.
Namun semua pertahanan itu bergantung pada satu prasyarat utama: kesadaran keamanan investor itu sendiri. Dana SAFU memang bisa menanggung kerugian finansial, tapi tidak bisa mengembalikan kunci privat yang telah Anda berikan kepada penipu; bursa teratas memang lebih aman, tapi hanya jika Anda tidak menyimpan aset besar dalam jangka panjang di sana.
Tidak ada solusi ajaib di dunia kripto. Namun tiga hal ini—mendiversifikasi penyimpanan, melakukan self-custody, dan tetap waspada—akan selalu menjadi benteng pertahanan pertama Anda.