Bitget 3.87억 → Bybit 14.6억 → Binance 63억: 2026년 거래소 해킹 연대기 및 보안 교훈
2025–2026년 암호화폐 업계는 역대 최다 거래소 해킹이 집중된 시기를 겪었다: Bitget 3.875억, Bybit 14.6억, Binance 63억. 공격 수법은 개인 키 유출에서 체인상 위임 권한 탈취로 진화했으며, 본 기사는 연대기식 서술로 전년도 주요 사건…
2025~2026년, 암호화폐 업계는 사상 최대 규모의 거래소 해킹 공격 물결을 겪었습니다. 비트겟(Bitget)은 2025년 8월에 3.875억 달러, 바이비트(Bybit)는 2026년 2월에 14.6억 달러, 바이낸스(Binance)는 2026년 10월에 63억 달러를 각각 유출당했습니다. 이 세 차례 사건의 공격 수법은 단순한 개인 키 유출에서 시작해 점차 온체인 위임 탈취로 진화했으며, 공격자도 진화하고, 방어 체계 역시 이를 따라가지 않으면 안 되는 상황이 되었습니다. 본 기사는 연대기식으로 올해 주요 보안 사고들을 정리하고, DefiLlama와 Chainalysis의 공개 데이터를 바탕으로 추세와 교훈을 분석합니다.
1. 세 차례 주요 사건 연표
📅 사건 1: 비트겟 3.875억 달러(2025.08)
- 공격 경로: 콜드 월렛 개인 키 유출 → 다중 서명(Multisig) 승인이 우회됨. 공격자는 공급망 침투를 통해 비트겟 콜드 월렛 다중 서명 중 하나의 서명 권한을 확보한 것으로 추정되며, 내부 직원과 협력해 임계값(Threshold) 서명을 완료했습니다.
- 피해 규모: 13종 암호자산이 유출되었으며, 총 약 3.875억 달러에 달합니다. 이 중 USDT, ETH, SOL이 대부분을 차지합니다.
- 대응 조치: 일부 온체인 자산은 테더(Tether) 블랙리스트 메커니즘을 통해 동결됐습니다. 비트겟은 토큰 할인 회수 방안을 도입했으며, 사용자는 실제 20~30% 수준의 할인 손실을 부담했습니다.
- 교훈: 다중 서명 ≠ 절대적인 보안. 다중 서명 참여자가 동시에 해킹되거나 사회공학(Social Engineering) 공격을 받을 경우, 임계값 메커니즘은 무용지물이 됩니다.
- 관련 자료:비트겟 해킹 전 과정 복원 · 비트겟 보안 평가
📅 사건 2: 바이비트 14.6억 달러(2026.02)
- 공격 경로: 라자루스(Lazarus) 해커 조직 → UI 기만 공격(피싱 형태의 컨트랙트 업그레이드) → 바이비트 다중 서명자가 ‘일반적인’ 거래 인터페이스처럼 보이는 화면에서 서명을 했으나, 실제로는 프록시 컨트랙트 업그레이드 권한을 위임하는 서명이었습니다.
- 피해 규모: 14.6억 달러로, 이더리움 단일 체인에서 발생한 사상 최대 규모 피해 중 하나입니다. USDT, USDC, WBTC, ETH 등 주요 자산이 포함됐습니다.
- 대응 조치: 바이비트 SAFU 기금이 전액 보상하여 사용자에게는 손실이 없었습니다. 이후 다중 서명 절차를 업그레이드해 제3의 독립 서명자(Arcus)를 추가했으며, 모든 대규모 거래 서명 시 온체인 사전 미리보기를 의무화했습니다.
- 교훈: “합법적으로 보이는 거래 서명”이 새로운 위협 형태로 부상했습니다. 사람 눈으로는 UI 기만 공격을 식별할 수 없으므로, 반드시 기계 기반의 온체인 의도 검증이 필요합니다.
- 관련 자료:바이비트 해킹 기술적 복원 · 바이비트 보안 평가
📅 사건 3: 바이낸스 63억 달러(2026.10)
- 공격 경로: 내부 엔지니어 노트북 침입 → EIP-7702 type-4 위임 권한 → 바이낸스 서명 시스템은 단지 “32바이트 요약값”만 확인했고, 실제로는 온체인 위임 권한을 서명한 셈이었습니다. 위임이 중첩되어 취소되지 않음 → 공격자는 3.5분 만에 8개 체인을 가로질러 자산을 전부 유출했습니다.
- 피해 규모: 63억 달러로, 당시 바이낸스 총 자산의 약 3~4%에 해당합니다. BTC, ETH, SOL, BNB, 스테이블코인 등이 포함됐으며, 이더리움, BNB 체인, 솔라나, 아비트럼, 옵티미즘, 베이스, 폴리곤, 아발란체 등 8개 체인에 걸쳐 발생했습니다.
- 대응 조치: SAFU 기금과 회사 자금을 합쳐 총 63.4억 달러를 전액 보상했습니다. 온체인에서 30억 달러 규모의 자산은 블록에이드(Blockaid)가 실시간 탐지해 동결했습니다. CTO 자오창펑(조장펑)은 사고 발생 2시간 이내에 트위터를 통해 공식 사과문을 게재했습니다.
- 교훈: 기능적 취약점은 전통적인 코드 버그보다 훨씬 더 방어하기 어렵습니다. 이는 특정 함수가 잘못 작성된 것이 아니라, 서명 시스템 전체가 온체인 신규 메커니즘(EIP-7702)에 대해 전혀 인지하지 못했다는 점에서 비롯된 문제입니다. 즉, 서명 당시 자신이 무엇을 서명하고 있는지도 몰랐던 것입니다.
- 관련 자료:바이낸스 해킹 기술 분석 · 63억 달러 유출: 3.5분 만에 전량 유출 전 과정 복원 · 바이낸스 보안 평가
2. DefiLlama 2026년도 데이터
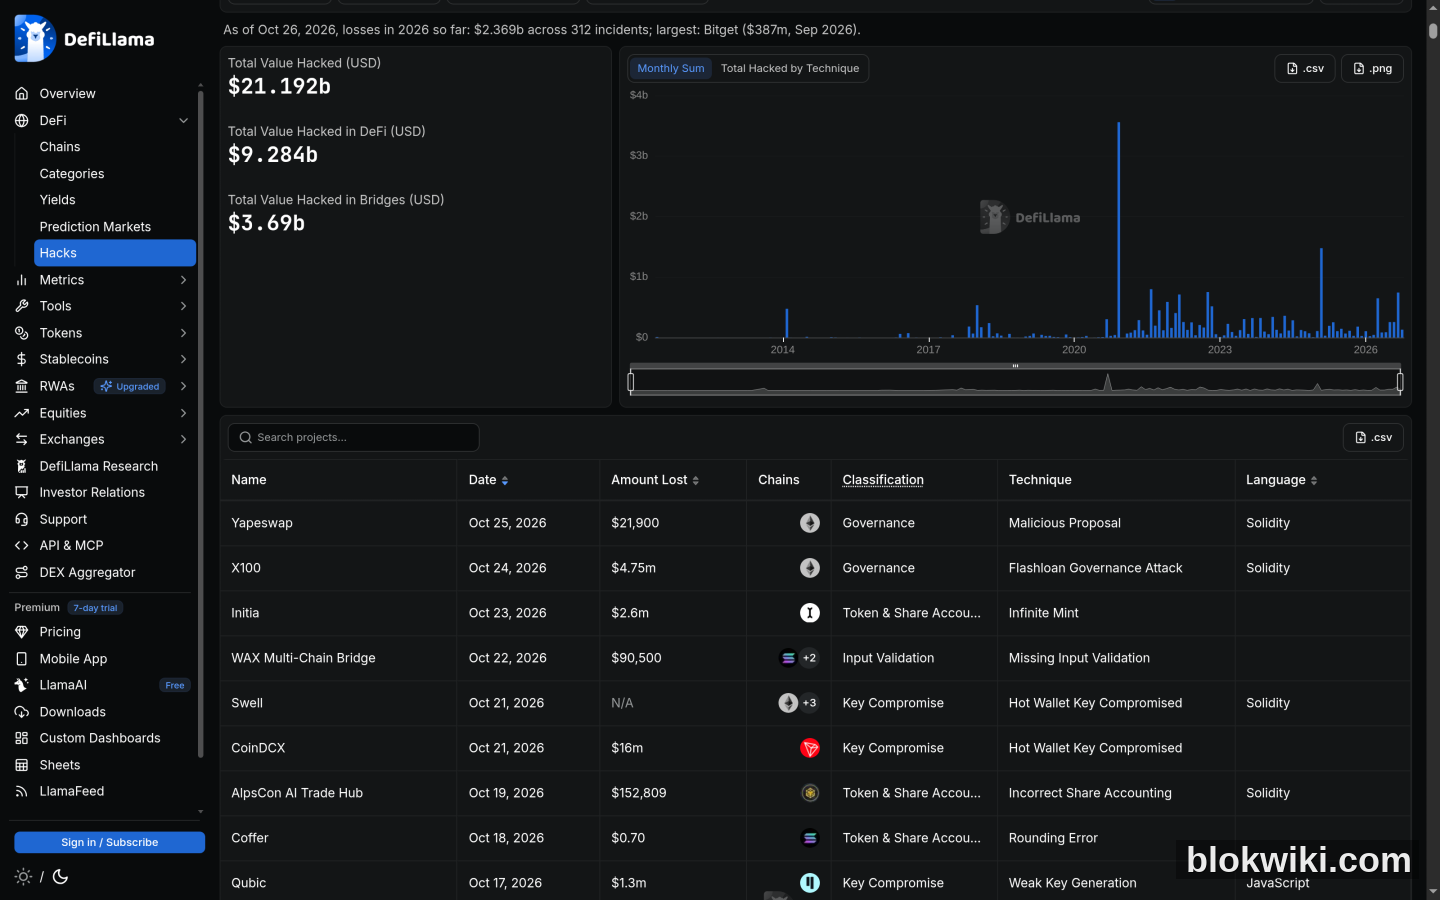
DefiLlama 기준 2026년 10월 말까지 집계된 누적 해킹 피해 금액에 따르면, 2026년 한 해 동안 암호화폐 업계 전체의 누적 해킹 피해 규모는 약 35–45억 달러 수준이다(단, Binance의 63억 달러 사건은 제외함. 해당 사건은 현재 자금 동결 및 회수 단계에 있어 전면 통계에서 제외됨). 이 중 주목할 만한 구조적 분화는 다음과 같다:
- 중앙화 거래소(CEX) 해킹 비중은 40%이지만, 단일 피해 규모 상위 3건 모두 CEX에서 발생;
- DeFi 해킹 비중은 60%으로, 소액·고빈도 공격이 특징($10만–500만 달러 수준). 대표 사례로 Curve 스테이블코인 풀 취약점, Jupiter 라우팅 계약 재진입, LayerZero 오라클 조작 등이 있다;
- 추세 비교: DeFi는 ‘후추 뿌리기’식 공격, CEX는 ‘집중 폭파’식 공격. 투자자 입장에서는 DeFi에서 작은 폭탄을 밟을 가능성이 높고, CEX에서는 핵폭탄을 맞을 위험이 더 크다.
Chainalysis의 보완 자료에 따르면, 2026년 북한의 Lazarus 조직이 일으킨 공격 피해 금액은 전년 대비 230% 증가했으며, 주로 CEX 공급망 침투와 크로스체인 브리지 계약 취약점 두 축에서 집중됐다.
삼, 공격 수법의 진화 경로
시간을 길게 잡고 보면, 암호화폐 거래소 해킹 수법의 진화 과정은 거의 암호화폐 보안 10년사를 그대로 반영한다:
- 2018–2020년: 단순한 핫 월렛 개인 키 유출(마운트곡스 75만 BTC, Binance 7000 BTC). 당시 해커의 주요 무기는 피싱 이메일 + 사회공학(Social Engineering)이었고, 공격 체인은 거칠었지만 효과적이었다.
- 2021–2023년: 크로스체인 브리지 취약점 + 오라클 조작(Nomad 해킹 1.9억 달러, Curve 7000만 달러). DeFi 급성장기에 새 계약과 새 기능이 쏟아지면서 새로운 취약점도 폭증했고, 공격 면적은 지수적으로 확대됐다.
- 2024–2025년: 다중 서명(Multisig) 사회공학 공격(Bybit UI 사기). 코드 수준의 방어가 점점 더 어려워지자, 해커는 다시 ‘사람’을 겨냥하기 시작했다—UI는 가짜고, 경고 문구도 가짜이며, 서명자는 자신이 송금 중이라고 착각하지만 실제로는 공격자에게 문을 열어주는 것이다.
- 2026년:온체인 신규 메커니즘을 이용한 ‘합법적 납치’(EIP-7702 위임). 지금까지 발견된 가장 위험한 형태다—온체인상 완전히 합법적이며, 기존 어떤 규정이나 탐지 도구도 이상 징후를 식별할 수 없다. 계약 자체에는 버그가 없고, 서명 자체도 잘못되지 않았지만, 이 둘을 조합하면 3.5분 만에 8개 체인의 자산을 전부 비워버리는 참사가 벌어진다.
사, 세 차례 사건의 SAFU 대응 비교
| 사건 | 손실액 | SAFU / 회사 자금 보전 여부 | 동결 자산 | 사용자 실제 손실 |
|---|---|---|---|---|
| Bitget 2025.08 | $3.87억 | 일부(할인율 20–30%) | 없음 | 일부 손실 |
| Bybit 2026.02 | $14.6억 | 전액(SAFU) | 일부 | 0 |
| Binance 2026.10 | $63억 | 전액($63.4억 SAFU + 현금) | $30억 실시간 동결 | 0 |
명확한 결론입니다: 거래소 규모가 클수록, SAFU 기금이 풍부할수록 해킹 사건에서 사용자의 실제 손실은 작아집니다. 하지만 이는 돈을 단 하나의 대형 거래소에 몰아넣으라는 의미가 아닙니다. 규모가 클수록 라자루스(Lazarus) 같은 국가 차원 해커 조직의 주요 표적이 될 가능성이 높아지기 때문입니다.
다섯째, 투자자를 위한 6가지 보안 수칙
세 차례의 사건에서 드러난 공통된 취약점을 바탕으로, 실천 가능한 6가지 보안 수칙을 정리했습니다:
- 자산을 한 곳의 거래소에 모두 보관하지 마세요. 상위 2~3개 거래소에 분산 보관해 단일 지점 리스크를 줄이세요.
- 대규모 자산($10만 달러 이상)은 90%를 콜드 월렛으로 자가 커스터디하세요. Ledger, Trezor 등 하드웨어 지갑이 현재 가장 신뢰할 수 있는 선택입니다. 기억하세요: 거래소 계정에 있는 암호화폐는 “다른 사람이 대신 관리해 주는 것”일 뿐, 당신 것이 아닙니다.
- 거래소 공지사항을 정기적으로 확인하세요. “security update”, “maintenance notice” 같은 키워드에 주목하세요. 비정상적인 공지사항은 공격의 전조일 수 있습니다.
- 거래는 상위 5개 거래소에서만 하세요. 2026년 3분기 Bitget Research 순위 기준: Binance · OKX · Gate.io · Bybit · Coinbase. 소규모 거래소의 SAFU 준비금은 보통 5,000만 달러 미만이며, 수천만 달러 규모의 공격을 버티지 못합니다.
- 알 수 없는 링크는 절대 클릭하지 마세요. 이번 Binance 사건의 시작은 내부 엔지니어가 운영 업무 요청서로 위장한 피싱 링크를 클릭한 데서 비롯되었습니다.
- 예치금 증명(Merkle Tree)을 주시하세요. 상위 거래소는 매월 스냅샷 보고서를 공개합니다. 5분 정도 시간을 내어 DefiLlama CEX 예치금 패널에서 보관 중인 거래소의 예치율을 확인하세요. 80% 미만일 경우 경계하셔야 합니다.
육, 결론
2026년 발생한 세 차례 대규모 해킹 사건은 거래소 보안의 붕괴라기보다는, 전 산업이 강제로 성장하는 과정이라고 보는 게 더 적절합니다. Bitget의 ‘멀티시그 실패’에서 Bybit의 ‘UI 사기’, 그리고 Binance의 ‘온체인 메커니즘 탈취’까지 — 공격자가 한 단계 진화할 때마다, 산업의 방어 체계도 그에 맞춰 강화되고 있습니다. 멀티시그에 제3자 독립 심사 서명 도입, 서명 시스템의 온체인 의도 해석 기능 추가, 거래소의 위임 권한 실시간 모니터링 도입 등이 그 예입니다.
하지만 모든 방어 조치의 전제는 다음과 같습니다: 투자자 본인이 스스로 보안 의식을 가져야 한다는 점. SAFU 기금은 손실을 보전해 줄 수 있지만, 당신이 잃어버린 개인 키는 복구할 수 없습니다. 상위 거래소가 더 안전하다고 해도, 그 전제는 당신이 대규모 자산을 장기간 그곳에 두지 않는다는 것입니다.
암호화폐 세계에는 만능 해결책이 없습니다. 하지만 자산 분산, 자가 커스터디, 경계심 유지 — 이 세 가지는 언제나 당신의 첫 번째 방어선입니다.