De Bitget (387 millones) → Bybit (1.460 millones) → Binance (6.300 millones): Crónicas de robos en exchanges en 2026 y lecciones de seguridad
Entre 2025 y 2026, la industria cripto sufrió la ola de ataques hackers contra exchanges más intensa de la historia: Bitget (387 millones), Bybit (1.4…
Entre 2025 y 2026, la industria de las criptomonedas sufrió la oleada de hackeos contra exchanges más intensa de su historia. Bitget, en agosto de 2025, perdió 387,5 millones de dólares estadounidenses; Bybit, en febrero de 2026, perdió 1.460 millones; y Binance, en octubre de 2026, perdió 6.300 millones. Estos tres ataques evolucionaron desde fugas simples de claves privadas hasta secuestros de delegación on-chain: los atacantes avanzan, y las defensas no tienen más remedio que seguirles el ritmo. Este artículo reconstruye cronológicamente los principales incidentes de seguridad del año, utilizando datos públicos de DefiLlama y Chainalysis para identificar tendencias y extraer lecciones prácticas.
1. Línea de tiempo de los tres incidentes graves
📅 Incidente 1: Bitget, 387,5 millones (agosto de 2025)
- Cadena de ataque: Fuga de la clave privada de una cold wallet → Omisión de la firma multisig. Los atacantes obtuvieron, presuntamente mediante una infiltración en la cadena de suministro, el permiso de firma de uno de los firmantes multisig de la cold wallet de Bitget, y lo combinaron con la colaboración de personal interno para alcanzar el umbral requerido.
- Pérdidas: 13 activos criptográficos, por un valor total aproximado de 387,5 millones de dólares estadounidenses, siendo USDT, ETH y SOL los más afectados.
- Respuesta: Parte de los activos on-chain fueron congelados mediante el mecanismo de lista negra de Tether; Bitget lanzó un plan de recompra de tokens con descuento, por el cual los usuarios asumieron una pérdida real del 20-30 %.
- Lección: La firma multisig ≠ seguridad absoluta. Si todos los firmantes son comprometidos simultáneamente o engañados mediante ingeniería social, el mecanismo de umbral pierde toda su eficacia.
- Lecturas complementarias:Reconstrucción completa del hackeo a Bitget · Evaluación de seguridad de Bitget
📅 Incidente 2: Bybit, 1.460 millones (febrero de 2026)
- Cadena de ataque: El grupo de hackers Lazarus → Ataque de suplantación de interfaz (actualización fraudulenta de contrato) → Los firmantes multisig de Bybit firmaron en una interfaz de transacción que parecía «normal», pero lo que realmente autorizaron fue una actualización de permisos de contrato delegado.
- Pérdidas: 1.460 millones de dólares estadounidenses, una de las mayores pérdidas individuales registradas en una sola cadena (Ethereum). Incluyó activos principales como USDT, USDC, WBTC y ETH.
- Respuesta: El fondo SAFU de Bybit cubrió íntegramente las pérdidas, dejando a los usuarios sin ningún costo; posteriormente se actualizó el flujo de firmas multisig, incorporando un tercer firmante independiente (Arcus) y exigiendo una vista previa on-chain de cada firma de alto valor.
- Lección: Las «firmas de transacciones que parecen legítimas» se han convertido en una nueva forma de amenaza: la revisión visual humana no protege contra suplantaciones de interfaz, por lo que es indispensable implementar una verificación automatizada de la intención on-chain.
- Lecturas complementarias:Análisis técnico del hackeo a Bybit · Evaluación de seguridad de Bybit
📅 Incidente 3: Binance, 6.300 millones (octubre de 2026)
- Cadena de ataque: Infiltración en la laptop de un ingeniero interno → Autorización delegada EIP-7702 tipo 4 → El sistema de firmas de Binance solo vio un «resumen de 32 bytes», pero lo que realmente se firmó fue un permiso de delegación on-chain; la delegación anidada no fue revocada → Los atacantes vaciaron los activos en 3,5 minutos, cruzando 8 cadenas distintas.
- Pérdidas: 6.300 millones de dólares estadounidenses, equivalente al 3-4 % del total de activos de Binance en ese momento. Incluyó BTC, ETH, SOL, BNB y stablecoins, distribuidos entre Ethereum, BNB Chain, Solana, Arbitrum, Optimism, Base, Polygon y Avalanche.
- Respuesta: El fondo SAFU más fondos corporativos, por un total de 6.340 millones de dólares estadounidenses, cubrieron íntegramente las pérdidas; Blockaid detectó y congeló en tiempo real 3.000 millones de dólares en activos on-chain; el CTO Zhao Changpeng publicó una disculpa en Twitter dos horas después del incidente.
- Lección: Las vulnerabilidades estructurales son mucho más difíciles de defender que los errores tradicionales de código. No se trató de una función mal escrita, sino de una falta total de comprensión, por parte de todo el sistema de firmas, de nuevos mecanismos on-chain como EIP-7702: al firmar, nadie comprendió realmente qué estaba autorizando.
- Lecturas complementarias:Análisis técnico del hackeo a Binance · Los 6.300 millones robados: reconstrucción completa del vaciado en 3,5 minutos · Evaluación de seguridad de Binance
2. Datos anuales de DefiLlama para 2026
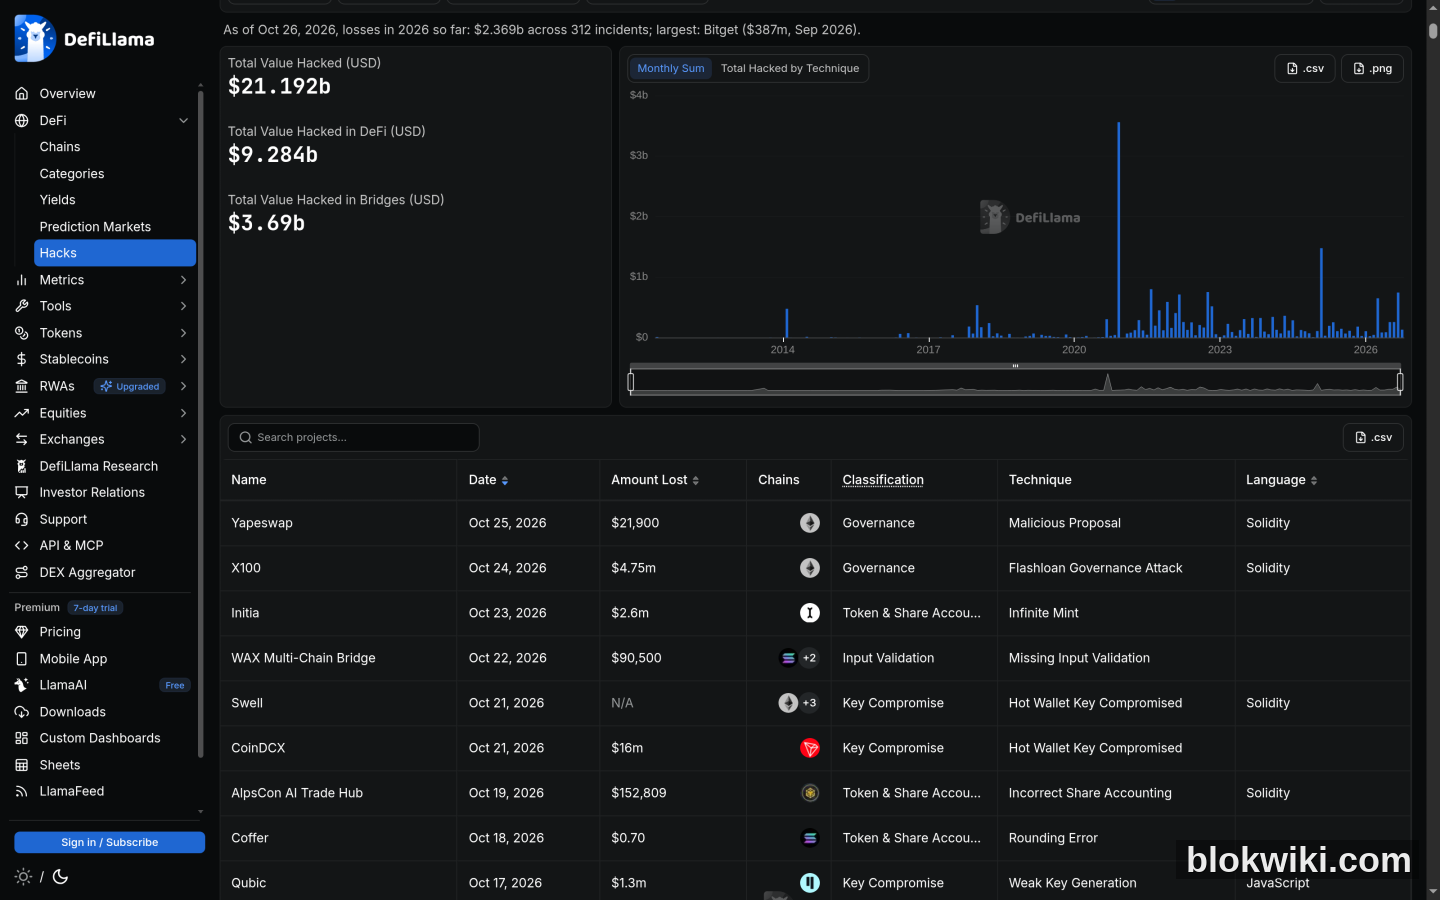
Según los datos acumulados de ataques hackers publicados por DefiLlama hasta finales de octubre de 2026, el monto total robado en todo el sector durante 2026 fue de aproximadamente 3500–4500 millones de dólares estadounidenses (excluyendo por completo el incidente de Binance de 6300 millones, ya que aún se encuentra en fase de congelación y recuperación). Entre estos datos, destaca una división estructural significativa:
- El 40 % de los ataques afectaron a exchanges centralizados (CEX), pero los tres mayores incidentes individuales en términos de pérdidas fueron todos contra CEX;
- El 60 % de los ataques tuvieron como blanco a protocolos DeFi, caracterizados principalmente por su frecuencia elevada y montos relativamente pequeños (entre 100 000 y 5 millones de dólares estadounidenses), con casos emblemáticos como la vulnerabilidad del pool de stablecoins de Curve, la reentrada en el contrato de enrutamiento de Jupiter y la manipulación del oráculo de LayerZero;
- Comparación de tendencias: DeFi sufre ataques «tipo pimienta», mientras que los CEX son blanco de «explosiones concentradas». Para los inversores, es más probable tropezar con una mina pequeña en DeFi, pero también más probable encontrarse con una bomba nuclear en un CEX.
Datos complementarios de Chainalysis indican que, en 2026, los fondos robados por el grupo norcoreano Lazarus aumentaron un 230 % interanual, concentrándose principalmente en dos frentes: la infiltración de cadenas de suministro de CEX y las vulnerabilidades en contratos de puentes cross-chain.
Tercero: Evolución de las técnicas de ataque
Al observar el panorama a largo plazo, la evolución de los métodos usados para robar en exchanges criptográficos prácticamente refleja la historia de la seguridad cripto durante la última década:
- 2018–2020: Fugas simples de claves privadas de hot wallets (como los 750 000 BTC de Mt. Gox o los 7000 BTC de Binance). En aquella época, las armas principales de los hackers eran correos electrónicos de phishing y engaño social (social engineering); la cadena de ataque era tosca, pero efectiva.
- 2021–2023: Vulnerabilidades en puentes cross-chain y manipulación de oráculos (como el robo de 190 millones de dólares estadounidenses a Nomad o los 70 millones a Curve). Tras el auge de DeFi, nuevos contratos y nuevas funcionalidades generaron nuevas vulnerabilidades, ampliando exponencialmente la superficie de ataque.
- 2024–2025: Ingeniería social dirigida a firmas multifirmantes (como el engaño de interfaz de usuario ocurrido en Bybit). Cuando la capa de código se volvió cada vez más difícil de explotar, los hackers regresaron al factor humano: la interfaz era falsa, las advertencias eran falsas, y quien firmaba creía estar transfiriendo fondos, cuando en realidad estaba abriendo la puerta al atacante.
- 2026:«Secuestro legítimo» aprovechando nuevos mecanismos on-chain (como la delegación definida en EIP-7702). Esta es, hasta ahora, la forma más peligrosa: totalmente legítima desde el punto de vista on-chain, sin que ninguna regla existente ni ningún detector actual pueda identificar la anomalía. El contrato en sí no tiene errores, la firma tampoco es incorrecta, pero su combinación desencadenó un desastre que vació los activos de ocho cadenas en tan solo 3 minutos y 30 segundos.
Cuarto: Comparación de las respuestas SAFU tras tres incidentes
| Evento | Pérdida | Cobertura SAFU / fondos corporativos | Activos congelados | Pérdida real para los usuarios |
|---|---|---|---|---|
| Bitget, agosto de 2025 | 387 millones de USD | Parcial (con descuento del 20-30 %) | Ninguno | Pérdida parcial |
| Bybit, febrero de 2026 | 1460 millones de USD | Total (SAFU) | Parcial | 0 |
| Binance, octubre de 2026 | 6300 millones de USD | Total (6340 millones de USD en SAFU + efectivo) | 3000 millones de USD congelados en tiempo real | 0 |
Una conclusión clara: cuanto mayor sea la escala de un exchange y más abundante su fondo SAFU, menor será la pérdida real sufrida por los usuarios tras un ataque informático. Sin embargo, esto no significa que debas depositar todo tu dinero en un solo exchange líder: cuanto mayor sea su tamaño, más probable será que se convierta en objetivo de grupos de hackers estatales como Lazarus.
Cinco. Seis reglas de seguridad para inversores
A partir de las debilidades comunes reveladas en estos tres incidentes, hemos elaborado seis reglas prácticas de seguridad:
- No guardes todos tus activos en un solo exchange. Distribuye tus fondos entre los 2 o 3 exchanges principales para reducir el riesgo de un único punto de fallo.
- Para activos importantes (más de 100 000 USD), mantén el 90 % en una cold wallet con custodia propia. Las hardware wallets como Ledger y Trezor son actualmente las opciones más fiables. Recuerda: las criptomonedas en tu cuenta de un exchange «están bajo custodia de otra persona», no son realmente tuyas.
- Revisa periódicamente los anuncios del exchange. Presta atención a términos como «security update» o «maintenance notice»; un anuncio inusual puede ser una señal previa de un ataque.
- Negocia únicamente en los 5 exchanges principales. Según el ranking de Bitget Research del tercer trimestre de 2026: Binance · OKX · Gate.io · Bybit · Coinbase. Los exchanges pequeños suelen tener reservas SAFU inferiores a los 50 millones de USD, lo que los hace vulnerables ante ataques de decenas de millones.
- Nunca hagas clic en enlaces desconocidos. El incidente de Binance comenzó cuando un ingeniero interno hizo clic en un enlace de phishing disfrazado de solicitud de soporte técnico.
- Presta atención a la prueba de reservas (Merkle Tree). Los exchanges principales publican mensualmente informes de instantáneas. Dedica 5 minutos a consultar el nivel de cobertura de tu exchange en el panel de reservas CEX de DefiLlama; si es inferior al 80 %, desconfía.
VI. Conclusión
Los tres grandes robos ocurridos en 2026 no representan tanto un colapso de la seguridad de los exchanges como un proceso forzado de maduración de toda la industria. Desde la falla de las firmas múltiples de Bitget, pasando por el engaño de la interfaz de usuario (UI) en Bybit, hasta la usurpación de mecanismos on-chain en Binance: cada vez que los atacantes elevan su nivel de sofisticación, la industria se ve obligada a reforzar sus defensas —introduciendo firmas múltiples con revisión independiente por terceros, incorporando análisis de intención en los sistemas de firma y monitoreando en tiempo real las autorizaciones delegadas.
Pero todo sistema de defensa parte de un requisito fundamental: el inversor debe tener conciencia de seguridad. El fondo SAFU puede cubrir pérdidas, pero no puede recuperar una clave privada que hayas revelado por engaño; los exchanges líderes son más seguros, pero solo si no mantienes activos importantes en ellos durante largos períodos.
No existe una solución mágica en el mundo cripto. Sin embargo, la diversificación, la custodia propia y la constante vigilancia siguen siendo, y seguirán siendo, tu primera línea de defensa.