从 Bitget 3.87亿 → Bybit 14.6亿 → Binance 63亿:2026 交易所被盗编年史与安全教训
2025-2026 年加密货币行业经历了史上最密集的交易所黑客攻击潮。Bitget 2025 年 8 月 3.875 亿美元、Bybit 2026 年 2 月 14.6 亿美元、币安 2026 年 10 月 63 亿美元——三次事件的攻击手法从简单的私钥泄露进化到链上委托劫持,攻击者在进化,防御也被迫追赶。本文用编年体串起全年重大安全事件,借助 DefiLlama 和 Chainalysis 的公开数据看趋势、看教训。
一、三次重大事件时间线
📅 事件 1: Bitget 3.875 亿(2025.08)
- 攻击链:冷钱包私钥泄露 → 多签签名被绕过。攻击者疑似通过供应链渗透获取了 Bitget 冷钱包多签之一的签名权限,配合内部人员完成阈值签名。
- 损失:13 种加密资产,合计约 3.875 亿美元,其中 USDT、ETH、SOL 占大头。
- 处置:部分链上资产通过 Tether 黑名单机制被冻结;Bitget 推出代币折价回收方案,用户实际承担约 20-30% 的折价损失。
- 教训:多签 ≠ 绝对安全。当多签者被同时攻破或被社工时,阈值机制形同虚设。
- 延伸阅读:Bitget 被盗完整复盘 · Bitget 安全评测
📅 事件 2: Bybit 14.6 亿(2026.02)
- 攻击链:Lazarus 黑客组织 → UI 欺骗攻击(钓鱼式合约升级)→ Bybit 多签者在看似"正常"的交易界面上签了字,实际签出去的是代理合约升级权限。
- 损失:14.6 亿美元,史上最大单链(Ethereum)损失之一。涉及 USDT、USDC、WBTC、ETH 等主流资产。
- 处置:Bybit SAFU 基金全额覆盖,用户零损失;后续升级多签流程,引入第三个独立签方(Arcus),并要求每笔大额签名链上预览。
- 教训:"合法看起来的交易签名"成为新威胁形态——人眼审核无法防御 UI 欺骗,必须有机器化的链上意图校验。
- 延伸阅读:Bybit 被盗技术复盘 · Bybit 安全评测
📅 事件 3: 币安 63 亿(2026.10)
- 攻击链:内部工程师笔记本入侵 → EIP-7702 type-4 委托授权 → 币安签名系统只看到"32 字节摘要",实际签出去的是链上委托权限;委托嵌套未撤销 → 攻击者在 3.5 分钟内横跨 8 条链清空资产。
- 损失:63 亿美元,约占币安当时总资产的 3-4%。涉及 BTC、ETH、SOL、BNB、稳定币等,横跨 Ethereum、BNB Chain、Solana、Arbitrum、Optimism、Base、Polygon、Avalanche 8 条链。
- 处置:SAFU 基金 + 公司资金合计 63.4 亿美元全额兜底;链上 30 亿资产被 Blockaid 实时检测并冻结;CTO 赵长鹏在事发 2 小时内通过 Twitter 发文致歉。
- 教训:机制性漏洞比传统代码 bug 更难防御。这不是某个函数写错了,而是 整个签名系统对链上新机制(EIP-7702)缺乏认知——签名时根本没意识到自己签的是什么。
- 延伸阅读:币安被盗技术分析 · 63 亿被盗:3.5 分钟清空全复盘 · 币安安全评测
二、DefiLlama 2026 年度数据
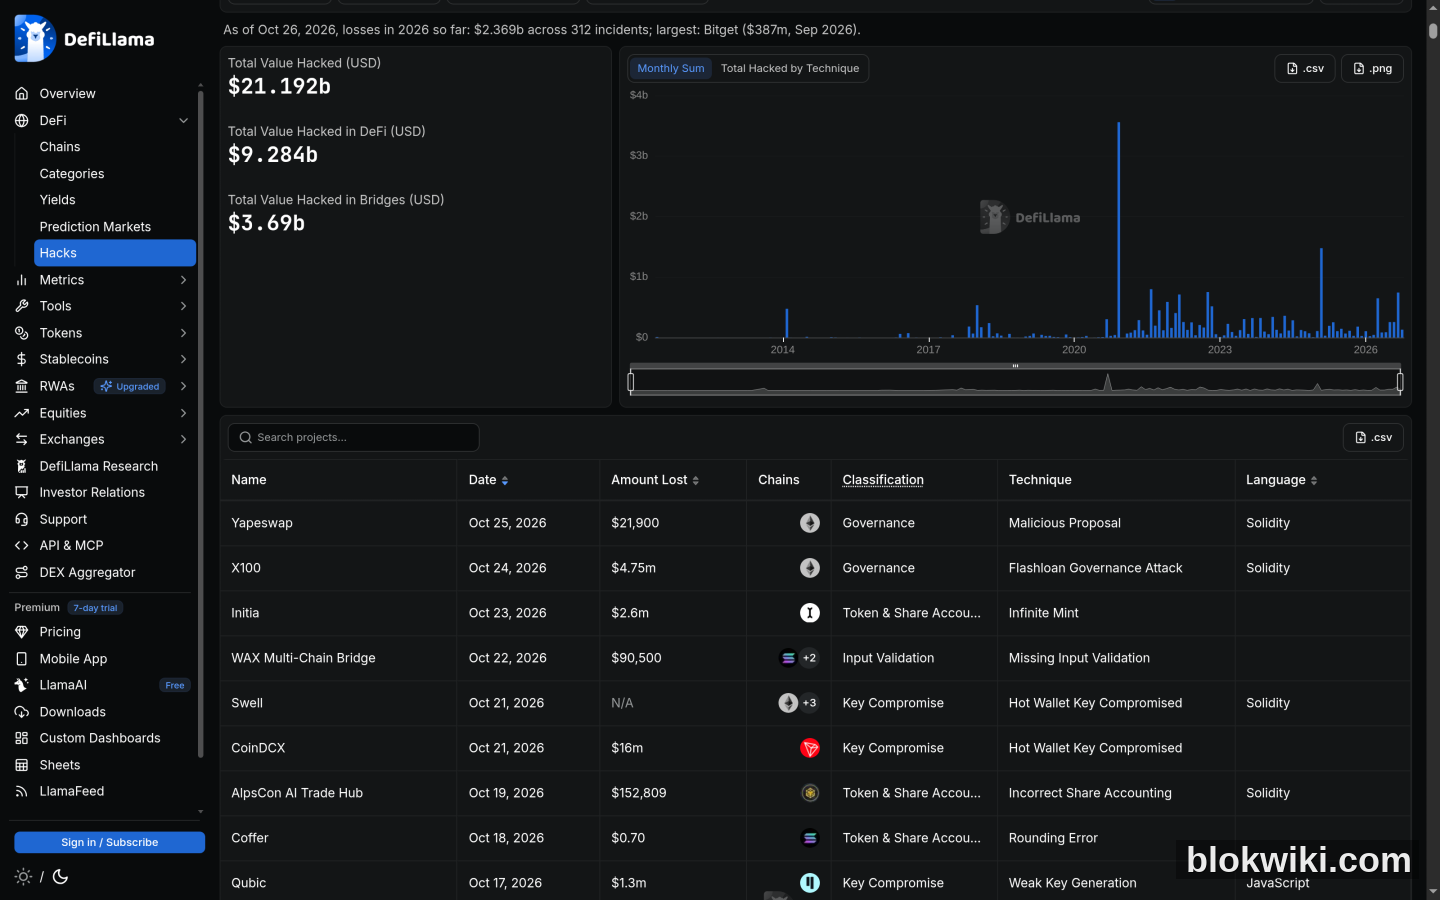
根据 DefiLlama 截至 2026 年 10 月底的累计黑客攻击数据,2026 年度全行业累计黑客攻击金额约 $35-45 亿美元(不含币安 63 亿事件的全部统计,因该事件仍在冻结追回阶段)。其中值得关注的结构性分化:
- CEX 攻击占比 40%,但单次损失前 3 名全是 CEX;
- DeFi 攻击占比 60%,以小额高频为主($10 万 - $500 万级),典型事件包括 Curve 稳定币池漏洞、Jupiter 路由合约重入、LayerZero 预言机操纵等;
- 趋势对比:DeFi 在"撒胡椒面"式攻击,CEX 在"集中爆破"。对投资者而言,DeFi 更可能踩到小雷,CEX 更可能遇到核弹。
Chainalysis 的补充数据显示,2026 年来自朝鲜 Lazarus 组织的攻击金额同比上升 230%,主要集中在 CEX 供应链渗透和跨链桥合约漏洞两条战线。
三、攻击手法的演化轨迹
把时间拉长看,加密交易所被盗手法的演化几乎就是一部加密安全十年史:
- 2018-2020:简单的热钱包私钥泄露(门头沟 75 万 BTC、币安 7000 BTC)。那时候黑客的主力武器就是钓鱼邮件 + 社工,攻击链粗糙但有效。
- 2021-2023:跨链桥漏洞 + 预言机操纵(Nomad 被盗 $1.9 亿、Curve $7000 万)。DeFi 爆发后,新合约新玩法意味着新漏洞,攻击面指数级扩大。
- 2024-2025:多签社会工程学(Bybit 的 UI 欺骗)。当代码层越来越难啃,黑客开始回到"人"的层面——界面是假的、提示是假的,签名者以为自己在转钱,实际在给攻击者开门。
- 2026:利用链上新机制的"合法劫持"(EIP-7702 委托)。这是目前为止最危险的形态——链上完全合法,没有任何现有规则或检测器能识别异常。合约本身没 bug,签名本身也没错,但组合起来就是一场 3.5 分钟清空 8 条链资产的灾难。
四、三次事件的 SAFU 处置对比
| 事件 | 损失 | SAFU / 公司资金覆盖 | 冻结资产 | 用户实际损失 |
|---|---|---|---|---|
| Bitget 2025.08 | $387M | 部分(折价 20-30%) | 无 | 部分损失 |
| Bybit 2026.02 | $1.46B | 全额(SAFU) | 部分 | 0 |
| 币安 2026.10 | $6.3B | 全额($63.4 亿 SAFU+现金) | $3B 实时冻结 | 0 |
一个清晰的结论:规模越大、SAFU 基金越充足的交易所,用户在黑客事件中的实际损失越小。但这并不是鼓励把钱全堆在一家头部交易所——规模越大,也越容易成为 Lazarus 这类国家级黑客组织的目标。
五、给投资者的 6 条安全守则
结合三次事件暴露出来的共同弱点,我们整理了 6 条可操作的安全守则:
- 不要把全部资产放在一家交易所。头部 2-3 家分散存放,降低单点风险。
- 大额资产(>$100K)90% 放冷钱包自托管。Ledger、Trezor 等硬件钱包是当前最可靠的选择。记住:交易所账户里的币"是别人托管给你的",不是你的。
- 定期检查交易所公告。关注"security update""maintenance notice"等关键词,异常公告可能是攻击前兆。
- 只在头部 5 家交易所交易。根据 2026 Q3 Bitget Research 排名:Binance · OKX · Gate.io · Bybit · Coinbase。小交易所的 SAFU 储备往往不足 5000 万,遇到千万级攻击就扛不住。
- 永远不要点击陌生链接。这次币安事件的起点就是内部工程师点了一个伪装成运维工单的钓鱼链接。
- 关注储备金证明(Merkle Tree)。头部交易所每月公布快照报告,花 5 分钟在 DefiLlama CEX 储备面板 查一下你存币的交易所覆盖率,低于 80% 的要警惕。
六、结语
2026 年的三次大盗,与其说是交易所安全的溃败,不如说是整个行业在被迫成长。从 Bitget 的"多签失守"到 Bybit 的"UI 欺骗"再到币安的"链上机制劫持",攻击者每升级一次,行业的防御就被倒逼升级一次——多签引入第三方独立审签、签名系统开始做链上意图解析、交易所开始实时监控委托授权。
但所有防御的前提是:投资者自己要有安全意识。SAFU 基金能兜住损失,但兜不住你被骗走的私钥;头部交易所更安全,但前提是你不把大额资产长期放在里面。
加密世界没有银弹。但分散、自托管、保持警觉——这三件事,永远是你的第一道防线。