Từ Bitget 387 triệu → Bybit 1,46 tỷ → Binance 6,3 tỷ: Lịch sử các vụ đánh cắp tại sàn giao dịch năm 2026 và bài học an ninh
Ngành tiền mã hóa năm 2025–2026 chứng kiến làn sóng tấn công vào sàn giao dịch dày đặc nhất trong lịch sử: Bitget mất 387,5 triệu, Bybit mất 1,46 tỷ v…
Ngành tiền điện tử đã trải qua làn sóng tấn công tin tặc vào các sàn giao dịch dày đặc nhất trong lịch sử vào năm 2025–2026. Bitget bị mất 387,5 triệu đô la Mỹ vào tháng 8 năm 2025; Bybit bị mất 1,46 tỉ đô la Mỹ vào tháng 2 năm 2026; Binance bị mất 6,3 tỉ đô la Mỹ vào tháng 10 năm 2026 —— ba sự việc này cho thấy phương thức tấn công đã tiến hóa từ việc rò rỉ khóa riêng đơn giản lên đến chiếm quyền ủy nhiệm trên chuỗi; kẻ tấn công đang tiến hóa, và các biện pháp phòng thủ cũng buộc phải chạy theo. Bài viết này sắp xếp các sự cố an ninh lớn trong năm theo trình tự thời gian, đồng thời dựa vào dữ liệu công khai từ DefiLlama và Chainalysis để phân tích xu hướng và bài học rút ra.
I. Dòng thời gian của ba sự việc nghiêm trọng
📅 Sự việc 1: Bitget mất 387,5 triệu đô la Mỹ (tháng 8/2025)
- Chuỗi tấn công: Rò rỉ khóa riêng của ví lạnh → Bỏ qua chữ ký đa ký. Kẻ tấn công nghi ngờ đã xâm nhập chuỗi cung ứng để giành được quyền ký một trong các chữ ký đa ký của ví lạnh Bitget, sau đó phối hợp với nhân viên nội bộ để hoàn tất chữ ký đạt ngưỡng.
- Thiệt hại: 13 loại tài sản tiền điện tử, tổng giá trị khoảng 387,5 triệu đô la Mỹ, trong đó USDT, ETH và SOL chiếm phần lớn.
- Xử lý: Một phần tài sản trên chuỗi đã bị đóng băng thông qua cơ chế danh sách đen của Tether; Bitget triển khai chương trình thu hồi token với chiết khấu, người dùng thực tế chịu tổn thất khoảng 20–30% do chiết khấu.
- Bài học: Đa ký ≠ an toàn tuyệt đối. Khi tất cả các bên ký đều bị tấn công đồng thời hoặc bị lừa đảo xã hội (social engineering), cơ chế ngưỡng ký sẽ trở nên vô hiệu.
- Đọc thêm:Phân tích toàn diện vụ Bitget bị đánh cắp · Đánh giá an ninh Bitget
📅 Sự việc 2: Bybit mất 1,46 tỉ đô la Mỹ (tháng 2/2026)
- Chuỗi tấn công: Nhóm tin tặc Lazarus → Tấn công lừa đảo giao diện người dùng (UI spoofing – nâng cấp hợp đồng giả mạo) → Các bên ký đa ký của Bybit đã ký vào giao diện giao dịch trông “bình thường”, nhưng thực chất lại cấp quyền nâng cấp hợp đồng ủy nhiệm.
- Thiệt hại: 1,46 tỉ đô la Mỹ, một trong những tổn thất lớn nhất từng xảy ra trên một chuỗi duy nhất (Ethereum). Liên quan đến các tài sản chủ lực như USDT, USDC, WBTC và ETH.
- Xử lý: Quỹ SAFU của Bybit bồi thường đầy đủ, người dùng không chịu bất kỳ tổn thất nào; sau đó Bybit nâng cấp quy trình đa ký bằng cách bổ sung bên ký thứ ba độc lập (Arcus) và yêu cầu xem trước mục đích giao dịch trên chuỗi cho mọi chữ ký có giá trị lớn.
- Bài học: “Chữ ký giao dịch trông hợp pháp” đã trở thành một hình thái đe dọa mới — kiểm tra bằng mắt thường không thể ngăn chặn lừa đảo giao diện người dùng; bắt buộc phải có cơ chế xác minh ý định giao dịch trên chuỗi do máy thực hiện.
- Đọc thêm:Phân tích kỹ thuật vụ Bybit bị đánh cắp · Đánh giá an ninh Bybit
📅 Sự việc 3: Binance mất 6,3 tỉ đô la Mỹ (tháng 10/2026)
- Chuỗi tấn công: Xâm nhập máy tính xách tay của kỹ sư nội bộ → Ủy nhiệm loại 4 theo EIP-7702 → Hệ thống ký của Binance chỉ nhìn thấy “tóm tắt 32 byte”, nhưng thực tế lại ký cấp quyền ủy nhiệm trên chuỗi; quyền ủy nhiệm lồng ghép không được hủy → Kẻ tấn công rút sạch tài sản trên 8 chuỗi chỉ trong 3,5 phút.
- Thiệt hại: 6,3 tỉ đô la Mỹ, chiếm khoảng 3–4% tổng tài sản lúc bấy giờ của Binance. Liên quan đến BTC, ETH, SOL, BNB và các stablecoin, trải rộng trên 8 chuỗi gồm Ethereum, BNB Chain, Solana, Arbitrum, Optimism, Base, Polygon và Avalanche.
- Xử lý: Quỹ SAFU cộng với vốn công ty lên tới 6,34 tỉ đô la Mỹ bồi thường đầy đủ; 3 tỉ đô la Mỹ tài sản trên chuỗi đã bị Blockaid phát hiện và đóng băng tức thì; CTO Triệu Trường Bằng đăng lời xin lỗi trên Twitter chỉ sau 2 giờ kể từ khi sự việc xảy ra.
- Bài học: Lỗ hổng mang tính cơ chế còn khó phòng thủ hơn lỗi mã nguồn truyền thống. Đây không phải lỗi ở một hàm cụ thể nào, mà là toàn bộ hệ thống ký thiếu nhận thức về cơ chế mới trên chuỗi (EIP-7702) — ngay cả khi ký, họ cũng không hiểu mình đang ký cái gì.
- Đọc thêm:Phân tích kỹ thuật vụ Binance bị đánh cắp · Vụ mất 6,3 tỉ đô la Mỹ: Phân tích toàn diện trong 3,5 phút · Đánh giá an ninh Binance
II. Dữ liệu năm 2026 từ DefiLlama
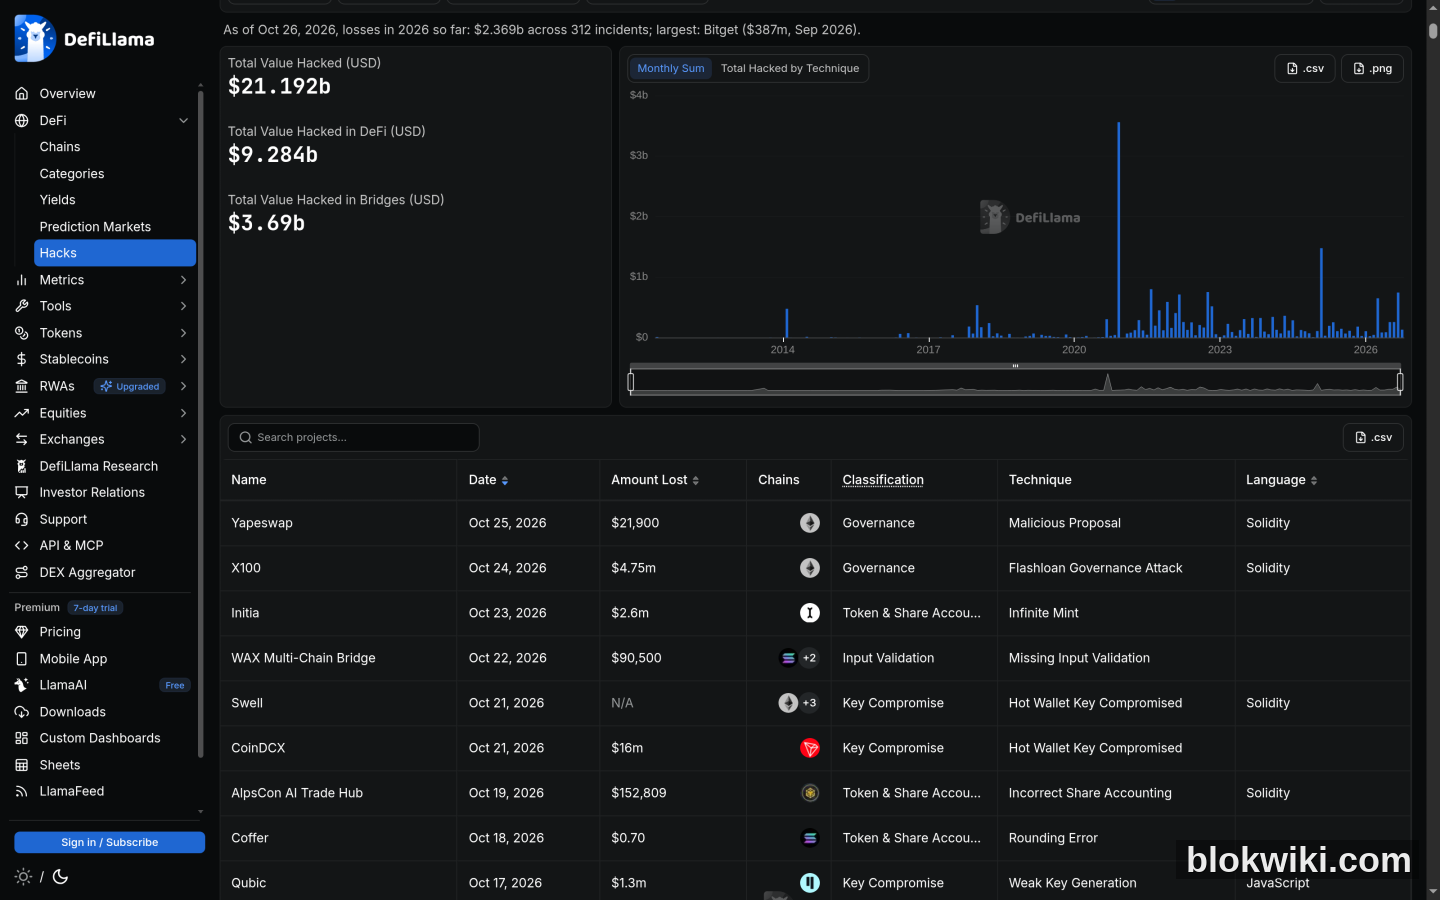
Theo dữ liệu tổng hợp về các vụ tấn công tin tặc do DefiLlama công bố tính đến cuối tháng 10 năm 2026, tổng giá trị tài sản bị đánh cắp trong toàn ngành năm 2026 vào khoảng 3,5–4,5 tỷ đô la Mỹ (không bao gồm sự kiện Binance mất 6,3 tỷ đô la Mỹ vì toàn bộ số tiền này vẫn đang trong giai đoạn đóng băng và thu hồi). Trong đó, có một số xu hướng phân hóa đáng chú ý:
- Tỷ lệ tấn công nhắm vào CEX chiếm 40%, nhưng ba vụ thiệt hại lớn nhất đều xảy ra tại CEX;
- Tỷ lệ tấn công nhắm vào DeFi chiếm 60%, chủ yếu là các vụ nhỏ lẻ nhưng diễn ra thường xuyên (mức độ từ 100.000 đến 5 triệu đô la Mỹ), điển hình như lỗ hổng trong hồ chứa stablecoin của Curve, lặp lại cuộc gọi hợp đồng định tuyến của Jupiter và thao túng oracle của LayerZero;
- So sánh xu hướng: DeFi chịu kiểu tấn công “rải tiêu” (nhiều vụ nhỏ), còn CEX chịu kiểu “phá hủy tập trung” (ít vụ nhưng quy mô lớn). Với nhà đầu tư, rủi ro ở DeFi giống như dẫm phải mìn nhỏ, còn ở CEX thì giống như đối mặt với bom nguyên tử.
Dữ liệu bổ sung từ Chainalysis cho thấy lượng tài sản bị tổ chức Lazarus của Triều Tiên đánh cắp trong năm 2026 tăng 230% so với năm trước, chủ yếu tập trung vào hai hướng: xâm nhập chuỗi cung ứng của CEX và khai thác lỗ hổng trong hợp đồng cầu liên chuỗi.
III. Diễn biến phương thức tấn công
Nếu nhìn trên phạm vi dài hạn, quá trình tiến hóa phương thức tấn công vào các sàn giao dịch tiền mã hóa gần như chính là bản sử ký mười năm về an ninh tiền mã hóa:
- 2018–2020: Rò rỉ khóa riêng của ví nóng đơn giản (Mt. Gox mất 750.000 BTC, Binance mất 7.000 BTC). Lúc ấy vũ khí chủ lực của tin tặc là email lừa đảo kết hợp kỹ thuật xã hội — chuỗi tấn công thô sơ nhưng hiệu quả.
- 2021–2023: Lỗ hổng cầu liên chuỗi + thao túng oracle (Nomad bị đánh cắp 190 triệu đô la Mỹ, Curve mất 70 triệu đô la Mỹ). Sau khi DeFi bùng nổ, các hợp đồng mới và cách chơi mới kéo theo những lỗ hổng mới, khiến diện tích bị tấn công mở rộng theo cấp số nhân.
- 2024–2025: Kỹ thuật xã hội nhắm vào hệ thống đa chữ ký (lừa đảo giao diện UI của Bybit). Khi lớp mã ngày càng khó xâm nhập, tin tặc bắt đầu quay lại “con người”: giao diện giả, thông báo giả — người ký giao dịch tưởng mình đang chuyển tiền, thực tế lại đang mở cửa cho kẻ tấn công.
- 2026:“Cướp đoạt hợp pháp” dựa trên cơ chế mới trên chuỗi (ủy quyền theo EIP-7702). Đây là hình thái nguy hiểm nhất hiện nay — hoàn toàn hợp pháp trên chuỗi, không có bất kỳ quy tắc hay công cụ phát hiện nào hiện hành có thể nhận diện được bất thường. Hợp đồng không có lỗi, chữ ký cũng không sai, nhưng khi kết hợp lại thì dẫn đến thảm họa: làm sạch tài sản trên 8 chuỗi chỉ trong 3 phút 30 giây.
IV. So sánh cách xử lý SAFU trong ba sự kiện
| Sự kiện | Thiệt hại | Được bù đắp bởi quỹ SAFU / vốn công ty | Tài sản bị đóng băng | Thiệt hại thực tế của người dùng |
|---|---|---|---|---|
| Bitget – Tháng 08/2025 | 387 triệu USD | Một phần (giảm giá 20–30%) | Không có | Một phần thiệt hại |
| Bybit – Tháng 02/2026 | 1,46 tỷ USD | Toàn bộ (quỹ SAFU) | Một phần | 0 |
| Binance – Tháng 10/2026 | 6,3 tỷ USD | Toàn bộ (6,34 tỷ USD từ quỹ SAFU + tiền mặt) | 3 tỷ USD bị đóng băng ngay lập tức | 0 |
Một kết luận rõ ràng: sàn giao dịch càng lớn và quỹ SAFU càng dồi dào thì thiệt hại thực tế của người dùng trong các vụ tấn công mạng càng thấp. Tuy nhiên, điều này không có nghĩa là bạn nên gửi toàn bộ tiền vào một sàn giao dịch đầu ngành — quy mô càng lớn, sàn càng dễ trở thành mục tiêu của các nhóm tin tặc cấp quốc gia như Lazarus.
Năm. Sáu nguyên tắc an toàn dành cho nhà đầu tư
Dựa trên những điểm yếu chung được phơi bày qua ba sự kiện trên, chúng tôi đã tổng hợp sáu nguyên tắc an toàn thiết thực sau đây:
- Đừng gửi toàn bộ tài sản của bạn vào một sàn giao dịch duy nhất. Hãy phân bổ đều vào 2–3 sàn hàng đầu để giảm thiểu rủi ro tập trung.
- Với tài sản lớn (trên 100.000 USD), hãy tự lưu ký ít nhất 90% trong ví lạnh. Các ví cứng như Ledger và Trezor hiện là lựa chọn an toàn nhất. Hãy nhớ: tiền điện tử trong tài khoản sàn giao dịch “được người khác lưu ký giúp bạn”, chứ không phải của bạn.
- Thường xuyên kiểm tra thông báo từ sàn giao dịch. Theo dõi các từ khóa như “security update” (cập nhật bảo mật) hoặc “maintenance notice” (thông báo bảo trì); những thông báo bất thường có thể là dấu hiệu cảnh báo tấn công sắp xảy ra.
- Chỉ giao dịch trên top 5 sàn giao dịch hàng đầu. Theo bảng xếp hạng quý III/2026 của Bitget Research: Binance · OKX · Gate.io · Bybit · Coinbase. Dự trữ SAFU của các sàn nhỏ thường dưới 50 triệu USD — không đủ để chống đỡ các cuộc tấn công quy mô hàng chục triệu USD.
- Không bao giờ nhấp vào bất kỳ liên kết lạ nào. Sự cố Binance lần này bắt đầu khi một kỹ sư nội bộ nhấp vào một liên kết giả mạo, ngụy trang thành phiếu yêu cầu vận hành.
- Theo dõi Báo cáo Chứng minh Dự trữ (Merkle Tree). Các sàn hàng đầu công bố báo cáo chụp nhanh hàng tháng; hãy dành 5 phút kiểm tra mức độ bao phủ dự trữ của sàn bạn gửi tiền tại Bảng điều khiển Dự trữ CEX của DefiLlama; nếu tỷ lệ dưới 80%, bạn cần hết sức cảnh giác.
VI. Kết luận
Ba vụ đánh cắp lớn năm 2026 không chỉ phản ánh sự sụp đổ về an ninh của các sàn giao dịch, mà còn cho thấy cả ngành đang buộc phải trưởng thành. Từ sự cố “mất kiểm soát đa chữ ký” của Bitget, đến “lừa đảo giao diện người dùng” của Bybit, rồi tới “tấn công cơ chế trên chuỗi” của Binance — mỗi lần kẻ tấn công nâng cấp phương thức, thì khả năng phòng thủ của ngành cũng bị thúc ép nâng cấp theo: việc áp dụng đa chữ ký giờ đã có bên thứ ba độc lập xác nhận; hệ thống ký tên bắt đầu phân tích ý định trên chuỗi; các sàn giao dịch bắt đầu giám sát thời gian thực các quyền ủy nhiệm.
Tuy nhiên, mọi biện pháp phòng thủ đều dựa trên một tiền đề: nhà đầu tư phải tự có ý thức về an ninh. Quỹ SAFU có thể bù đắp tổn thất, nhưng không thể lấy lại khóa riêng của bạn nếu bạn bị lừa; các sàn hàng đầu an toàn hơn, nhưng chỉ khi bạn không giữ tài sản lớn trong đó dài hạn.
Thế giới tiền điện tử không có “viên đạn bạc”. Nhưng việc phân tán tài sản, tự lưu ký và luôn cảnh giác — ba điều này mãi mãi là hàng rào phòng thủ đầu tiên của bạn.