Bitget 3.87億ドル → Bybit 14.6億ドル → Binance 63億ドル:2026年の取引所ハッキング編年史とセキュリティ教訓
2025~2026年にかけて、暗号資産業界は史上最も集中した取引所ハッキング攻撃の波に見舞われた——Bitget(3.875億ドル)、Bybit(14.6億ドル)、Binance(63億ドル)。攻撃手法は秘密鍵漏洩から、チェーン上での委任権限乗っ取りへと進化。本稿では、年表形式で全事件を整理し、実践…
2025~2026年にかけて、暗号資産業界は史上最多の取引所ハッキング攻撃に見舞われました。Bitget(2025年8月、3.875億米ドル)、Bybit(2026年2月、14.6億米ドル)、Binance(2026年10月、63億米ドル)——この3件の攻撃手法は、単純な秘密鍵漏洩からオンチェーン委任乗っ取りへと進化しており、攻撃者も進化を遂げている一方で、防御側もそれに追いつかざるを得ない状況です。本稿では、年表形式で今年発生した主要なセキュリティ事件を整理し、DefiLlama および Chainalysis の公開データを活用して、その傾向と教訓を明らかにします。
一、3件の重大事件のタイムライン
📅 事件1:Bitget(3.875億米ドル、2025年08月)
- 攻撃経路:コールドウォレットの秘密鍵漏洩 → マルチシグ署名のバイパス。攻撃者はサプライチェーンへの侵入を通じて、Bitgetのコールドウォレットマルチシグのうち1つの署名権限を取得した可能性があり、内部関係者と連携してしきい値署名を完了させました。
- 被害額:13種類の暗号資産が流出し、合計約3.875億米ドル。内訳はUSDT、ETH、SOLが大半を占めます。
- 対応措置:一部のオンチェーン資産はTetherのブラックリスト機能により凍結;Bitgetはトークンの割引回収スキームを導入し、ユーザーは実質的に約20~30%の割引損失を負担しました。
- 教訓:マルチシグ=絶対安全ではありません。マルチシグ署名者が同時に攻撃を受ける、あるいはソーシャルエンジニアリングによって騙される場合、しきい値メカニズムは形骸化します。
- 関連記事:Bitget盗難事件の完全再構築 · Bitgetセキュリティ評価
📅 事件2:Bybit(14.6億米ドル、2026年02月)
- 攻撃経路:Lazarusハッカー集団 → UI詐欺攻撃(フィッシング型コントラクトアップグレード)→ Bybitのマルチシグ署名者が、一見「通常の」トランザクション画面で署名を行ったが、実際には代理コントラクトのアップグレード権限を付与する署名をしてしまいました。
- 被害額:14.6億米ドル。イーサリアム単一チェーンにおける史上最大級の損失の一つ。USDT、USDC、WBTC、ETHなどの主要資産が被害に遭いました。
- 対応措置:BybitのSAFU基金により全額補償され、ユーザーは一切の損失を被りませんでした。その後、マルチシグプロセスをアップグレードし、第三者の独立署名者(Arcus)を新たに導入。また、高額取引の署名については、すべてオンチェーン上で事前に意図を確認する仕組みを義務付けました。
- 教訓:「見た目が合法なトランザクション署名」が新たな脅威形態となりました——人間の目によるレビューではUI詐欺に対応できず、機械によるオンチェーンでの意図検証が不可欠です。
- 関連記事:Bybit盗難事件の技術的再構築 · Bybitセキュリティ評価
📅 事件3:Binance(63億米ドル、2026年10月)
- 攻撃経路:内部エンジニアのノートパソコンへの侵入 → EIP-7702 type-4 委任認可 → Binanceの署名システムは「32バイトのハッシュ摘要」のみを表示し、実際にはオンチェーン委任権限を付与する署名をしてしまいました;委任のネストが解除されず → 攻撃者は3.5分以内に8つのブロックチェーンを横断して資産を全額引き出しました。
- 被害額:63億米ドル。当時のBinance総資産の約3~4%に相当。BTC、ETH、SOL、BNB、ステーブルコインなど幅広い資産が被害に遭い、イーサリアム、BNB Chain、ソラナ、アービトラム、オプティミズム、ベース、ポリゴン、アバランチの8つのチェーンにまたがります。
- 対応措置:SAFU基金と会社資金を合わせた合計63.4億米ドルで全額補償;オンチェーン上で30億米ドル分の資産がBlockaidによりリアルタイム検知・凍結;CTOの趙長鹏氏が発生から2時間以内にTwitterで謝罪声明を発信しました。
- 教訓:従来のコードバグよりも防御が困難な「制度的脆弱性」が問題です。これは単なる関数の記述ミスではなく、署名システム全体がオンチェーン新規格(EIP-7702)について全く認識していなかったという点にあります——署名時に、自分が何に署名しているのかすら理解していなかったのです。
- 関連記事:Binance盗難事件の技術分析 · 63億米ドル盗難:3.5分間の全資産流出の完全再構築 · Binanceセキュリティ評価
二、DefiLlama 2026年度データ
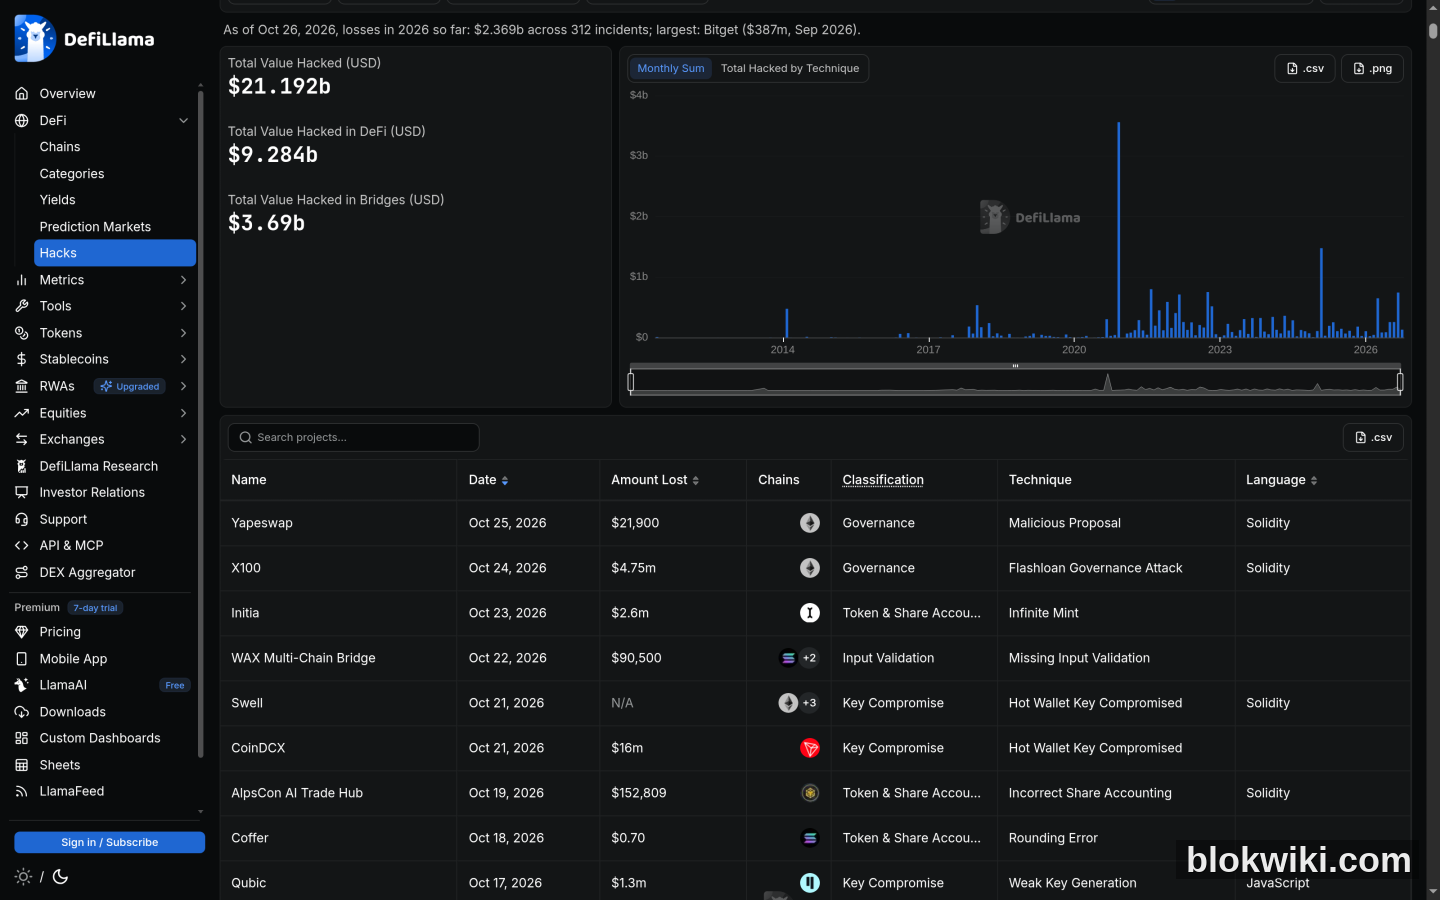
DefiLlama が2026年10月末時点で集計した累計ハッキングデータによると、2026年度の業界全体における累計ハッキング被害額は約35~45億米ドル(Binanceの63億米ドル事件を除く全件統計。当該事件は現在、凍結・回収中のため)に上る。その中で注目すべき構造的分岐は以下の通りである:
- CEXに対する攻撃が全体の40%を占めるが、単一被害額の上位3件はすべてCEXが対象;
- DeFiに対する攻撃が全体の60%を占め、小規模かつ高頻度(10万~500万米ドル規模)が特徴。代表的な事例には、Curveのステーブルコインプール脆弱性、Jupiterのルーティングコントラクト再入攻撃、LayerZeroのオラクル操作などがある;
- トレンド比較:DeFiは「ばらまき型」攻撃、CEXは「集中爆破型」攻撃。投資家にとって、DeFiでは小さな地雷を踏みやすい一方、CEXではいきなり核爆弾級の被害に遭うリスクが高い。
Chainalysisの補足データによれば、2026年に北朝鮮のLazarusグループが実行した攻撃の総額は前年比230%増加しており、主にCEXのサプライチェーンへの浸透とブリッジコントラクトの脆弱性の2つの戦線に集中している。
三、攻撃手法の進化軌跡
時間を長く取って見ると、暗号資産取引所の盗難手法の進化は、ほぼ暗号資産セキュリティの10年史そのものである:
- 2018–2020年:単純なホットウォレットの秘密鍵漏洩(Mt. Goxの75万BTC、Binanceの7000BTC)。当時のハッカーの主力兵器はフィッシングメール+ソーシャルエンジニアリングで、攻撃チェーンは粗雑ながらも極めて有効だった。
- 2021–2023年:ブリッジ脆弱性+オラクル操作(Nomadでの1.9億米ドル盗難、Curveでの7000万米ドル盗難)。DeFiの爆発的成長に伴い、新規コントラクトや新規機能が新たな脆弱性を生み、攻撃面は指数関数的に拡大した。
- 2024–2025年:マルチシグのソーシャルエンジニアリング(BybitのUI偽装)。コード層が次第に攻略しづらくなっていく中、ハッカーは再び「人」に焦点を当て始めた——表示されるUIは偽物、ポップアップメッセージも偽物。署名者は自分自身が送金していると思い込んでいるが、実際には攻撃者に扉を開けているのだ。
- 2026年:オンチェーン新メカニズムを活用した「合法的乗っ取り」(EIP-7702による委任)。現時点において最も危険な形態であり、オンチェーン上では完全に合法であり、既存のルールや検知ツールでは異常を識別できない。コントラクト自体にバグはなく、署名行為にも誤りはないが、それらが組み合わさることで、わずか3分30秒の間に8つのブロックチェーン上の資産がすべて空にされるという惨事が起きる。
四、3件の事例におけるSAFU対応の比較
| 事象 | 損失額 | SAFU/会社資金による補填 | 凍結資産 | ユーザーの実際の損失 |
|---|---|---|---|---|
| Bitget(2025年8月) | $3.87億 | 一部(20~30%の割引) | なし | 一部損失 |
| Bybit(2026年2月) | $14.6億 | 全額(SAFU) | 一部 | 0 |
| Binance(2026年10月) | $63億 | 全額($63.4億のSAFU+現金) | $30億をリアルタイムで凍結 | 0 |
明確な結論:取引所の規模が大きく、SAFUファンドが充実しているほど、ハッカー攻撃におけるユーザーの実際の損失は小さくなる。ただし、これは資金をすべてトップクラスの取引所に集中させるよう推奨するものではない——規模が大きいほど、Lazarusなどの国家レベルのハッカー組織の標的になりやすくなるからだ。
5.投資家向け安全ガイドライン6項目
3回の事件で明らかになった共通の脆弱性を踏まえ、実践可能な安全ガイドライン6項目をまとめた:
- 資産を1つの取引所に集中させないでください。上位2~3社に分散して保管し、単一のリスクを低減しましょう。
- 大口資産(10万ドル以上)の90%はコールドウォレットで自己管理してください。LedgerやTrezorなどのハードウェアウォレットが、現時点で最も信頼性の高い選択肢です。覚えておいてください:取引所のアカウント内にある暗号資産は「他人が代わりにカストディしているもの」であり、あなたのものではありません。
- 定期的に取引所の公告を確認してください。「security update」「maintenance notice」などのキーワードに注目し、異常な公告は攻撃の前兆である可能性があります。
- 取引は上位5社の取引所のみで行ってください。2026年第3四半期のBitget Researchランキングによると:Binance・OKX・Gate.io・Bybit・Coinbase。小規模取引所のSAFU準備金は、しばしば5,000万ドル未満であり、数千万ドル規模の攻撃には耐えられません。
- 見知らぬリンクを絶対にクリックしないでください。今回のBinance事件の発端は、内部エンジニアが運用チケットを装ったフィッシングリンクをクリックしたことでした。
- 準備金証明(Merkle Tree)を注視してください。上位取引所は毎月スナップショット報告書を公表しています。あなたが資産を預けている取引所のカバレッジを、DefiLlama CEX準備金パネルで5分ほど調べてみてください。80%未満の場合は警戒が必要です。
六、まとめ
2026年に起きた3度の大規模盗難は、取引所のセキュリティ崩壊というよりむしろ、業界全体が強制的に成長を余儀なくされた過程と捉えるべきでしょう。Bitgetにおける「マルチシグの失敗」からBybitの「UIによる欺瞞」、そしてBinanceの「オンチェーン機構の乗っ取り」へと、攻撃者が1度進化するたびに、業界の防御もまた強制的に進化しました——第三者による独立審査付きマルチシグの導入、署名システムにおけるオンチェーン意図解析の開始、取引所による委任権限のリアルタイム監視の実施などです。
しかし、あらゆる防御の前提となるのは:投資家自身がセキュリティ意識を持つことです。SAFU基金は損失を補填できますが、騙されて流出した秘密鍵は補填できません。上位取引所はより安全ですが、その安全性は、あなたが大口資産を長期にわたってそこに放置しないという前提の上に成り立っています。
暗号資産の世界には万能の解決策はありません。しかし、「分散」「自己管理」「警戒心の維持」——この3つこそ、常にあなたの第一線の防衛です。