От Bitget (387 млн) → Bybit (1,46 млрд) → Binance (6,3 млрд): Хронология взломов криптобирж в 2026 году и уроки безопасности
В 2025–2026 гг. индустрия криптовалют пережила самый массовый в истории всплеск хакерских атак на биржи: Bitget — $387 млн, Bybit — $1,46 млрд, Binanc…
В 2025–2026 гг. индустрия криптовалют пережила самый масштабный в истории всплеск взломов бирж. Bitget — 387,5 млн долларов США в августе 2025 г., Bybit — 1,46 млрд долларов США в феврале 2026 г., Binance — 6,3 млрд долларов США в октябре 2026 г. В этих трёх инцидентах методы атак эволюционировали от простой утечки закрытых ключей до ончейн-перехвата делегирования: хакеры развиваются, и защита вынуждена их догонять. В этой статье хронологически собраны все крупные инциденты безопасности за год; для анализа тенденций и извлечения уроков используются открытые данные DefiLlama и Chainalysis.
I. Хронология трёх крупнейших инцидентов
📅 Инцидент 1: Bitget, 387,5 млн долларов США (август 2025 г.)
- Цепочка атаки: утечка закрытого ключа холодного кошелька → обход мультиподписи. Предположительно, злоумышленники проникли в цепочку поставок и получили доступ к праву подписи одного из участников мультиподписи Bitget, после чего совместно с внутренним сотрудником достигли необходимого порога подписей.
- Убытки: 13 видов криптоактивов на общую сумму около 387,5 млн долларов США; основную долю составляют USDT, ETH и SOL.
- Реагирование: часть активов была заморожена через механизм чёрного списка Tether; Bitget предложил пользователям программу выкупа токенов со скидкой — реальные потери пользователей составили примерно 20–30 %.
- Уроки: мультиподпись ≠ абсолютная безопасность. Если всех участников мультиподписи одновременно скомпрометируют или обманут методами социальной инженерии, пороговый механизм теряет силу.
- Дополнительное чтение:Полный разбор взлома Bitget · Оценка безопасности Bitget
📅 Инцидент 2: Bybit, 1,46 млрд долларов США (февраль 2026 г.)
- Цепочка атаки: хакерская группа Lazarus → атака через поддельный интерфейс (фишинговое обновление смарт-контракта) → участники мультиподписи Bybit подписали транзакцию в «обычном» интерфейсе, но фактически передали право на обновление делегированного контракта.
- Убытки: 1,46 млрд долларов США — один из крупнейших в истории убытков на одной блокчейн-сети (Ethereum). Затронуты такие популярные активы, как USDT, USDC, WBTC и ETH.
- Реагирование: фонд SAFU Bybit полностью покрыл убытки — пользователи не понесли потерь; позже процесс мультиподписи был обновлён: добавлен третий независимый участник (Arcus), а также введено обязательное предварительное отображение каждой крупной транзакции в блокчейне перед подписанием.
- Уроки: «выглядящая легальной подпись транзакции» стала новой формой угрозы — визуальный контроль человеком не спасает от фишинга через интерфейс; требуется автоматическая проверка намерений операции на уровне блокчейна.
- Дополнительное чтение:Технический разбор взлома Bybit · Оценка безопасности Bybit
📅 Инцидент 3: Binance, 6,3 млрд долларов США (октябрь 2026 г.)
- Цепочка атаки: взлом ноутбука инженера компании → делегирование по EIP-7702 (тип 4) → система подписи Binance видела лишь «32-байтный хеш», но фактически подписывала права на делегирование в блокчейне; вложенные делегирования не были отозваны → злоумышленники за 3,5 минуты обнулили активы на 8 разных сетях.
- Убытки: 6,3 млрд долларов США — около 3–4 % от совокупных активов Binance на тот момент. Затронуты BTC, ETH, SOL, BNB и стейблкоины; атака охватила Ethereum, BNB Chain, Solana, Arbitrum, Optimism, Base, Polygon и Avalanche — 8 блокчейн-сетей.
- Реагирование: полное возмещение убытков в размере 6,34 млрд долларов США за счёт фонда SAFU и собственных средств компании; 3 млрд долларов США активов были заблокированы в блокчейне в режиме реального времени командой Blockaid; технический директор Чанпэн Чжао опубликовал извинения в Twitter менее чем через 2 часа после инцидента.
- Уроки: системные уязвимости сложнее защитить, чем обычные ошибки в коде. Речь не идёт о банальной опечатке в функции — это полное непонимание всей системой подписи новых ончейн-механизмов (EIP-7702): при подписании никто даже не осознавал, что именно подписывает.
- Дополнительное чтение:Технический анализ взлома Binance · Взлом на 6,3 млрд долларов США: полный разбор событий за 3,5 минуты · Оценка безопасности Binance
II. Данные DefiLlama за 2026 год
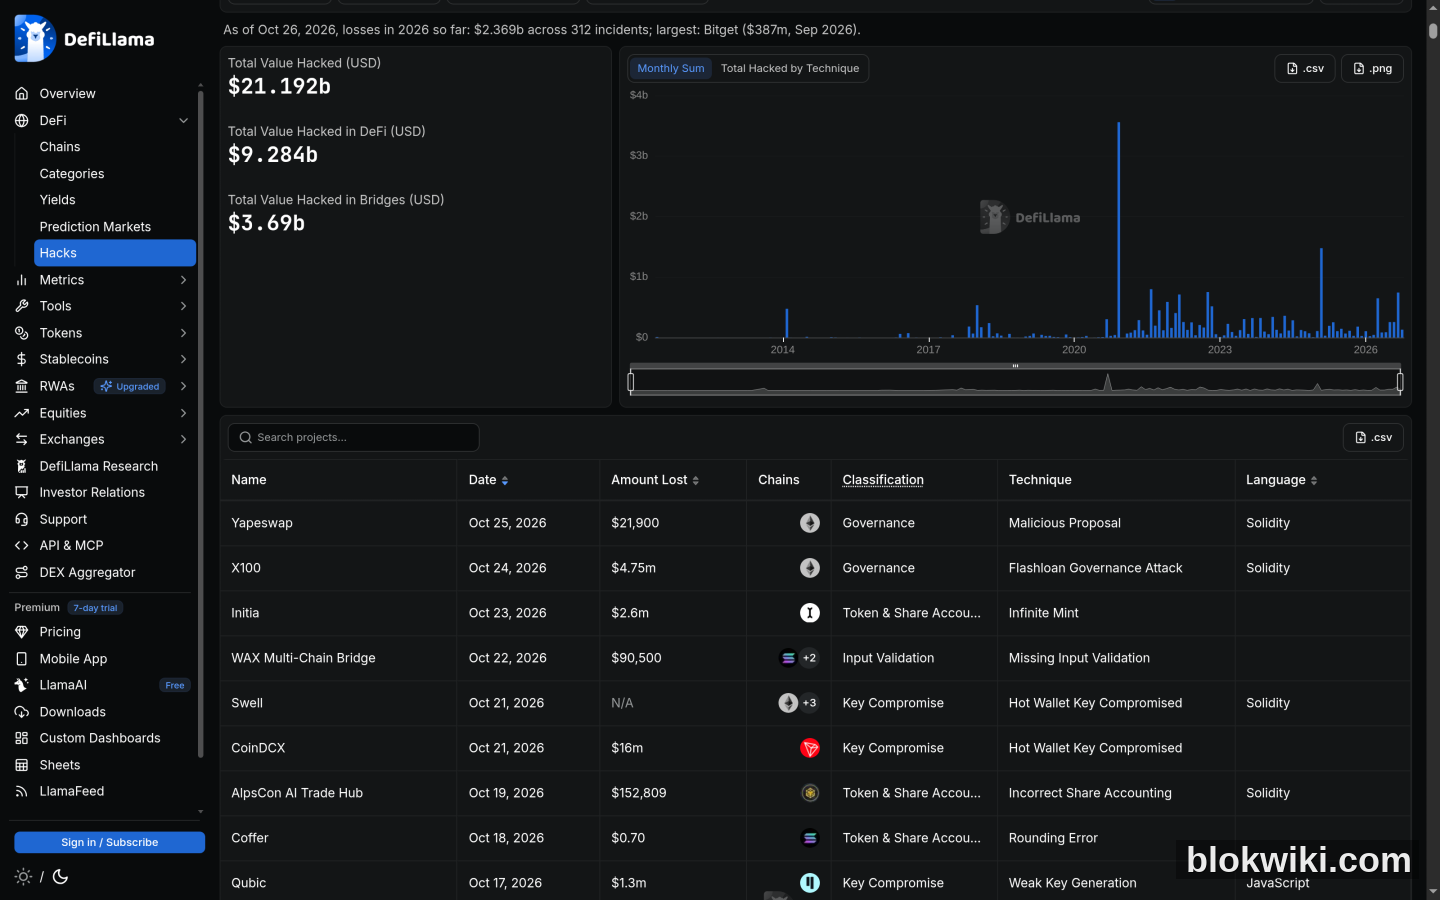
Согласно данным DefiLlama по итогам октября 2026 года, совокупный ущерб от взломов в индустрии за 2026 год составил около 3,5–4,5 млрд долларов США (все данные приведены без учёта инцидента на Binance на сумму 6,3 млрд долларов США, поскольку средства по нему всё ещё заморожены и идёт процесс возврата). Среди этих данных выделяется следующая структурная дифференциация:
- Взломы централизованных бирж (CEX) составили 40 %, однако три крупнейших по потере средств инцидента — все произошли именно на CEX;
- Взломы DeFi-проектов составили 60 %; характерны мелкие, но частые атаки ($100 тыс. – $5 млн), типичные примеры: уязвимость пула стейблкоинов Curve, повторное вызов функции в роутинговом контракте Jupiter, манипуляция оракулом LayerZero;
- Сравнение трендов: DeFi подвергается «дробным» атакам, тогда как CEX — «точечным взрывам». Для инвестора это означает: в DeFi выше риск попасть на небольшую ловушку, а на CEX — риск столкнуться с «ядерным ударом».
Дополнительные данные Chainalysis показывают, что в 2026 году объём атак, совершённых северокорейской группировкой Lazarus, вырос на 230 % по сравнению с предыдущим годом; основные цели — проникновение в цепочки поставок CEX и эксплуатация уязвимостей кроссчейн-мостов.
Третья часть: Эволюция методов взлома
Если рассмотреть долгосрочную динамику, эволюция способов кражи средств с криптобирж фактически представляет собой десятилетнюю историю безопасности в криптоиндустрии:
- 2018–2020 гг.: Простые утечки закрытых ключей из горячих кошельков (750 000 BTC в Mt. Gox, 7000 BTC на Binance). Основное оружие хакеров тогда — фишинговые письма и социальная инженерия: цепочка атаки была примитивной, но эффективной.
- 2021–2023 гг.: Уязвимости кроссчейн-мостов и манипуляции оракулами (кража $190 млн с Nomad, $70 млн с Curve). После взлёта DeFi новые смарт-контракты и новые сценарии использования породили новые уязвимости, а поверхность атаки расширилась в разы.
- 2024–2025 гг.: Социальная инженерия многосторонних подписей (UI-обман на Bybit). Когда код стал слишком сложным для взлома, хакеры вернулись к «человеческому фактору»: интерфейс поддельный, уведомления фальшивые — пользователь думает, что переводит средства, а на самом деле открывает дверь злоумышленнику.
- 2026 г.: «Законный захват» с использованием новых ончейн-механизмов (делегирование по EIP-7702). Это пока самый опасный тип атак: операция полностью легальна на уровне блокчейна, и ни одно существующее правило, ни один детектор не может её обнаружить. Сам контракт не содержит ошибок, подпись тоже корректна — но их комбинация приводит к катастрофе: за 3,5 минуты полностью опустошаются активы на восьми разных блокчейнах.
Четвёртая часть: Сравнение реакции SAFU на три инцидента
| Событие | Убытки | SAFU / покрытие за счёт средств компании | Замороженные активы | Фактические убытки пользователей |
|---|---|---|---|---|
| Bitget, август 2025 г. | 387 млн USD | Частично (со скидкой 20–30 %) | Нет | Частичные убытки |
| Bybit, февраль 2026 г. | 1,46 млрд USD | Полностью (SAFU) | Частично | 0 |
| Binance, октябрь 2026 г. | 6,3 млрд USD | Полностью (6,34 млрд USD SAFU + наличные) | 3 млрд USD заморожено в режиме реального времени | 0 |
Чёткий вывод: чем крупнее биржа и чем больше у неё резервный фонд SAFU, тем меньше фактические убытки её пользователей при хакерских атаках. Однако это вовсе не означает, что стоит хранить все средства на одной из ведущих бирж — чем крупнее биржа, тем выше вероятность, что она станет мишенью для государственных хакерских групп, таких как Lazarus.
Пять. Шесть правил безопасности для инвесторов
Учитывая общие слабые места, выявленные в ходе трёх инцидентов, мы составили шесть практических правил безопасности:
- Не храните все свои активы на одной бирже. Распределите их между 2–3 ведущими биржами, чтобы снизить риски, связанные с единой точкой отказа.
- Для крупных сумм (свыше $100 тыс.) 90 % средств храните в холодном кошельке с самостоятельным управлением. Аппаратные кошельки Ledger и Trezor — сегодня наиболее надёжный выбор. Помните: криптовалюта на счёте биржи «хранится у кого-то другого», а не у вас.
- Регулярно проверяйте объявления биржи. Обращайте внимание на ключевые слова вроде «security update» или «maintenance notice» — подозрительные объявления могут быть признаком подготовки к атаке.
- Торгуйте только на пяти ведущих биржах. Согласно рейтингу Bitget Research за III квартал 2026 года: Binance · OKX · Gate.io · Bybit · Coinbase. У небольших бирж резерв SAFU зачастую составляет менее 50 млн долларов — этого недостаточно для отражения атаки на сумму в десятки миллионов.
- Никогда не переходите по незнакомым ссылкам. Именно с этого началась инцидентная ситуация с Binance: внутренний инженер перешёл по фишинговой ссылке, замаскированной под служебную заявку на техническое обслуживание.
- Следите за доказательствами резервов (Merkle Tree). Ведущие биржи ежемесячно публикуют отчёты-снимки. Потратьте 5 минут, чтобы проверить уровень покрытия вашей биржи на панели резервов DefiLlama CEX: если показатель ниже 80 % — будьте осторожны.
Шесть. Заключение
Три крупнейшие кражи 2026 года — скорее не свидетельство краха безопасности бирж, а знак того, что вся отрасль вынуждена расти. От «провала мультиподписи» на Bitget до «обмана через интерфейс» на Bybit и «перехвата ончейн-механизмов» на Binance — каждый новый шаг злоумышленников вынуждает индустрию укреплять защиту: внедрять мультиподпись с участием независимых сторон, добавлять анализ намерений в системы подписи, запускать реальное наблюдение за делегированием прав.
Но основа всех этих мер защиты — собственное осознание рисков инвестором. Резерв SAFU может компенсировать убытки, но не вернёт вам утерянный закрытый ключ; ведущие биржи действительно безопаснее, но только при условии, что вы не будете долгое время хранить на них крупные суммы.
В криптомире нет «волшебной пули». Однако диверсификация, самостоятельное управление активами и постоянная бдительность — вот ваши первые и главные линии обороны.