從 Bitget 3.87億 → Bybit 14.6億 → Binance 63億:2026 交易所被盜編年史與安全教訓
2025-2026 年加密貨幣產業經歷了史上最密集的交易所駭客攻擊潮。Bitget 2025 年 8 月 3.875 億美元、Bybit 2026 年 2 月 14.6 億美元、幣安 2026 年 10 月 63 億美元——三次事件的攻擊手法從單純的私鑰外洩,進化到鏈上委託劫持,攻擊者在進化,防禦也被迫跟著追。本文用編年體串起全年重大安全事件,並借助 DefiLlama 與 Chainalysis 的公開資料看趨勢、看教訓。
一、三次重大事件時間線
📅 事件 1:Bitget 3.875 億(2025.08)
- 攻擊鏈:冷錢包私鑰外洩 → 多簽簽名被繞過。攻擊者疑似透過供應鏈滲透,取得 Bitget 冷錢包其中一個多簽的簽名權限,再配合內部人員完成門檻簽名。
- 損失:13 種加密資產,合計約 3.875 億美元,其中 USDT、ETH、SOL 佔大宗。
- 處置:部分鏈上資產透過 Tether 黑名單機制被凍結;Bitget 推出代幣折價回收方案,用戶實際承擔約 20-30% 的折價損失。
- 教訓:多簽不等於絕對安全。當多簽者同時被攻破或被社會工程學突破,門檻機制形同虛設。
- 延伸閱讀:Bitget 被盜完整復盤 · Bitget 安全評測
📅 事件 2:Bybit 14.6 億(2026.02)
- 攻擊鏈:Lazarus 駭客組織 → UI 欺騙攻擊(釣魚式合約升級)→ Bybit 多簽者在看似「正常」的交易介面上簽了名,實際簽出去的卻是代理合約升級權限。
- 損失:14.6 億美元,史上最大單鏈(Ethereum)損失之一。涉及 USDT、USDC、WBTC、ETH 等主流資產。
- 處置:Bybit SAFU 基金全額覆蓋,用戶零損失;後續升級多簽流程,引入第三個獨立簽署方(Arcus),並要求每筆大額簽名都要在鏈上預覽。
- 教訓:「看起來像正常交易的簽名」成了新的威脅型態——人眼審核無法防禦 UI 欺騙,必須靠機器化的鏈上意圖核驗。
- 延伸閱讀:Bybit 被盜技術復盤 · Bybit 安全評測
📅 事件 3:幣安 63 億(2026.10)
- 攻擊鏈:內部工程師筆電遭入侵 → EIP-7702 type-4 委託授權 → 幣安簽名系統只看到「32 位元組摘要」,實際簽出去的卻是鏈上委託權限;委託嵌套又未撤銷 → 攻擊者在 3.5 分鐘內橫跨 8 條鏈清空資產。
- 損失:63 億美元,約佔幣安當時總資產的 3-4%。涉及 BTC、ETH、SOL、BNB、穩定幣等,橫跨 Ethereum、BNB Chain、Solana、Arbitrum、Optimism、Base、Polygon、Avalanche 共 8 條鏈。
- 處置:SAFU 基金加上公司資金合計 63.4 億美元全額兜底;鏈上 30 億資產被 Blockaid 即時偵測並凍結;技術長趙長鵬在事發 2 小時內透過 Twitter 發文致歉。
- 教訓:機制性漏洞比傳統程式碼 bug 更難防禦。這不是某個函式寫錯,而是 整個簽名系統對鏈上新機制(EIP-7702)缺乏認知——簽名時根本沒意識到自己簽的是什麼。
- 延伸閱讀:幣安被盜技術分析 · 63 億被盜:3.5 分鐘清空全復盤 · 幣安安全評測
二、DefiLlama 2026 年度資料
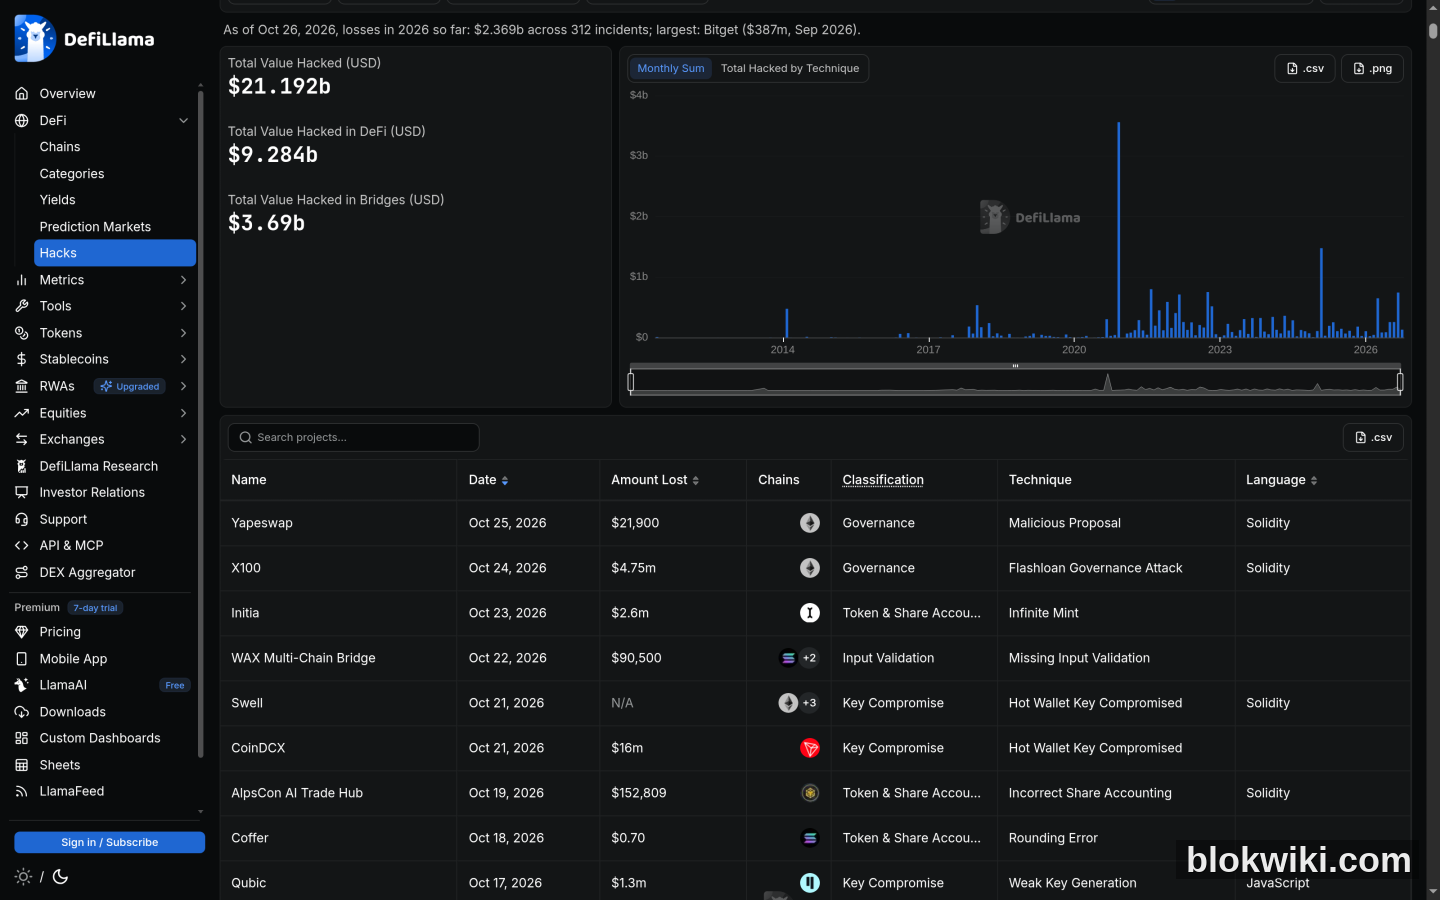
根據 DefiLlama 截至 2026 年 10 月底的累計駭客攻擊資料,2026 年度全產業累計駭客攻擊金額約 $35-45 億美元(不含幣安 63 億事件的全部統計,因為該事件仍在凍結與追回階段)。其中值得關注的結構性分化如下:
- CEX 攻擊佔比 40%,但單次損失前 3 名全是 CEX;
- DeFi 攻擊佔比 60%,以小額高頻為主($10 萬 - $500 萬等級),典型案例包括 Curve 穩定幣池漏洞、Jupiter 路由合約重入、LayerZero 預言機操縱等;
- 趨勢對比:DeFi 是「撒胡椒粉」式的攻擊,CEX 則是「集中爆破」。對投資人而言,DeFi 比較可能踩到小雷,CEX 比較可能遇上核彈。
Chainalysis 的補充資料顯示,2026 年來自北韓 Lazarus 組織的攻擊金額同比上升 230%,主要集中在 CEX 供應鏈滲透與跨鏈橋合約漏洞兩條戰線。
三、攻擊手法的演化軌跡
把時間拉長來看,加密交易所被盜手法的演化,幾乎就是一部加密安全十年史:
- 2018-2020:單純的熱錢包私鑰外洩(門頭溝 75 萬 BTC、幣安 7000 BTC)。那個年代駭客的主力武器就是釣魚郵件加社會工程學,攻擊鏈粗糙但有效。
- 2021-2023:跨鏈橋漏洞加上預言機操縱(Nomad 被盜 $1.9 億、Curve $7000 萬)。DeFi 爆發之後,新合約、新玩法就代表新漏洞,攻擊面呈指數級擴大。
- 2024-2025:多簽社會工程學(Bybit 的 UI 欺騙)。當程式碼層越來越難啃,駭客開始回到「人」的層面——介面是假的、提示是假的,簽名者以為自己在轉錢,實際上是在幫攻擊者開門。
- 2026:利用鏈上新機制的「合法劫持」(EIP-7702 委託)。這是目前為止最危險的型態——鏈上完全合法,沒有任何現行規則或偵測器能辨識出異常。合約本身沒有 bug,簽名本身也沒有錯,但組合起來就是一場 3.5 分鐘清空 8 條鏈資產的災難。
四、三次事件的 SAFU 處置對比
| 事件 | 損失 | SAFU / 公司資金覆蓋 | 凍結資產 | 用戶實際損失 |
|---|---|---|---|---|
| Bitget 2025.08 | $387M | 部分(折價 20-30%) | 無 | 部分損失 |
| Bybit 2026.02 | $1.46B | 全額(SAFU) | 部分 | 0 |
| 幣安 2026.10 | $6.3B | 全額($63.4 億 SAFU 加現金) | $3B 即時凍結 | 0 |
結論很明確:規模越大、SAFU 基金越充足的交易所,用戶在駭客事件中的實際損失越小。但這並不是鼓勵大家把錢全堆在單一頭部交易所——規模越大,也越容易成為 Lazarus 這類國家級駭客組織的目標。
五、給投資人的 6 條安全守則
綜合三次事件暴露出來的共同弱點,我們整理出 6 條可執行的安全守則:
- 不要把全部資產放在同一家交易所。頭部 2-3 家分散存放,降低單點風險。
- 大額資產(超過 $100K)90% 放冷錢包自託管。Ledger、Trezor 等硬體錢包是目前最可靠的選擇。記住:交易所帳戶裡的幣「是別人託管給你的」,不是你的。
- 定期檢查交易所公告。留意 "security update"、"maintenance notice" 等關鍵字,異常公告可能是攻擊前兆。
- 只在頭部 5 家交易所交易。根據 2026 Q3 Bitget Research 排名:Binance · OKX · Gate.io · Bybit · Coinbase。小型交易所的 SAFU 儲備往往不到 5000 萬,遇到千萬等級的攻擊就扛不住。
- 永遠不要點陌生連結。這次幣安事件的起點,就是內部工程師點了一個偽裝成維運工單的釣魚連結。
- 關注儲備證明(Merkle Tree)。頭部交易所每月公布快照報告,花 5 分鐘到 DefiLlama CEX 儲備面板 查一下你存幣的交易所覆蓋率,低於 80% 的要提高警覺。
六、結語
2026 年的三次大盜,與其說是交易所安全的潰敗,不如說是整個產業被迫成長。從 Bitget 的「多簽失守」、Bybit 的「UI 欺騙」,再到幣安的「鏈上機制劫持」,攻擊者每升級一次,產業的防禦就被倒逼升級一次——多簽引入第三方獨立審簽、簽名系統開始做鏈上意圖解析、交易所開始即時監控委託授權。
但所有防禦的前提是:投資人自己要有安全意識。SAFU 基金能兜住損失,卻兜不住你被騙走的私鑰;頭部交易所相對安全,但前提是你不把大額資產長期放在裡面。
加密世界沒有銀彈。但分散、自託管、保持警覺——這三件事,永遠是你的第一道防線。