Dari Bitget RM387 juta → Bybit RM1.46 bilion → Binance RM6.3 bilion: Kronologi Kebocoran Pertukaran 2026 & Pelajaran Keselamatan
Industri kripto pada 2025–2026 mengalami gelombang serangan hacker terburuk dalam sejarah terhadap pertukaran: Bitget RM387.5 juta, Bybit RM1.46 bilio…
Industri mata wang kripto pada tahun 2025–2026 mengalami gelombang serangan pengodam terhadap bursa paling intensif dalam sejarah. Bitget (387.5 juta dolar AS, Ogos 2025), Bybit (1.46 bilion dolar AS, Februari 2026), dan Binance (6.3 bilion dolar AS, Oktober 2026) — tiga insiden ini menunjukkan evolusi teknik serangan dari kebocoran kunci peribadi biasa hingga perampasan kuasa delegasi on-chain; penyerang semakin canggih, dan pertahanan pun terpaksa mengejar. Artikel ini menyusun semua insiden keselamatan utama sepanjang tahun secara kronologi, serta menganalisis tren dan pengajaran berdasarkan data awam daripada DefiLlama dan Chainalysis.
I. Garis Masa Tiga Insiden Utama
📅 Insiden 1: Bitget – 387.5 Juta (Ogos 2025)
- Rantaian Serangan: Kebocoran kunci peribadi dompet sejuk → tandatangan multisig dielakkan. Penyerang didakwa memperoleh akses ke salah satu tandatangan multisig dompet sejuk Bitget melalui penembusan rantaian bekalan, lalu menggabungkannya dengan bantuan pekerja dalaman untuk mencapai kuorum tandatangan.
- Kerugian: 13 jenis aset kripto, bernilai kira-kira 387.5 juta dolar AS; USDT, ETH dan SOL menyumbang sebahagian besar kerugian.
- Tindakan Susulan: Sebahagian aset on-chain dibekukan melalui mekanisme senarai hitam Tether; Bitget memperkenalkan skema pembelian balik token dengan diskaun, di mana pengguna menanggung kerugian diskaun sekitar 20–30%.
- Pengajaran: Multisig ≠ keselamatan mutlak. Apabila semua pihak yang bertandatangan dikompromikan secara serentak atau ditipu melalui rekayasa sosial, mekanisme kuorum menjadi tidak bererti.
- Bacaan Lanjut:Ulasan Lengkap Pencurian Bitget · Penilaian Keselamatan Bitget
📅 Insiden 2: Bybit – 1.46 Bilion (Februari 2026)
- Rantaian Serangan: Sekumpulan pengodam Lazarus → serangan penipuan UI (kemas kini kontrak berbentuk phishing) → pihak multisig Bybit menandatangani transaksi di antaramuka yang kelihatan "normal", tetapi sebenarnya memberikan kuasa kemas kini kontrak delegasi.
- Kerugian: 1.46 bilion dolar AS — salah satu kerugian terbesar dalam satu rantau (Ethereum) sepanjang sejarah. Melibatkan aset utama seperti USDT, USDC, WBTC dan ETH.
- Tindakan Susulan: Dana SAFU Bybit menanggung sepenuhnya, tiada kerugian kepada pengguna; prosedur multisig kemudiannya ditingkatkan dengan menambah pihak ketiga yang bebas (Arcus), serta mewajibkan pralihat transaksi besar secara on-chain sebelum tandatangan.
- Pengajaran: “Tandatangan transaksi yang kelihatan sah” kini menjadi bentuk ancaman baharu — semakan visual manusia tidak dapat menghalang penipuan UI; pengesahan niat transaksi secara on-chain yang dimaksudkan mesin adalah wajib.
- Bacaan Lanjut:Ulasan Teknikal Pencurian Bybit · Penilaian Keselamatan Bybit
📅 Insiden 3: Binance – 6.3 Bilion (Oktober 2026)
- Rantaian Serangan: Komputer riba jurutera dalaman dirogol → kuasa delegasi EIP-7702 jenis-4 → sistem tandatangan Binance hanya melihat “ringkasan 32 bait”, tetapi sebenarnya menandatangani kuasa delegasi on-chain; kuasa delegasi bersarang tidak dibatalkan → penyerang mengosongkan aset merentasi 8 rantau dalam masa 3.5 minit.
- Kerugian: 6.3 bilion dolar AS, iaitu kira-kira 3–4% daripada jumlah aset Binance pada masa itu. Melibatkan BTC, ETH, SOL, BNB dan stablecoin, merentasi 8 rantau: Ethereum, BNB Chain, Solana, Arbitrum, Optimism, Base, Polygon dan Avalanche.
- Tindakan Susulan: Dana SAFU + modal syarikat (jumlah 6.34 bilion dolar AS) menanggung sepenuhnya; 3 bilion dolar AS aset on-chain dikesan dan dibekukan secara masa nyata oleh Blockaid; CTO Zhao Changpeng mengeluarkan permohonan maaf melalui Twitter dalam tempoh 2 jam selepas kejadian.
- Pengajaran: Kelonggaran mekanisme lebih sukar dihalang berbanding bug kod tradisional. Ini bukan kesalahan fungsi tertentu, tetapi keseluruhan sistem tandatangan gagal memahami mekanisme baharu on-chain (EIP-7702) — pada masa menandatangani, sistem langsung tidak sedar apa yang sebenarnya ditandatangani.
- Bacaan Lanjut:Analisis Teknikal Pencurian Binance · Pencurian 6.3 Bilion: Ulasan Lengkap 3.5 Minit · Penilaian Keselamatan Binance
II. Data Tahunan DefiLlama 2026
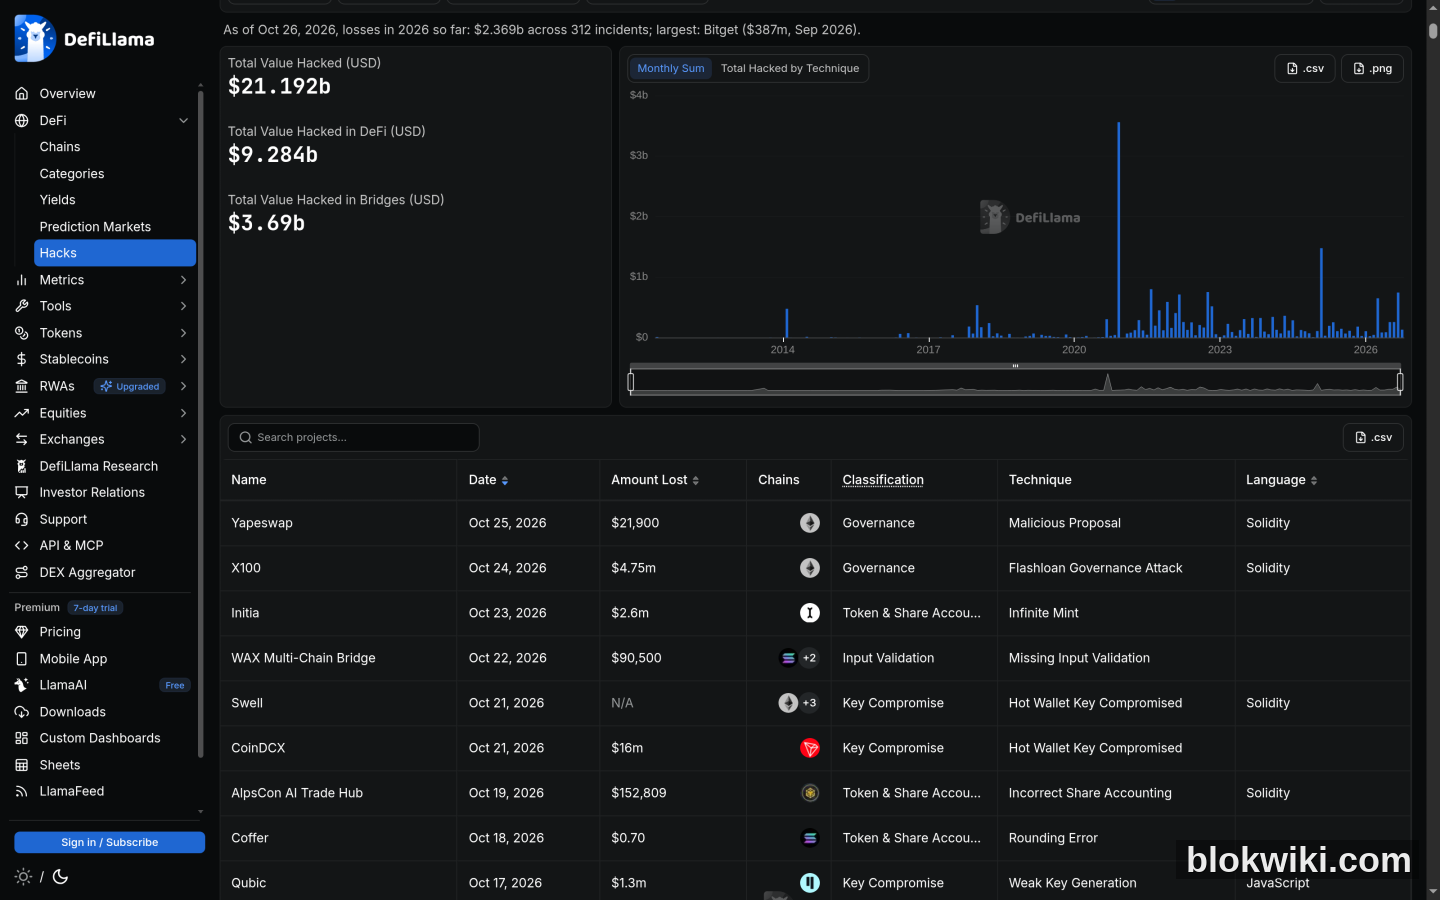
Berdasarkan data serangan pengodam terkumpul oleh DefiLlama sehingga akhir Oktober 2026, jumlah kerugian akibat serangan pengodam di seluruh industri pada tahun 2026 adalah sekitar $3.5–4.5 bilion dolar AS (tidak termasuk insiden Binance sebanyak $6.3 bilion, kerana kes tersebut masih dalam fasa pembekuan dan usaha mendapatkan semula dana). Antara perkembangan struktural yang patut diperhatikan:
- 40% daripada serangan menargetkan CEX, tetapi tiga kejadian dengan kerugian paling besar secara individu semuanya melibatkan CEX;
- 60% daripada serangan menargetkan DeFi, kebanyakannya berjumlah kecil tetapi berlaku kerap ($100,000 hingga $5 juta), contoh utama termasuk kelemahan pada kolam stablecoin Curve, serangan ulang masuk (re-entrancy) pada kontrak pengehosan Jupiter, dan manipulasi oracle LayerZero;
- Perbandingan tren: DeFi mengalami serangan “seperti lada yang ditabur merata”, manakala CEX menghadapi serangan “meledak secara tumpu”. Bagi pelabur, risiko terkena “ranjau kecil” lebih tinggi di DeFi, tetapi risiko terkena “bom nuklear” lebih tinggi di CEX.
Data tambahan daripada Chainalysis menunjukkan bahawa jumlah kerugian akibat serangan oleh kumpulan Lazarus dari Korea Utara meningkat sebanyak 230% secara tahunan pada 2026, dengan fokus utama pada dua medan pertempuran: penembusan rantaian bekalan CEX dan kelemahan pada kontrak jambatan rentas rantaian.
Tiga: Evolusi Teknik Serangan
Jika kita memperluaskan pandangan dari segi masa, evolusi teknik pencurian daripada bursa kripto hampir sama dengan sejarah keselamatan kripto selama sepuluh tahun:
- 2018–2020: Kebocoran kunci peribadi dompet panas yang mudah (750,000 BTC di Mt. Gox, 7,000 BTC di Binance). Pada masa itu, senjata utama pengodam ialah e-mel phishing dan rekayasa sosial; rantai serangan kasar tetapi berkesan.
- 2021–2023: Kelemahan jambatan rentas rantaian + manipulasi oracle (Nomad dirompak $190 juta, Curve $70 juta). Selepas ledakan DeFi, kontrak baru dan mekanisme baru membawa kelemahan baru, dan permukaan serangan berkembang secara eksponen.
- 2024–2025: Rekayasa sosial multi-tandatangan (penipuan UI Bybit). Apabila lapisan kod menjadi semakin sukar untuk ditembusi, pengodam kembali menargetkan “manusia”: antara muka palsu, petunjuk palsu—pengguna yang menandatangani yakin mereka sedang menghantar dana, tetapi sebenarnya sedang membuka pintu kepada pengodam.
- 2026: “Pengambilalihan sah” dengan memanfaatkan mekanisme baharu on-chain (delegasi EIP-7702). Ini merupakan bentuk paling berbahaya sehingga kini—tindakan ini sepenuhnya sah di atas rantaian, tanpa satu pun peraturan sedia ada atau alat pengesan yang mampu mengenal pasti kelainan. Kontrak itu sendiri tiada bug, tandatangan itu sendiri juga sah—tetapi apabila digabungkan, ia mencetuskan bencana yang mengosongkan aset di lapan rantaian dalam tempoh 3.5 minit.
Empat: Perbandingan Tindakan SAFU bagi Tiga Insiden
| Kejadian | Kerugian | SAFU / Dana syarikat yang menutupi kerugian | Aset yang dibekukan | Kerugian sebenar pengguna |
|---|---|---|---|---|
| Bitget, Ogos 2025 | $387 juta | Sebahagian (diskaun 20–30%) | Tiada | Kerugian sebahagian |
| Bybit, Februari 2026 | $1.46 bilion | Penuh (SAFU) | Sebahagian | 0 |
| Binance, Oktober 2026 | $6.3 bilion | Penuh ($6.34 bilion SAFU + tunai) | $3 bilion dibekukan secara langsung | 0 |
Kesimpulan yang jelas: semakin besar saiz bursa dan semakin banyak dana SAFU yang dimilikinya, semakin kecil kerugian sebenar pengguna akibat serangan siber. Namun, ini bukan bermakna anda digalakkan menyimpan semua wang di satu bursa utama sahaja—semakin besar saiz bursa, semakin tinggi risiko menjadi sasaran kumpulan perisikan siber tahap negara seperti Lazarus.
Lima. Enam Prinsip Keselamatan untuk Pelabur
Berdasarkan kelemahan umum yang terdedah dalam ketiga-tiga kejadian ini, kami telah menyusun enam prinsip keselamatan yang praktikal dan boleh dilaksanakan:
- Jangan simpan semua aset anda di satu bursa sahaja. Simpan secara berasingan di 2–3 bursa terkemuka untuk mengurangkan risiko kegagalan tunggal.
- Untuk aset bernilai tinggi (>$100K), simpan 90% daripadanya dalam dompet sejuk dengan kendali sendiri. Dompet perkakasan seperti Ledger dan Trezor merupakan pilihan paling boleh dipercayai pada masa ini. Ingat: mata wang kripto dalam akaun bursa “dijaga oleh pihak ketiga”, bukan milik anda.
- Semak pengumuman bursa secara berkala. Pantau kata kunci seperti “security update” dan “maintenance notice”; pengumuman yang tidak biasa mungkin merupakan tanda awal serangan.
- Hanya dagangkan di antara 5 bursa terkemuka sahaja. Berdasarkan ranking Bitget Research Q3 2026: Binance · OKX · Gate.io · Bybit · Coinbase. Bursa kecil biasanya mempunyai rizab SAFU kurang daripada 50 juta, dan tidak mampu menahan serangan bernilai puluhan juta.
- Jangan sekali-kali klik pautan yang tidak dikenali. Insiden Binance kali ini bermula apabila seorang jurutera dalaman mengklik pautan phishing yang disamar sebagai tiket penyelenggaraan sistem.
- Pantau Bukti Rizab (Merkle Tree). Bursa terkemuka menerbitkan laporan ‘snapshot’ setiap bulan; luangkan 5 minit untuk menyemak liputan rizab bursa tempat anda menyimpan mata wang kripto di Panel Rizab CEX DefiLlama. Waspadalah jika liputan kurang daripada 80%.
Enam. Penutup
Tiga kecurian besar pada tahun 2026 bukan sekadar kegagalan keselamatan bursa, tetapi lebih merupakan proses pertumbuhan paksa yang dialami seluruh industri. Dari “kegagalan multisignature” di Bitget, hingga “penipuan UI” di Bybit, dan akhirnya “pengambilalihan mekanisme on-chain” di Binance — setiap kali penyerang meningkatkan taktik mereka, industri pun terpaksa meningkatkan pertahanannya: pengenalan multisignature dengan pihak ketiga yang bebas melakukan semakan, sistem tandatangan yang kini mula menganalisis niat transaksi on-chain, serta pemantauan masa nyata terhadap kuasa delegasi oleh bursa.
Namun, semua pertahanan ini bermula dari satu prasyarat utama: pelabur sendiri mesti mempunyai kesedaran keselamatan. Dana SAFU boleh menanggung kerugian, tetapi tidak boleh menanggung kunci peribadi anda yang telah dicuri; bursa terkemuka memang lebih selamat, tetapi hanya jika anda tidak menyimpan aset bernilai tinggi di sana dalam jangka panjang.
Tiada peluru ajaib dalam dunia kripto. Namun, penyebaran aset, kendali sendiri (self-custody), dan kewaspadaan berterusan — ketiga-tiga perkara ini sentiasa menjadi barisan pertahanan utama anda.