
Криптосхемы мошенничества 2026: 6 типов + 3 бесплатных официальных инструмента (SEC/IC3)
Криптосхемы мошенничества в 2026 году в 10 раз сложнее обнаружить, чем в 2019 году: ИИ массово генерирует фейковые страницы бирж, Deepfake подделывает…
Почему в 2026 году криптомошенничество в десять раз сложнее распознать, чем в 2019 году
К 2026 году индустрия криптовалют претерпела кардинальные изменения: убытки от взломов бирж выросли с $41 млн в 2019 году (инциденты на Binance и Bithumb) до $6,3 млрд сегодня (атака на горячий кошелёк Binance через эксплуатацию EIP-7702). Векторы атак хакеров эволюционировали — от простых утечек API-ключей до захвата делегированных прав, автоматического выполнения скриптов для опустошения кошельков и даже массового создания поддельных сайтов бирж с помощью ИИ. Параллельно мошеннические схемы, ориентированные на обычных пользователей, также стали сложнее: в августе 2026 года SEC выпустило предупреждение о злоумышленниках, использующих официальные документы Exempt Reporting Adviser (ERA), зарегистрированные в SEC, чтобы создать ложное впечатление «соответствия требованиям»; согласно ежегодному отчёту FBI IC3 за 2024 год, ущерб от криптосвязанных мошенничеств превысил $5 млрд; а в октябре этого года Chainalysis завершила расследование кражи средств Bitget на сумму $387 млн, совершённой северокорейскими хакерами.
Ещё более тревожным является появление в 2026 году нескольких новых типов мошенничества, которые снижают порог входа до исторического минимума: Deepfake-подделка видеопроверки KYC — всего 15-секундное фальшивое видео лица позволяет пройти биометрическую верификацию на некоторых биржах; сайты «официальных объявлений», сгенерированные ИИ — домен отличается лишь одной буквой, но сам сайт полностью копирует официальный сайт биржи, вплоть до шрифтов и вёрстки; и модифицированная версия Approve Phishing — злоумышленники через ончейн-DApp напрямую отправляют вашему кошельку запрос на бесконечное делегирование прав, и стоит вам нажать «Подтвердить» в MetaMask, как все активы из вашего кошелька становятся доступны для вывода.
Хорошая новость: в этом году SEC, FBI IC3 и Chainalysis опубликовали множество целевых ресурсов по противодействию криптомошенничеству. Ниже мы подробно разберём 6 самых распространённых типов мошенничества, а затем представим 3 полностью бесплатных официальных инструмента для самостоятельной проверки — со скриншотами реальных веб-страниц.
6 самых распространённых типов криптомошенничества (с реальными примерами из 2026 года и «красными флагами»)
1. Поддельные биржи / поддельные приложения
Как это работает: мошенники создают высокоточные копии сайтов или приложений бирж, имитируют настоящий процесс KYC, а после пополнения счёт пользователя мгновенно блокируется. В 2026 году появилась усовершенствованная версия — массовое создание таких ресурсов с помощью ИИ: домены генерируются случайным образом, страницы полностью копируют интерфейс ведущих бирж, а некоторые даже предлагают «демо-счёт», чтобы пользователь сначала несколько раз выиграл, а потом уже вносил реальные средства.
- Реальный случай 2026 года: в июле 2026 года Datawallet обнаружила поддельный сайт OKX, ориентированный на пользователей из Юго-Восточной Азии. Домен okx-crypto.sg имитировал официальный сайт OKX в Сингапуре и продвигался через Google Ads. Жертвами стали более 1200 человек.
- «Красные флаги»: доменное имя не заканчивается на .com / .io / .exh / .sg и другие распространённые доменные зоны бирж; реклама в Google Ads, а не органическая выдача поисковика; абсурдные обещания вроде «+200% бонус за первое пополнение»; установочный пакет приложения отсутствует в официальном App Store или Google Play.
2. Поддельные токены / поддельные эйрдропы (AirDrop Scam)
Как это работает: в Telegram / X / Discord распространяется информация о «эйрдропе в честь юбилея крупной биржи» или «запуске нового токена», с требованием подключить кошелёк или перевести небольшую сумму для «верификации». Как только кошелёк подключён, скрипт для его опустошения запускается автоматически.
- Реальный случай 2026 года: Datawallet выявила фейковый аккаунт в X, выдававший себя за Binance Launchpool. В середине октября там появился пост о «эйрдропе с удвоением BNB», собравший за 24 часа более 40 тыс. лайков — однако при переходе открывалась страница Approve Phishing.
- «Красные флаги»: требование «подключить кошелёк для получения» (настоящие эйрдропы никогда не просят подключать кошелёк); сообщения в Telegram / X или автоматические боты; требование перевести небольшую сумму «для верификации» (даже $1).
3. Pump & Dump (накачка и сброс)
Как это работает: группа мошенников одновременно даёт сигналы в Telegram-группе, скупает малоликвидные токены по низкой цене, искусственно поднимает курс, а затем массово продаёт. В 2026 году появилась усовершенствованная версия: ИИ генерирует «анализы технического анализа», боты накручивают объёмы торгов, а поддельные пресс-релизы создают искусственный «позитив».
- Реальный случай 2026 года: в августе Datawallet зафиксировала схему Pump & Dump, направленную на пользователей из Малайзии: цена токена за 2 часа выросла с RM0,01 до RM0,45, а затем за 10 минут рухнула до RM0,002. Убытки понесли более 800 человек.
- «Красные флаги»: синхронные сигналы в Telegram-группах / Discord-серверах; токен торгуется лишь на нескольких сотнях пар на CMC / CoinGecko; команда анонимна, без профилей в LinkedIn и без открытого кода на GitHub.
4. Rug Pull («выдергивание ковра»)
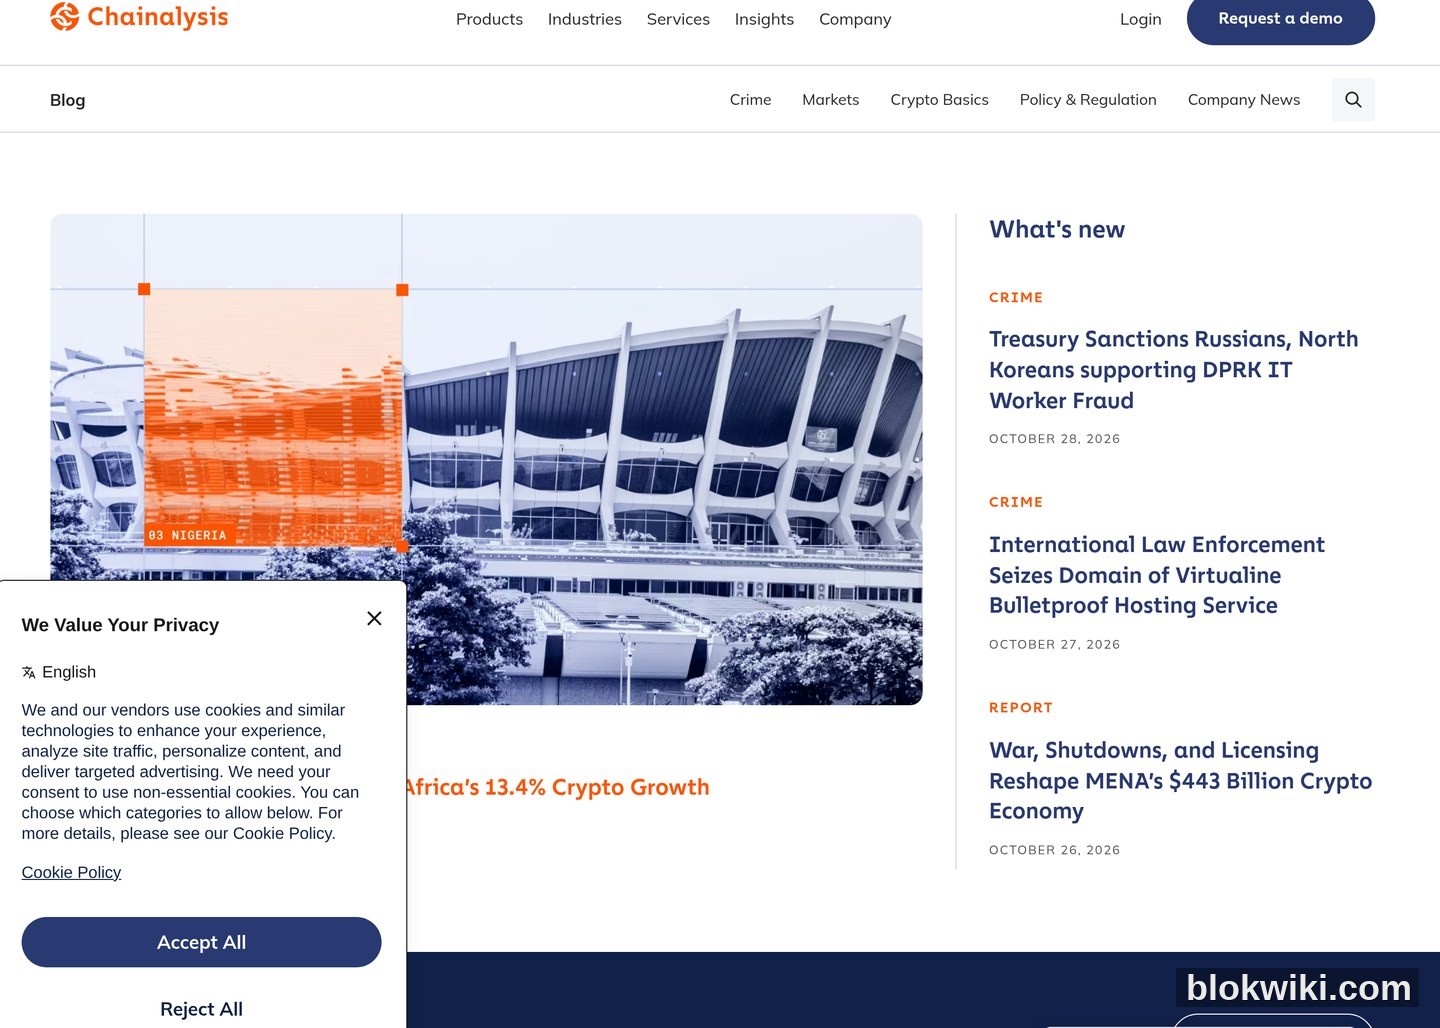
Как это работает: проект запускает пул ликвидности на DEX, а затем через смарт-контракт мгновенно выводит всю ликвидность — токены у пользователей обесцениваются до нуля. Согласно отчёту Chainalysis за 2024 год, на долю Rug Pull приходится более 50% всех потерь от криптомошенничества — это самый частый тип мошенничества. Блог Chainalysis по анализу преступной активности регулярно отслеживает глобальные тенденции Rug Pull:
- Реальный случай 2026 года: 23 октября токен «Asia AI Token», размещённый в сети BNB Chain, стал жертвой Rug Pull спустя 4 часа после запуска: владелец контракта вывел $120 тыс. ликвидности — сумма меньше среднего показателя Rug Pull за 2024 год, но частота таких случаев значительно возросла.
- «Красные флаги»: срок локапа пула ликвидности истёк (можно проверить на BscScan / Etherscan); адрес владельца контракта владеет более чем 20% всех токенов; исходный код контракта не опубликован.
5. Фишинговые ссылки / Approve Phishing
Как это работает: два распространённых варианта. Первый — классический фишинг: электронное письмо, маскирующееся под «уведомление о безопасности биржи», при клике по которому открывается точная копия страницы входа, где похищаются логин, пароль и данные двухфакторной аутентификации (2FA). Второй — Approve Phishing, получивший широкое распространение после 2024 года: злоумышленник через DApp отправляет вашему кошельку запрос на бесконечное делегирование прав, и после вашего нажатия «Подтвердить» он может в любой момент вывести все токены из вашего кошелька.
- Реальный случай 2026 года: В предупреждении SEC «Don’t get ‘-ished’», опубликованном в апреле 2026 года, чётко перечислены три типа фишинга: Phishing, Smishing и Vishing. Доля атак Smishing (фишинг через SMS) среди пользователей криптовалют выросла с 18 % в 2024 году до 41 % в 2026 году — мошенники рассылают SMS с поддельных номеров, выдавая себя за команду безопасности Binance / OKX.
- Тревожные признаки: Орфографические ошибки или опечатки в доменном имени в письмах / SMS (например, Binanc3, OKX-Secure); требование перейти по ссылке и сбросить пароль; необычно высокая сумма в запросе на авторизацию от MetaMask (бесконечный доступ = мошенник); отправитель использует Gmail / Hotmail вместо официального домена биржи.
6. Поддельная процедура KYC / Выдача себя за правоохранительные органы
Как это работает: мошенники выдают себя за SEC, CFTC, FBI IC3 или местные регуляторные органы и утверждают, что «вы подозреваетесь в отмывании денег с использованием криптовалют». Затем они требуют перевести ваши монеты на «замороженный регулятором счёт для содействия расследованию». И SEC в сентябре 2025 года, и IC3 в своем PSA за 2026 год особо предупредили о таких случаях.
- Реальный случай 2026 года: В PSA FBI IC3 за 2026 год прямо указано: «IC3 не сотрудничает ни с какими негосударственными организациями — например, юридическими фирмами или криптосервисами — для возврата утраченных средств». Тем не менее такие мошенники остаются активными: только в 2025 году им удалось похитить более $35 млн.
- Тревожные признаки: Правоохранительные органы никогда не свяжутся с вами в личных сообщениях WhatsApp / Telegram / X; никогда не потребуют от вас перевод средств или «содействия в крипторасследовании»; никогда не попросят ваш адрес кошелька или закрытый ключ по телефону.
Три бесплатных официальных инструмента самостоятельной проверки (SEC / FBI IC3 / Chainalysis)
Хорошая новость: вам не нужно платить за подписку на какие-либо «чёрные списки мошенников» — три независимых официальных или отраслевых авторитета полностью бесплатно предоставляют ресурсы для самостоятельной проверки криптосхем. Все скриншоты ниже сделаны с реальных веб-страниц за октябрь 2026 года:
Инструмент 1: Предупреждения и бюллетени для инвесторов SEC (Комиссия по ценным бумагам и биржам США)
SEC — один из самых активных традиционных финансовых регуляторов мира в сфере крипторегулирования. Страница Investor Alerts содержит бесплатный, удобно просматриваемый список актуальных предупреждений — только в 2026 году опубликовано как минимум 8 специализированных предупреждений, касающихся крипто- и финансовых мошенничеств, в том числе:
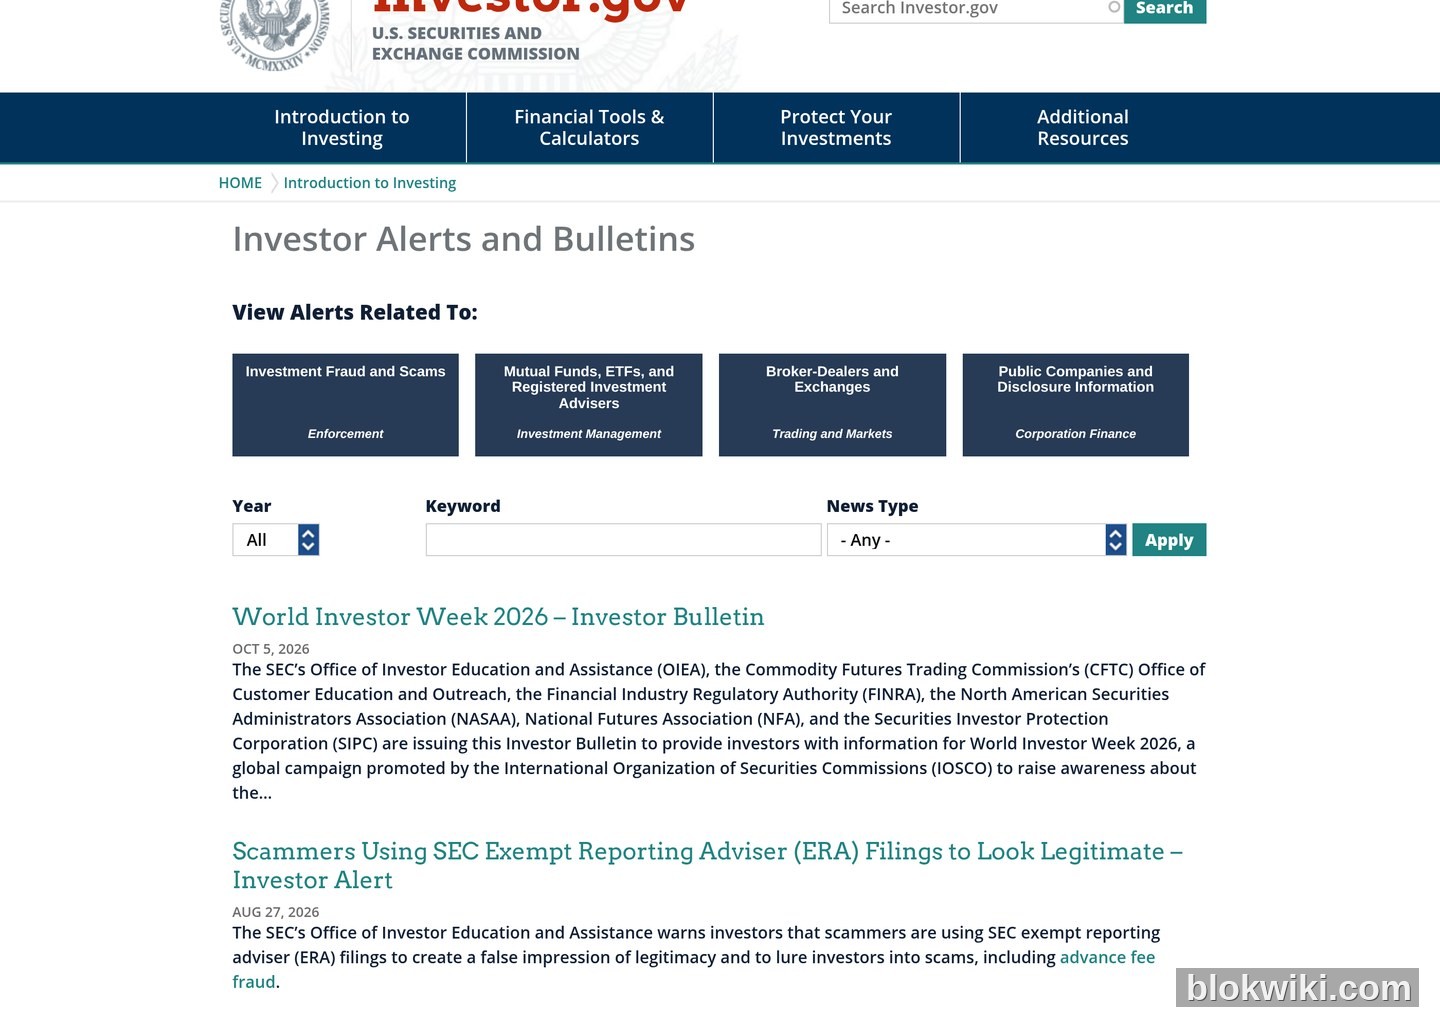
- 27.08.2026: «Scammers Using SEC Exempt Reporting Adviser (ERA) Filings to Look Legitimate» — новая схема, при которой мошенники используют документы регистрации ERA в SEC, чтобы создать видимость «соответствия требованиям»;
- 23.04.2026: «Don't get '-ished' – Tips to Protect Your Investment and Financial Accounts from Phishing, Smishing, and Vishing Scams» — прямые рекомендации по защите от трёх типов фишинга для пользователей криптовалют;
- 12.12.2025: «Crypto Asset Custody Basics for Retail Investors» — руководство по кастодиальному хранению криптоактивов для частных инвесторов;
- 30.09.2025: «SEC Impersonators May Lure Investors Into Scams Through Social Media or Text Messages» — предупреждение о мошенниках, выдающих себя за SEC.
Адрес страницы: https://www.sec.gov/investor/alerts — можно фильтровать по годам и ключевым словам, регистрация не требуется.
Инструмент 2: Ежегодные отчёты и PSA FBI IC3 (Интернет-центр по борьбе с преступностью при ФБР)
FBI IC3 — один из самых авторитетных мировых источников статистики по интернет-преступлениям. На главной странице IC3 размещён яркий баннер с предупреждением PSA — в 2026 году темой PSA стала именно «Scammers are Impersonating the IC3»: мошенники выдают себя за сотрудников IC3 и требуют переводов якобы «для содействия расследованию». Кроме того, ежегодные отчёты IC3 содержат самые полные данные о потерях от криптосхем: согласно отчёту за 2024 год, годовые потери от связанных с криптовалютами мошенничеств превысили $5 млрд.
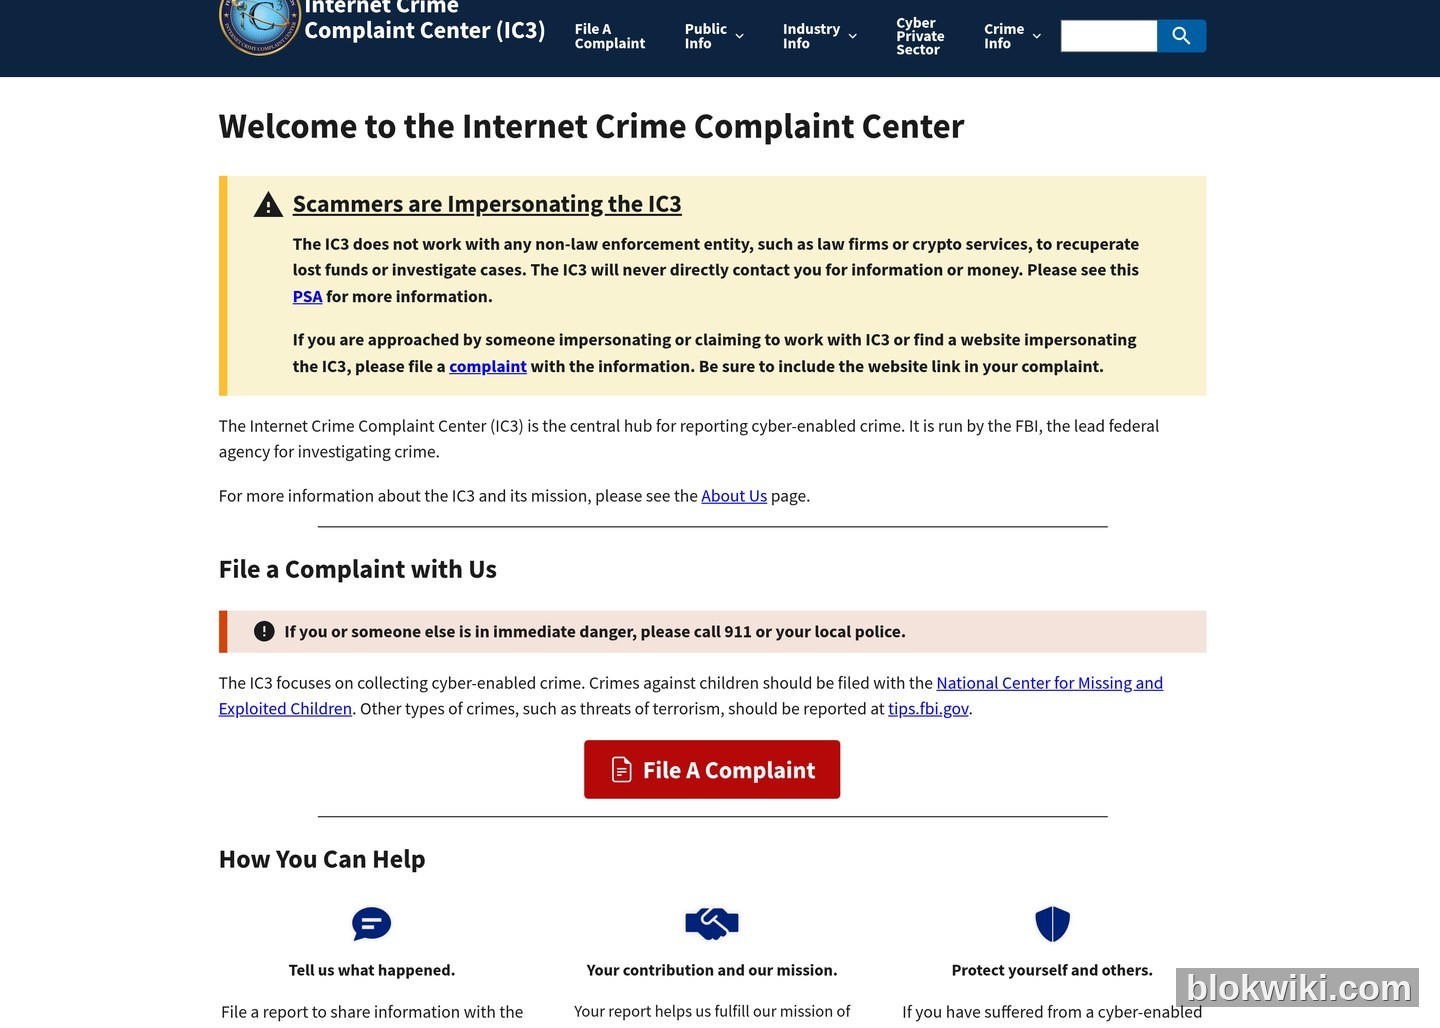
Что ещё важнее: любой желающий может онлайн подать жалобу на криптосхему в IC3. После отправки информация попадает в систему ФБР — даже если вам не пришлют индивидуальный ответ, массовые жалобы влияют на расстановку приоритетов правоохранительных органов. Например, при расследовании хищения средств с Binance компания Tether смогла заморозить около $1,567 млрд украденных активов благодаря совместной работе Chainalysis (анализ ончейн-данных) и базы данных жалоб IC3.
Адрес страницы: https://www.ic3.gov — можно подавать жалобы, просматривать PSA и скачивать ежегодные отчёты.
Инструмент 3: Chainalysis Crime Blog (анализ криминальных ончейн-операций)
Chainalysis — одна из крупнейших в мире компаний по анализу ончейн-данных, предоставляющая аналитические решения против мошенничества как правоохранительным органам, так и биржам. На главной странице её блога есть отдельная категория CRIME, где еженедельно публикуются обновления по отслеживанию криминальных операций в блокчейне, движению хакерских средств и статистике Rug Pull. 1 октября был опубликован материал «How AI Helped Chainalysis Investigators Trace the $387 Million North Korea Stole from Bitget» («Как ИИ помог следователям Chainalysis отследить $387 млн, похищенные Северной Кореей с Bitget»), а 9 сентября — отчёт о краже $320 млн с Liquid Network.
Для обычных пользователей главная ценность Chainalysis заключается не в техническом анализе как таковом, а в том, что она помогает понять: «Какие мошеннические схемы сейчас активны?». Если вы слышите о некоем «отличном предложении» в группе Telegram, сначала загляните в блог Chainalysis — возможно, там уже опубликованы свежие примеры аналогичных случаев Rug Pull или фишинга.
Адрес сайта: https://www.chainalysis.com/blog/ — можно фильтровать по категориям CRIME / REGULATION / BASICS.
Быстрая проверка за одну минуту
При любом «хорошем известии» или «срочном уведомлении», связанном с криптовалютами, пройдите по этому списку:
- **Доменное имя**: найдите официальный сайт через Google или Bing и сравните его с тем, что у вас. Не отличается ли домен на одну букву — лишнюю или пропущенную?
- **Регистрация в SEC / CFTC**: проверьте SEC Investor Alerts и CFTC Consumer Protection — упоминается ли проект в списках предупреждений?
- **Смарт-контракт**: если речь о новом токене — проверьте в BscScan / Etherscan права владельца (Owner) и наличие локапа ликвидности;
- **Аккаунты в Telegram / X**: есть ли у аккаунта официальная синяя галочка? Вся ли история публикаций состоит только из рекламы эйрдропов?
- **Разрешение кошелька**: перед нажатием «Подтвердить» в MetaMask проверьте — не установлено ли разрешение на «безлимитный» доступ к средствам?
- **Звонок от правоохранительных органов**: сразу завершите звонок — правоохранители никогда не пишут в личные сообщения и не просят ваш адрес кошелька.
Все шесть шагов займут не более 60 секунд и позволят отсеять более 90 % криптосхем мошенничества.
Предупреждение о рисках: криптоактивы характеризуются высокой волатильностью и отсутствием глобального единообразного регулирования; любая криптотранзакция сопряжена с риском потери капитала. Информация от SEC / CFTC / FBI IC3 / Chainalysis, приведённая в этой статье, актуальна по состоянию на 30 октября 2026 года. Официальные предупреждения могут обновляться в реальном времени — ориентируйтесь исключительно на самые свежие публикации соответствующих ведомств. Все упомянутые в тексте реальные случаи и данные взяты из общедоступных веб-источников. Данная статья не является инвестиционной рекомендацией. Перед совершением криптотранзакций убедитесь, что вы соблюдаете требования законодательства вашей страны. Любые звонки, личные сообщения или электронные письма, якобы от правоохранительных органов, касающиеся возврата средств или «регуляторного расследования», — это мошенничество. Законные правоохранительные органы не связываются с обычными пользователями через криптоориентированные соцсети.




