
6 loại lừa đảo tiền mã hóa 2026 + 3 công cụ kiểm tra chính thống miễn phí (SEC/IC3)
Lừa đảo tiền mã hóa năm 2026 khó phát hiện hơn gấp 10 lần so với năm 2019 — từ trang web sàn giao dịch giả do AI tạo hàng loạt, video xác minh danh tí…
Tại sao các vụ lừa đảo tiền mã hóa năm 2026 khó phòng tránh hơn gấp mười lần so với năm 2019
Đến năm 2026, ngành tiền mã hóa đã chứng kiến mức độ nghiêm trọng của các vụ tấn công vào sàn giao dịch tăng vọt: từ mức thiệt hại $41 triệu USD năm 2019 (sự cố Binance và Bithumb) lên tới $6,3 tỷ USD ngày nay (vụ cướp ví nóng Binance và khai thác lỗ hổng EIP-7702). Các vector tấn công của tin tặc cũng đã tiến hóa từ việc rò rỉ khóa API đơn giản thành các hình thức phức tạp hơn như chiếm đoạt ủy quyền, chạy tự động script rút sạch ví (wallet drain), thậm chí là tạo trang web sàn giao dịch giả bằng AI hàng loạt. Đồng thời, các hình thức lừa đảo nhắm vào người dùng phổ thông cũng không ngừng đổi mới: Tháng 8/2026, SEC phát cảnh báo rằng kẻ gian đang lợi dụng hồ sơ đăng ký Exempt Reporting Adviser (ERA) của SEC để dựng lên lớp vỏ “tuân thủ” giả; Báo cáo thường niên 2024 của FBI IC3 cho biết tổn thất do lừa đảo liên quan đến tiền mã hóa đã vượt quá $5 tỷ USD; mới đây vào tháng 10 năm nay, Chainalysis vừa hoàn tất điều tra một vụ hacker Triều Tiên đánh cắp $387 triệu USD từ Bitget.
Đáng lo ngại hơn cả là một số hình thức lừa đảo mới xuất hiện năm 2026 đang hạ thấp ngưỡng xâm nhập xuống mức thấp nhất trong lịch sử: Deepfake giả kiểm tra video KYC — chỉ cần một đoạn video mặt giả dài 15 giây là có thể qua được xác thực khuôn mặt của một số sàn giao dịch; Website “thông báo chính thức” do AI tạo ra — tên miền chỉ sai một ký tự, nhưng toàn bộ giao diện đều sao chép nguyên bản trang chủ sàn giao dịch, kể cả phông chữ và bố cục; và biến thể mới của Approve Phishing — kẻ gian gửi yêu cầu ủy quyền vô hạn trực tiếp vào ví bạn thông qua DApp trên chuỗi, và bạn chỉ cần nhấn “Xác nhận” trên MetaMask là đã trao toàn quyền chuyển toàn bộ tài sản trong ví cho chúng.
Tin tốt là: SEC, FBI IC3 và Chainalysis đều đã công bố nhiều nguồn lực chuyên biệt chống lừa đảo tiền mã hóa trong năm nay. Dưới đây, chúng ta sẽ lần lượt phân tích 6 hình thức lừa đảo phổ biến nhất, sau đó giới thiệu 3 công cụ kiểm tra tự chủ miễn phí hoàn toàn — tất cả đều kèm ảnh chụp màn hình thực tế từ website thật.
6 hình thức lừa đảo tiền mã hóa phổ biến nhất (kèm ví dụ thực tế năm 2026 và các dấu hiệu cảnh báo)
1. Sàn giao dịch giả / Ứng dụng giả
Cơ chế hoạt động: Kẻ gian xây dựng website hoặc ứng dụng giả mạo sàn giao dịch với giao diện gần giống thật, mô phỏng quy trình KYC, khiến người dùng nạp tiền rồi lập tức mất liên lạc. Phiên bản năm 2026 đã tiến hóa nhờ AI: tên miền được tạo ngẫu nhiên, giao diện sao chép y nguyên sàn giao dịch đầu ngành, thậm chí còn cung cấp “sàn demo” để người dùng thắng vài lần trước khi nạp tiền thật.
- Ví dụ thực tế năm 2026: Tháng 7/2026, Datawallet phát hiện một website OKX giả nhắm vào người dùng Đông Nam Á, tên miền okx-crypto.sg mạo danh OKX Singapore, chạy quảng cáo trên Google Ads và đã lừa hơn 1.200 người.
- Dấu hiệu cảnh báo: Phần mở rộng tên miền không phải là .com / .io / .exh / .sg — những đuôi phổ biến của sàn giao dịch; xuất hiện trên Google Ads thay vì kết quả tìm kiếm tự nhiên; cam kết phi thực tế như “nạp tiền tặng 200% cho người mới”; file tải ứng dụng không nằm trên App Store chính thức hoặc Google Play.
2. Token giả / Airdrop giả
Cơ chế hoạt động: Quảng bá trên Telegram / X / Discord về “airdrop kỷ niệm thành lập sàn lớn” hoặc “ra mắt token mới”, yêu cầu bạn kết nối ví hoặc gửi khoản tiền nhỏ để xác minh. Ngay khi kết nối, script rút sạch ví (wallet drain) sẽ tự động chạy.
- Ví dụ thực tế năm 2026: Datawallet theo dõi một tài khoản X giả mạo Binance Launchpool, đăng bài “airdrop hoàn lại 2 lần giá trị BNB” vào giữa tháng 10, đạt hơn 40.000 lượt thích trong vòng 24 giờ — nhưng cuối cùng dẫn người dùng đến trang Approve Phishing.
- Dấu hiệu cảnh báo: Yêu cầu “kết nối ví để nhận thưởng” (airdrop thật không bao giờ yêu cầu kết nối ví); tin nhắn riêng hoặc tin tự động từ bot trên Telegram / X; yêu cầu gửi “tiền xác minh” dù chỉ $1.
3. Pump & Dump (thổi giá rồi xả hàng)
Cơ chế hoạt động: Nhóm lừa đảo đồng loạt kêu gọi mua trên nhóm Telegram, mua rẻ token vốn hóa nhỏ rồi đẩy giá lên cao, sau đó đồng loạt bán tháo. Phiên bản năm 2026: Dùng AI tự động tạo bài “phân tích kỹ thuật”, robot làm giả khối lượng giao dịch và phối hợp với bản tin giả để tạo “tin tích cực”.
- Ví dụ thực tế năm 2026: Tháng 8, Datawallet ghi nhận một vụ Pump & Dump nhắm vào người dùng Malaysia: giá token tăng từ RM0,01 lên RM0,45 trong 2 giờ, rồi tụt thẳng xuống RM0,002 trong vòng 10 phút — hơn 800 người chịu thiệt hại.
- Dấu hiệu cảnh báo: Nhóm Telegram / máy chủ Discord tập trung kêu gọi mua; token chỉ có vài trăm cặp giao dịch trên CMC / CoinGecko; đội ngũ ẩn danh, không có hồ sơ LinkedIn, không có mã nguồn trên GitHub.
4. Rug Pull (rút thanh khoản đột ngột)
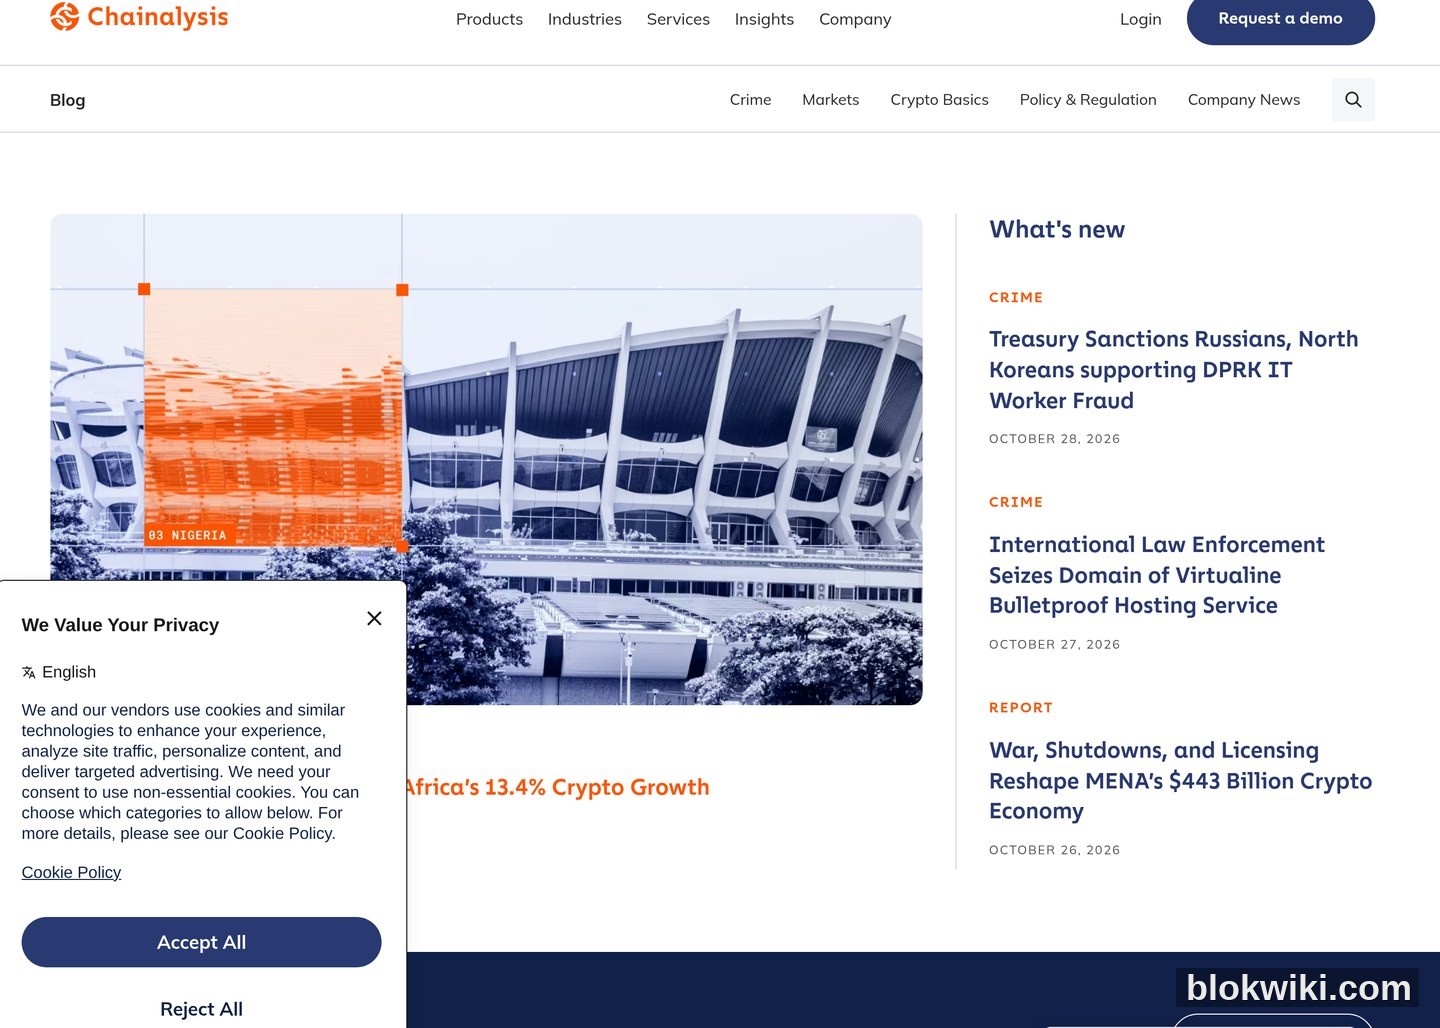
Cơ chế hoạt động: Dự án triển khai pool giao dịch trên DEX, sau đó dùng hợp đồng thông minh rút sạch toàn bộ thanh khoản — khiến token bạn nắm giữ lập tức trở về giá trị bằng không. Báo cáo Chainalysis năm 2024 cho thấy Rug Pull chiếm hơn 50% tổng thiệt hại do gian lận tiền mã hóa, là hình thức lừa đảo phổ biến nhất. Blog phân tích tội phạm của Chainalysis liên tục cập nhật xu hướng Rug Pull toàn cầu:
- Ví dụ thực tế năm 2026: Ngày 23/10, token “Asia AI Token” triển khai trên BNB Chain bị Rug Pull sau đúng 4 giờ ra mắt, chủ sở hữu hợp đồng rút sạch $120.000 thanh khoản — thấp hơn mức trung bình năm 2024, nhưng tần suất xảy ra cao hơn hẳn.
- Dấu hiệu cảnh báo: Thời hạn khóa thanh khoản đã hết (có thể kiểm tra trên BscScan / Etherscan); địa chỉ chủ sở hữu nắm giữ hơn 20% tổng cung token; mã nguồn hợp đồng chưa được công khai.
5. Liên kết lừa đảo / Approve Phishing
Cơ chế hoạt động: Hai hình thức phổ biến. Thứ nhất là lừa đảo cổ điển — gửi email giả dạng “thông báo bảo mật từ sàn giao dịch”, khi bạn nhấn vào sẽ dẫn tới trang đăng nhập giả, từ đó đánh cắp tài khoản, mật khẩu và mã 2FA. Thứ hai là Approve Phishing — bùng nổ từ năm 2024 — kẻ gian gửi yêu cầu ủy quyền vô hạn vào ví bạn thông qua DApp, và chỉ cần bạn nhấn “Xác nhận”, chúng có thể chuyển đi toàn bộ token trong ví bất kỳ lúc nào.
- Vụ việc thực tế năm 2026: Cảnh báo “Đừng để bị lừa” do SEC công bố tháng 4/2026 nêu rõ ba hình thức lừa đảo giả mạo: Phishing, Smishing và Vishing. Trong đó, tỷ lệ người dùng tiền mã hóa trở thành nạn nhân của Smishing (lừa đảo qua tin nhắn SMS) tăng từ 18% năm 2024 lên 41% năm 2026 — kẻ lừa đảo gửi tin nhắn trực tiếp đến điện thoại bạn, giả danh đội an ninh của Binance / OKX.
- Dấu hiệu cảnh báo: Email / tin nhắn chứa lỗi chính tả hoặc tên miền viết sai (ví dụ: Binanc3, OKX-Secure); yêu cầu bạn nhấp vào liên kết và đặt lại mật khẩu; yêu cầu cấp quyền từ MetaMask hiển thị số tiền bất thường (cấp quyền vô hạn = lừa đảo); địa chỉ email gửi đi là Gmail / Hotmail thay vì tên miền chính thức của sàn giao dịch.
6. Lừa đảo KYC giả / Giả danh cơ quan thực thi pháp luật
Cách thức hoạt động: Kẻ lừa đảo đóng vai SEC, CFTC, FBI IC3 hoặc cơ quan quản lý địa phương, tuyên bố rằng “bạn đang bị tình nghi rửa tiền bằng tiền mã hóa”, rồi yêu cầu bạn chuyển tiền vào “tài khoản phong tỏa theo yêu cầu điều tra”. Cả SEC (tháng 9/2025) và IC3 (PSA tháng 1/2026) đều đã cảnh báo đặc biệt về loại mạo danh này.
- Vụ việc thực tế năm 2026: PSA của FBI IC3 năm 2026 nêu rõ: “IC3 không hợp tác với bất kỳ tổ chức nào không thuộc lực lượng thực thi pháp luật — như văn phòng luật sư hay dịch vụ tiền mã hóa — để thu hồi tiền đã mất.” Thế nhưng những kẻ mạo danh vẫn hoạt động mạnh, riêng năm 2025 đã chiếm đoạt hơn 35 triệu USD.
- Dấu hiệu cảnh báo: Cơ quan thực thi pháp luật sẽ KHÔNG BAO GIỜ liên hệ bạn qua tin nhắn riêng trên WhatsApp / Telegram / X; KHÔNG BAO GIỜ yêu cầu bạn chuyển khoản hay “hợp tác điều tra tiền mã hóa”; KHÔNG BAO GIỜ gọi điện hỏi bạn địa chỉ ví hoặc khóa riêng.
3 công cụ kiểm tra tự chủ miễn phí (SEC / FBI IC3 / Chainalysis)
Tin vui là bạn KHÔNG cần trả phí đăng ký bất kỳ “danh sách đen lừa đảo” nào — ba tổ chức chính thống hoặc uy tín trong ngành hoàn toàn cung cấp miễn phí các nguồn tra cứu gian lận tiền mã hóa. Dưới đây đều là ảnh chụp màn hình trang web thực tế cập nhật đến năm 2026:
Công cụ 1: Cảnh báo & Bản tin dành cho nhà đầu tư của SEC (Ủy ban Chứng khoán Mỹ)
SEC là một trong những cơ quan quản lý tài chính truyền thống tích cực nhất thế giới trong lĩnh vực tiền mã hóa. Trang “Cảnh báo dành cho nhà đầu tư” của SEC là danh sách cảnh báo mới nhất, miễn phí và dễ truy cập — riêng năm 2026 đã phát hành ít nhất 8 cảnh báo chuyên biệt về gian lận tiền mã hóa và tài chính, bao gồm:
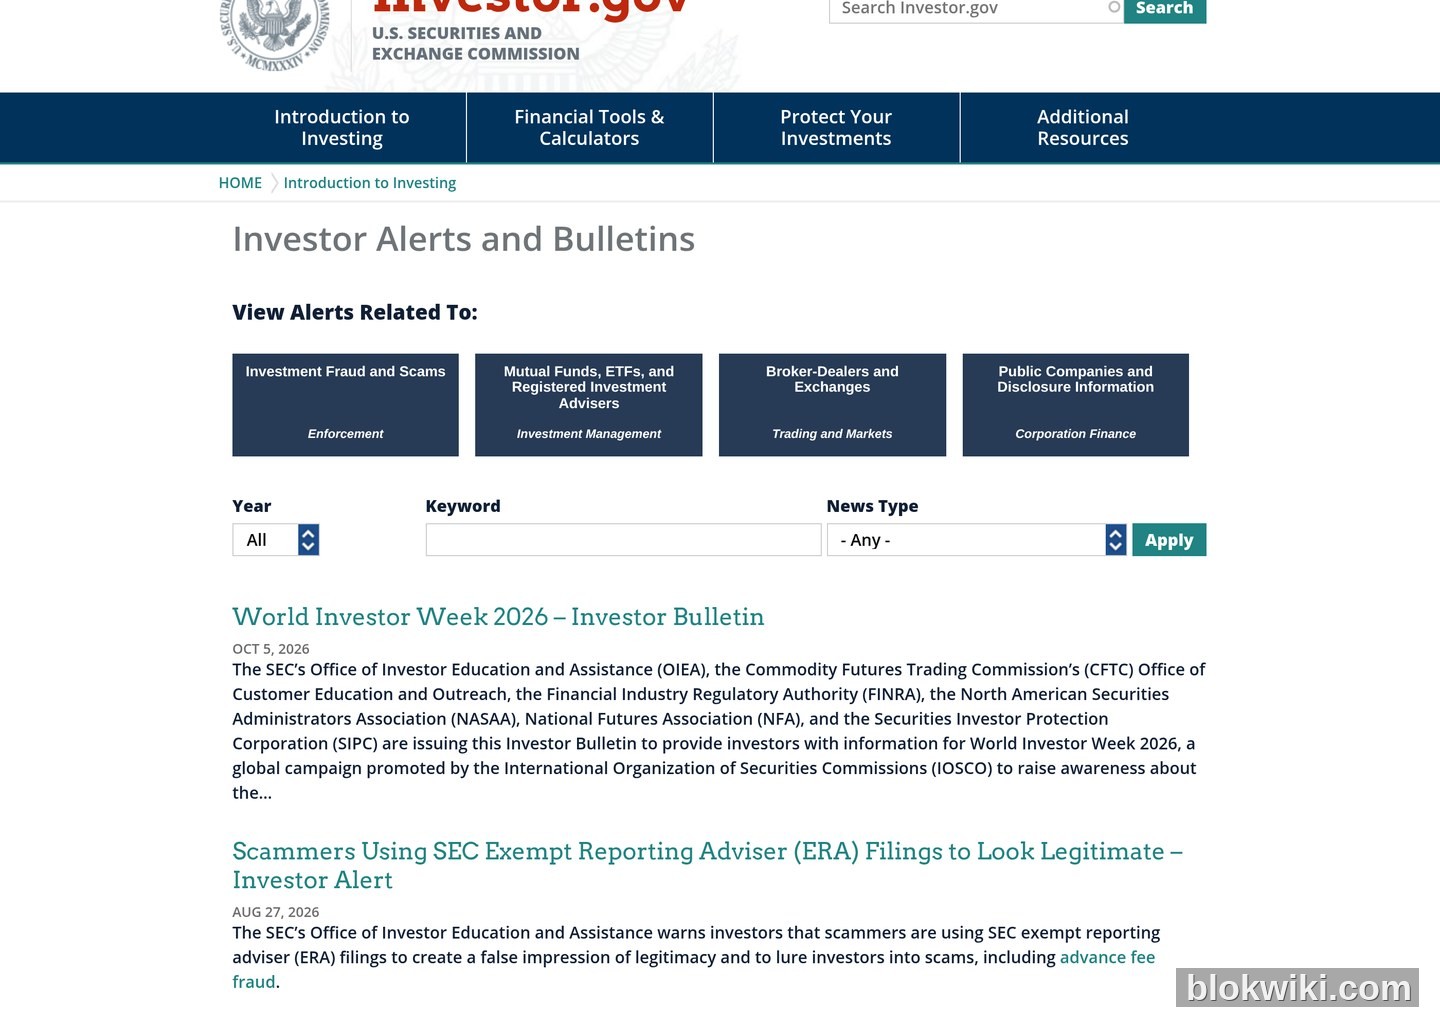
- 27/08/2026: “Kẻ lừa đảo lợi dụng hồ sơ đăng ký Nhà tư vấn Báo cáo Miễn trừ (ERA) của SEC để tạo vẻ hợp pháp” — thủ đoạn lừa đảo mới, dùng hồ sơ ERA của SEC để đánh lừa nạn nhân rằng chúng “tuân thủ quy định”
- 23/04/2026: “Đừng để bị lừa — Mẹo bảo vệ tài khoản đầu tư và tài chính khỏi các vụ lừa đảo Phishing, Smishing và Vishing” — hướng dẫn phòng chống trực tiếp ba hình thức lừa đảo phổ biến với người dùng tiền mã hóa
- 12/12/2025: “Những điều cơ bản về lưu ký tài sản tiền mã hóa dành cho nhà đầu tư cá nhân” — hướng dẫn lưu ký tài sản tiền mã hóa cho người dùng cá nhân
- 30/09/2025: “Kẻ mạo danh SEC có thể dụ dỗ nhà đầu tư vào các vụ lừa đảo qua mạng xã hội hoặc tin nhắn SMS” — cảnh báo về các vụ mạo danh SEC
Địa chỉ truy cập: https://www.sec.gov/investor/alerts — có thể lọc theo năm, từ khóa; không cần đăng ký.
Công cụ 2: Báo cáo thường niên và PSA của FBI IC3 (Trung tâm Khiếu nại Tội phạm Mạng Internet của FBI)
FBI IC3 là một trong những cơ quan thống kê tội phạm mạng uy tín nhất thế giới. Trang chủ của IC3 có thanh cảnh báo PSA nổi bật — chủ đề PSA năm 2026 là “Kẻ lừa đảo đang mạo danh IC3” — tức kẻ lừa đảo giả danh người liên hệ của IC3 để yêu cầu bạn chuyển tiền “hợp tác điều tra”. Ngoài ra, Báo cáo thường niên của IC3 cung cấp dữ liệu đầy đủ nhất về gian lận tiền mã hóa: Báo cáo năm 2024 cho thấy tổng thiệt hại do gian lận liên quan tiền mã hóa đã vượt quá 5 tỷ USD.
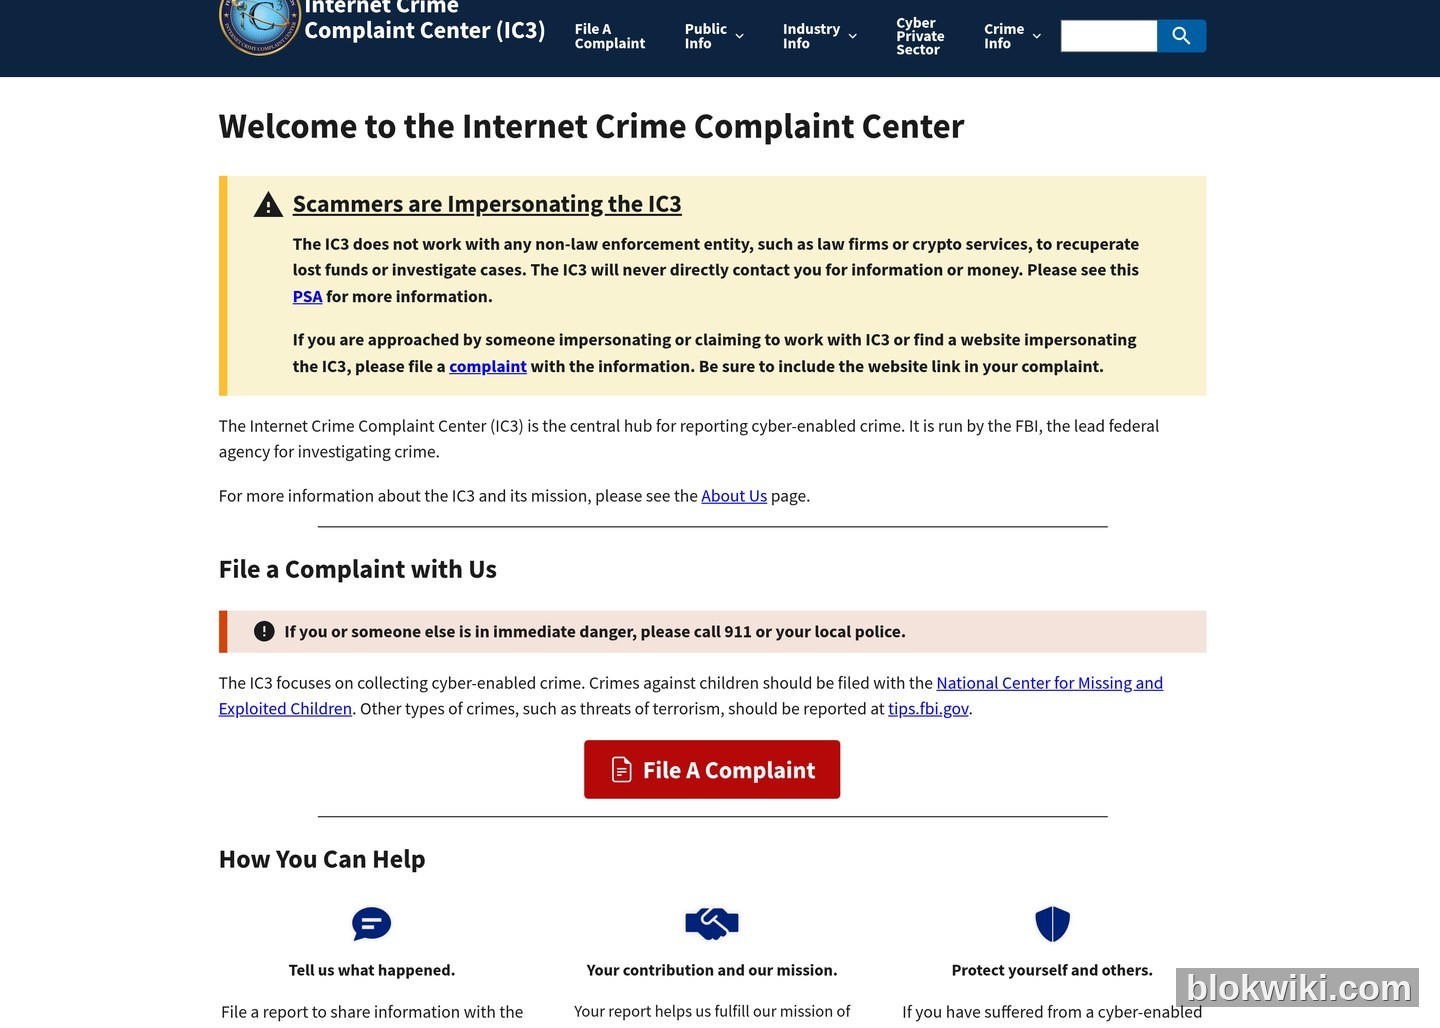
Quan trọng hơn, IC3 cho phép bất kỳ ai nộp đơn khiếu nại về gian lận tiền mã hóa trực tuyến. Một khi bạn gửi khiếu nại, thông tin sẽ được đưa vào hệ thống của FBI — dù họ có thể không phản hồi riêng cho bạn, nhưng số lượng khiếu nại lớn sẽ ảnh hưởng đến thứ tự ưu tiên điều tra của cơ quan thực thi pháp luật. Trong vụ Binance bị hack, Tether đã phối hợp giữa phân tích dữ liệu trên chuỗi từ Chainalysis và cơ sở dữ liệu khiếu nại của IC3 để phong tỏa khoảng 1,567 tỷ USD tài sản bị đánh cắp.
Địa chỉ truy cập: https://www.ic3.gov — có thể gửi khiếu nại, xem PSA, tải Báo cáo thường niên.
Công cụ 3: Blog Tội phạm của Chainalysis (Phân tích tội phạm trên chuỗi)
Chainalysis là một trong những công ty phân tích dữ liệu trên chuỗi lớn nhất thế giới, đồng thời cung cấp giải pháp chống gian lận cho cả cơ quan thực thi pháp luật và các sàn giao dịch. Trang chủ Blog của Chainalysis có chuyên mục riêng mang tên CRIME, cập nhật hàng tuần về theo dõi tội phạm trên chuỗi, dòng tiền của tin tặc và thống kê các vụ Rug Pull — ngày 1/10 vừa qua, họ vừa đăng bài “AI đã giúp các điều tra viên Chainalysis truy vết 387 triệu USD mà Triều Tiên đánh cắp từ Bitget” (How AI Helped Chainalysis Investigators Trace the $387 Million North Korea Stole from Bitget), còn ngày 9/9 thì công bố phân tích vụ mất mát 320 triệu USD trên Liquid Network.
Giá trị lớn nhất mà Chainalysis mang lại cho người dùng thông thường không nằm ở chính bản thân phân tích kỹ thuật — mà ở khả năng giúp bạn hiểu rõ “gần đây có những vụ lừa đảo nào đang hoành hành”. Nếu bạn nghe thấy một “cơ hội tốt” nào đó trong nhóm Telegram, hãy kiểm tra trước Blog của Chainalysis xem gần đây có vụ Rug Pull / lừa đảo dạngcâu cá nào tương tự hay không.
Địa chỉ truy cập: https://www.chainalysis.com/blog/ — có thể lọc theo các danh mục CRIME / REGULATION / BASICS.
Danh sách kiểm tra nhanh trong 60 giây
Khi gặp bất kỳ “tin tốt” hay “thông báo khẩn” nào liên quan đến tiền mã hóa, hãy lần lượt kiểm tra theo thứ tự sau:
- **Tên miền**: Dùng Google / Bing tìm tên miền chính thức, so sánh với địa chỉ bạn đang có — tên miền có bị thiếu hoặc thừa một ký tự nào không?
- **Đăng ký tại SEC / CFTC**: Kiểm tra SEC Investor Alerts và CFTC Consumer Protection xem dự án có xuất hiện trong danh sách cảnh báo hay không
- **Hợp đồng thông minh**: Nếu là token mới, hãy vào BscScan / Etherscan kiểm tra quyền sở hữu (Owner) và tình trạng khóa token thanh khoản
- **Tài khoản Telegram / X**: Ảnh đại diện có phải dấu tích xanh chính thức không? Các bài đăng trước đó có chỉ toàn nội dung “quảng bá airdrop” không?
- **Ủy quyền ví**: Trước khi nhấn “Duyệt” trên MetaMask, hãy kiểm tra số tiền được ủy quyền — có phải là “vô hạn” không?
- **Cuộc gọi từ cơ quan thực thi pháp luật**: Treo máy ngay — cơ quan thực thi pháp luật sẽ không nhắn tin riêng yêu cầu bạn cung cấp địa chỉ ví.
Sáu bước trên có thể hoàn tất trong vòng 60 giây và giúp loại bỏ hơn 90% các vụ lừa đảo tiền mã hóa.
Cảnh báo rủi ro: Tài sản mã hóa biến động mạnh và thiếu quy định thống nhất trên toàn cầu; mọi giao dịch tiền mã hóa đều tiềm ẩn nguy cơ mất vốn. Thông tin từ SEC / CFTC / FBI IC3 / Chainalysis được trích dẫn trong bài viết này cập nhật đến ngày 30 tháng 10 năm 2026 — nội dung cảnh báo chính thức có thể được cập nhật liên tục, vui lòng tham khảo thông tin mới nhất từ các cơ quan liên quan. Tất cả ví dụ thực tế và dữ liệu trong bài đều có nguồn gốc rõ ràng từ các trang web công khai. Bài viết này không cấu thành lời khuyên đầu tư. Trước khi giao dịch tiền mã hóa, vui lòng xác nhận các yêu cầu tuân thủ tại khu vực bạn sinh sống. Mọi cuộc gọi / tin nhắn riêng tư / email liên quan đến cơ quan thực thi pháp luật, hoàn trả tiền hoặc “điều tra quy định” đều là lừa đảo — cơ quan thực thi pháp luật hợp pháp sẽ không liên hệ người dùng thông thường qua các nền tảng mạng xã hội mã hóa.




