
2026 加密騙局 6 種 + 3 個免費官方自查工具(SEC/IC3)
2026 年加密騙局比 2019 年難防十倍——AI 批量生成假交易所頁面、Deepfake 冒充 KYC 影片、錢包 drain 腳本自動執行,SEC 與 FBI IC3 都在今年發布了多條針對性預警。本文拆解 6 種最高頻騙局的運作機制、附真實案例與紅旗標記,並介紹 3 個完全免費且來自官方的自…
為什麼 2026 年的加密騙局比 2019 年難防十倍
加密行業走到 2026 年,交易所被盜從 2019 年的 $4,100 萬(幣安 Bithumb 事件)變成了今天的 $63 億(幣安熱錢包 EIP-7702 劫持),駭客的攻擊 vector 也從簡單的 API key 洩露進化到了委託授權劫持、wallet drain 腳本自動執行、甚至 AI 批量生成的假交易所頁面。與此同時,面向普通用戶的加密騙局同樣在迭代:SEC 2026 年 8 月發布預警,稱有騙子利用 SEC 的 Exempt Reporting Adviser(ERA)備案文件偽造「合規」假象;FBI IC3 的 2024 年度報告顯示,加密相關詐騙年度損失已超過 $50 億;Chainalysis 今年 10 月剛追蹤完一起 $3.87 億朝鮮駭客盜取 Bitget 資金的案件。
更觸目驚心的是,2026 年新出現的幾類騙局正在把門檻降到歷史最低:Deepfake 冒充 KYC 影片檢查——用一段 15 秒偽造面部影片就能通過某些交易所的人臉認證;AI 生成的「官方公告」網站——網域名稱只有一個字母之差,但頁面是完全複製交易所官網、連字體和排版都一模一樣;以及 Approve Phishing 的變種——騙子通過鏈上 DApp 直接向你的錢包發送無限授權請求,你只需要在 MetaMask 上點一下「確認」,錢包裡所有資產的轉走權限就交出去了。
好消息是:SEC、FBI IC3 和 Chainalysis 今年都針對加密騙局發布了多條針對性資源。下面我們先拆解 6 種最高頻的騙局類型,再介紹 3 個完全免費的官方自查工具——全部有真實網頁截圖。
6 種最常見的加密騙局(附 2026 年真實案例與紅旗標記)
1. 假交易所 / 假 APP
運作機制:騙子搭建高仿交易所網站或 APP,模擬真實 KYC 流程,用戶充值後立即失聯。2026 年進化版是 AI 批量生成——網域名稱隨機組合、頁面完全複製頭部交易所、甚至提供「模擬盤」讓用戶先贏幾次再入金。
- 2026 真實案例:Datawallet 2026 年 7 月發現一起針對東南亞用戶的假 OKX 網站,域名 okx-crypto.sg 冒充新加坡 OKX,在 Google Ads 上投放,已有超過 1,200 人受騙。
- 紅旗標記:域名後綴不是 .com / .io / .exh / .sg 等常見交易所域名;Google Ads 而非自然搜尋結果;「新用戶充值送 200%」等離譜承諾;APP 下載包不在官方 App Store / Google Play。
2. 假代幣 / 假空投(AirDrop Scam)
運作機制:在 Telegram / X / Discord 上宣傳「大交易所週年慶空投」或「新幣首發」,要求你連接錢包或轉入小額驗證金。一旦連接,錢包 drain 腳本自動執行。
- 2026 真實案例:Datawallet 追蹤到一個假冒 Binance Launchpool 的 X 帳號,10 月中旬發布了一條「BNB 2 倍返利空投」貼文,24 小時內獲讚超過 4 萬——但最終連接的是 Approve Phishing 頁面。
- 紅旗標記:要求「連接錢包領取」(真正的空投不會要你錢包連接);Telegram / X 私信或自動機器人發來的;要求轉入小額「驗證金」(哪怕只有 $1)。
3. Pump & Dump(抬轎砸盤)
運作機制:詐騙團隊在 Telegram 群同步喊單,低價買入小市值代幣,價格拉高後集體砸盤。2026 年進化版:用 AI 自動生成「技術分析」貼 + 機器人刷交易量 + 配合假新聞稿製造「利好消息」。
- 2026 真實案例:Datawallet 8 月記錄到一起針對馬來西亞用戶的 Pump & Dump,代幣在 2 小時內從 RM0.01 拉到 RM0.45,然後 10 分鐘內砸回 RM0.002,超過 800 人虧損。
- 紅旗標記:Telegram 群 / Discord 伺服器集中喊單;代幣在 CMC / CoinGecko 上只有幾百交易對;團隊匿名、無 LinkedIn、無 GitHub 程式碼。
4. Rug Pull(拉地毯)
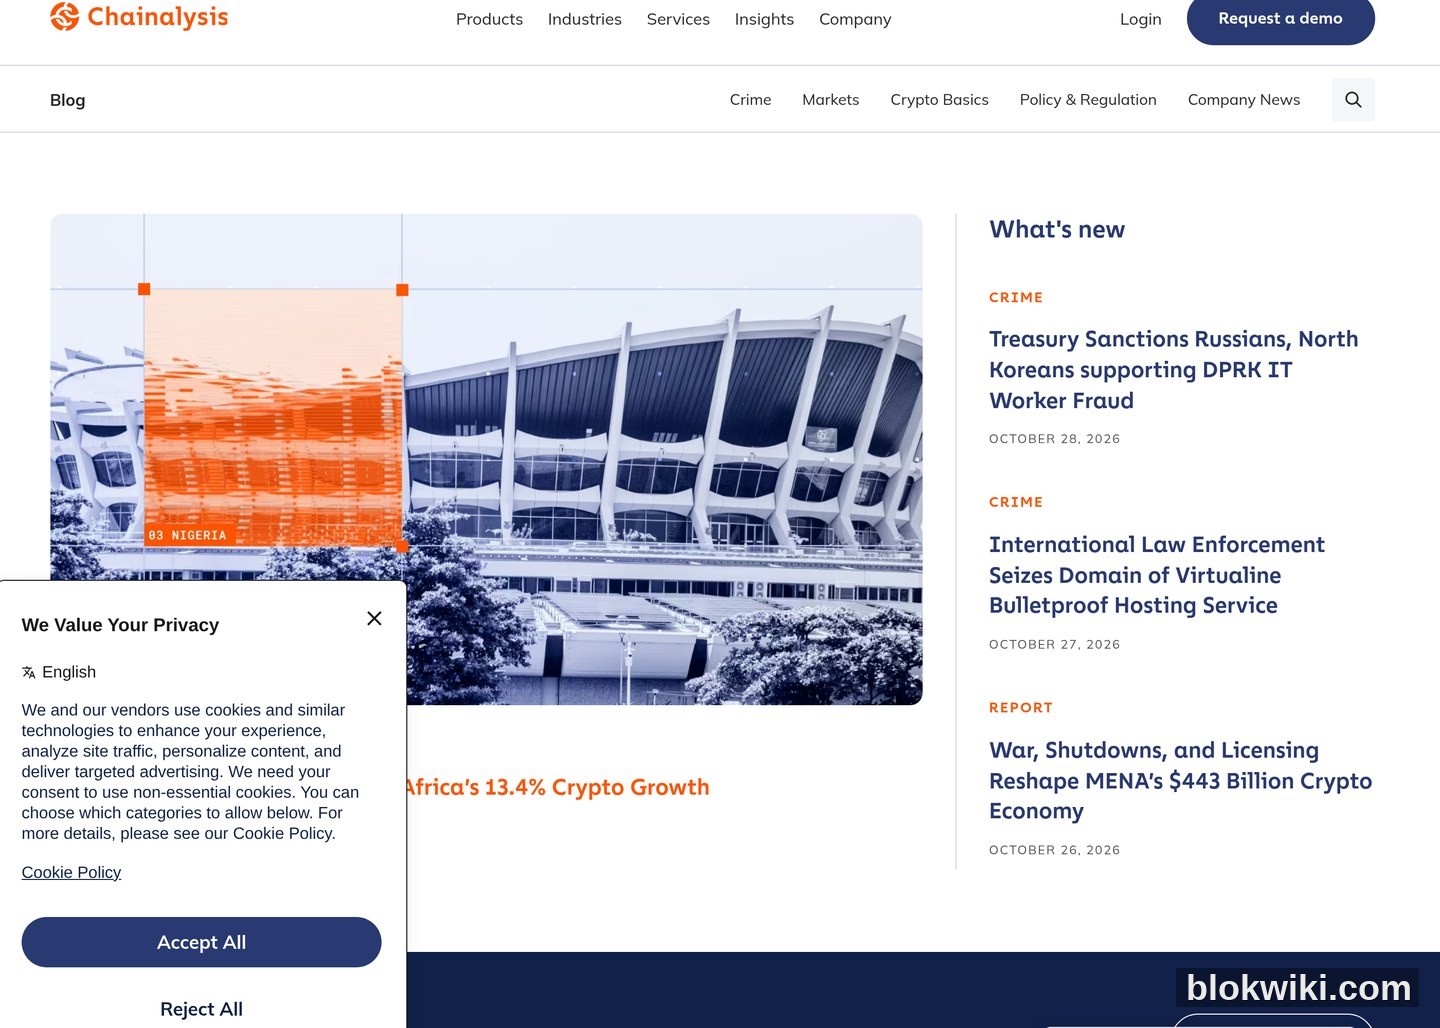
運作機制:項目方上線 DEX 池子後,通過智能合約直接抽走所有流動性——用戶手上持有的代幣瞬間歸零。2024 年 Chainalysis 報告顯示,Rug Pull 佔加密欺詐總損失的 50% 以上,是最高頻的詐騙類型。Chainalysis 的犯罪分析部落格持續追蹤全球 Rug Pull 趨勢:
- 2026 真實案例:10 月 23 日,一個部署在 BNB Chain 上的「Asia AI Token」在上線 4 小時後被 Rug Pull,合約 owner 直接抽走了 $12 萬流動性——比 2024 年平均 Rug Pull 金額低,但發生頻率更高。
- 紅旗標記:流動性池子鎖倉到期(可以在 BscScan / Etherscan 上驗證);Owner 位址持有超過 20% 代幣;合約原始碼未公開。
5. 釣魚連結 / Approve Phishing
運作機制:兩種常見形式。第一種是經典釣魚——偽裝成「交易所安全通知」郵件,點擊後進入高仿登入頁,盜取帳號密碼和 2FA。第二種是 2024 年後爆發的 Approve Phishing——騙子通過 DApp 向你的錢包發送無限授權請求,你點了「確認」後,騙子可以隨時把你錢包裡所有代幣轉走。
- 2026 真實案例:SEC 2026 年 4 月發布的「Don't get '-ished'」預警明確列出 Phishing、Smishing、Vishing 三類釣魚,其中 Smishing(簡訊釣魚)針對加密用戶的比例從 2024 年的 18% 升到 2026 年的 41%——騙子直接打手機簡訊冒充 Binance / OKX 安全團隊。
- 紅旗標記:郵件 / 簡訊裡有拼寫錯誤或域名拼錯(Binanc3、OKX-Secure);要求你點擊連結並重置密碼;MetaMask 彈出的授權請求金額異常(無限授權 = 騙子);寄件郵箱是 Gmail / Hotmail 而非交易所官方域名。
6. 假 KYC / 冒充執法機構
運作機制:騙子冒充 SEC、CFTC、FBI IC3 或本地監管機構,聲稱「你涉嫌加密洗錢」,要求你把幣轉到「監管凍結帳戶配合調查」。SEC 2025 年 9 月和 IC3 2026 年 PSA 都特別警告過這類冒充者。
- 2026 真實案例:FBI IC3 2026 年 PSA 明確說明「The IC3 does not work with any non-law enforcement entity, such as law firms or crypto services, to recuperate lost funds」——但冒充者依然活躍,2025 年共騙走了 $3,500 萬以上。
- 紅旗標記:執法機構永遠不會通過 WhatsApp / Telegram / X 私信聯繫你;永遠不會要求你轉帳或「配合加密調查」;永遠不會在電話裡要求你的錢包位址或私鑰。
3 個免費官方自查工具(SEC / FBI IC3 / Chainalysis)
好消息是,你不需要付費訂閱任何「詐騙黑名單」——三個獨立的官方/行業權威機構完全免費提供加密騙局自查資源。以下全部是 2026 年的真實網頁截圖:
工具 1:SEC Investor Alerts & Bulletins(美國證券交易委員會)
SEC 是全球對加密監管最活躍的傳統金融監管機構之一。它的 Investor Alerts 頁面是免費的、可瀏覽的最新預警列表——2026 年就發布了至少 8 條針對加密和金融詐騙的專門預警,包括:
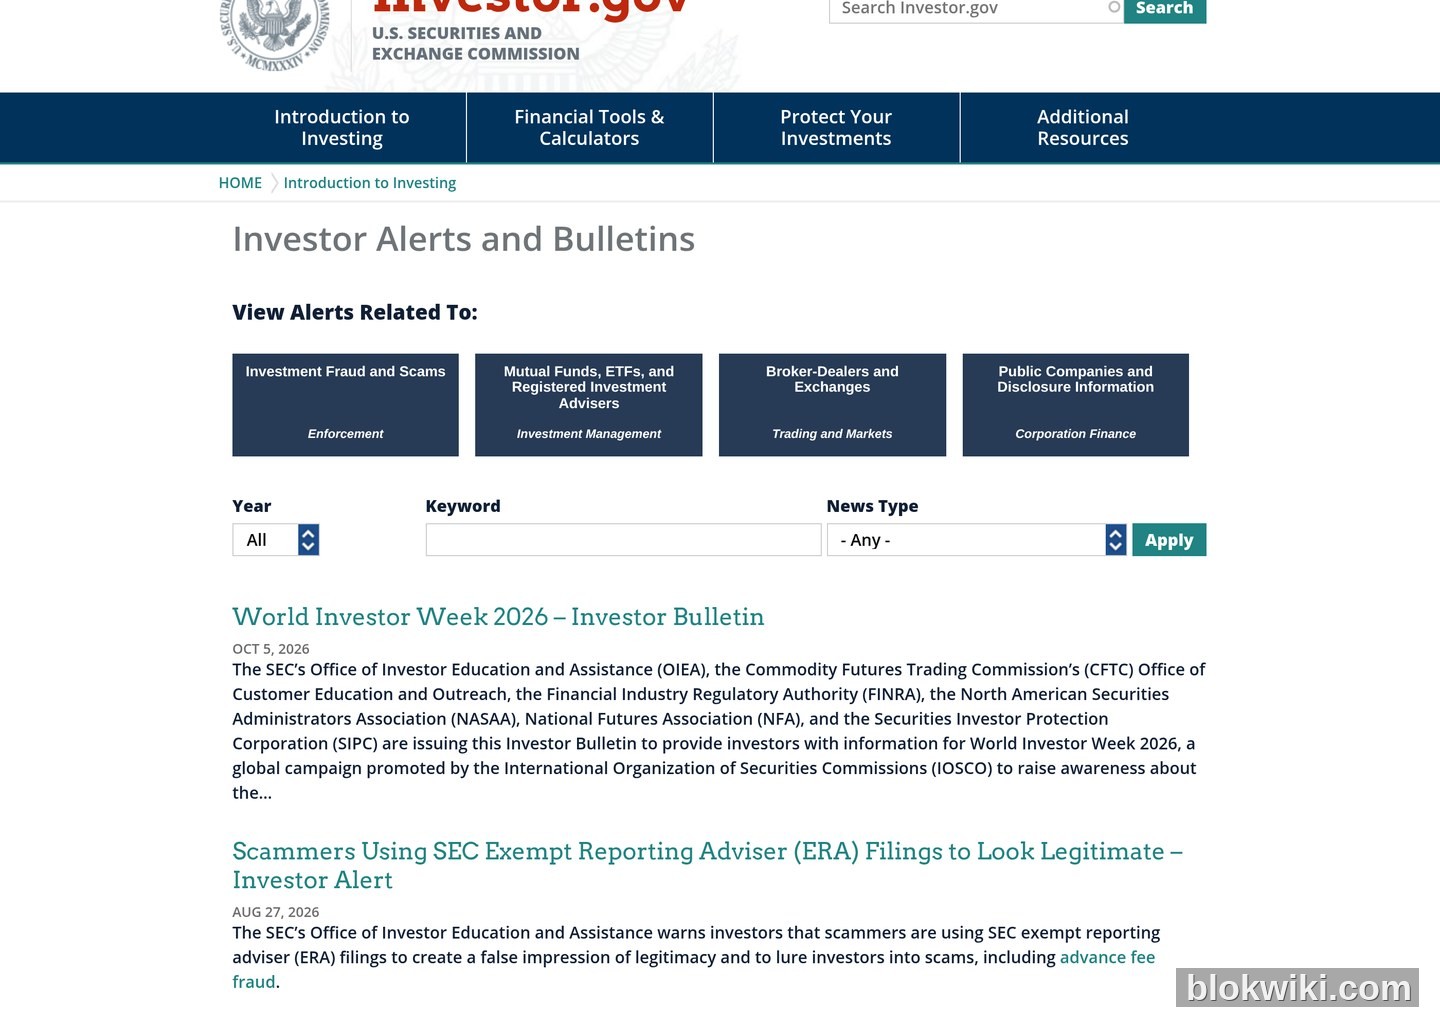
- 2026-08-27:「Scammers Using SEC Exempt Reporting Adviser (ERA) Filings to Look Legitimate」——騙子利用 SEC ERA 備案文件偽造「合規」假象的新詐騙手法
- 2026-04-23:「Don't get '-ished' – Tips to Protect Your Investment and Financial Accounts from Phishing, Smishing, and Vishing Scams」——直接對應加密用戶的三類釣魚防範
- 2025-12-12:「Crypto Asset Custody Basics for Retail Investors」——零售用戶加密資產託管指南
- 2025-09-30:「SEC Impersonators May Lure Investors Into Scams Through Social Media or Text Messages」——冒充 SEC 的騙局預警
訪問位址:https://www.sec.gov/investor/alerts — 可按年份、關鍵字篩選,無需註冊。
工具 2:FBI IC3 年度報告與 PSA(美國聯邦調查局網路犯罪投訴中心)
FBI IC3 是全球最權威的網路犯罪統計機構之一。它的首頁有一個醒目的 PSA 警告欄——2026 年的 PSA 主題就是「Scammers are Impersonating the IC3」——騙子冒充 IC3 聯絡人要求你轉帳配合調查。此外,IC3 發布的年度報告是最完整的加密詐騙年度數據:2024 年報告顯示加密相關詐騙年度損失已超過 $50 億。
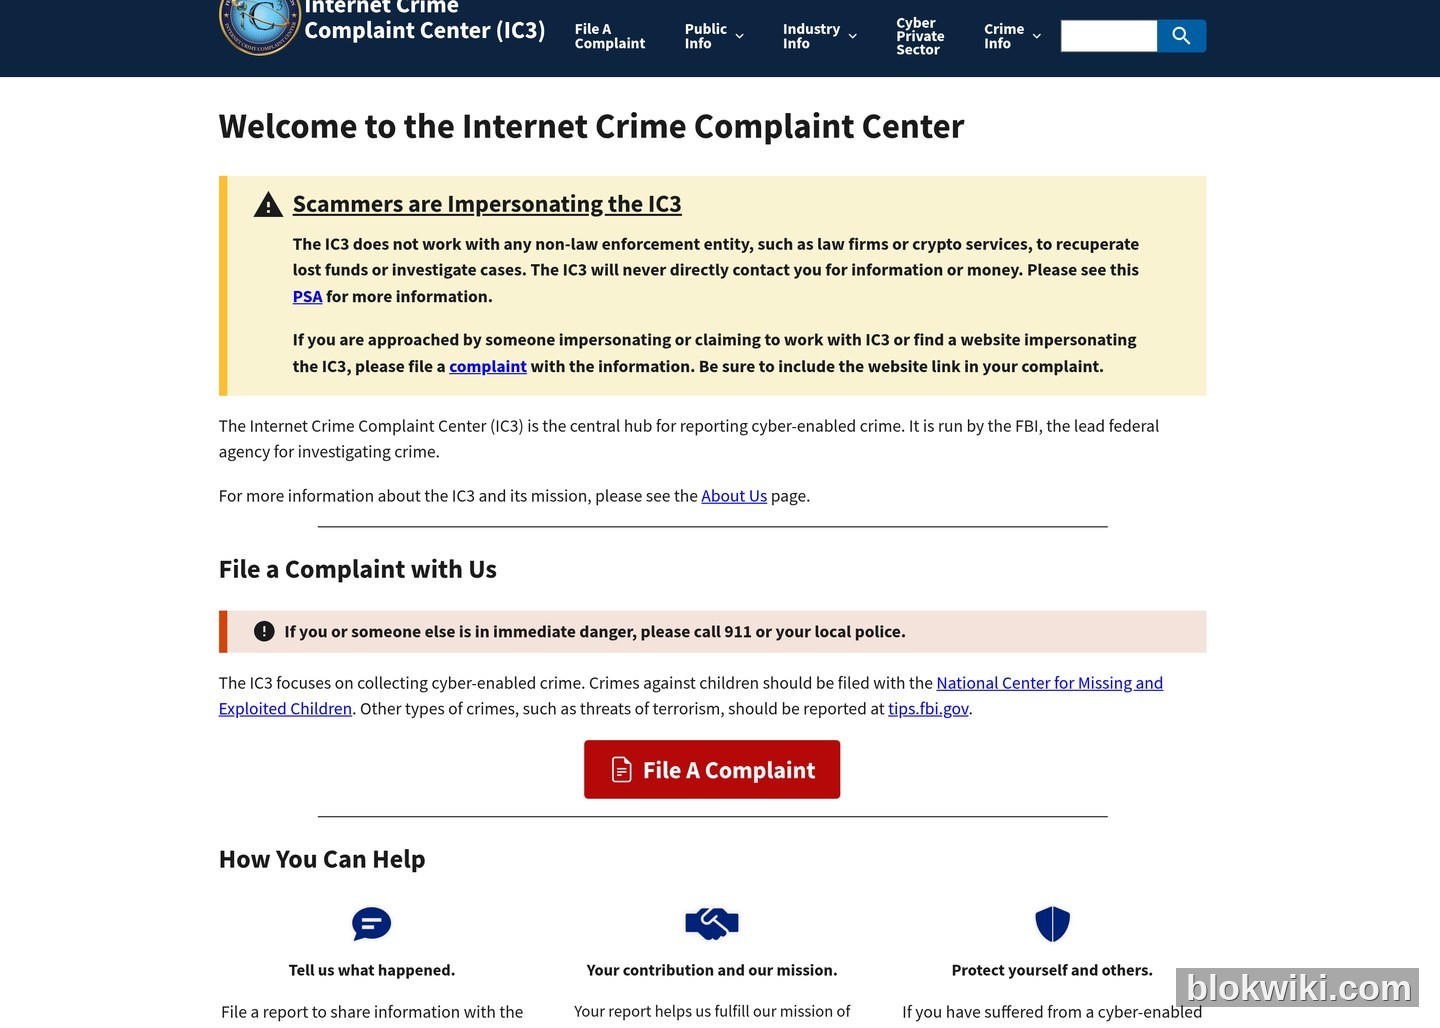
更重要的是,IC3 允許任何人在線提交加密詐騙投訴。一旦提交,你的資訊會進入 FBI 系統,即使他們可能不會給你單獨回覆,但大量投訴會影響執法機構的優先級排序——幣安被盜事件中,Tether 就是通過 Chainalysis 的鏈上分析 + IC3 的投訴資料庫配合凍結了約 $15.67 億被盜資產。
訪問位址:https://www.ic3.gov — 可提交投訴、查看 PSA、下載年度報告。
工具 3:Chainalysis Crime Blog(鏈上犯罪分析)
Chainalysis 是全球最大的加密鏈上資料公司之一,同時為執法機構和交易所提供反詐騙分析。它的 Blog 首頁有專門的 CRIME 分類,每週更新鏈上犯罪追蹤、駭客資金流向和 Rug Pull 統計——10 月 1 日剛發布了「How AI Helped Chainalysis Investigators Trace the $387 Million North Korea Stole from Bitget」(Chainalysis 如何利用 AI 追蹤朝鮮從 Bitget 盜取的 $3.87 億),9 月 9 日追蹤了 $3.2 億 Liquid Network 被盜事件。
Chainalysis 對普通用戶來說最大的價值不是技術分析本身——而是它能幫你理解「最近有什麼騙局在活躍」。如果你在 Telegram 群裡聽到某個「好機會」,可以先查 Chainalysis Blog 看有沒有類似 Rug Pull / 釣魚手法的最近案例。
訪問位址:https://www.chainalysis.com/blog/ — 可按 CRIME / REGULATION / BASICS 分類篩選。
一分鐘快速核查清單
遇到任何涉及加密的「好消息」或「緊急通知」,按這個順序查一遍:
- **網域名稱**:Google / Bing 搜尋官方域名,對比你手上的位址,域名有沒有多一個少一個字母?
- **SEC / CFTC 註冊**:SEC Investor Alerts + CFTC Consumer Protection 看有沒有上榜
- **智能合約**:如果是新代幣,去 BscScan / Etherscan 查 Owner 權限和流動性鎖倉
- **Telegram / X 帳號**:頭像是不是官方藍 V?歷史發文是不是只有「推廣空投」一種內容?
- **錢包授權**:點 MetaMask「批准」前,看授權金額是不是「無限」?
- **執法機構來電**:掛掉——執法機構不會私信要你錢包位址。
以上六個步驟在 60 秒內可以完成,能過濾掉超過 90% 的加密騙局。
風險提示:加密資產波動劇烈且缺乏全球統一監管,任何加密交易都可能面臨資本損失。本文引用的 SEC / CFTC / FBI IC3 / Chainalysis 資訊截至 2026 年 10 月 30 日——官方預警內容可能即時更新,請以各機構最新發布為準。文中所有真實案例與數據來源均可回溯至公開網頁。本文不構成投資建議,加密交易前請確認當地合規要求。任何涉及執法機構、資金返還或「監管調查」的來電 / 私信 / 郵件均為詐騙,合法執法機構不會通過加密社交工具聯繫普通用戶。




