
2026 암호화폐 사기 6가지 + 3개 무료 공식 자체 점검 도구(SECFBI IC3)
2026년 암호화폐 사기는 2019년보다 10배 더 방어하기 어렵다—AI가 대량으로 위조 거래소 페이지를 생성하고, 딥페이크로 KYC 영상까지 위조하며, 지갑 자금 유출 스크립트가 자동 실행된다. SEC와 FBI IC3도 올해 여러 차례 구체적인 경고를 발표했다. 본 …
왜 2026년 암호화폐 사기의 방어 난이도가 2019년보다 10배나 높아졌을까
암호화폐 산업은 2026년까지 진화하면서, 거래소 해킹 피해액도 2019년의 4,100만 달러(바이낸스·비텀 사건)에서 오늘날 63억 달러(바이낸스 핫 월렛·EIP-7702 탈취 사건)로 급증했습니다. 해커들의 공격 벡터도 단순한 API 키 유출에서 위임 권한 탈취, 월렛 드레인 스크립트 자동 실행, 심지어 AI가 대량 생성한 가짜 거래소 웹사이트로 진화했습니다. 동시에 일반 사용자를 겨냥한 암호화폐 사기도 계속 진화하고 있습니다: SEC는 2026년 8월 경고 보고서를 통해, 사기꾼들이 SEC의 면제 신고 자문사(Exempt Reporting Adviser, ERA) 등록 문서를 악용해 ‘컴플라이언스’라는 허위 인상을 조작하고 있다고 밝혔습니다. FBI IC3의 2024년 연간 보고서에 따르면, 암호화폐 관련 사기로 인한 연간 손실액은 이미 50억 달러를 넘었습니다. 체인얼리시스는 올해 10월 막 종료한 한 건의 사건을 추적했는데, 북한 해커가 비트겟 자금 3.87억 달러를 탈취한 사건이었습니다.
더 충격적인 사실은, 2026년 새로 등장한 몇 가지 사기 유형이 기존 방어 장벽을 역사상 가장 낮은 수준으로 떨어뜨리고 있다는 점입니다: 딥페이크를 이용한 KYC 영상 검증 위조 — 단 15초 분량의 위조 얼굴 영상만으로도 일부 거래소의 얼굴 인식 인증을 통과할 수 있습니다; AI가 생성한 ‘공식 공지’ 웹사이트 — 도메인 이름이 실제 거래소와 단 하나의 문자만 차이 나지만, 페이지 전체가 거래소 공식 사이트를 완전히 복제한 것으로, 글꼴과 레이아웃까지 똑같습니다; 그리고 Approve Phishing의 변형 — 사기꾼이 온체인 DApp을 통해 귀하의 월렛에 무제한 권한 부여 요청을 직접 전송하면, 메타마스크에서 단 한 번 ‘확인’ 버튼만 누르면 귀하의 월렛에 있는 모든 자산을 이체할 수 있는 권한이 사기꾼에게 넘어갑니다.
다행히 좋은 소식도 있습니다: SEC, FBI IC3, 체인얼리시스는 올해 모두 암호화폐 사기에 특화된 여러 가지 실용 자료를 발표했습니다. 아래에서는 먼저 가장 빈번하게 발생하는 6가지 사기 유형을 하나씩 분석한 후, 전부 무료로 이용 가능한 3가지 공식 자체 점검 도구를 소개합니다 — 각 도구는 실제 웹페이지 캡처 화면과 함께 제공됩니다.
가장 흔한 6가지 암호화폐 사기 유형(2026년 실제 사례 및 경고 신호 포함)
1. 가짜 거래소 / 가짜 앱
작동 방식: 사기꾼이 실제 거래소를 고도로 모방한 웹사이트나 앱을 제작하고, 진짜처럼 보이는 KYC 절차를 거친 후 사용자가 입금하면 즉시 연락이 두절됩니다. 2026년 진화형은 AI를 통한 대량 생성 — 도메인은 무작위 조합, 페이지는 주요 거래소를 완전히 복제, 심지어 ‘모의 거래’ 기능을 제공해 사용자가 처음 몇 차례는 이기게 한 후 본격적으로 입금하도록 유도합니다.
- 2026년 실제 사례: 데이터월렛은 2026년 7월 동남아시아 사용자를 대상으로 한 가짜 OKX 웹사이트를 발견했는데, 도메인은 okx-crypto.sg로 싱가포르 OKX를 사칭했으며, 구글 애드스에서 광고를 집행해 1,200명 이상이 피해를 입었습니다.
- 경고 신호: 도메인 확장자가 .com / .io / .exh / .sg 등 일반적인 거래소 도메인 확장자와 다름; 자연 검색 결과가 아닌 구글 애드스 광고; “신규 사용자 입금 시 200% 보너스” 같은 비현실적인 약속; 앱 설치 파일이 공식 앱스토어 또는 구글 플레이에 등록되지 않음.
2. 가짜 토큰 / 가짜 에어드랍(AirDrop 사기)
작동 방식: 텔레그램 / X / 디스코드에서 “대형 거래소 창립 기념 에어드랍” 또는 “신규 토큰 출시”라고 홍보하며, 사용자에게 월렛 연결이나 소액 검증금 입금을 요구합니다. 일단 월렛을 연결하면, 월렛 드레인 스크립트가 자동으로 실행됩니다.
- 2026년 실제 사례: 데이터월렛은 바이낸스 런치풀을 사칭한 X 계정을 추적했는데, 10월 중순 “BNB 2배 리워드 에어드랍”이라는 게시물을 올렸고, 24시간 만에 좋아요가 4만 개를 넘겼습니다 — 그러나 최종적으로 연결된 페이지는 Approve Phishing 페이지였습니다.
- 경고 신호: “월렛 연결 후 수령”을 요구함(진짜 에어드랍은 월렛 연결을 요구하지 않음); 텔레그램 / X의 개인 메시지나 자동 봇을 통해 전달됨; 소액 ‘검증금’ 입금을 요구함(단 1달러라도).
3. 펌프 앤 덤프(Pump & Dump)
작동 방식: 사기 조직이 텔레그램 그룹에서 일제히 매수 신호를 보내며 저시가 토큰을 저가에 매수한 후, 가격을 끌어올린 다음 일제히 매도합니다. 2026년 진화형: AI가 자동 생성한 ‘기술적 분석’ 게시물 + 거래량 조작 로봇 + 가짜 뉴스 보도자료를 활용해 ‘호재’를 조작합니다.
- 2026년 실제 사례: 데이터월렛은 8월 말 말레이시아 사용자를 대상으로 한 펌프 앤 덤프 사건을 기록했는데, 해당 토큰은 2시간 만에 RM0.01에서 RM0.45로 급등했다가, 이후 10분 만에 RM0.002로 폭락했고, 800명 이상이 손실을 입었습니다.
- 경고 신호: 텔레그램 그룹 / 디스코드 서버에서 집중적인 매수 신호; CMC / 코인게코에서 거래쌍이 수백 개에 불과함; 팀 구성원이 익명이며, 링크드인 프로필이나 깃허브 코드가 없음.
4. 럭 풀(Rug Pull)
작동 방식: 프로젝트 팀이 DEX 유동성 풀을 출시한 후, 스마트 컨트랙트를 통해 유동성을 전부 빼돌립니다 — 사용자가 보유한 토큰은 순식간에 가치가 0이 됩니다. 2024년 체인얼리시스 보고서에 따르면, 럭 풀은 암호화폐 사기 총 손실액의 50% 이상을 차지하며, 가장 빈번한 사기 유형입니다. 체인얼리시스의 범죄 분석 블로그는 전 세계 럭 풀 동향을 지속적으로 추적하고 있습니다:
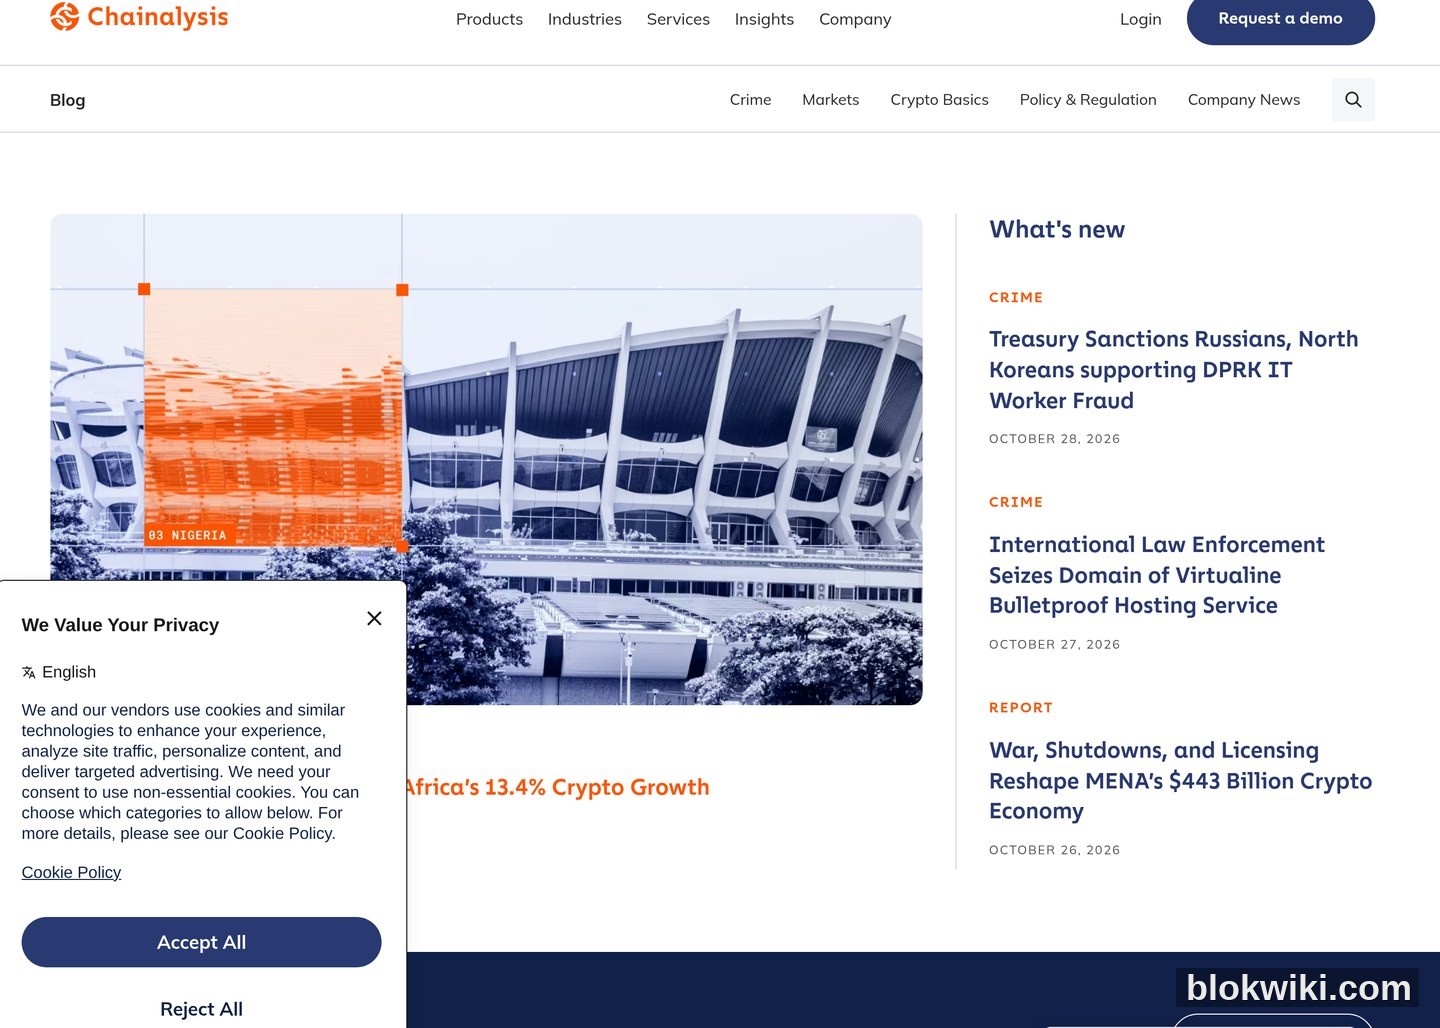
- 2026년 실제 사례: 10월 23일, BNB 체인에 배포된 ‘아시아 AI 토큰’이 출시 4시간 만에 럭 풀 당했고, 컨트랙트 오너가 유동성 12만 달러를 즉시 빼돌렸습니다 — 2024년 평균 럭 풀 금액보다는 작지만, 발생 빈도는 훨씬 높아졌습니다.
- 경고 신호: 유동성 풀의 락업 기한 만료 여부(브스캔 / 이더스캔에서 확인 가능); 오너 주소가 전체 토큰의 20% 이상을 보유; 컨트랙트 소스 코드가 공개되지 않음.
5. 피싱 링크 / Approve 피싱
작동 방식: 두 가지 일반적인 형태가 있습니다. 첫 번째는 전통적인 피싱 — “거래소 보안 알림” 이메일을 가장해 클릭 시 실제 거래소와 거의 구분되지 않는 로그인 페이지로 이동시키고, 계정 비밀번호와 2FA 정보를 탈취합니다. 두 번째는 2024년 이후 급증한 Approve 피싱 — 사기꾼이 DApp을 통해 귀하의 월렛에 무제한 권한 부여 요청을 전송하면, 귀하가 ‘확인’ 버튼을 누르기만 하면 사기꾼이 귀하의 월렛에 있는 모든 토큰을 언제든지 이체할 수 있게 됩니다.
- 2026년 실제 사례: SEC는 2026년 4월 ‘Don’t get ‘-ished’’ 경고문을 발표하며 피싱(Phishing)·스미싱(Smishing)·비싱(Vishing) 세 가지 유형의 사기를 명확히 나열했는데, 이 중 스미싱(문자 메시지 기반 피싱)은 암호화폐 사용자를 대상으로 한 비율이 2024년 18%에서 2026년 41%로 급증했다. 사기꾼들은 Binance/OKX 보안팀을 사칭해 휴대폰 문자를 직접 발송한다.
- 위험 신호: 이메일/문자에 철자 오류나 도메인 이름 오타(Binanc3, OKX-Secure 등)가 포함됨; 링크 클릭 후 비밀번호 재설정을 요구함; MetaMask에서 나타나는 승인 요청 금액이 비정상적임(무제한 승인 = 사기); 발신 이메일 주소가 거래소 공식 도메인이 아닌 Gmail/Hotmail임.
6. 가짜 KYC / 법 집행 기관 사칭
작동 방식: 사기꾼들이 SEC, CFTC, FBI IC3 또는 현지 규제 기관을 사칭해 “당신이 암호화폐 자금 세탁 혐의를 받고 있다”고 주장하며, 조사 협조를 위해 코인을 “규제 기관 동결 계좌”로 이체하라고 요구함. SEC는 2025년 9월, IC3는 2026년 공공 서비스 공지(PSA)에서 이와 같은 사칭 사기를 특별히 경고함.
- 2026년 실제 사례: FBI IC3는 2026년 PSA에서 분명히 밝혔다. “IC3는 로펌이나 암호화폐 서비스 등 법 집행 기관이 아닌 어떤 단체와도 손실 자금 회수를 위해 협력하지 않는다.” 그러나 사기꾼들은 여전히 활발히 활동 중이며, 2025년 한 해 동안 최소 $3,500만 이상을 훔쳤다.
- 위험 신호: 법 집행 기관은 절대 WhatsApp/Telegram/X의 개인 메시지를 통해 연락하지 않음; 절대 이체나 “암호화폐 조사 협조”를 요구하지 않음; 전화 통화 중 절대 지갑 주소나 개인 키를 묻지 않음.
3가지 무료 공식 자체 점검 도구(SEP / FBI IC3 / Chainalysis)
좋은 소식은, 당신이 유료 구독형 ‘사기 블랙리스트’를 따로 이용할 필요가 없다는 것이다. 세 개의 독립된 공식 및 업계 권위 기관이 암호화폐 사기 자체 점검 자료를 완전 무료로 제공한다. 아래는 모두 2026년 실시간 웹페이지 캡처 화면이다.
도구 1: SEC 투자자 경고 및 뉴스레터(미국 증권거래위원회)
SEC는 전통 금융 규제 기관 중 암호화폐 규제에 가장 적극적으로 나서는 기관 중 하나다. 그들의 Investor Alerts 페이지는 무료로 열람 가능한 최신 경고 목록이며, 2026년에는 암호화폐 및 금융 사기 관련 전용 경고를 최소 8건 발표했다. 예시는 다음과 같다.
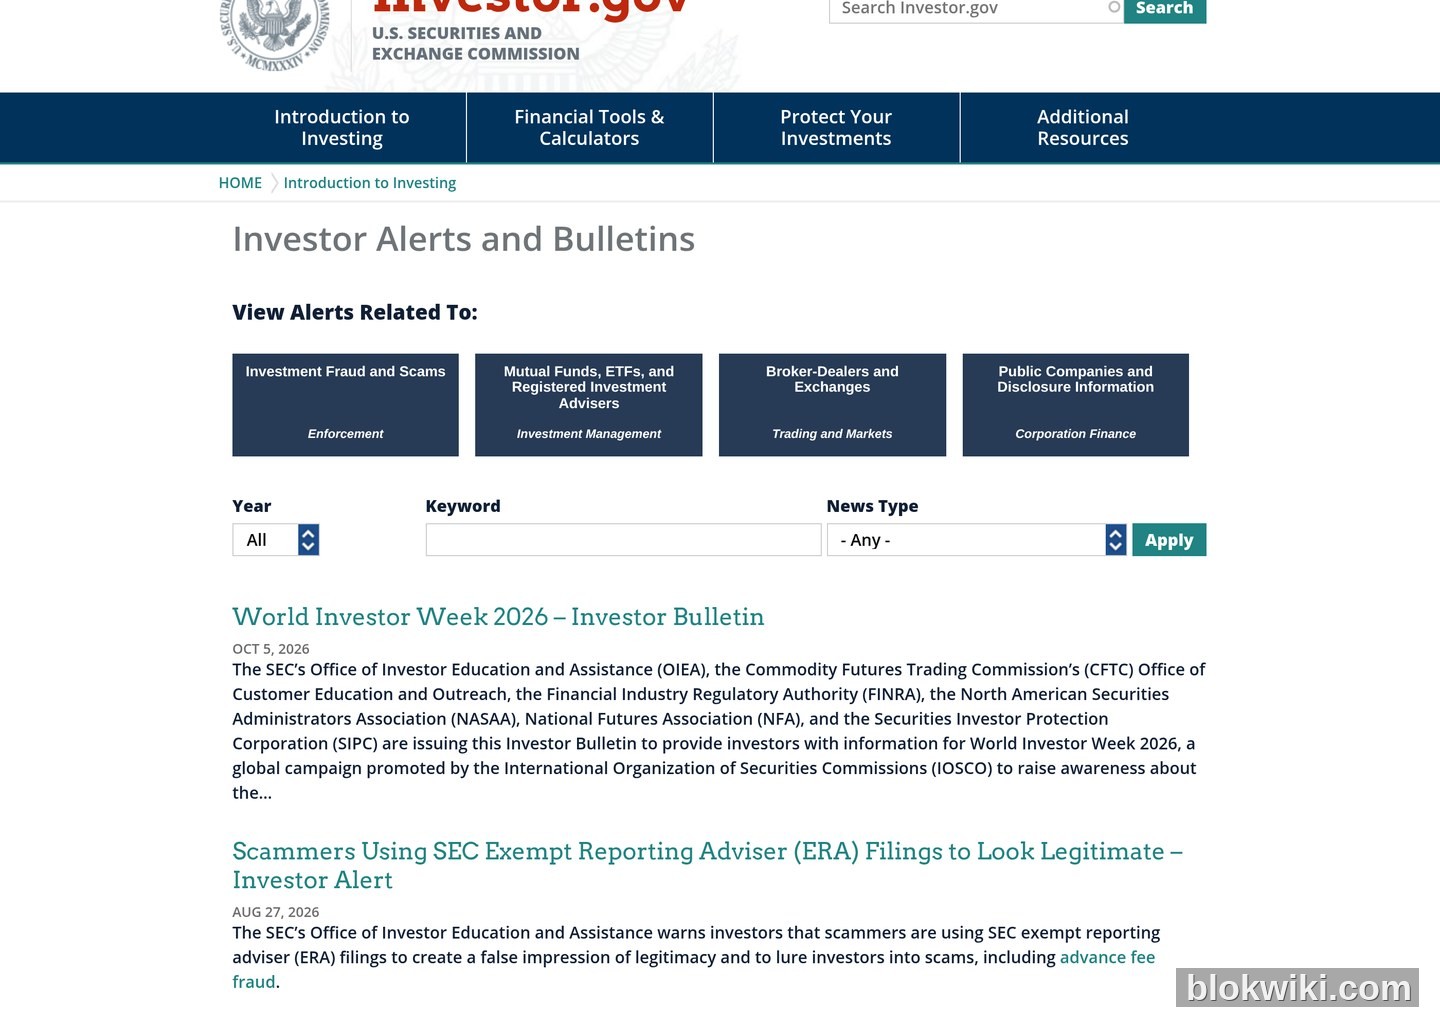
- 2026-08-27: “Scammers Using SEC Exempt Reporting Adviser (ERA) Filings to Look Legitimate” — 사기꾼들이 SEC ERA 신고 서류를 악용해 ‘컴플라이언스 준수’처럼 위장하는 새 사기 수법
- 2026-04-23: “Don't get '-ished' – Tips to Protect Your Investment and Financial Accounts from Phishing, Smishing, and Vishing Scams” — 암호화폐 사용자를 위한 세 가지 피싱 유형 방어 요령
- 2025-12-12: “Crypto Asset Custody Basics for Retail Investors” — 소매 투자자를 위한 암호화폐 자산 커스터디 기본 안내
- 2025-09-30: “SEC Impersonators May Lure Investors Into Scams Through Social Media or Text Messages” — SEC 사칭 사기 경고
접속 주소: https://www.sec.gov/investor/alerts — 연도별, 키워드별로 필터링 가능, 회원가입 불필요.
도구 2: FBI IC3 연간 보고서 및 PSA(미국 연방수사국 인터넷 범죄 신고 센터)
FBI IC3는 세계 최고 권위의 인터넷 범죄 통계 기관 중 하나다. 홈페이지 상단에는 눈에 띄는 PSA 경고 배너가 있는데, 2026년 PSA 주제는 바로 “Scammers are Impersonating the IC3” — 즉, 사기꾼들이 IC3 직원을 사칭해 조사 협조 명목으로 이체를 요구한다는 내용이다. 또한 IC3가 발표하는 연간 보고서는 암호화폐 사기 관련 연간 데이터 중 가장 포괄적인 자료다. 2024년 보고서에 따르면, 암호화폐 관련 사기로 인한 연간 피해액은 이미 $50억을 넘었다.
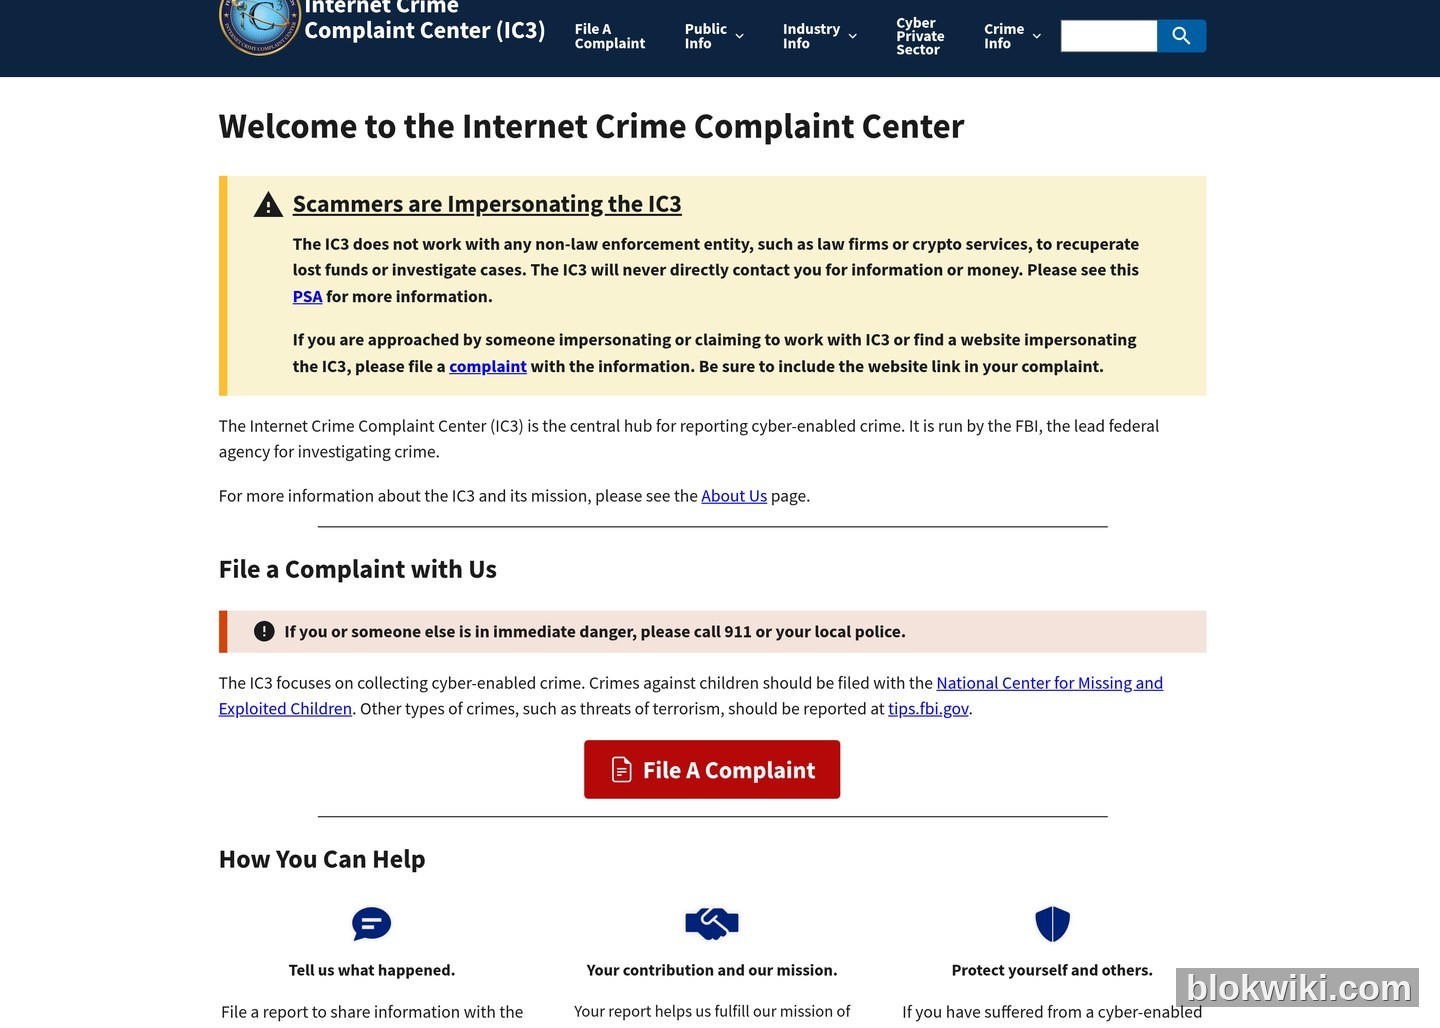
더 중요한 점은, IC3가 누구나 온라인으로 암호화폐 사기 신고를 제출할 수 있도록 허용한다는 것이다. 신고가 접수되면 정보는 FBI 시스템에 자동 등록되며, 개별 답변을 받지 못할 수도 있지만, 다수의 신고는 법 집행 기관의 우선순위 설정에 직접 영향을 미친다. 실제로 Binance 해킹 사건 당시, Tether는 Chainalysis의 온체인 데이터 분석과 IC3의 신고 데이터베이스를 연계해 약 $15.67억 상당의 해킹 자산을 동결시켰다.
접속 주소: https://www.ic3.gov — 신고 제출, PSA 확인, 연간 보고서 다운로드 모두 가능.
도구 3: Chainalysis 범죄 블로그(온체인 범죄 분석)
Chainalysis는 세계 최대 규모의 암호화폐 온체인 데이터 기업 중 하나로, 동시에 법 집행 기관과 거래소에 반사기 분석 서비스를 제공한다. 블로그 메인 페이지에는 별도의 CRIME 카테고리가 있으며, 매주 온체인 범죄 추적 결과, 해커 자금 흐름, 러그풀(Rug Pull) 통계 등을 업데이트한다. 10월 1일에는 “How AI Helped Chainalysis Investigators Trace the $387 Million North Korea Stole from Bitget”(AI 기술을 활용해 북한이 Bitget에서 훔친 $3.87억을 Chainalysis 조사관이 추적한 과정)을, 9월 9일에는 $3.2억 규모의 Liquid Network 해킹 사건을 분석했다.
체인얼리시스(Chainalysis)가 일반 사용자에게 주는 가장 큰 가치는 기술적 분석 그 자체가 아니라, “요즘 어떤 사기 수법이 활발히 유포되고 있는지”를 파악할 수 있게 해 준다는 점입니다. 텔레그램 그룹에서 어떤 ‘좋은 기회’라는 말을 들었다면, 먼저 체인얼리시스 블로그에서 최근 발생한 럭풀(Rug Pull)이나 피싱과 유사한 사례가 있는지 확인해 보세요.
접속 주소: https://www.chainalysis.com/blog/ — CRIME / REGULATION / BASICS 카테고리로 필터링 가능합니다.
1분 빠른 점검 체크리스트
암호화폐 관련 ‘좋은 소식’이나 ‘긴급 알림’을 접했을 때, 다음 순서로 한 번만 확인하세요:
- **도메인**: 구글(Google) 또는 빙(Bing)에서 공식 도메인을 검색해, 지금 손에 쥔 주소와 비교해 보세요. 도메인 이름에 글자가 하나 더 있거나 빠졌진 않나요?
- **SEC / CFTC 등록 여부**: SEC 투자자 경고 페이지 + CFTC 소비자 보호 페이지에서 해당 서비스가 경고 목록에 올라와 있는지 확인하세요.
- **스마트 컨트랙트**: 새 토큰이라면 BscScan / Etherscan에서 소유자(Owner) 권한과 유동성 락업 상태를 확인하세요.
- **텔레그램 / X 계정**: 프로필 사진에 공식 인증 블루 체크마크가 있는가요? 과거 게시물은 ‘에어드랍 홍보’만 반복해서 올리는 내용뿐인가요?
- **지갑 승인 요청**: 메타마스크(MetaMask)에서 ‘승인(Approve)’ 버튼을 누르기 전, 승인 금액이 ‘무제한(Unlimited)’으로 설정되어 있는지 꼭 확인하세요.
- **집행 기관 전화**: 바로 끊으세요 — 집행 기관은 절대 개인 지갑 주소를 요구하려고 직접 연락하지 않습니다.
위 6단계는 60초 이내에 완료할 수 있으며, 암호화폐 사기의 90% 이상을 걸러낼 수 있습니다.
위험 고지: 암호화 자산은 변동성이 매우 크고 전 세계적으로 통일된 규제가 부재합니다. 따라서 모든 암호화폐 거래는 자본 손실 위험을 내포합니다. 본문에서 인용한 SEC / CFTC / FBI IC3 / Chainalysis 정보는 2026년 10월 30일 기준이며, 공식 경고 내용은 실시간으로 업데이트될 수 있으므로 각 기관의 최신 발표를 반드시 확인하시기 바랍니다. 본문에 등장하는 모든 실제 사례 및 데이터 출처는 공개 웹페이지에서 추적 가능합니다. 본문은 투자 조언을 구성하지 않으며, 암호화폐 거래 전 반드시 현지 컴플라이언스 요건을 확인해야 합니다. 집행 기관, 자금 환불, ‘규제 조사’ 등을 명목으로 한 전화 / DM / 이메일은 전부 사기입니다. 합법적인 집행 기관은 암호화 기반 소셜 도구를 통해 일반 사용자에게 직접 연락하지 않습니다.




