
Penipuan Kripto 2026: 6 Jenis + 3 Alat Pemeriksaan Mandiri Gratis (SEC/IC3)
Penipuan kripto di 2026 jauh lebih sulit dideteksi dibandingkan 2019—halaman bursa palsu dihasilkan massal oleh AI, video KYC palsu menggunakan teknol…
Mengapa Penipuan Kripto di Tahun 2026 Jauh Lebih Sulit Dicegah Dibandingkan di Tahun 2019 — Sepuluh Kali Lipat
Memasuki tahun 2026, industri kripto telah mengalami perubahan besar: pencurian dari bursa yang pada tahun 2019 bernilai $41 juta (insiden Binance dan Bithumb) kini melonjak menjadi $6,3 miliar (perampokan terhadap hot wallet Binance dan eksploitasi EIP-7702). Vektor serangan peretas pun berevolusi — dari kebocoran kunci API sederhana menjadi perampasan otorisasi delegasi, eksekusi otomatis skrip “wallet drain”, bahkan halaman bursa palsu yang dihasilkan secara massal menggunakan AI. Di sisi lain, penipuan kripto yang ditujukan kepada pengguna biasa juga terus beradaptasi: pada Agustus 2026, SEC mengeluarkan peringatan bahwa pelaku penipuan memanfaatkan dokumen pendaftaran Exempt Reporting Adviser (ERA) milik SEC untuk menciptakan ilusi “kepatuhan”; laporan tahunan FBI IC3 tahun 2024 menunjukkan kerugian akibat penipuan kripto telah melebihi $5 miliar; dan Chainalysis baru saja menelusuri kasus pencurian dana Bitget senilai $387 juta oleh peretas Korea Utara pada Oktober tahun ini.
Yang lebih mengkhawatirkan lagi, beberapa jenis penipuan baru yang muncul di tahun 2026 justru menurunkan ambang batas kejahatan ke level terendah sepanjang sejarah: Deepfake untuk uji verifikasi KYC berbasis video — cukup dengan rekaman wajah palsu berdurasi 15 detik, Anda bisa lolos autentikasi wajah di sejumlah bursa; situs web “pengumuman resmi” hasil generasi AI — domainnya hanya berbeda satu huruf, namun tampilannya merupakan salinan persis situs resmi bursa, termasuk font dan tata letaknya; serta varian baru Approve Phishing — pelaku mengirim permintaan otorisasi tak terbatas langsung ke dompet Anda melalui DApp on-chain, dan Anda hanya perlu menekan tombol “Konfirmasi” di MetaMask, lalu seluruh izin transfer aset di dompet Anda pun berpindah ke tangan pelaku.
Kabar baiknya: SEC, FBI IC3, dan Chainalysis tahun ini telah merilis sejumlah sumber daya spesifik guna memerangi penipuan kripto. Di bawah ini, kami akan uraikan 6 jenis penipuan paling umum, lalu perkenalkan 3 alat pemeriksaan mandiri resmi yang sepenuhnya gratis — semuanya dilengkapi tangkapan layar situs web asli.
6 Jenis Penipuan Kripto Paling Umum (dengan Kasus Nyata Tahun 2026 & Tanda Peringatan)
1. Bursa Palsu / Aplikasi Palsu
Cara kerja: Pelaku membuat situs web atau aplikasi bursa tiruan berkualitas tinggi, meniru proses KYC asli; begitu pengguna melakukan deposit, pelaku langsung menghilang. Versi mutakhir tahun 2026 menggunakan AI secara massal — domain dibuat acak, tampilan halaman merupakan salinan sempurna bursa utama, bahkan menyediakan “demo trading” agar pengguna menang beberapa kali dulu sebelum menyetor dana sungguhan.
- Kasus Nyata 2026: Datawallet menemukan situs OKX palsu yang menargetkan pengguna di Asia Tenggara pada Juli 2026, dengan domain okx-crypto.sg yang berpura-pura sebagai OKX Singapura, dipromosikan lewat Google Ads — lebih dari 1.200 orang telah tertipu.
- Tanda Peringatan: Ekstensi domain bukan .com / .io / .exh / .sg atau ekstensi umum lainnya untuk bursa; muncul di iklan Google Ads, bukan hasil pencarian organik; janji tidak masuk akal seperti “Bonus deposit 200% untuk pengguna baru”; paket unduhan aplikasi tidak tersedia di App Store resmi atau Google Play.
2. Token Palsu / Penipuan Airdrop
Cara kerja: Pelaku mempromosikan “airdrop ulang tahun bursa besar” atau “peluncuran token baru” di Telegram / X / Discord, lalu meminta Anda menghubungkan dompet atau mengirim sejumlah kecil dana verifikasi. Begitu dompet terhubung, skrip “wallet drain” langsung dieksekusi.
- Kasus Nyata 2026: Datawallet melacak akun X palsu yang mengaku sebagai Binance Launchpool; pada pertengahan Oktober, akun itu memposting “airdrop cashback 2x BNB”, mendapat lebih dari 40.000 likes dalam 24 jam — namun tautan yang diklik pengguna mengarah ke halaman Approve Phishing.
- Tanda Peringatan: Meminta Anda “hubungkan dompet untuk menerima airdrop” (airdrop asli tidak pernah meminta koneksi dompet); dikirim via pesan pribadi Telegram / X atau bot otomatis; meminta pengiriman “dana verifikasi” dalam jumlah kecil (meski hanya $1).
3. Pump & Dump (Dorong Harga Lalu Jual Massal)
Cara kerja: Tim penipu bersama-sama memberi sinyal beli di grup Telegram, lalu membeli token berkapitalisasi pasar kecil dengan harga rendah, menaikkan harganya, dan kemudian menjual semua posisi secara massal. Versi mutakhir tahun 2026: analisis teknikal dibuat otomatis oleh AI, volume perdagangan dipalsukan oleh bot, dan disertai siaran pers palsu untuk menciptakan kabar “positif”.
- Kasus Nyata 2026: Datawallet mencatat satu kasus Pump & Dump yang menargetkan pengguna Malaysia pada Agustus: harga token melonjak dari RM0,01 menjadi RM0,45 dalam 2 jam, lalu anjlok ke RM0,002 dalam 10 menit — lebih dari 800 orang mengalami kerugian.
- Tanda Peringatan: Sinyal beli/jual terkonsentrasi di grup Telegram atau server Discord; token hanya memiliki ratusan pasangan perdagangan di CMC / CoinGecko; tim proyek anonim, tanpa profil LinkedIn, tanpa repositori kode di GitHub.
4. Rug Pull (Tarik Likuiditas Secara Mendadak)
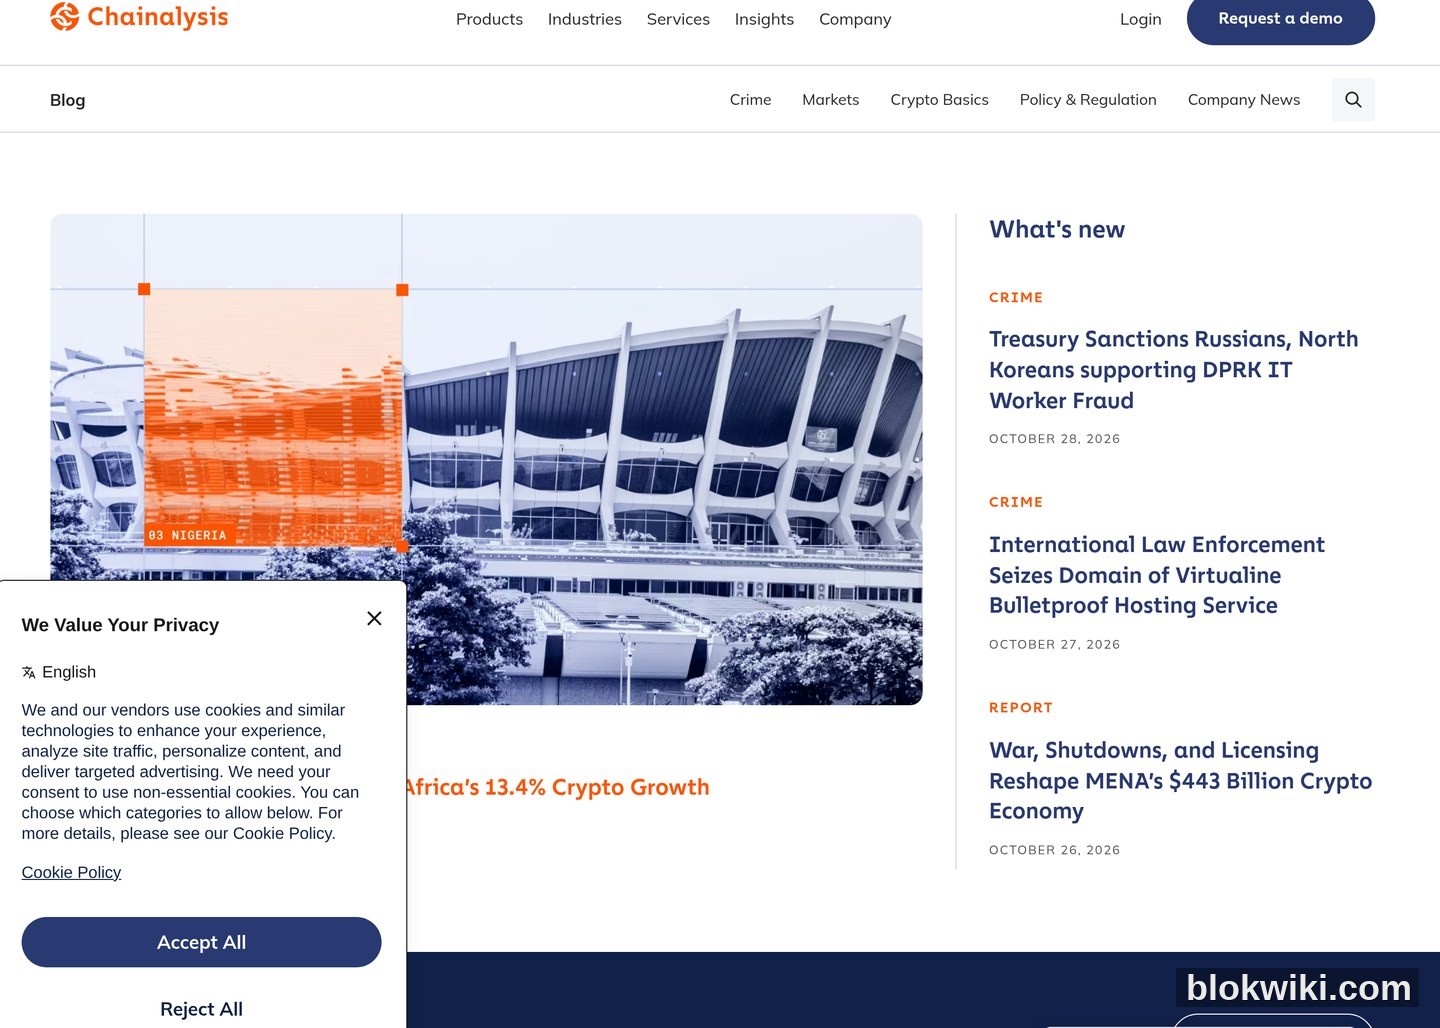
Cara kerja: Tim proyek meluncurkan pool DEX, lalu langsung menarik seluruh likuiditas melalui smart contract — nilai token yang dipegang pengguna langsung menjadi nol. Menurut laporan Chainalysis tahun 2024, Rug Pull menyumbang lebih dari 50% dari total kerugian akibat penipuan kripto, menjadikannya jenis penipuan paling umum. Blog analisis kejahatan Chainalysis terus memantau tren global Rug Pull:
- Kasus Nyata 2026: Pada 23 Oktober, token “Asia AI Token” yang dideploy di BNB Chain mengalami Rug Pull hanya 4 jam setelah listing — pemilik kontrak langsung menarik likuiditas senilai $120.000. Nilainya memang lebih rendah dari rata-rata Rug Pull tahun 2024, tetapi frekuensinya jauh lebih tinggi.
- Tanda Peringatan: Masa lock-up liquidity pool telah berakhir (dapat diverifikasi di BscScan / Etherscan); alamat owner memegang lebih dari 20% total pasokan token; kode sumber kontrak tidak dipublikasikan.
5. Tautan Phishing / Approve Phishing
Cara kerja: Ada dua bentuk umum. Pertama adalah phishing klasik — email yang berpura-pura sebagai “pemberitahuan keamanan bursa”, lalu saat diklik mengarah ke halaman login tiruan guna mencuri nama pengguna, sandi, dan kode 2FA. Kedua adalah Approve Phishing yang merebak sejak 2024 — pelaku mengirim permintaan otorisasi tak terbatas ke dompet Anda melalui DApp, dan begitu Anda menekan “Konfirmasi”, pelaku dapat mengalihkan semua token di dompet Anda kapan saja.
- Kasus Nyata 2026: Peringatan SEC berjudul “Don’t get ‘-ished’” yang dirilis pada April 2026 secara eksplisit mencantumkan tiga jenis penipuan phishing: Phishing, Smishing, dan Vishing. Proporsi Smishing (penipuan lewat SMS) terhadap pengguna kripto naik dari 18% pada 2024 menjadi 41% pada 2026—penipu mengirim SMS langsung ke ponsel Anda dengan berpura-pura sebagai tim keamanan Binance / OKX.
- Tanda Bahaya: Email / SMS berisi kesalahan ejaan atau nama domain yang salah (misalnya Binanc3, OKX-Secure); meminta Anda mengklik tautan lalu mengatur ulang kata sandi; permintaan otorisasi dari MetaMask menampilkan jumlah yang tidak wajar (otorisasi tak terbatas = penipuan); alamat email pengirim adalah Gmail / Hotmail, bukan domain resmi bursa.
6. KYC Palsu / Peniruan Lembaga Penegak Hukum
Cara Kerja: Penipu berpura-pura menjadi SEC, CFTC, FBI IC3, atau lembaga regulasi lokal, lalu mengklaim “Anda diduga terlibat dalam pencucian uang kripto”, dan meminta Anda mentransfer aset ke “rekening pembekuan regulasi untuk membantu penyelidikan”. SEC pada September 2025 dan IC3 dalam PSA-nya tahun 2026 keduanya telah memberikan peringatan khusus terhadap modus peniruan semacam ini.
- Kasus Nyata 2026: PSA FBI IC3 tahun 2026 secara eksplisit menyatakan: “The IC3 does not work with any non-law enforcement entity, such as law firms or crypto services, to recuperate lost funds”—namun pelaku tetap aktif, dan pada 2025 berhasil mengelabui korban senilai lebih dari $35 juta.
- Tanda Bahaya: Lembaga penegak hukum tidak pernah menghubungi Anda lewat pesan pribadi di WhatsApp / Telegram / X; tidak pernah meminta Anda melakukan transfer atau “membantu penyelidikan kripto”; tidak pernah meminta alamat dompet atau kunci privat Anda lewat telepon.
3 Alat Pemeriksa Mandiri Resmi Gratis (SEC / FBI IC3 / Chainalysis)
Kabar baiknya: Anda tidak perlu berlangganan layanan “daftar hitam penipuan” berbayar—tiga lembaga otoritatif independen (resmi maupun industri) menyediakan sumber daya pemeriksaan penipuan kripto secara gratis. Semua tangkapan layar berikut diambil dari halaman web nyata tahun 2026:
Alat 1: SEC Investor Alerts & Bulletins (Komisi Sekuritas dan Bursa Amerika Serikat)
SEC merupakan salah satu lembaga regulasi keuangan tradisional paling aktif di dunia dalam mengawasi sektor kripto. Halaman Investor Alerts-nya bersifat gratis dan dapat dijelajahi—berisi daftar peringatan terbaru. Pada 2026 saja, SEC telah menerbitkan setidaknya 8 peringatan khusus terkait penipuan kripto dan keuangan, antara lain:
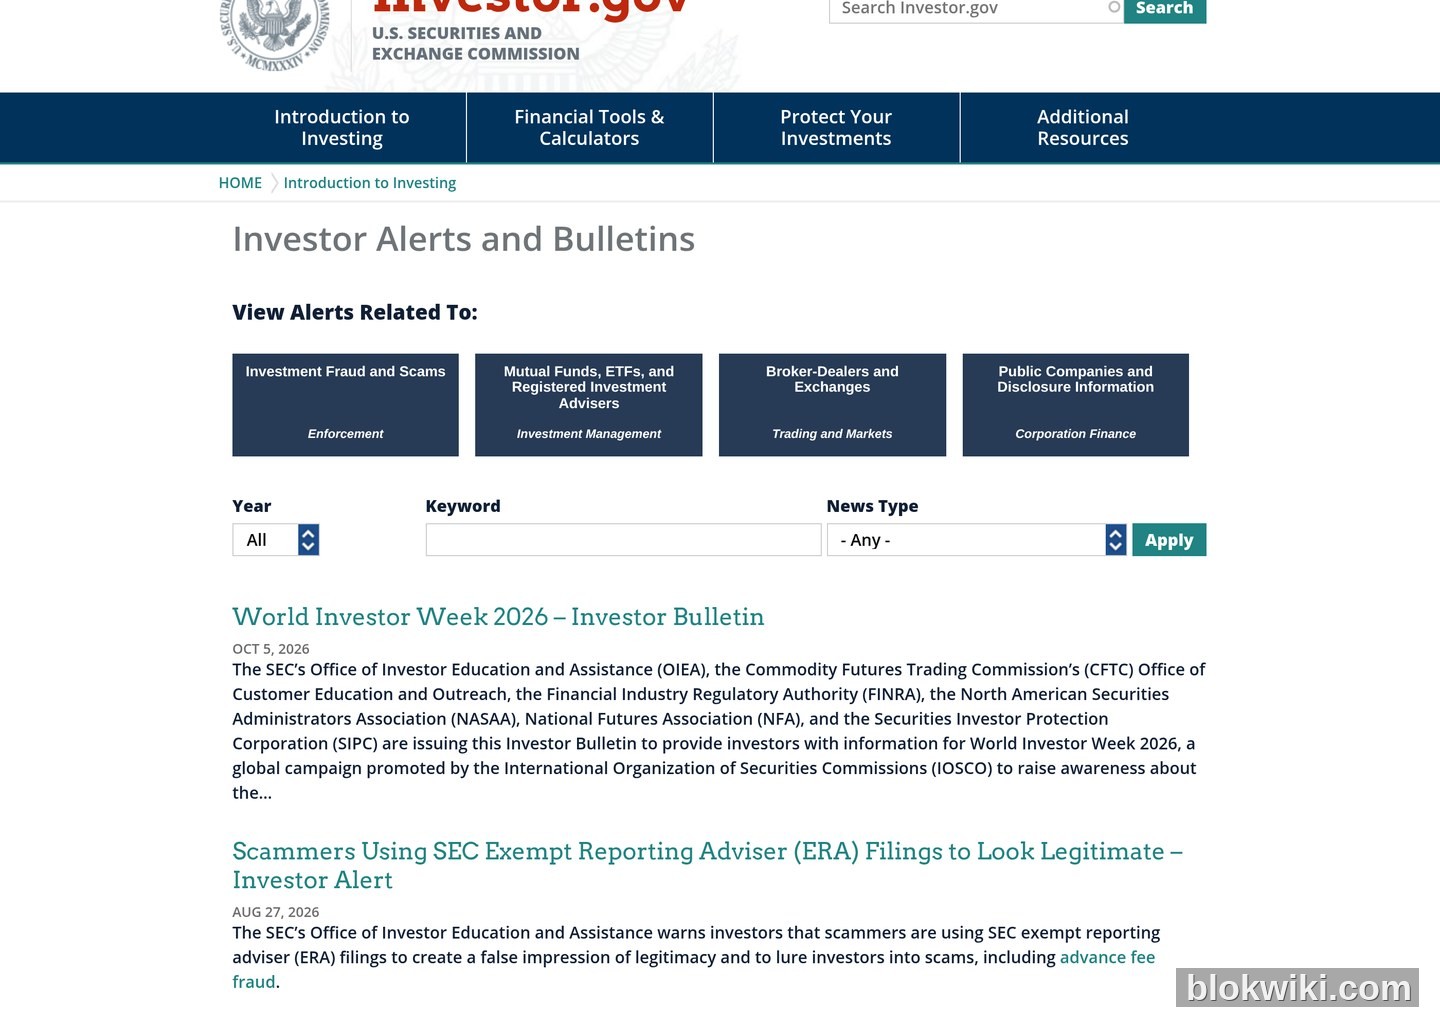
- 27 Agustus 2026: “Scammers Using SEC Exempt Reporting Adviser (ERA) Filings to Look Legitimate”—modus baru penipuan yang memanfaatkan dokumen pendaftaran ERA SEC untuk menciptakan ilusi “kepatuhan”.
- 23 April 2026: “Don't get '-ished' – Tips to Protect Your Investment and Financial Accounts from Phishing, Smishing, and Vishing Scams”—peringatan langsung tentang pencegahan ketiga jenis penipuan phishing yang ditujukan khusus bagi pengguna kripto.
- 12 Desember 2025: “Crypto Asset Custody Basics for Retail Investors”—panduan dasar bagi investor ritel tentang pengelolaan aset kripto.
- 30 September 2025: “SEC Impersonators May Lure Investors Into Scams Through Social Media or Text Messages”—peringatan khusus terhadap penipuan berkedok identitas SEC.
Tautan Akses: https://www.sec.gov/investor/alerts — bisa difilter berdasarkan tahun atau kata kunci, tanpa perlu mendaftar.
Alat 2: Laporan Tahunan & PSA FBI IC3 (Pusat Keluhan Kejahatan Internet FBI)
FBI IC3 merupakan salah satu lembaga statistik kejahatan internet paling otoritatif di dunia. Di halaman utamanya terdapat banner PSA yang mencolok—tema PSA 2026 adalah “Scammers are Impersonating the IC3”, yaitu peringatan bahwa penipu berpura-pura menjadi kontak resmi IC3 untuk meminta Anda mentransfer dana guna “membantu penyelidikan”. Selain itu, laporan tahunan IC3 merupakan sumber data paling lengkap tentang penipuan kripto: laporan 2024 menunjukkan kerugian tahunan akibat penipuan terkait kripto telah melampaui $5 miliar.
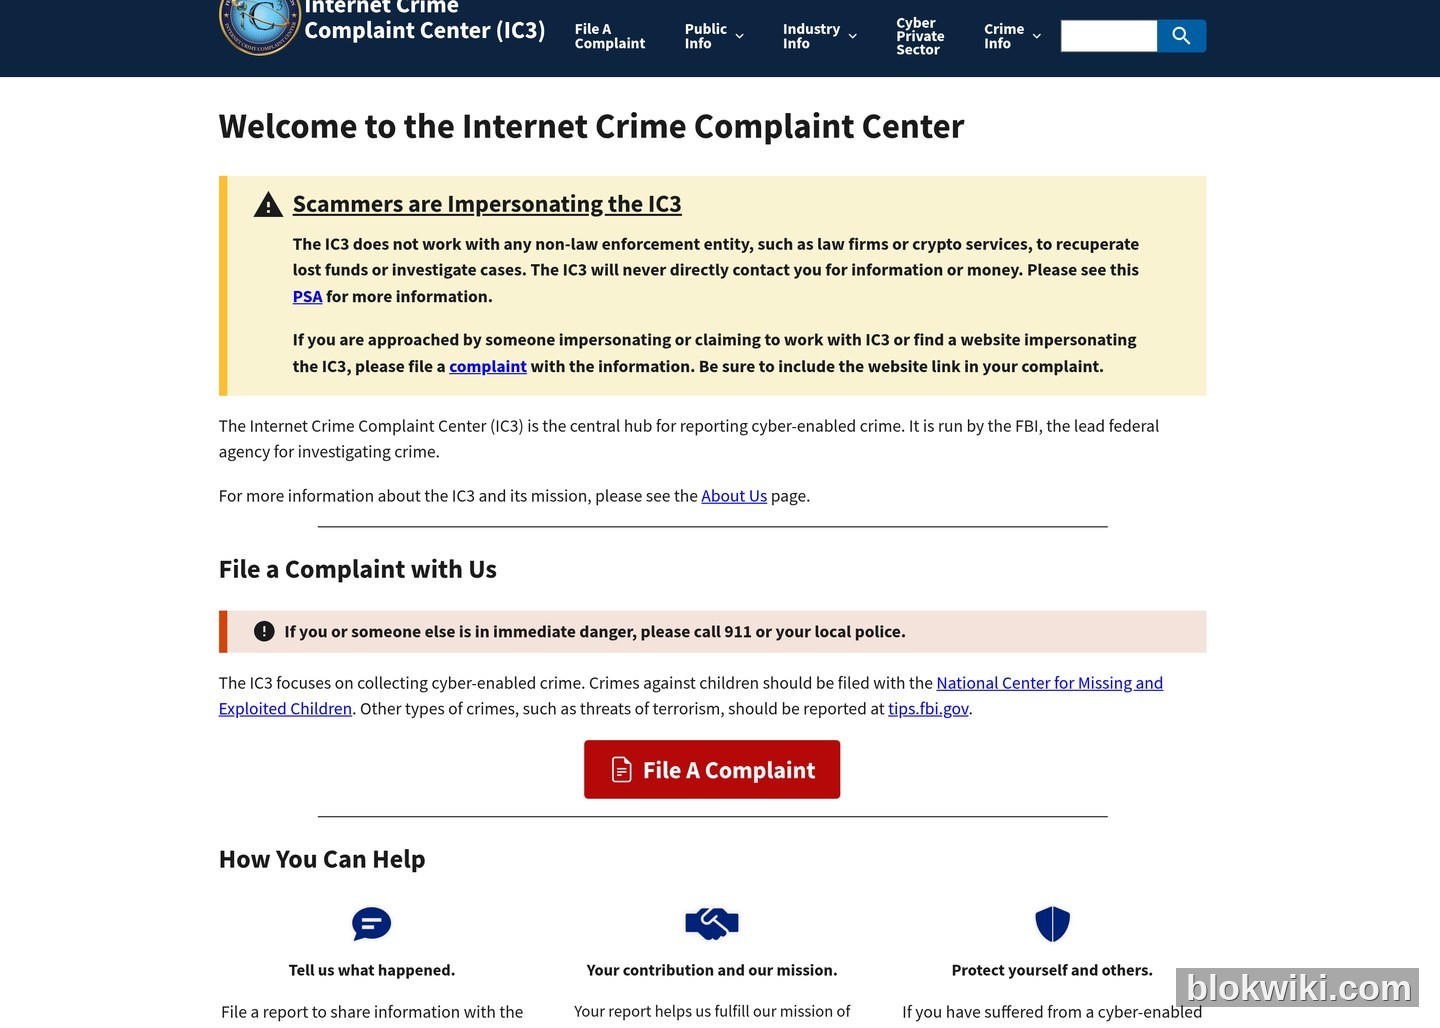
Yang lebih penting lagi, IC3 memungkinkan siapa pun mengajukan keluhan penipuan kripto secara daring. Setelah dikirim, informasi Anda akan masuk ke sistem FBI—meski mereka mungkin tidak membalas secara individual, namun jumlah keluhan yang besar akan memengaruhi prioritas penegakan hukum. Dalam kasus pencurian di Binance, misalnya, Tether berhasil membekukan aset curian senilai sekitar $1,567 miliar melalui kombinasi analisis data on-chain dari Chainalysis dan basis data keluhan IC3.
Tautan Akses: https://www.ic3.gov — bisa digunakan untuk mengajukan keluhan, membaca PSA, serta mengunduh laporan tahunan.
Alat 3: Chainalysis Crime Blog (Analisis Kejahatan On-Chain)
Chainalysis merupakan salah satu perusahaan penyedia data on-chain kripto terbesar di dunia, sekaligus penyedia layanan analisis antipenipuan bagi lembaga penegak hukum dan bursa. Di halaman utama blog-nya terdapat kategori khusus bernama CRIME, yang diperbarui tiap minggu dengan pelacakan kejahatan on-chain, arah aliran dana peretas, serta statistik rug pull—pada 1 Oktober lalu, Chainalysis baru saja mempublikasikan artikel berjudul “How AI Helped Chainalysis Investigators Trace the $387 Million North Korea Stole from Bitget”, dan pada 9 September melacak insiden pencurian senilai $320 juta dari Liquid Network.
Nilai terbesar Chainalysis bagi pengguna biasa bukanlah analisis teknikal itu sendiri—melainkan kemampuannya membantu Anda memahami “penipuan apa yang sedang aktif akhir-akhir ini”. Jika Anda mendengar kabar tentang suatu “peluang bagus” di grup Telegram, cek dulu Chainalysis Blog untuk melihat apakah ada kasus serupa baru-baru ini, seperti Rug Pull atau modus phishing.
Tautan akses: https://www.chainalysis.com/blog/ — bisa difilter berdasarkan kategori CRIME / REGULATION / BASICS.
Ceklis Cepat dalam Satu Menit
Ketika Anda menemukan “berita baik” atau “pemberitahuan mendesak” apa pun yang melibatkan aset kripto, lakukan pemeriksaan berikut secara berurutan:
- **Domain**: Cari nama domain resmi di Google / Bing, lalu bandingkan dengan alamat yang Anda miliki—apakah ada huruf tambahan atau yang hilang?
- **Pendaftaran SEC / CFTC**: Periksa SEC Investor Alerts dan CFTC Consumer Protection untuk memastikan tidak masuk daftar peringatan.
- **Smart contract**: Jika ini token baru, cek hak kepemilikan (Owner) dan lock-up likuiditas di BscScan / Etherscan.
- **Akun Telegram / X**: Apakah profilnya memiliki centang biru resmi? Apakah seluruh unggahannya hanya berisi promosi airdrop?
- **Otorisasi dompet**: Sebelum mengklik “Setujui” di MetaMask, pastikan jumlah otorisasi bukan “tak terbatas”.
- **Telepon dari lembaga penegak hukum**: Tutup saja—lembaga penegak hukum tidak pernah menghubungi pribadi untuk meminta alamat dompet Anda.
Semua enam langkah di atas dapat diselesaikan dalam 60 detik dan mampu menyaring lebih dari 90% penipuan kripto.
Peringatan risiko: Aset kripto sangat fluktuatif dan belum memiliki regulasi global yang seragam; setiap transaksi kripto berisiko kehilangan modal. Informasi dari SEC / CFTC / FBI IC3 / Chainalysis yang dikutip dalam artikel ini berlaku hingga 30 Oktober 2026—peringatan resmi dapat diperbarui sewaktu-waktu, jadi harap merujuk pada rilis terbaru dari masing-masing lembaga. Semua contoh nyata dan sumber data dalam artikel ini dapat dilacak kembali ke halaman web publik. Artikel ini bukan merupakan saran investasi. Pastikan Anda memahami persyaratan kepatuhan lokal sebelum melakukan transaksi kripto. Setiap telepon / pesan pribadi / email yang mengklaim berasal dari lembaga penegak hukum, menawarkan pengembalian dana, atau menyebut “penyelidikan regulasi” adalah penipuan—lembaga penegak hukum sah tidak pernah menghubungi pengguna biasa melalui platform sosial kripto.




