
2026年の暗号資産詐欺6種類+3つの無料公式自己診断ツール(SEC/IC3)
2026年の暗号資産詐欺は、2019年と比べて10倍以上も防ぎにくくなっています——AIが大量に偽取引所ページを生成、DeepfakeでKYC動画をなりすまし、ウォレットドレインスクリプトが自動実行。米SECおよびFBI IC3が今年、複数の標的型警告を発出しています。本稿では、発生頻度が最も高い6…
なぜ2026年の暗号資産詐欺は2019年より10倍も防ぎにくくなったのか
暗号資産業界が2026年に至るまでに、取引所のハッキング被害額は2019年の4,100万ドル(Binance・Bithumb事件)から、今日では63億ドル(Binanceホットウォレット・EIP-7702乗っ取り)へと膨れ上がりました。ハッカーの攻撃手法も、単純なAPIキー漏洩から、委任権限の乗っ取り、ウォレットを自動で空にするスクリプトの実行、さらにはAIが大量生成した偽取引所ウェブページへと進化しています。一方で、一般ユーザーをターゲットとした暗号資産詐欺も同様に進化しています:SECは2026年8月に警告を発表し、詐欺師がSECのExempt Reporting Adviser(ERA)登録書類を悪用して「コンプライアンス済み」の偽装を行っていると指摘しました。FBIのIC3が発表した2024年度報告書によると、暗号資産関連詐欺による年間損失はすでに50億ドルを突破しています。また、Chainalysisが今年10月に追跡を完了した事例では、北朝鮮のハッカーがBitgetから3.87億ドルを盗み出していました。
さらに衝撃的なのは、2026年に新たに出現した詐欺のいくつかが、これまでにないほど低いハードルで実行可能になっている点です:KYCの顔認証動画チェックをDeepfakeでなりすます——わずか15秒の偽造顔映像で、ある取引所の顔認証を通過できてしまうのです。AIが生成した「公式公告」サイト——ドメイン名は1文字だけ異なるだけで、ページ全体は本物の取引所公式サイトを完全に模倣しており、フォントやレイアウトまでまったく同じです。そしてApprove Phishingの亜種——チェーン上(オンチェーン)のDAppを通じて、あなたのウォレットに無制限の承認リクエストを直接送信するもので、MetaMask上でたった1回「確認」ボタンを押すだけで、ウォレット内のすべての資産を転送できる権限を相手に渡してしまうのです。
朗報があります:SEC、FBI IC3、Chainalysisはいずれも今年、暗号資産詐欺への対策として複数の具体的なリソースを公開しています。以下ではまず、最も頻発する6種類の詐欺を詳しく解説し、その後、完全無料で利用できる3つの公式自己診断ツールをご紹介します——すべて実際のウェブページのスクリーンショット付きです。
最もよく見られる6種類の暗号資産詐欺(2026年の実際の事例と危険サイン付き)
1. 偽取引所/偽アプリ
仕組み:詐欺師が本物そっくりの取引所ウェブサイトやアプリを構築し、本物と同じKYC手続きを装います。ユーザーが入金すると、即座に連絡が途絶えます。2026年の進化版では、AIが大量に生成——ドメイン名はランダムに組み合わせられ、ページは主要取引所の公式サイトを完全にコピー。さらに「シミュレート取引」機能まで備え、ユーザーに最初のうちは何回か勝たせてから本格的な入金を促します。
- 2026年の実際の事例:Datawalletは2026年7月、東南アジアのユーザーを標的にした偽OKXサイトを発見しました。ドメイン名はokx-crypto.sgで、シンガポールのOKXを装い、Google Adsで広告配信されており、すでに1,200人以上が被害に遭っています。
- 危険サイン:ドメイン末尾が.com/.io/.exh/.sgなど、一般的な取引所ドメインではない;Google Adsからの表示であり、自然検索結果ではない;「新規ユーザー入金で200%ボーナス」など明らかにありえない約束;アプリのダウンロードパッケージが公式App Store/Google Playに掲載されていない。
2. 偽トークン/偽エアドロップ(AirDrop Scam)
仕組み:Telegram/X(旧Twitter)/Discordで「大手取引所の周年記念エアドロップ」や「新規トークンの初回ローンチ」などと宣伝し、ユーザーにウォレット接続や少額の検証金の送金を要求します。一度接続すると、ウォレットを空にするスクリプトが自動実行されます。
- 2026年の実際の事例:Datawalletは、偽Binance Launchpoolを名乗るXアカウントを追跡しました。10月中旬に投稿された「BNB 2倍還元エアドロップ」の投稿は24時間以内に4万を超えるいいねを獲得しましたが、最終的にユーザーを誘導したのはApprove Phishingページでした。
- 危険サイン:「ウォレット接続で受け取れる」という条件(本物のエアドロップはウォレット接続を要求しません);Telegram/XでのDMや自動ロボットからのメッセージ;少額の「検証金」の送金を要求(たとえ1ドルでも)。
3. Pump & Dump(価格操作・売却)
仕組み:詐欺グループがTelegramグループ内で一斉に買い推奨を呼びかけ、時価総額の小さいトークンを安値で大量購入し、価格を吊り上げた後に一斉に売り抜けるという手口です。2026年の進化版では、AIが自動生成した「テクニカル分析」投稿+ロボットによる取引量水増し+偽ニュースリリースによる「好材料」演出が組み合わされています。
- 2026年の実際の事例:Datawalletは8月、マレーシアのユーザーを標的にしたPump & Dump事例を記録しました。該当トークンは2時間でRM0.01からRM0.45まで上昇した後、わずか10分でRM0.002まで暴落し、800人以上が損失を被りました。
- 危険サイン:Telegramグループ/Discordサーバー内で一斉に買い推奨が叫ばれている;CMC/CoinGeckoで取引ペアが数百程度しかない;チームメンバーが匿名で、LinkedInプロフィールやGitHub上のコードも存在しない。
4. Rug Pull(流動性引き上げ)
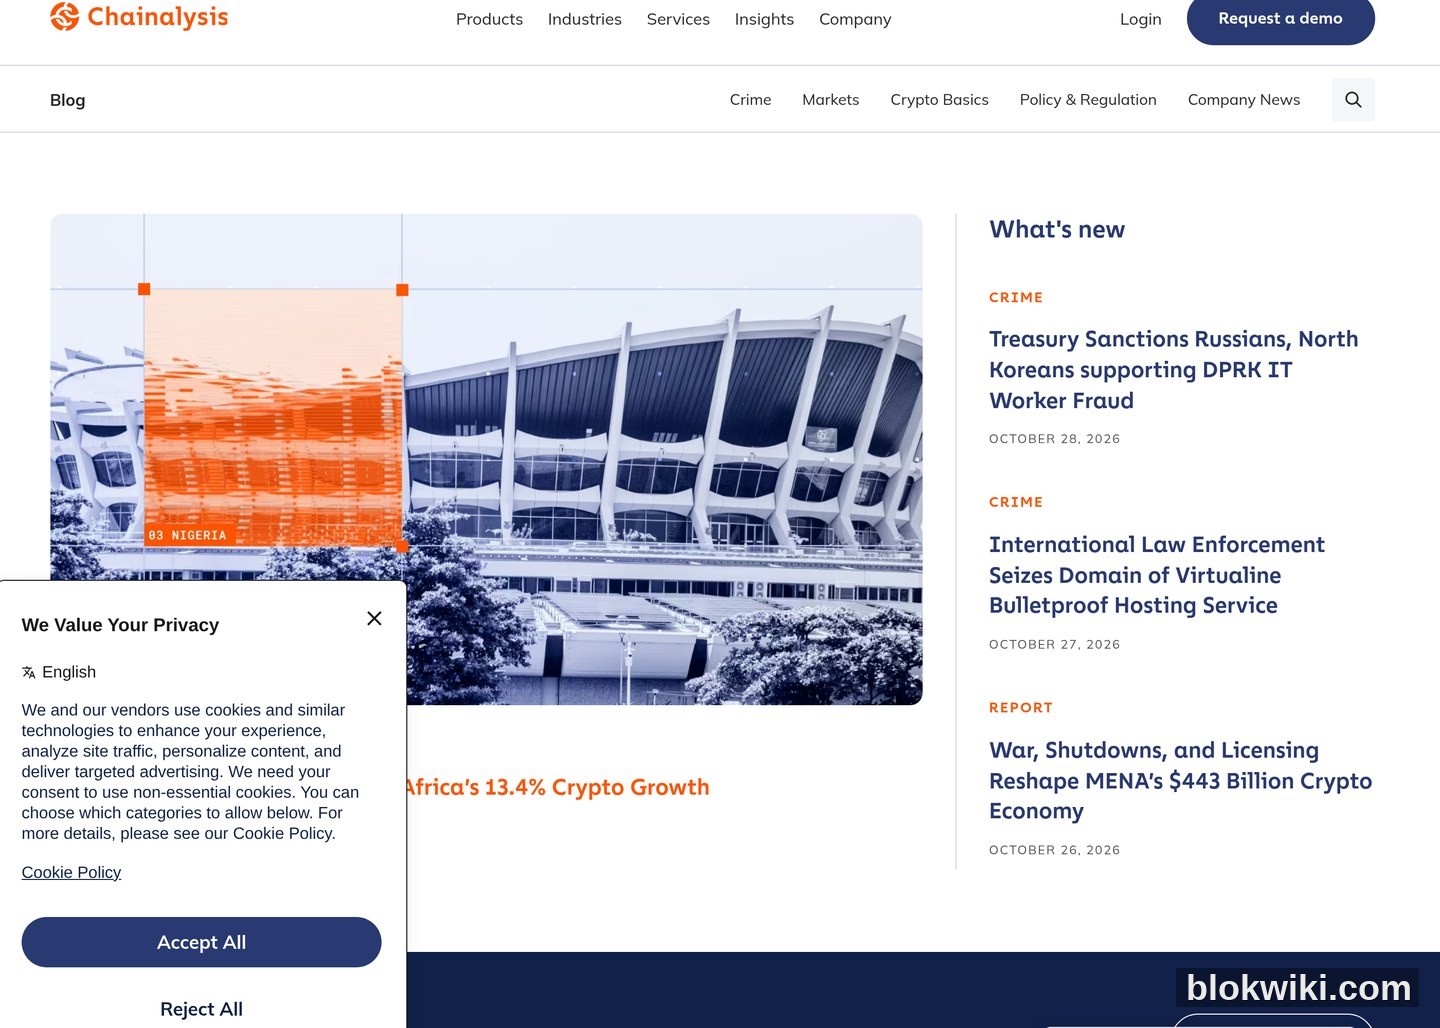
仕組み:プロジェクト運営者がDEXの流動性プールを立ち上げた後、スマートコントラクトを使って全流動性を一気に引き上げてしまいます——ユーザーが保有するトークンは瞬時に価値ゼロになります。Chainalysisの2024年報告書によると、Rug Pullによる損失は暗号資産詐欺全体の損失額の50%以上を占め、最も頻発する詐欺タイプです。Chainalysisの犯罪分析ブログでは、世界中のRug Pullの動向を継続的に追跡しています:
- 2026年の実際の事例:10月23日、BNB Chain上に展開された「Asia AI Token」がローンチから4時間後にRug Pullされ、コントラクトの所有者が直ちに12万ドルの流動性を引き上げました——2024年の平均Rug Pull金額よりは低いものの、発生頻度は高まっています。
- 危険サイン:流動性プールのロックアップ期間が終了している(BscScan/Etherscanで確認可能);所有者(owner)アドレスがトークンの20%以上を保有;コントラクトのソースコードが公開されていない。
5. フィッシングリンク/Approve Phishing
仕組み:2つの代表的な形態があります。1つ目は従来型のフィッシング——「取引所のセキュリティ通知」を装ったメールを送り、クリックすると本物そっくりのログインページへ誘導し、アカウントパスワードや2FA情報を盗み取ります。2つ目は2024年以降に急増したApprove Phishing——詐欺師がDAppを通じてあなたのウォレットに無制限の承認リクエストを送信し、「確認」ボタンを押すと、詐欺師がいつでもあなたのウォレット内のすべてのトークンを転送できるようになります。
- 2026年の実際の事例:SECが2026年4月に発表した「Don't get '-ished'」警告では、フィッシング、スミッシング、ヴィッシングの3種類の詐欺が明確に列挙されています。そのうちスミッシング(SMSによるフィッシング)は、暗号資産ユーザーを標的にする割合が2024年の18%から2026年には41%へと急増——詐欺師がBinance/OKXのセキュリティチームを名乗り、直接スマートフォンにSMSを送信してきます。
- 赤旗サイン(危険信号):メールやSMSにスペルミスやドメイン名の誤り(例:Binanc3、OKX-Secure)がある;リンクをクリックしてパスワードを再設定するよう要求される;MetaMaskで表示される承認リクエストの金額が異常(無制限の承認=詐欺師);送信元メールアドレスがGmail/Hotmailなど取引所の公式ドメインではない。
6. 偽のKYC/法執行機関を装った詐欺
手口:詐欺師がSEC、CFTC、FBI IC3、または地元の規制当局を装い、「あなたは暗号資産によるマネーロンダリングに関与している」と主張し、資金を「調査協力のための規制凍結口座」へ送金するよう要求します。SECは2025年9月、IC3は2026年のPSA(Public Service Announcement)で、こうしたなりすまし詐欺を特に警告しています。
- 2026年の実際の事例:FBI IC3が2026年に発表したPSAでは明記されています。「IC3は、法律事務所や暗号資産サービスなど、法執行機関以外のいかなる団体とも連携して、失われた資金の回収を行っていません」——にもかかわらず、こうしたなりすまし詐欺は依然として活発で、2025年だけで3,500万ドル以上が騙し取られました。
- 赤旗サイン(危険信号):法執行機関がWhatsApp/Telegram/XのDM(ダイレクトメッセージ)でユーザーに連絡することはありません;送金や「暗号資産に関する捜査への協力」を要求することも絶対にありません;電話でウォレットアドレスや秘密鍵を尋ねることも決してありません。
3つの無料公式セルフチェックツール(SEC/FBI IC3/Chainalysis)
朗報です。あなたは「詐欺ブラックリスト」への有料購読をする必要はありません——3つの独立した公式・業界権威機関が、暗号資産詐欺の自己診断リソースを完全無料で提供しています。以下はすべて2026年の実際のウェブページ画面キャプチャです:
ツール1:SEC Investor Alerts & Bulletins(米国証券取引委員会)
SECは、伝統的金融分野において暗号資産規制に最も積極的な監督機関の一つです。そのInvestor Alerts(投資家向け警告)ページは、最新の警告を無料で閲覧可能なリストであり——2026年だけでも、暗号資産および金融詐欺に特化した警告が少なくとも8件発表されています。例:
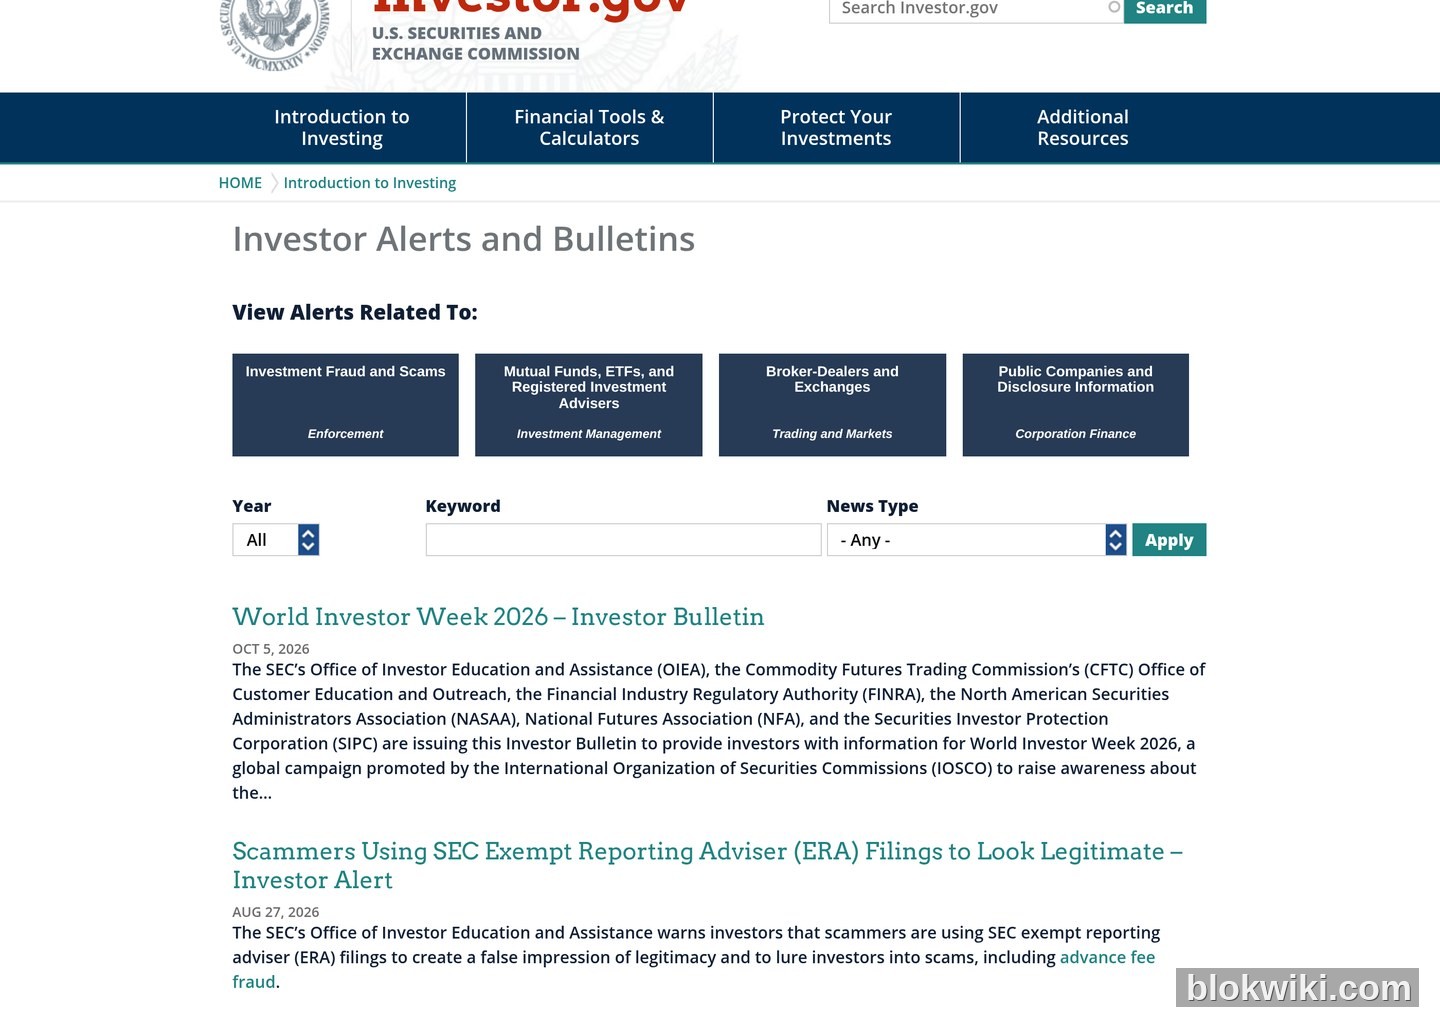
- 2026-08-27:「Scammers Using SEC Exempt Reporting Adviser (ERA) Filings to Look Legitimate」——SECのERA届出書類を悪用し、「コンプライアンス済み」の偽装を図る新たな詐欺手法
- 2026-04-23:「Don't get '-ished' – Tips to Protect Your Investment and Financial Accounts from Phishing, Smishing, and Vishing Scams」——暗号資産ユーザー向けの3種類のフィッシング対策を直接解説
- 2025-12-12:「Crypto Asset Custody Basics for Retail Investors」——小口投資家のための暗号資産カストディ基礎ガイド
- 2025-09-30:「SEC Impersonators May Lure Investors Into Scams Through Social Media or Text Messages」——SECを装った詐欺への警告
アクセス先:https://www.sec.gov/investor/alerts — 年度やキーワードで検索可能、登録不要。
ツール2:FBI IC3 年次報告書およびPSA(米国連邦捜査局インターネット犯罪苦情センター)
FBI IC3は、世界で最も権威あるインターネット犯罪統計機関の一つです。そのホームページには目立つPSA(公共広告)警告バナーがあり——2026年のPSAテーマは「Scammers are Impersonating the IC3」、つまり「IC3を装った詐欺師が、調査協力を名目に送金を要求する」ことです。さらに、IC3が公表する年次報告書は、暗号資産詐欺に関する最も包括的な年次データです:2024年版報告書によると、暗号資産関連詐欺による年間被害総額はすでに50億ドルを突破しています。
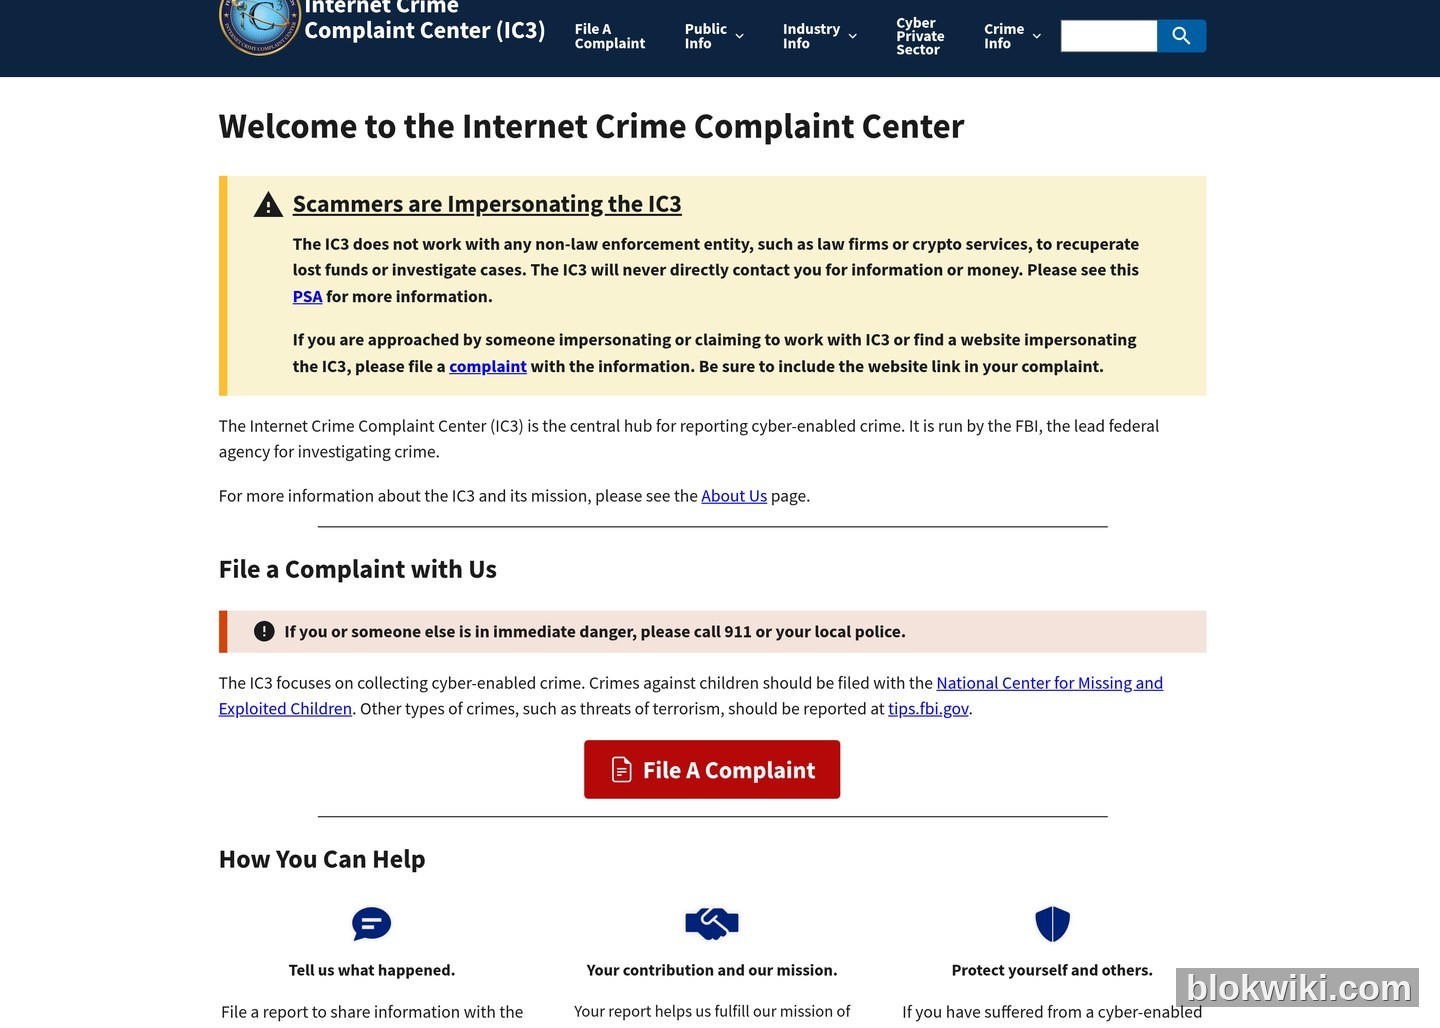
さらに重要なのは、IC3が誰でもオンラインで暗号資産詐欺の苦情を提出できることです。一度提出されれば、あなたの情報はFBIのシステムに登録されます。個別返信がない場合でも、多数の苦情は法執行機関の優先順位付けに影響を与えます——Binance盗難事件では、TetherがChainalysisのオンチェーン分析とIC3の苦情データベースを連携させ、約15.67億ドルの盗難資産の凍結に成功しました。
アクセス先:https://www.ic3.gov — 苦情の提出、PSAの閲覧、年次報告書のダウンロードが可能。
ツール3:Chainalysis Crime Blog(オンチェーン犯罪分析)
Chainalysisは、世界最大級の暗号資産オンチェーンデータ企業の一つであり、同時に法執行機関および取引所向けに不正防止分析を提供しています。そのブログのトップページには専用の「CRIME(犯罪)」カテゴリーがあり、毎週、オンチェーン犯罪の追跡状況、ハッカー資金の流れ、ラグプル(詐欺的プロジェクト終了)の統計が更新されます——10月1日には「How AI Helped Chainalysis Investigators Trace the $387 Million North Korea Stole from Bitget」(AIを活用した、北朝鮮によるBitgetからの3.87億ドル盗難資金の追跡)が公開され、9月9日にはLiquid Networkから盗まれた3.2億ドルの事件を追跡しました。
チェイナリシスが一般ユーザーにとって最も価値のある点は、テクニカル分析そのものではなく——「最近どのような詐欺が活発化しているか」を理解できる点にあります。もしTelegramグループで何か「良いチャンス」という話題を耳にした場合、まずチェイナリシスのブログで、同様のラグプル/フィッシング手法に関する最近の事例がないか確認しましょう。
アクセス先:https://www.chainalysis.com/blog/ — 「CRIME」「REGULATION」「BASICS」のカテゴリで絞り込み可能です。
1分間でできる迅速なチェックリスト
暗号資産に関連する「朗報」や「緊急通知」を目にした際は、以下の順序で確認してください:
- **ドメイン名**:Google/Bingで公式ドメインを検索し、手元のURLと照合。ドメイン名に余分な文字が入っていたり、逆に欠けていたりしませんか?
- **SEC/CFTC 登録状況**:SEC Investor Alerts および CFTC Consumer Protection で、該当サービスが警告リストに載っていないか確認
- **スマートコントラクト**:新規トークンの場合は、BscScan/Etherscanで所有者(Owner)権限および流動性のロックアップ状況を確認
- **Telegram/X(旧Twitter)アカウント**:プロフィール画像は公式の青色バッジ(ブルーチェック)が付いていますか?過去の投稿は「エアドロップ宣伝」のみになっていませんか?
- **ウォレット承認**:MetaMaskで「承認(Approve)」ボタンを押す前に、承認額が「無制限(Unlimited)」になっていないか確認
- **法執行機関からの電話**:即座に切ってください——法執行機関が個人のウォレットアドレスを求めて直接連絡することはありません。
上記6つのステップは60秒以内で完了でき、暗号資産詐欺の90%以上を排除できます。
リスク警告:暗号資産は価格変動が激しく、また世界的な統一規制が存在しないため、あらゆる暗号資産取引には元本割れのリスクがあります。本文で引用するSEC/CFTC/FBI IC3/チェイナリシスの情報は2026年10月30日時点のものです。各機関の公式警告は随時更新される可能性があるため、最新の公表内容をご確認ください。文中に記載するすべての実際の事例およびデータ出典は、公開されたウェブページから追跡可能です。本稿は投資助言を構成せず、暗号資産取引を行う際は、必ずご自身の居住地におけるコンプライアンス要件を確認してください。法執行機関を名乗る者からの資金返金や「規制調査」を理由とした電話/DM/メールはすべて詐欺です。合法的な法執行機関が暗号資産関連のSNSツールを通じて一般ユーザーに直接連絡することはありません。




