
Penipuan Kripto 2026: 6 Jenis + 3 Alat Semak Sendiri Rasmi Percuma (SEC/IC3)
Penipuan kripto pada tahun 2026 adalah 10 kali lebih sukar untuk dikesan berbanding tahun 2019—laman web bursa palsu dijana secara pukal menggunakan A…
Mengapa Penipuan Kripto pada Tahun 2026 Lebih Sukar Dikesan Daripada pada Tahun 2019 — Sepuluh Kali Ganda
Sehingga ke tahun 2026, industri kripto telah berkembang pesat: kehilangan dana akibat perompakan bursa meningkat dari USD 41 juta pada tahun 2019 (insiden Binance dan Bithumb) menjadi USD 6.3 bilion hari ini (perompakan dompet panas Binance dan penyalahgunaan EIP-7702). Vektor serangan pelaku siber juga berevolusi — dari kebocoran kunci API biasa hingga perampasan otorisasi delegasi, skrip “wallet drain” yang berjalan automatik, dan bahkan laman web bursa palsu yang dihasilkan secara pukal menggunakan AI. Di sisi lain, penipuan kripto yang ditujukan kepada pengguna biasa pun turut berkembang: pada Ogos 2026, SEC mengeluarkan amaran bahawa penipu sedang menyalahgunakan dokumen pendaftaran Exempt Reporting Adviser (ERA) milik SEC untuk mencipta ilusi “patuh”; laporan tahunan FBI IC3 2024 menunjukkan kerugian tahunan akibat penipuan berkaitan kripto telah melebihi USD 5 bilion; manakala Chainalysis baru sahaja melacak satu kes pencurian dana Bitget bernilai USD 387 juta oleh perompak Korea Utara pada Oktober tahun ini.
Yang lebih mencemaskan lagi: beberapa jenis penipuan baharu yang muncul pada tahun 2026 kini menurunkan halangan masuk ke tahap terendah dalam sejarah — contohnya, Deepfake untuk ujian video KYC: hanya dengan video wajah palsu selama 15 saat, seseorang boleh lulus pengesahan pengenalan wajah di sesetengah bursa; laman web “pengumuman rasmi” hasil janaan AI — nama domainnya hanya berbeza satu huruf daripada laman asal, tetapi reka bentuk, fon, dan susun atur halamannya tepat sama dengan laman rasmi bursa; serta varian baru “Approve Phishing”: penipu menghantar permintaan otorisasi tanpa had terus ke dompet anda melalui DApp on-chain, dan anda hanya perlu menekan butang “Sahkan” di MetaMask — maka semua aset dalam dompet anda akan berada dalam kuasa mereka.
Khabar baiknya: SEC, FBI IC3 dan Chainalysis semuanya telah melancarkan pelbagai sumber bantuan khusus untuk menghadapi penipuan kripto pada tahun ini. Di bawah ini, kami akan menganalisis enam jenis penipuan paling lazim, diikuti dengan tiga alat semakan sendiri rasmi yang sepenuhnya percuma — lengkap dengan tangkapan skrin laman web sebenar.
Enam Jenis Penipuan Kripto Paling Lazim (dengan Kes Sebenar 2026 & Tanda Amaran)
1. Bursa Palsu / Aplikasi Palsu
Cara beroperasi: Penipu membina laman web atau aplikasi bursa tiruan berkualiti tinggi, meniru proses KYC sebenar; selepas pengguna membuat deposit, mereka langsung lenyap. Versi 2026: dihasilkan secara pukal menggunakan AI — nama domain dihasilkan secara rawak, reka bentuk halaman tepat meniru bursa utama, malah ada “demo trading” supaya pengguna menang beberapa kali dahulu sebelum deposit wang sebenar.
- Kes Sebenar 2026: Datawallet menemui satu laman web OKX palsu yang menargetkan pengguna Asia Tenggara pada Julai 2026, dengan nama domain okx-crypto.sg yang meniru OKX Singapura; iklan dipaparkan di Google Ads dan lebih daripada 1,200 orang telah ditipu.
- Tanda Amaran: Sambungan nama domain bukanlah .com / .io / .exh / .sg atau sambungan biasa lain bagi bursa; muncul melalui Google Ads, bukan hasil carian organik; janji tidak masuk akal seperti “deposit pengguna baharu dapat bonus 200%”; fail muat turun aplikasi tidak tersedia di App Store rasmi atau Google Play.
2. Token Palsu / Airdrop Palsu
Cara beroperasi: Promosi dilakukan di Telegram / X / Discord tentang “airdrop ulang tahun bursa besar” atau “pelancaran token baharu”, dengan syarat anda menyambung dompet atau menghantar jumlah kecil sebagai “wang pengesahan”. Sekali disambung, skrip “wallet drain” akan berjalan automatik.
- Kes Sebenar 2026: Datawallet mengesan satu akaun X palsu yang meniru Binance Launchpool; pada pertengahan Oktober, akaun itu memuat naik satu siaran tentang “airdrop balasan 2x BNB”, yang mendapat lebih daripada 40,000 suka dalam masa 24 jam — tetapi pautan yang diklik membawa ke laman “Approve Phishing”.
- Tanda Amaran: Meminta anda “sambung dompet untuk menerima” (airdrop sebenar tidak pernah meminta sambungan dompet); dihantar melalui mesej peribadi Telegram / X atau bot automatik; meminta anda menghantar “wang pengesahan” berjumlah kecil (walaupun hanya USD 1).
3. Pump & Dump (Naikkan Harga Lalu Jual Rugi)
Cara beroperasi: Pasukan penipu memberi arahan beli secara serentak dalam grup Telegram, membeli token berkapitalisasi kecil pada harga rendah, kemudian menaikkan harga secara drastik sebelum menjual semua secara serentak. Versi 2026: analisis teknikal dihasilkan secara automatik menggunakan AI + bot yang memanipulasi volum perdagangan + siaran berita palsu untuk cipta “berita positif”.
- Kes Sebenar 2026: Datawallet merekod satu kes Pump & Dump yang menargetkan pengguna Malaysia pada Ogos: harga token naik dari RM0.01 ke RM0.45 dalam masa dua jam, lalu jatuh mendadak ke RM0.002 dalam masa 10 minit — lebih daripada 800 orang mengalami kerugian.
- Tanda Amaran: Arahan beli/jualan dikumpulkan dalam grup Telegram atau server Discord; token hanya mempunyai ratusan pasangan perdagangan di CMC / CoinGecko; pasukan projek tidak dikenali, tiada profil LinkedIn, tiada kod di GitHub.
4. Rug Pull (Tarik Tikar)
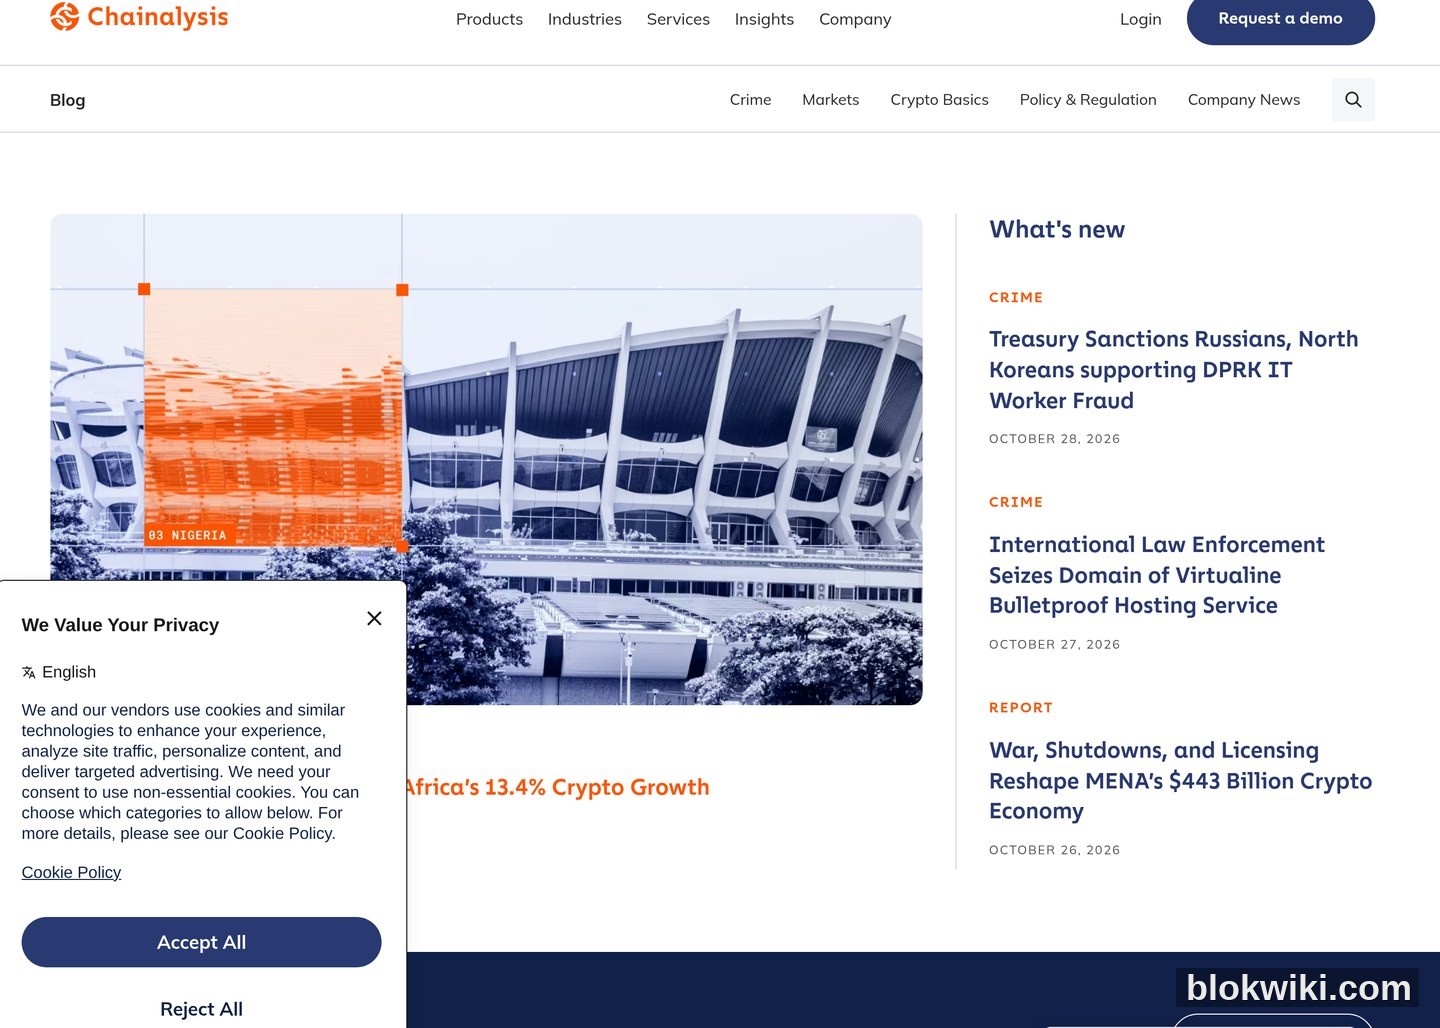
Cara beroperasi: Pihak projek melancarkan pool DEX, kemudian menggunakan kontrak pintar untuk menarik keluar semua kekutan secara langsung — token yang dipegang pengguna menjadi tidak bernilai seketika. Laporan Chainalysis 2024 menunjukkan Rug Pull menyumbang lebih daripada 50% daripada jumlah kerugian akibat penipuan kripto secara keseluruhan, menjadikannya jenis penipuan paling lazim. Blog analisis jenayah Chainalysis terus memantau trend global Rug Pull:
- Kes Sebenar 2026: Pada 23 Oktober, satu token bernama “Asia AI Token” yang dilancarkan di BNB Chain mengalami Rug Pull selepas empat jam operasi — pemilik kontrak menarik keluar kekutan sebanyak USD 120,000. Walaupun jumlah ini lebih rendah daripada purata Rug Pull 2024, frekuensinya jauh lebih tinggi.
- Tanda Amaran: Tempoh sekatan token dalam pool kekutan telah tamat (boleh disahkan di BscScan / Etherscan); alamat pemilik memegang lebih daripada 20% daripada jumlah token; kod sumber kontrak tidak didedahkan kepada umum.
5. Pautan Memancing / Approve Phishing
Cara beroperasi: Terdapat dua bentuk lazim. Pertama, phishing klasik — e-mel yang menyerupai “notifikasi keselamatan bursa”, apabila diklik akan membawa ke laman log masuk tiruan untuk mencuri kata laluan dan kod 2FA. Kedua, Approve Phishing yang mula merebak selepas 2024 — penipu menghantar permintaan otorisasi tanpa had ke dompet anda melalui DApp, dan sekali anda menekan “Sahkan”, penipu boleh memindahkan semua token dalam dompet anda bila-bila masa.
- Kes Sebenar 2026: Amaran “Jangan Jadi Mangsa ‘-ished’” yang dikeluarkan SEC pada April 2026 secara khusus menyenaraikan tiga jenis penipuan phishing: Phishing, Smishing, dan Vishing. Antaranya, Smishing (penipuan melalui mesej teks) kini menargetkan pengguna kripto dengan peratusan meningkat daripada 18% pada 2024 kepada 41% pada 2026—penipu menghantar mesej teks terus ke telefon bimbit anda dengan berpura-pura sebagai pasukan keselamatan Binance / OKX.
- Tanda Bahaya: E-mel / mesej teks mengandungi kesilapan ejaan atau nama domain yang salah (contohnya Binanc3, OKX-Secure); meminta anda klik pautan dan menetap semula kata laluan; permintaan pengesahan dari MetaMask menunjukkan jumlah yang tidak normal (pengesahan tanpa had = penipu); alamat e-mel penghantar adalah Gmail / Hotmail, bukan domain rasmi bursa.
6. Penipuan KYC Palsu / Menyamar sebagai Agensi Penguatkuasaan
Cara Ia Beroperasi: Penipu menyamar sebagai SEC, CFTC, FBI IC3 atau agensi kawal selia tempatan, mendakwa “anda terlibat dalam pengubahan wang haram berkaitan kripto”, lalu meminta anda memindahkan aset kripto ke “akaun pembekuan kawal selia untuk kerjasama siasatan”. SEC pada September 2025 dan IC3 dalam PSA 2026 secara khusus telah memberi amaran mengenai modus operandi ini.
- Kes Sebenar 2026: PSA FBI IC3 2026 dengan jelas menyatakan “The IC3 does not work with any non-law enforcement entity, such as law firms or crypto services, to recuperate lost funds”—namun penipu masih aktif, dan pada 2025 sahaja mereka berjaya menipu lebih daripada $35 juta.
- Tanda Bahaya: Agensi penguatkuasaan TIDAK PERNAH menghubungi anda melalui mesej peribadi di WhatsApp / Telegram / X; TIDAK PERNAH meminta anda membuat pindahan wang atau “bekerjasama dalam siasatan kripto”; TIDAK PERNAH meminta alamat dompet atau kunci peribadi anda melalui panggilan telefon.
3 Alat Semakan Diri Rasmi Percuma (SEC / FBI IC3 / Chainalysis)
Kabar baiknya: Anda tidak perlu membayar sebarang langganan “senarai hitam penipuan”—tiga institusi rasmi / pakar industri yang bebas sepenuhnya menyediakan sumber semakan diri percuma terhadap penipuan kripto. Semua gambar skrin di bawah adalah tangkapan laman web sebenar pada 2026:
Alat 1: SEC Investor Alerts & Bulletins (Suruhanjaya Sekuriti Amerika Syarikat)
SEC merupakan salah satu agensi kawal selia kewangan tradisional yang paling aktif dalam bidang kawal selia kripto di seluruh dunia. Halaman Investor Alerts-nya adalah senarai amaran terkini yang boleh dibuka secara percuma—pada 2026 sahaja, sekurang-kurangnya 8 amaran khusus mengenai penipuan kripto dan kewangan telah dikeluarkan, termasuk:
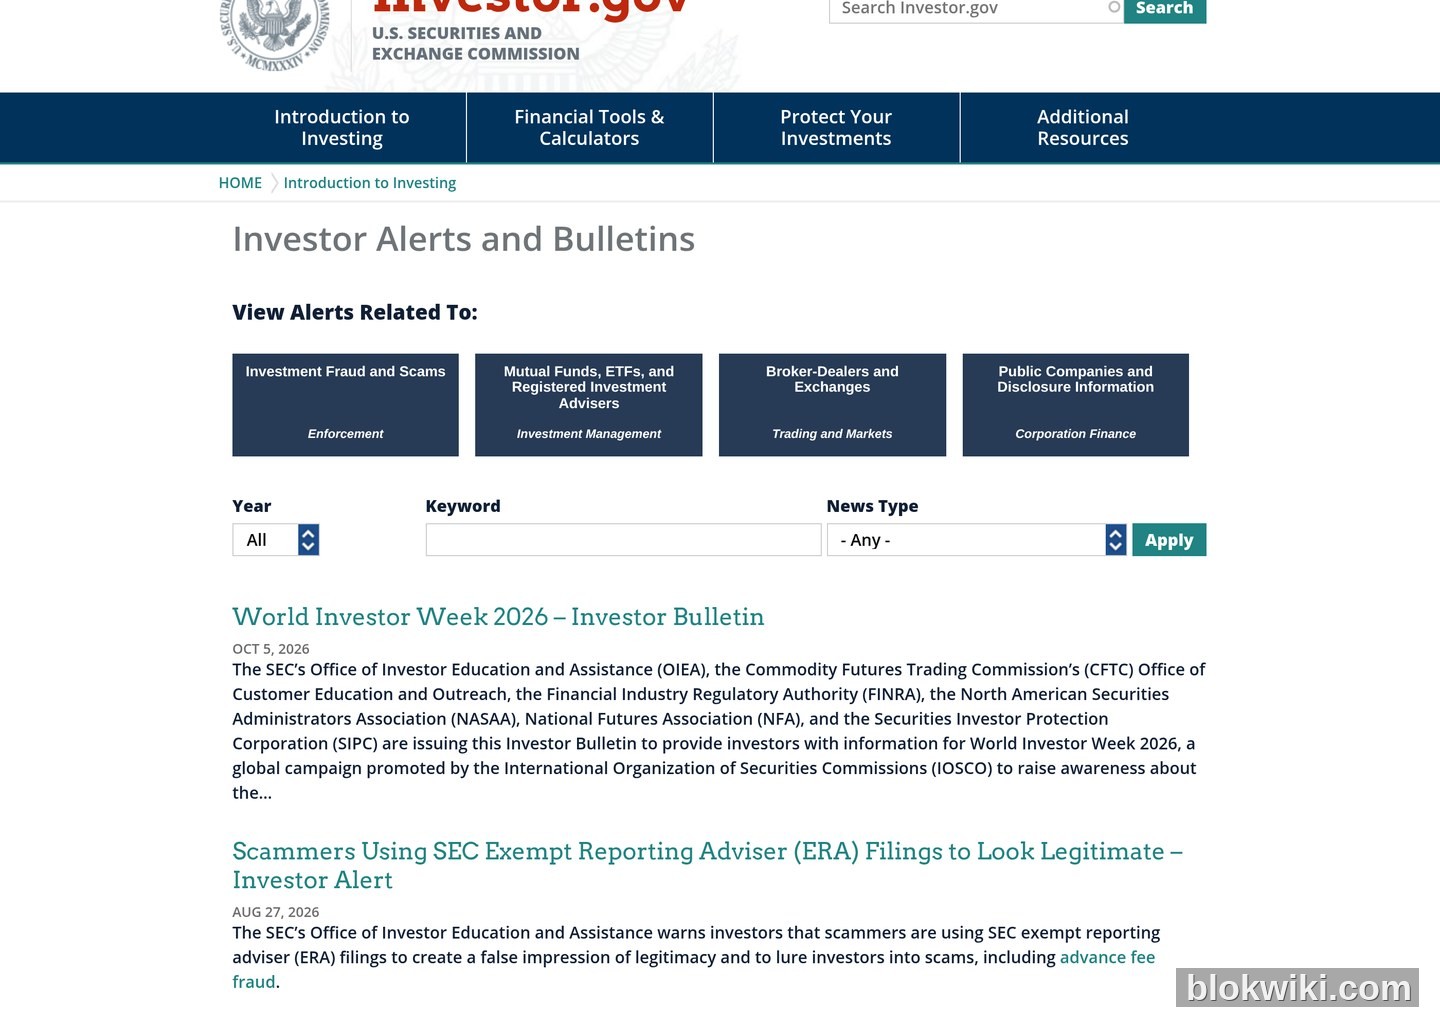
- 2026-08-27: “Scammers Using SEC Exempt Reporting Adviser (ERA) Filings to Look Legitimate”—kaedah penipuan baharu di mana penipu menyalahgunakan dokumen pendaftaran ERA SEC untuk mencipta ilusi “patuh”.
- 2026-04-23: “Don't get '-ished' – Tips to Protect Your Investment and Financial Accounts from Phishing, Smishing, and Vishing Scams”—tips pencegahan khusus bagi ketiga-tiga jenis penipuan phishing yang menargetkan pengguna kripto.
- 2025-12-12: “Crypto Asset Custody Basics for Retail Investors”—panduan asas tentang penjagaan aset kripto untuk pelabur runcit.
- 2025-09-30: “SEC Impersonators May Lure Investors Into Scams Through Social Media or Text Messages”—amaran khusus mengenai penipuan yang menyamar sebagai SEC.
Alamat Akses: https://www.sec.gov/investor/alerts — boleh ditapis mengikut tahun atau kata kunci, tiada pendaftaran diperlukan.
Alat 2: Laporan Tahunan & PSA FBI IC3 (Pusat Aduan Jenayah Internet FBI)
FBI IC3 merupakan salah satu institusi statistik jenayah internet paling berwibawa di dunia. Halaman utamanya mempunyai bar amaran PSA yang sangat ketara—tema PSA 2026 ialah “Scammers are Impersonating the IC3”, iaitu penipu menyamar sebagai wakil IC3 untuk meminta anda memindahkan wang sebagai “kerjasama siasatan”. Selain itu, laporan tahunan IC3 menyediakan data tahunan paling lengkap mengenai penipuan kripto: laporan 2024 menunjukkan kerugian tahunan akibat penipuan berkaitan kripto telah melebihi $5 bilion.
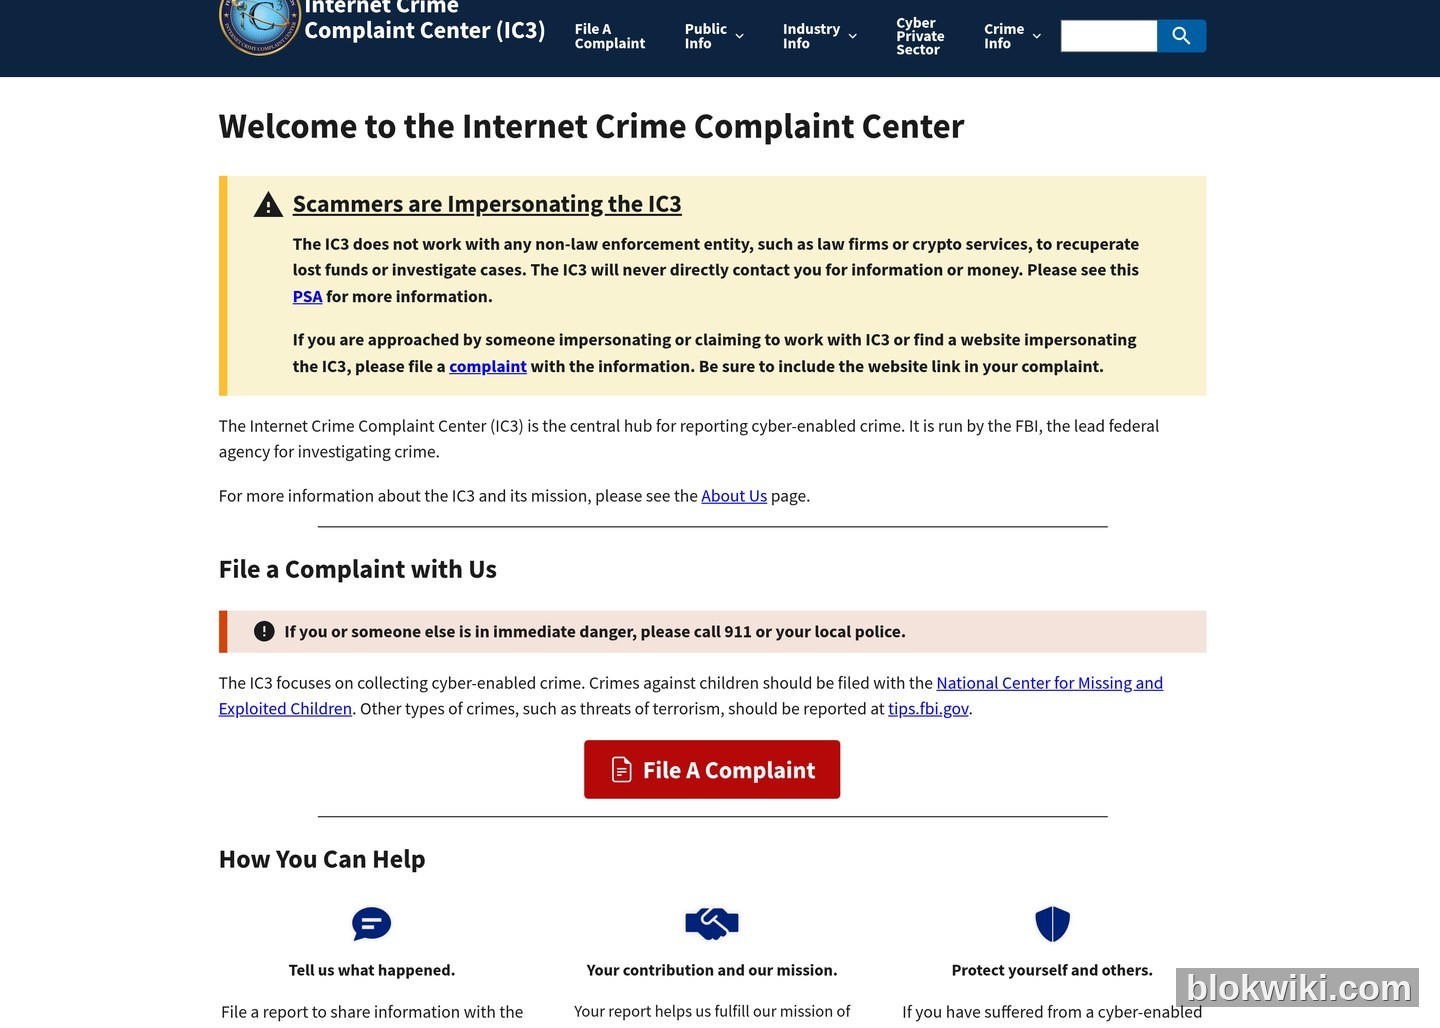
Lebih penting lagi, IC3 membenarkan sesiapa sahaja membuat aduan penipuan kripto secara dalam talian. Setelah dihantar, maklumat anda akan dimasukkan ke dalam sistem FBI—walaupun mereka mungkin tidak membalas secara individu, namun jumlah aduan yang tinggi akan mempengaruhi prioritas agensi penguatkuasaan dalam menangani kes. Dalam kes kecurian Binance, Tether berjaya membekukan aset curi bernilai kira-kira $1.567 bilion melalui gabungan analisis data on-chain oleh Chainalysis dan pangkalan data aduan IC3.
Alamat Akses: https://www.ic3.gov — boleh membuat aduan, melihat PSA, serta memuat turun laporan tahunan.
Alat 3: Chainalysis Crime Blog (Analisis Jenayah On-Chain)
Chainalysis merupakan salah satu syarikat data on-chain kripto terbesar di dunia, sekaligus menyediakan analisis antipenipuan kepada agensi penguatkuasaan dan bursa. Halaman utama blog-nya mempunyai kategori khas CRIME, dengan kemas kini mingguan mengenai jejak jenayah on-chain, aliran dana penjenayah, dan statistik rug pull—pada 1 Oktober, ia baru sahaja menerbitkan artikel bertajuk “How AI Helped Chainalysis Investigators Trace the $387 Million North Korea Stole from Bitget” (Bagaimana AI Membantu Penyiasat Chainalysis Melacak $387 juta yang Dicuri Korea Utara dari Bitget), manakala pada 9 September, ia melacak kes kecurian $320 juta dari Liquid Network.
Nilai terbesar Chainalysis bagi pengguna biasa bukanlah analisis teknikal itu sendiri—tetapi kemampuannya membantu anda memahami “penipuan mana yang sedang aktif akhir-akhir ini”. Jika anda mendengar tentang suatu “peluang bagus” dalam kumpulan Telegram, anda boleh terlebih dahulu menyemak Blog Chainalysis untuk melihat sama ada terdapat kes terkini yang mirip dengan Rug Pull atau taktik penipuan phishing.
Alamat akses: https://www.chainalysis.com/blog/ — boleh ditapis mengikut kategori CRIME / REGULATION / BASICS.
Senarai Semakan Pantas dalam Satu Minit
Apabila menemui sebarang “berita baik” atau “notis kecemasan” yang melibatkan mata wang kripto, semak mengikut urutan berikut:
- **Nama domain**: Gunakan Google / Bing untuk mencari nama domain rasmi, bandingkan dengan alamat yang anda miliki—adakah nama domain itu mempunyai huruf lebih atau kurang?
- **Pendaftaran SEC / CFTC**: Semak SEC Investor Alerts dan CFTC Consumer Protection untuk melihat sama ada entiti tersebut disenaraikan.
- **Kontrak pintar**: Jika token itu baru, gunakan BscScan / Etherscan untuk menyemak kebenaran pemilik (Owner) dan sekatan token bagi kekutan.
- **Akaun Telegram / X**: Adakah imej profilnya mempunyai cap biru rasmi? Adakah kiriman lalu hanya berisi promosi airdrop sahaja?
- **Pengesahan dompet**: Sebelum mengklik “lulus” di MetaMask, semak sama ada jumlah pengesahan yang diminta adalah “tidak terhad”?
- **Panggilan daripada agensi penguatkuasa undang-undang**: Tolak panggilan itu—agensi penguatkuasa undang-undang tidak akan menghubungi anda secara peribadi untuk meminta alamat dompet.
Kesemua enam langkah di atas boleh diselesaikan dalam masa 60 saat dan mampu menapis lebih daripada 90% penipuan mata wang kripto.
Amaran risiko: Aset kripto sangat tidak stabil dan tiada kawal selia global yang seragam; sebarang transaksi kripto berpotensi mengakibatkan kerugian modal. Maklumat SEC / CFTC / FBI IC3 / Chainalysis yang dirujuk dalam artikel ini adalah sehingga 30 Oktober 2026—kandungan amaran rasmi mungkin dikemaskini secara langsung, sila rujuk siaran terkini daripada setiap agensi. Semua kes benar dan sumber data dalam artikel ini boleh dilacak balik ke laman web awam. Artikel ini tidak merupakan nasihat pelaburan; pastikan anda mematuhi keperluan patuh tempatan sebelum melakukan sebarang transaksi kripto. Sebarang panggilan / mesej peribadi / e-mel yang mendakwa berasal daripada agensi penguatkuasa undang-undang, pemulangan dana, atau “siasatan kawal selia” adalah penipuan—agensi penguatkuasa undang-undang yang sah tidak akan menghubungi pengguna biasa melalui alat sosial kripto.




