
2026 加密骗局 6 种 + 3 个免费官方自查工具(SEC/IC3)
2026 年加密骗局比 2019 年难防十倍——AI 批量生成假交易所页面、Deepfake 冒充 KYC 视频、钱包 drain 脚本自动执行,SEC 与 FBI IC3 都在今年发布了多条针对性预警。本文拆解 6 种最高频骗局的运作机制、附真实案例与红旗标记,并介绍 3 个完全免费且来自官方的自…
为什么 2026 年的加密骗局比 2019 年难防十倍
加密行业走到 2026 年,交易所被盗从 2019 年的 $4,100 万(币安 Bithumb 事件)变成了今天的 $63 亿(币安热钱包 EIP-7702 劫持),黑客的攻击 vector 也从简单的 API key 泄露进化到了委托授权劫持、wallet drain 脚本自动执行、甚至 AI 批量生成的假交易所页面。与此同时,面向普通用户的加密骗局同样在迭代:SEC 2026 年 8 月发布预警,称有骗子利用 SEC 的 Exempt Reporting Adviser(ERA)备案文件伪造"合规"假象;FBI IC3 的 2024 年度报告显示,加密相关诈骗年度损失已超过 $50 亿;Chainalysis 今年 10 月刚追踪完一起 $3.87 亿朝鲜黑客盗取 Bitget 资金的案件。
更触目惊心的是,2026 年新出现的几类骗局正在把门槛降到历史最低:Deepfake 冒充 KYC 视频检查——用一段 15 秒伪造面部视频就能通过某些交易所的人脸认证;AI 生成的"官方公告"网站——域名只有一个字母之差,但页面是完全复制交易所官网、连字体和排版都一模一样;以及 Approve Phishing 的变种——骗子通过链上 DApp 直接向你的钱包发送无限授权请求,你只需要在 MetaMask 上点一下"确认",钱包里所有资产的转走权限就交出去了。
好消息是:SEC、FBI IC3 和 Chainalysis 今年都针对加密骗局发布了多条针对性资源。下面我们先拆解 6 种最高频的骗局类型,再介绍 3 个完全免费的官方自查工具——全部有真实网页截图。
6 种最常见的加密骗局(附 2026 年真实案例与红旗标记)
1. 假交易所 / 假 APP
运作机制:骗子搭建高仿交易所网站或 APP,模拟真实 KYC 流程,用户充值后立即失联。2026 年进化版是 AI 批量生成——域名随机组合、页面完全复制头部交易所、甚至提供"模拟盘"让用户先赢几次再入金。
- 2026 真实案例:Datawallet 2026 年 7 月发现一起针对东南亚用户的假 OKX 网站,域名 okx-crypto.sg 冒充新加坡 OKX,在 Google Ads 上投放,已有超过 1,200 人受骗。
- 红旗标记:域名后缀不是 .com / .io / .exh / .sg 等常见交易所域名;Google Ads 而非自然搜索结果;"新用户充值送 200%"等离谱承诺;APP 下载包不在官方 App Store / Google Play。
2. 假代币 / 假空投(AirDrop Scam)
运作机制:在 Telegram / X / Discord 上宣传"大交易所周年庆空投"或"新币首发",要求你连接钱包或转入小额验证金。一旦连接,钱包 drain 脚本自动执行。
- 2026 真实案例:Datawallet 追踪到一个假冒 Binance Launchpool 的 X 账号,10 月中旬发布了一条"BNB 2 倍返利空投"帖子,24 小时内获赞超过 4 万——但最终连接的是 Approve Phishing 页面。
- 红旗标记:要求"连接钱包领取"(真正的空投不会要你钱包连接);Telegram / X 私信或自动机器人发来的;要求转入小额"验证金"(哪怕只有 $1)。
3. Pump & Dump(抬轿砸盘)
运作机制:诈骗团队在 Telegram 群同步喊单,低价买入小市值代币,价格拉高后集体砸盘。2026 年进化版:用 AI 自动生成"技术分析"帖 + 机器人刷交易量 + 配合假新闻稿制造"利好消息"。
- 2026 真实案例:Datawallet 8 月记录到一起针对马来西亚用户的 Pump & Dump,代币在 2 小时内从 RM0.01 拉到 RM0.45,然后 10 分钟内砸回 RM0.002,超过 800 人亏损。
- 红旗标记:Telegram 群 / Discord 服务器集中喊单;代币在 CMC / CoinGecko 上只有几百交易对;团队匿名、无 LinkedIn、无 GitHub 代码。
4. Rug Pull(拉地毯)
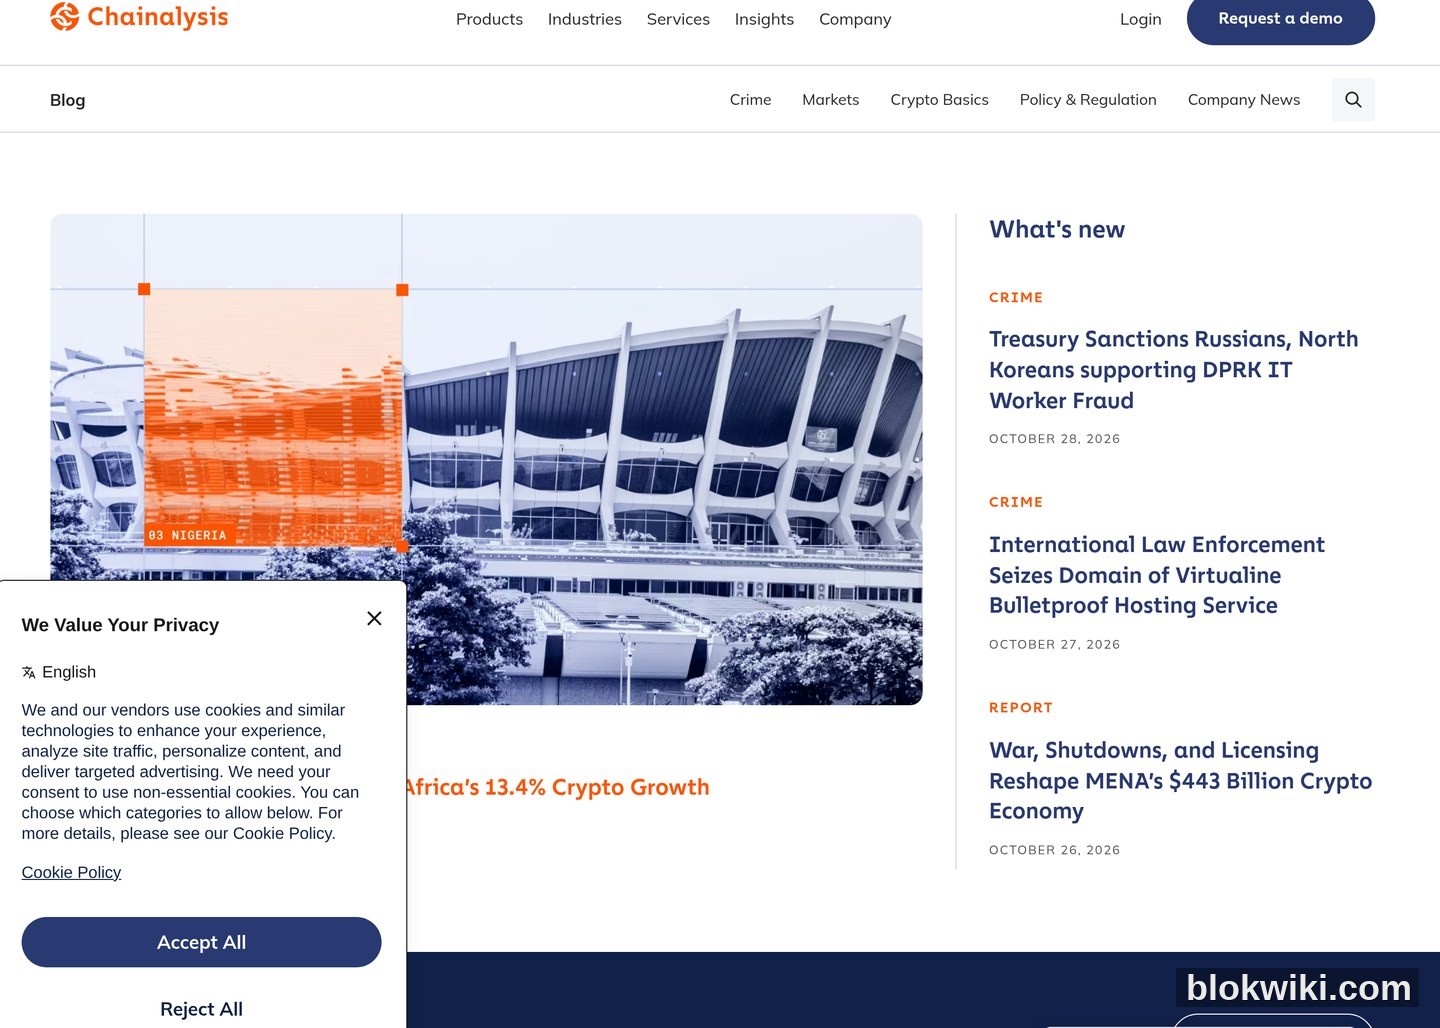
运作机制:项目方上线 DEX 池子后,通过智能合约直接抽走所有流动性——用户手上持有的代币瞬间归零。2024 年 Chainalysis 报告显示,Rug Pull 占加密欺诈总损失的 50% 以上,是最高频的诈骗类型。Chainalysis 的犯罪分析博客持续追踪全球 Rug Pull 趋势:
- 2026 真实案例:10 月 23 日,一个部署在 BNB Chain 上的"Asia AI Token"在上线 4 小时后被 Rug Pull,合约 owner 直接抽走了 $12 万流动性——比 2024 年平均 Rug Pull 金额低,但发生频率更高。
- 红旗标记:流动性池子锁仓到期(可以在 BscScan / Etherscan 上验证);Owner 地址持有超过 20% 代币;合约源代码未公开。
5. 钓鱼链接 / Approve Phishing
运作机制:两种常见形式。第一种是经典钓鱼——伪装成"交易所安全通知"邮件,点击后进入高仿登录页,盗取账号密码和 2FA。第二种是 2024 年后爆发的 Approve Phishing——骗子通过 DApp 向你的钱包发送无限授权请求,你点了"确认"后,骗子可以随时把你钱包里所有代币转走。
- 2026 真实案例:SEC 2026 年 4 月发布的"Don't get '-ished'"预警明确列出 Phishing、Smishing、Vishing 三类钓鱼,其中 Smishing(短信钓鱼)针对加密用户的比例从 2024 年的 18% 升到 2026 年的 41%——骗子直接发手机短信冒充 Binance / OKX 安全团队。
- 红旗标记:邮件 / 短信里有拼写错误或域名拼错(Binanc3、OKX-Secure);要求你点击链接并重置密码;MetaMask 弹出的授权请求金额异常(无限授权 = 骗子);发件邮箱是 Gmail / Hotmail 而非交易所官方域名。
6. 假 KYC / 冒充执法机构
运作机制:骗子冒充 SEC、CFTC、FBI IC3 或本地监管机构,声称"你涉嫌加密洗钱",要求你把币转到"监管冻结账户配合调查"。SEC 2025 年 9 月和 IC3 2026 年 PSA 都特别警告过这类冒充者。
- 2026 真实案例:FBI IC3 2026 年 PSA 明确说明 "The IC3 does not work with any non-law enforcement entity, such as law firms or crypto services, to recuperate lost funds"——但冒充者依然活跃,2025 年共骗走了 $3,500 万以上。
- 红旗标记:执法机构永远不会通过 WhatsApp / Telegram / X 私信联系你;永远不会要求你转账或"配合加密调查";永远不会在电话里要求你的钱包地址或私钥。
3 个免费官方自查工具(SEC / FBI IC3 / Chainalysis)
好消息是,你不需要付费订阅任何"诈骗黑名单"——三个独立的官方/行业权威机构完全免费提供加密骗局自查资源。以下全部是 2026 年的真实网页截图:
工具 1:SEC Investor Alerts & Bulletins(美国证券交易委员会)
SEC 是全球对加密监管最活跃的传统金融监管机构之一。它的 Investor Alerts 页面是免费的、可浏览的最新预警列表——2026 年就发布了至少 8 条针对加密和金融诈骗的专门预警,包括:
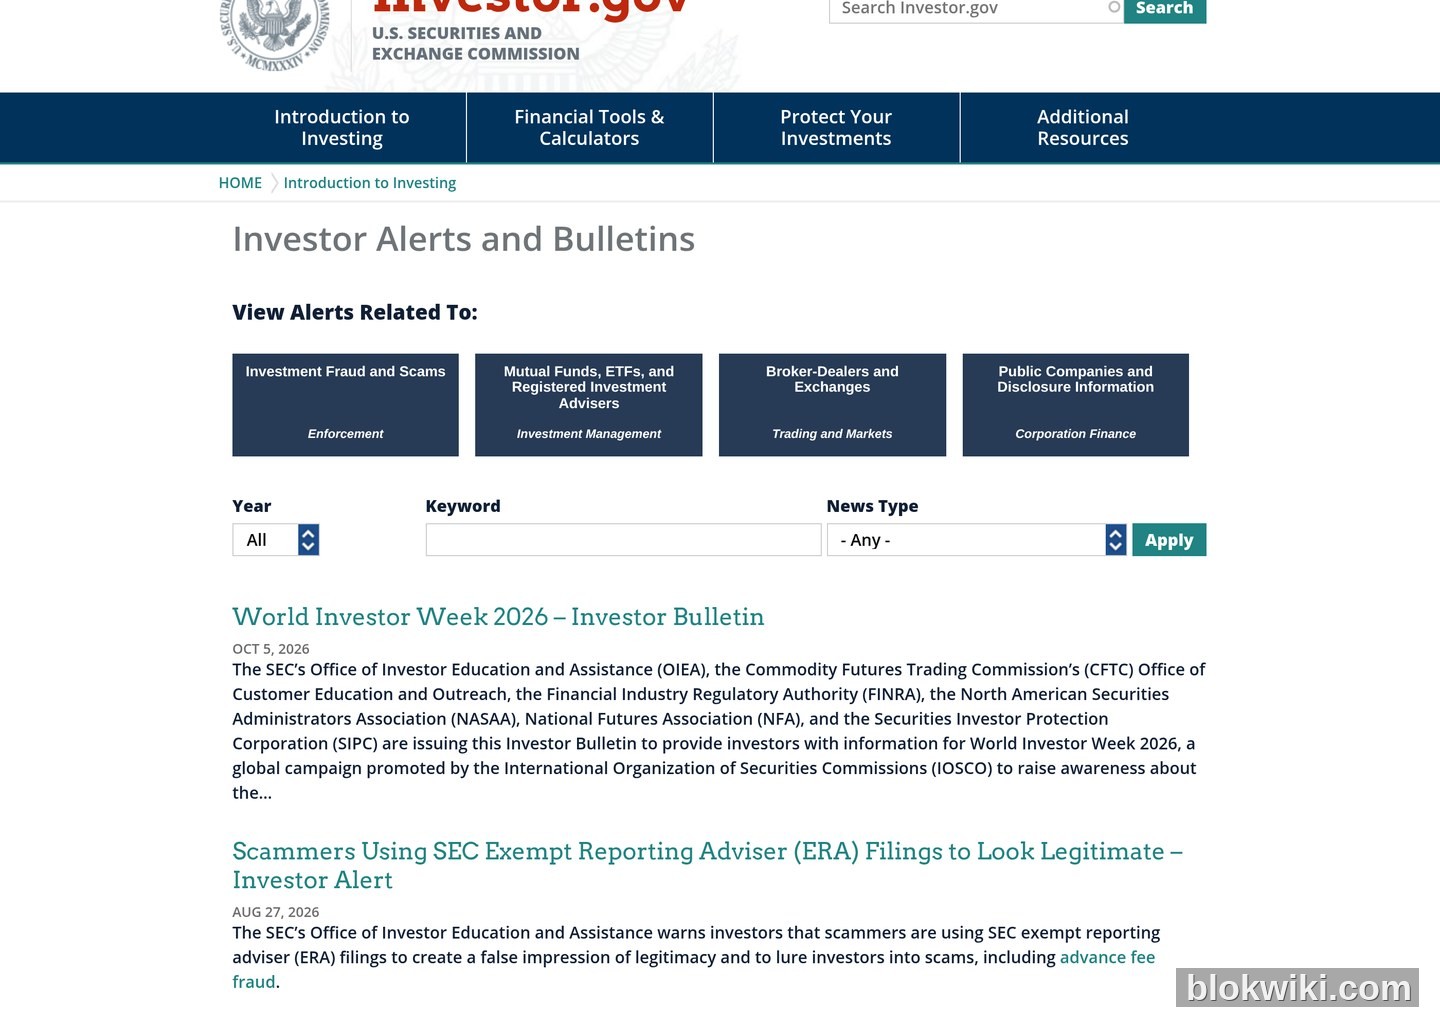
- 2026-08-27:"Scammers Using SEC Exempt Reporting Adviser (ERA) Filings to Look Legitimate"——骗子利用 SEC ERA 备案文件伪造"合规"假象的新诈骗手法
- 2026-04-23:"Don't get '-ished' – Tips to Protect Your Investment and Financial Accounts from Phishing, Smishing, and Vishing Scams"——直接对应加密用户的三类钓鱼防范
- 2025-12-12:"Crypto Asset Custody Basics for Retail Investors"——零售用户加密资产托管指南
- 2025-09-30:"SEC Impersonators May Lure Investors Into Scams Through Social Media or Text Messages"——冒充 SEC 的骗局预警
访问地址:https://www.sec.gov/investor/alerts — 可按年份、关键词筛选,无需注册。
工具 2:FBI IC3 年度报告与 PSA(美国联邦调查局互联网犯罪投诉中心)
FBI IC3 是全球最权威的互联网犯罪统计机构之一。它的首页有一个醒目的 PSA 警告栏——2026 年的 PSA 主题就是"Scammers are Impersonating the IC3"——骗子冒充 IC3 联系人要求你转账配合调查。此外,IC3 发布的年度报告是最完整的加密诈骗年度数据:2024 年报告显示加密相关诈骗年度损失已超过 $50 亿。
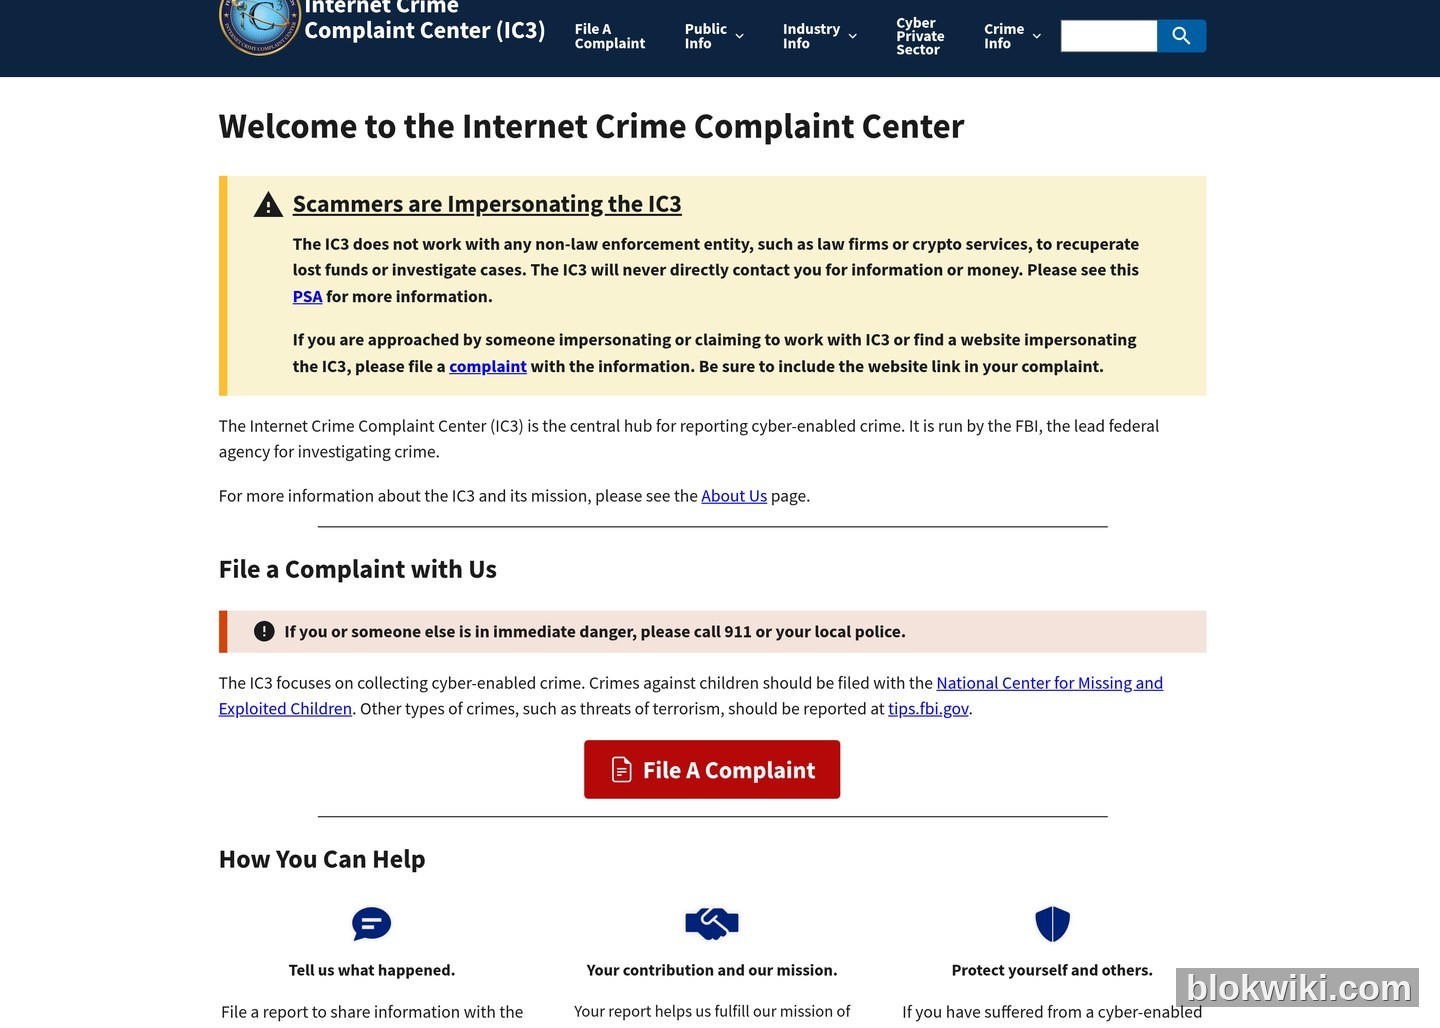
更重要的是,IC3 允许任何人在线提交加密诈骗投诉。一旦提交,你的信息会进入 FBI 系统,即使他们可能不会给你单独回复,但大量投诉会影响执法机构的优先级排序——币安被盗事件中,Tether 就是通过 Chainalysis 的链上分析 + IC3 的投诉数据库配合冻结了约 $15.67 亿被盗资产。
访问地址:https://www.ic3.gov — 可提交投诉、查看 PSA、下载年度报告。
工具 3:Chainalysis Crime Blog(链上犯罪分析)
Chainalysis 是全球最大的加密链上数据公司之一,同时为执法机构和交易所提供反欺诈分析。它的 Blog 首页有专门的 CRIME 分类,每周更新链上犯罪追踪、黑客资金流向和 Rug Pull 统计——10 月 1 日刚发布了"How AI Helped Chainalysis Investigators Trace the $387 Million North Korea Stole from Bitget"(Chainalysis 如何利用 AI 追踪朝鲜从 Bitget 盗取的 $3.87 亿),9 月 9 日追踪了 $3.2 亿 Liquid Network 被盗事件。
Chainalysis 对普通用户来说最大的价值不是技术分析本身——而是它能帮你理解"最近有什么骗局在活跃"。如果你在 Telegram 群里听到某个"好机会",可以先查 Chainalysis Blog 看有没有类似 Rug Pull / 钓鱼手法的最近案例。
访问地址:https://www.chainalysis.com/blog/ — 可按 CRIME / REGULATION / BASICS 分类筛选。
一分钟快速核查清单
遇到任何涉及加密的"好消息"或"紧急通知",按这个顺序查一遍:
- **域名**:Google / Bing 搜官方域名,对比你手上的地址,域名有没有多一个少一个字母?
- **SEC / CFTC 注册**:SEC Investor Alerts + CFTC Consumer Protection 看有没有上榜
- **智能合约**:如果是新代币,去 BscScan / Etherscan 查 Owner 权限和流动性锁仓
- **Telegram / X 账号**:头像是不是官方蓝 V?历史发帖是不是只有"推广空投"一种内容?
- **钱包授权**:点 MetaMask "批准"前,看授权金额是不是"无限"?
- **执法机构来电**:挂掉——执法机构不会私信要你钱包地址。
以上六个步骤在 60 秒内可以完成,能过滤掉超过 90% 的加密骗局。
风险提示:加密资产波动剧烈且缺乏全球统一监管,任何加密交易都可能面临资本损失。本文引用的 SEC / CFTC / FBI IC3 / Chainalysis 信息截至 2026 年 10 月 30 日——官方预警内容可能实时更新,请以各机构最新发布为准。文中所有真实案例与数据来源均可回溯至公开网页。本文不构成投资建议,加密交易前请确认当地合规要求。任何涉及执法机构、资金返还或"监管调查"的来电 / 私信 / 邮件均为诈骗,合法执法机构不会通过加密社交工具联系普通用户。




