
Estafas cripto 2026: 6 tipos + 3 herramientas oficiales gratuitas (SEC/IC3)
Las estafas cripto en 2026 son diez veces más difíciles de detectar que en 2019: páginas falsas de exchanges generadas masivamente con IA, videos de v…
¿Por qué las estafas cripto de 2026 son diez veces más difíciles de detectar que las de 2019?
Al llegar a 2026, la industria cripto ha visto cómo los robos a exchanges pasaron de los 41 millones de dólares estadounidenses en 2019 (incidente de Binance y Bithumb) a los 6.300 millones de dólares actuales (secuestro del hot wallet de Binance mediante EIP-7702). Los vectores de ataque de los hackers también evolucionaron: ya no se limitan a fugas simples de claves API, sino que ahora incluyen secuestros de autorizaciones delegadas, ejecución automática de scripts de «wallet drain» e incluso páginas falsas de exchanges generadas masivamente con IA. Al mismo tiempo, las estafas dirigidas a usuarios comunes también se han actualizado: en agosto de 2026, la SEC emitió una advertencia señalando que estafadores están usando documentos oficiales de registro como Exempt Reporting Adviser (ERA) para simular «cumplimiento»; según el informe anual de 2024 del FBI IC3, las pérdidas anuales por estafas cripto superan ya los 5.000 millones de dólares; y Chainalysis acaba de rastrear, en octubre de este año, un caso de robo de fondos de Bitget por parte de hackers norcoreanos por valor de 387 millones de dólares.
Aún más alarmante es que varios tipos nuevos de estafa surgidos en 2026 han reducido su umbral de entrada al nivel más bajo de la historia: verificaciones KYC falsas con deepfake —una falsa grabación facial de solo 15 segundos basta para superar la autenticación biométrica de ciertos exchanges—; sitios web «oficiales» generados con IA —el dominio difiere en apenas una letra, pero la página replica fielmente el sitio oficial del exchange, incluidas la tipografía y la disposición visual—; y variantes de phishing de «Approve» —los estafadores envían directamente desde una DApp una solicitud de autorización ilimitada a tu billetera, y con solo hacer clic en «Confirmar» en MetaMask, cedes el control total sobre todos los activos almacenados en ella.
La buena noticia es que la SEC, el FBI IC3 y Chainalysis han publicado este año múltiples recursos específicos contra las estafas cripto. A continuación desglosamos primero los 6 tipos de estafa más frecuentes, y luego presentamos 3 herramientas oficiales gratuitas para autoverificación —todas incluyen capturas reales de sus páginas web.
Los 6 tipos de estafa cripto más comunes (con casos reales de 2026 y señales de alerta)
1. Exchanges falsos / Apps falsas
Mecanismo: los estafadores crean sitios web o aplicaciones móviles que imitan fielmente a exchanges reales, incluyendo procesos KYC aparentemente legítimos; una vez que el usuario realiza un depósito, pierde todo contacto con ellos. En su versión 2026, estas plataformas se generan masivamente con IA: dominios creados aleatoriamente, páginas idénticas a las de los principales exchanges e incluso funciones de «cuenta demo» que permiten ganar unas cuantas veces antes de depositar dinero real.
- Caso real de 2026: En julio de 2026, Datawallet identificó un sitio falso de OKX dirigido a usuarios del sudeste asiático, con dominio okx-crypto.sg, que simulaba ser la plataforma oficial de OKX en Singapur y aparecía en anuncios patrocinados de Google Ads; más de 1.200 personas ya fueron víctimas.
- Señales de alerta: el dominio no termina en .com / .io / .exh / .sg u otros sufijos habituales de exchanges; aparece en anuncios patrocinados de Google Ads, no en resultados orgánicos de búsqueda; promesas absurdas como «¡Depósitos nuevos reciben un 200 % extra!»; el paquete de descarga de la app no está disponible en la App Store oficial ni en Google Play.
2. Tokens falsos / Airdrops falsos
Mecanismo: se anuncian «airdrops conmemorativos» de grandes exchanges o «lanzamientos de nuevos tokens» en Telegram / X / Discord, exigiendo que conectes tu billetera o envíes una pequeña cantidad de fondos para «verificación». Una vez conectada, el script de «wallet drain» se ejecuta automáticamente.
- Caso real de 2026: Datawallet rastreó una cuenta falsa de Binance Launchpool en X que, a mediados de octubre, publicó una oferta de «airdrop con reembolso del 200 % en BNB», que obtuvo más de 40.000 «me gusta» en 24 horas —pero el enlace final conducía a una página de phishing de tipo «Approve».
- Señales de alerta: exigen «conectar tu billetera para reclamar» (los airdrops reales nunca piden conectar tu billetera); te lo envían por mensaje privado en Telegram / X o mediante robots automáticos; solicitan un pequeño «depósito de verificación» (aunque sea tan solo de 1 dólar).
3. Pump & Dump (inflar y vender)
Mecanismo: equipos estafadores coordinan órdenes de compra simultáneas en grupos de Telegram, adquieren tokens de baja capitalización de mercado a precios bajos y, tras subir artificialmente su cotización, venden masivamente. En su versión 2026: usan IA para generar automáticamente publicaciones de «análisis técnico», robots para inflar el volumen de operaciones y comunicados falsos que simulan «noticias positivas».
- Caso real de 2026: En agosto, Datawallet registró un caso de Pump & Dump dirigido a usuarios malayos: el token pasó de RM0,01 a RM0,45 en dos horas, para luego caer a RM0,002 en solo 10 minutos, dejando pérdidas a más de 800 personas.
- Señales de alerta: órdenes coordinadas en grupos de Telegram o servidores de Discord; el token tiene apenas unos cientos de pares de trading en CoinMarketCap (CMC) o CoinGecko; el equipo es anónimo, sin perfiles en LinkedIn ni código público en GitHub.
4. Rug Pull (retirada fraudulenta de liquidez)
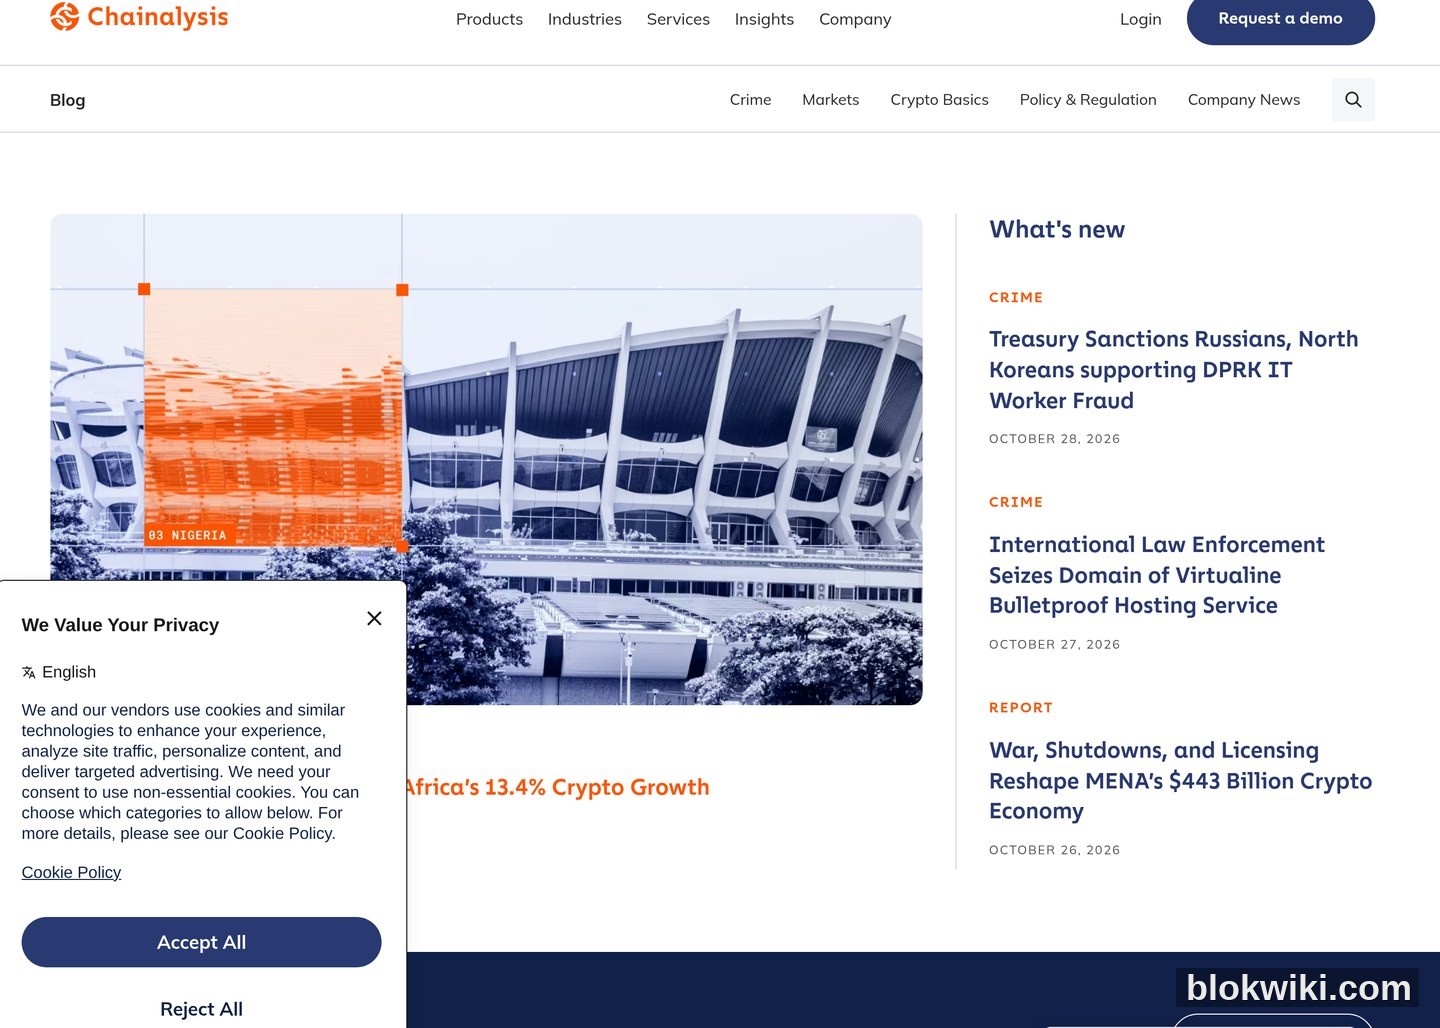
Mecanismo: tras lanzar un pool en un DEX, el equipo del proyecto retira toda la liquidez directamente mediante el contrato inteligente —los tokens que poseen los usuarios pierden instantáneamente todo su valor. Según el informe de Chainalysis de 2024, los Rug Pull representan más del 50 % de las pérdidas totales por fraude cripto, siendo el tipo de estafa más frecuente. El blog de análisis criminal de Chainalysis sigue de cerca las tendencias globales de Rug Pull:
- Caso real de 2026: El 23 de octubre, un token llamado «Asia AI Token», desplegado en BNB Chain, sufrió un Rug Pull cuatro horas después de su lanzamiento: el propietario del contrato retiró directamente 120.000 dólares de liquidez —una cifra menor que el promedio de Rug Pulls de 2024, pero con una frecuencia mucho mayor.
- Señales de alerta: el bloqueo de liquidez del pool ya expiró (puedes verificarlo en BscScan / Etherscan); la dirección del propietario (owner) posee más del 20 % de los tokens; el código fuente del contrato no está públicamente disponible.
5. Enlaces de phishing / Approve Phishing
Mecanismo: dos formas comunes. La primera es el phishing clásico: correos electrónicos que simulan ser «notificaciones de seguridad del exchange», que al hacer clic redirigen a una página de inicio de sesión falsa para robar contraseñas y códigos de 2FA. La segunda, que se volvió común desde 2024, es el Approve Phishing: los estafadores envían desde una DApp una solicitud de autorización ilimitada a tu billetera; al hacer clic en «Confirmar», les das permiso para transferir cualquier token almacenado en ella, en cualquier momento.
- Caso real de 2026: La advertencia «Don’t get '-ished» publicada por la SEC en abril de 2026 enumera explícitamente tres tipos de suplantación: phishing, smishing y vishing. En el caso del smishing (suplantación mediante SMS), la proporción de ataques dirigidos a usuarios de criptomonedas aumentó del 18 % en 2024 al 41 % en 2026: los estafadores envían mensajes de texto directamente a tu móvil haciéndose pasar por el equipo de seguridad de Binance o OKX.
- Señales de alerta: errores ortográficos o dominios mal escritos (por ejemplo, «Binanc3» o «OKX-Secure») en correos electrónicos o SMS; solicitudes para que hagas clic en un enlace y restablescas tu contraseña; solicitudes de autorización inusuales en MetaMask (una autorización ilimitada = estafa); direcciones de correo electrónico remitentes de Gmail o Hotmail, en lugar de dominios oficiales del exchange.
6. Falsos procesos de KYC / Suplantación de organismos policiales o reguladores
Mecanismo de funcionamiento: los estafadores se hacen pasar por la SEC, la CFTC, el FBI IC3 u otras autoridades reguladoras locales, alegando que «estás implicado en actividades de lavado de dinero con criptomonedas» y exigiendo que transfieras tus fondos a una «cuenta de congelamiento regulatorio para colaborar con la investigación». Tanto la advertencia emitida por la SEC en septiembre de 2025 como la PSA (Alerta de Servicio Público) del IC3 de 2026 han advertido expresamente sobre este tipo de suplantaciones.
- Caso real de 2026: La PSA del FBI IC3 de 2026 aclara textualmente: «El IC3 no colabora con ninguna entidad ajena a las fuerzas del orden, como bufetes de abogados o servicios cripto, para recuperar fondos perdidos». Sin embargo, estos estafadores siguen activos: en 2025 lograron sustraer más de 35 millones de dólares.
- Señales de alerta: ninguna autoridad policial o reguladora te contactará jamás por mensaje privado en WhatsApp, Telegram o X; nunca te exigirá realizar una transferencia ni «colaborar con una investigación cripto»; nunca te pedirá por teléfono tu dirección de wallet ni tu clave privada.
Tres herramientas oficiales gratuitas para verificar fraudes (SEC / FBI IC3 / Chainalysis)
¡Buena noticia! No necesitas suscribirte ni pagar por ninguna «lista negra de estafas»: tres organismos oficiales o de referencia sectorial ofrecen de forma totalmente gratuita recursos para detectar estafas cripto. A continuación mostramos capturas reales de sus páginas web correspondientes a 2026:
Herramienta 1: Alertas y boletines para inversores de la SEC (Comisión de Bolsa y Valores de Estados Unidos)
La SEC es uno de los organismos reguladores financieros tradicionales más activos a nivel mundial en materia de regulación cripto. Su página de «Alertas para inversores» ofrece, de forma gratuita y accesible, una lista actualizada de advertencias: en 2026 ya ha publicado al menos ocho alertas específicas contra estafas cripto y financieras, entre ellas:
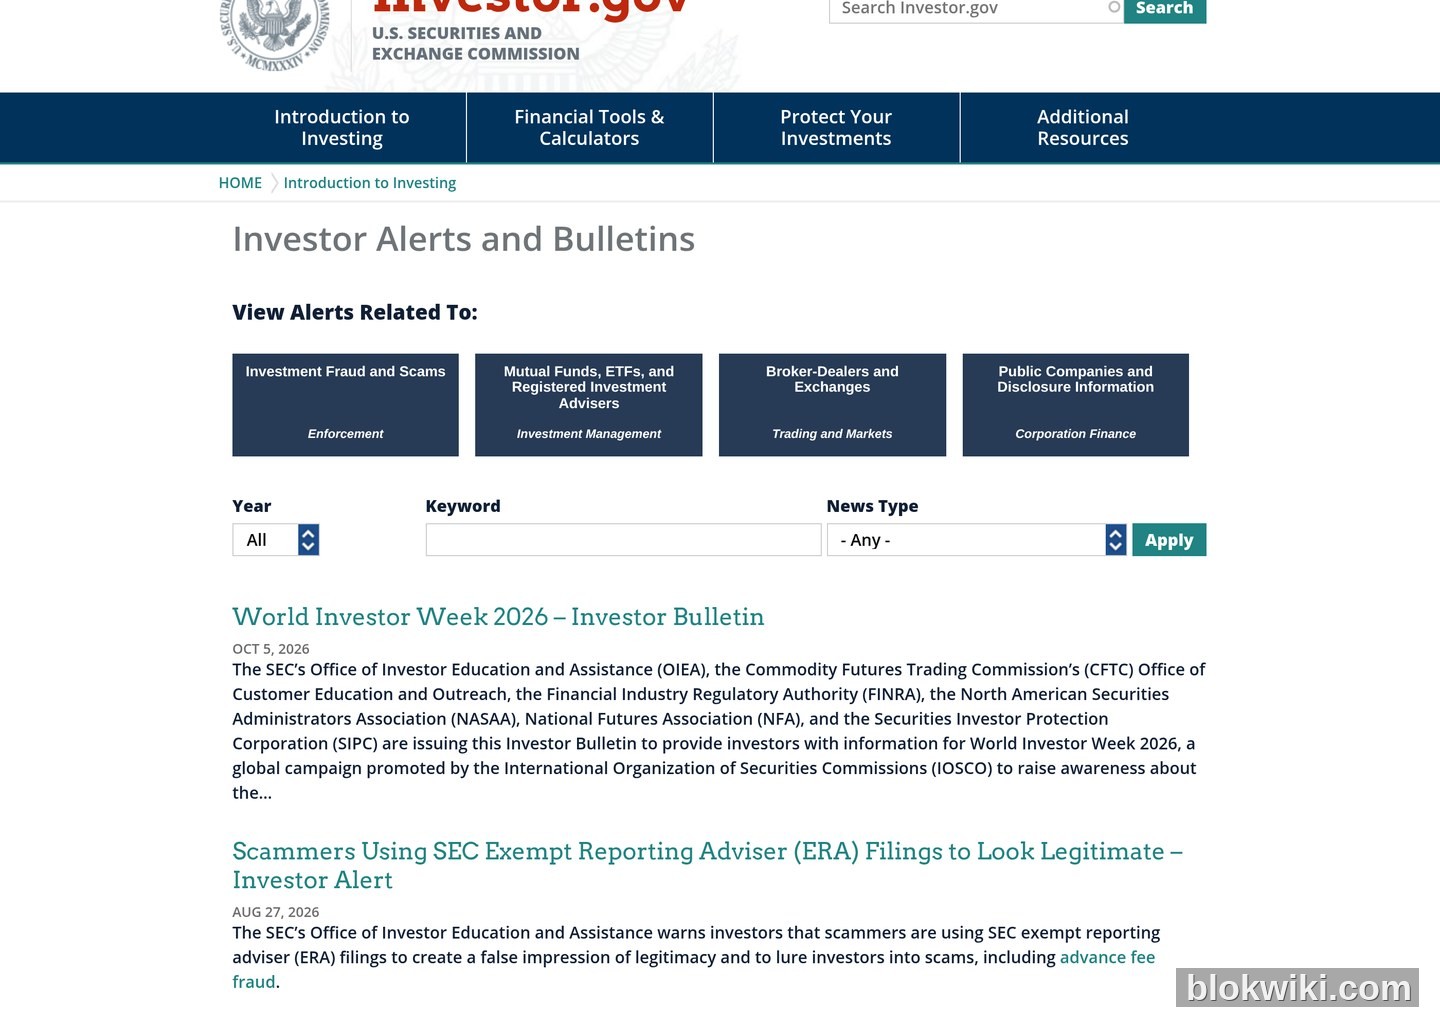
- 27-08-2026: «Estafadores utilizan presentaciones ante la SEC bajo la figura de Asesor Exento de Informes (ERA) para aparentar legitimidad» — nueva modalidad de fraude donde los estafadores falsifican su «cumplimiento» aprovechando documentos oficiales de registro ERA.
- 23-04-2026: «Don’t get '-ished' – Consejos para proteger tus inversiones y cuentas financieras frente a estafas de phishing, smishing y vishing» — advertencia específica y directa para usuarios cripto sobre los tres tipos de suplantación.
- 12-12-2025: «Conceptos básicos sobre la custodia de activos cripto para inversores minoristas» — guía práctica sobre custodia cripto dirigida a usuarios particulares.
- 30-09-2025: «Los impostores de la SEC pueden atraer a inversores hacia estafas mediante redes sociales o mensajes de texto» — advertencia específica sobre suplantaciones de la SEC.
Dirección web: https://www.sec.gov/investor/alerts — puedes filtrar por año o palabra clave; no requiere registro.
Herramienta 2: Informe anual y PSAs del FBI IC3 (Centro de Quejas sobre Delitos Informáticos del FBI)
El FBI IC3 es uno de los organismos mundiales más autorizados en estadísticas sobre delincuencia informática. Su página principal incluye una franja destacada de PSAs (Alertas de Servicio Público): la PSA de 2026 lleva precisamente el título «Scammers are Impersonating the IC3» («Estafadores se están haciendo pasar por el IC3»), advirtiendo que los estafadores contactan a víctimas fingiendo ser representantes del IC3 para exigir transferencias «para colaborar con una investigación». Además, el informe anual del IC3 contiene los datos más completos disponibles sobre estafas cripto: según su informe de 2024, las pérdidas anuales relacionadas con estafas cripto superaron los 5 000 millones de dólares.
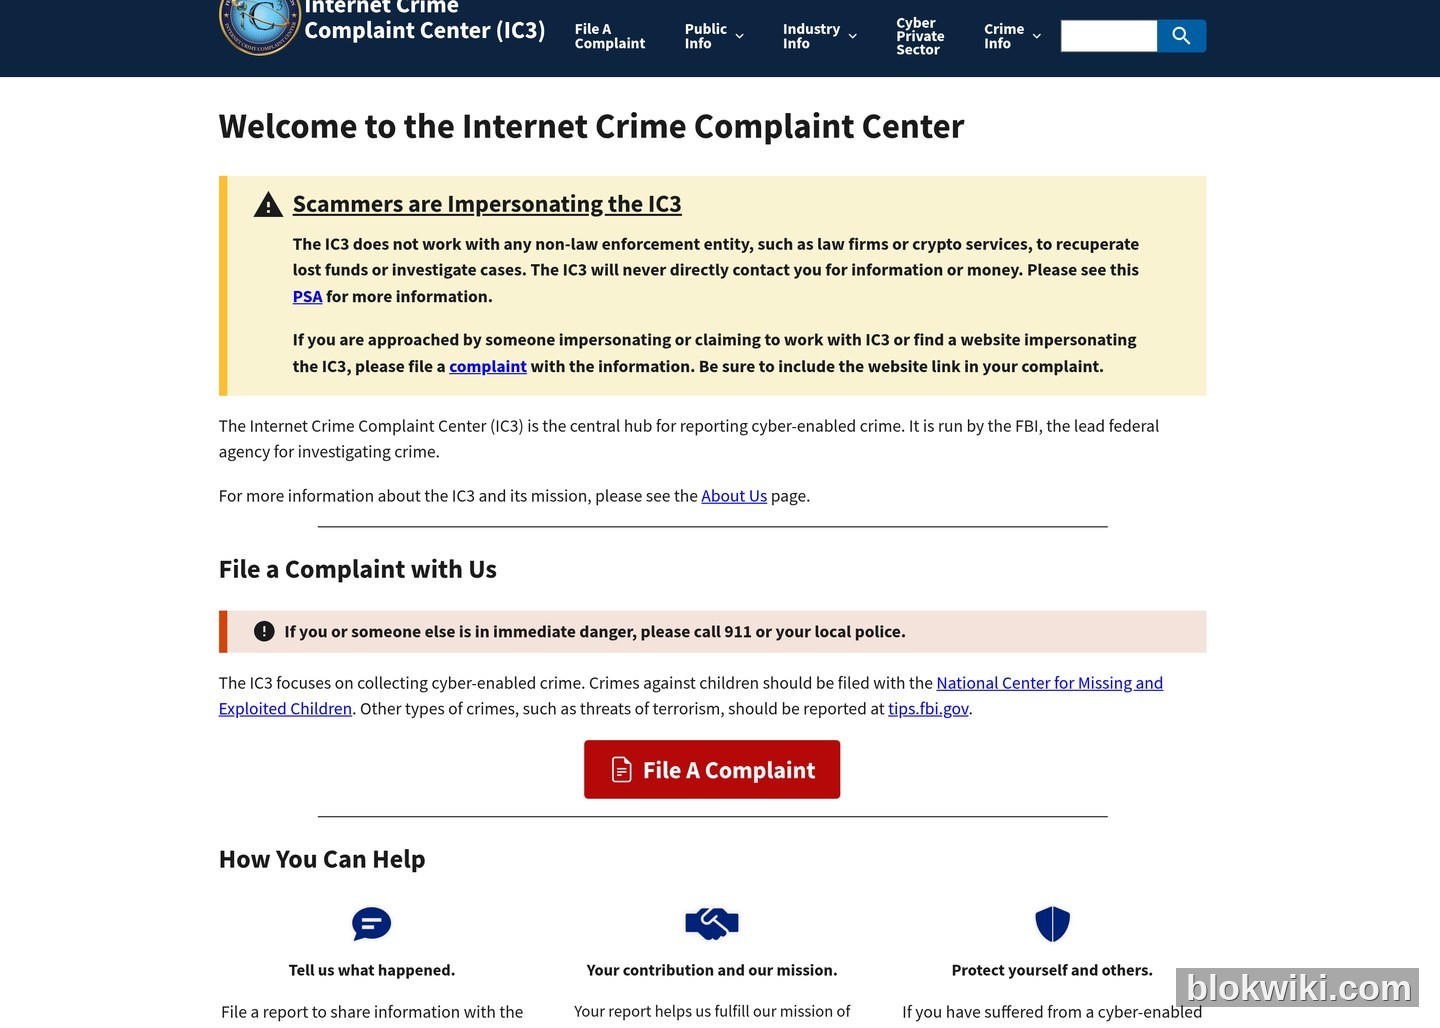
Lo más importante es que el IC3 permite a cualquier persona presentar una denuncia online sobre estafas cripto. Al hacerlo, tu información ingresa al sistema del FBI: aunque quizás no recibas una respuesta individual, el volumen acumulado de denuncias sí influye en la priorización de casos por parte de las autoridades. Por ejemplo, en el caso del robo a Binance, Tether logró congelar aproximadamente 1 567 millones de dólares en activos robados gracias a la combinación del análisis on-chain de Chainalysis y la base de datos de denuncias del IC3.
Dirección web: https://www.ic3.gov — permite presentar denuncias, consultar PSAs y descargar informes anuales.
Herramienta 3: Blog de delincuencia de Chainalysis (análisis de delitos on-chain)
Chainalysis es una de las mayores empresas mundiales especializadas en datos on-chain de criptomonedas, y presta servicios de análisis antifraude tanto a autoridades policiales como a exchanges. En la página principal de su blog existe una categoría específica llamada «CRIME», actualizada semanalmente con seguimientos de delitos on-chain, flujos de fondos de hackers y estadísticas sobre rug pulls. El 1 de octubre acaba de publicar «How AI Helped Chainalysis Investigators Trace the $387 Million North Korea Stole from Bitget» (Cómo la IA ayudó a los investigadores de Chainalysis a rastrear los 387 millones de dólares que Corea del Norte robó de Bitget); el 9 de septiembre, analizó el robo de 320 millones de dólares en la red Liquid Network.
El mayor valor que Chainalysis ofrece a los usuarios comunes no radica en el análisis técnico en sí, sino en su capacidad para ayudarte a entender «qué estafas están activas actualmente». Si escuchas hablar de una «buena oportunidad» en un grupo de Telegram, primero puedes consultar el blog de Chainalysis para ver si hay casos recientes similares de rug pulls o técnicas de phishing.
Dirección web: https://www.chainalysis.com/blog/ — Puedes filtrar por categorías CRIME / REGULATION / BASICS.
Lista de verificación rápida (60 segundos)
Cuando recibas cualquier «buena noticia» o «aviso urgente» relacionado con criptomonedas, sigue este orden para verificar:
- **Dominio**: Busca en Google o Bing el dominio oficial y compáralo con la dirección que tienes. ¿Tiene una letra de más o de menos?
- **Registro ante la SEC / CFTC**: Revisa SEC Investor Alerts y CFTC Consumer Protection para ver si aparece allí.
- **Contrato inteligente**: Si se trata de un token nuevo, consulta BscScan o Etherscan para revisar los permisos del propietario (Owner) y el bloqueo de tokens de liquidez.
- **Cuentas de Telegram / X**: ¿El avatar es la insignia azul oficial? ¿Los mensajes anteriores contienen únicamente promoción de airdrops?
- **Autorización de wallet**: Antes de hacer clic en «Aprobar» en MetaMask, comprueba si el monto autorizado es «ilimitado».
- **Llamadas de organismos policiales**: Cuelga inmediatamente: las autoridades no te contactan por mensaje privado para pedir tu dirección de wallet.
Estos seis pasos pueden completarse en 60 segundos y permiten descartar más del 90 % de las estafas en el ecosistema cripto.
Advertencia de riesgo: Los activos cripto son extremadamente volátiles y carecen de una regulación global uniforme; cualquier operación con criptomonedas puede implicar pérdidas de capital. La información citada aquí de la SEC / CFTC / FBI IC3 / Chainalysis es válida hasta el 30 de octubre de 2026; las alertas oficiales pueden actualizarse en tiempo real, por lo que debe consultarse siempre la versión más reciente publicada por cada organismo. Todos los casos reales y datos mencionados proceden de páginas web públicas y verificables. Este texto no constituye asesoramiento de inversión. Antes de operar con criptomonedas, asegúrate de cumplir con los requisitos locales de cumplimiento. Cualquier llamada, mensaje privado o correo electrónico que mencione organismos policiales, devolución de fondos o «investigaciones regulatorias» es una estafa: las autoridades legítimas nunca contactan a usuarios particulares mediante herramientas de mensajería cripto.




