
2026년 오라클 가격 조작 공격 42건 — 2022년 연간 총건수 초과, 추세 분석 및 자산 보호 체크리스트
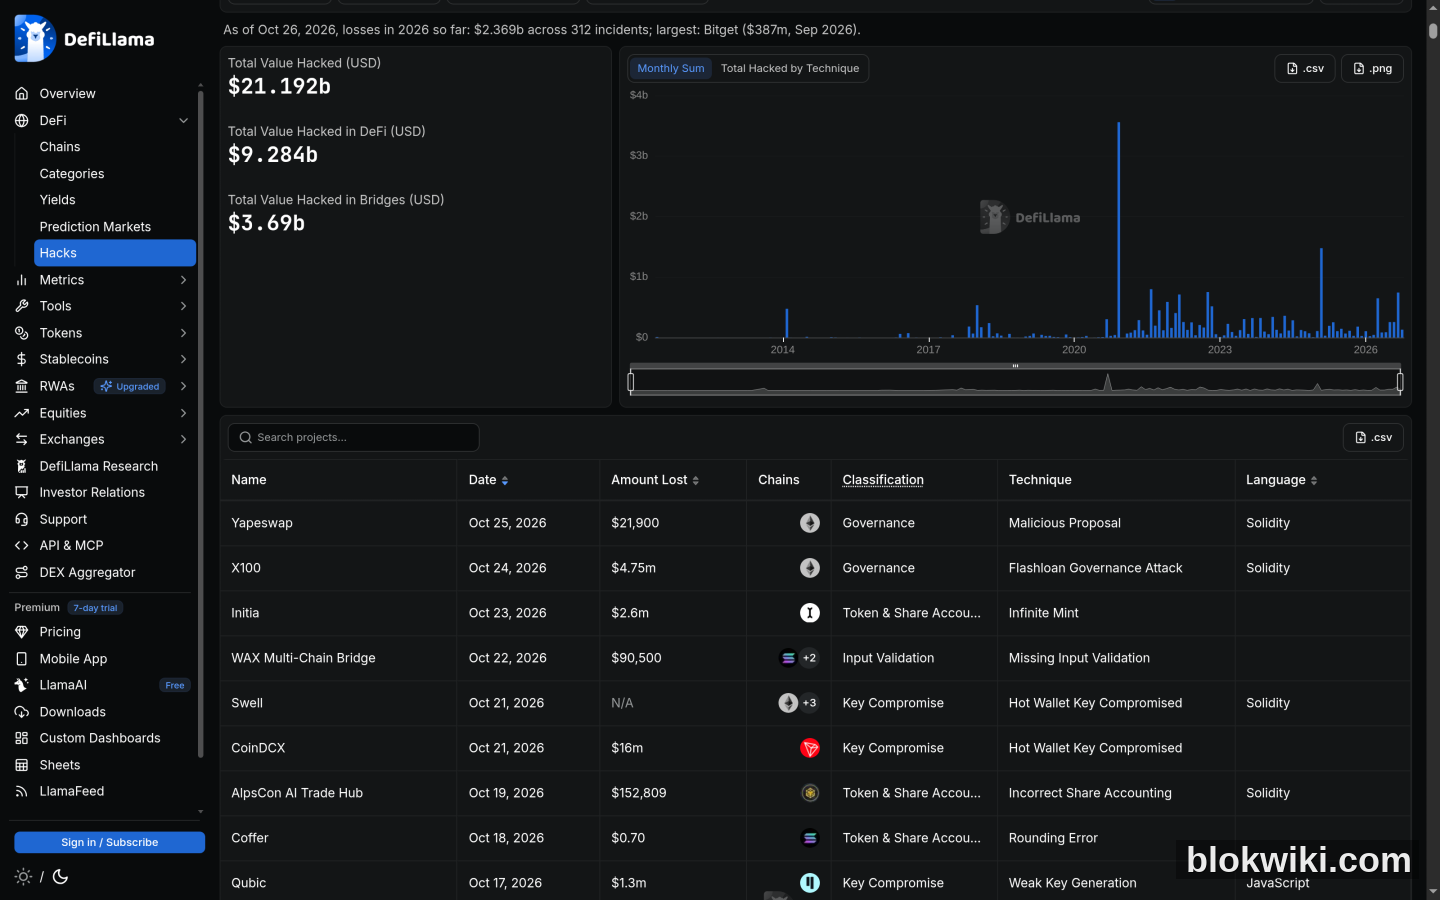
DefiLlama의 공개 데이터에 따르면, 2026년 10월까지 오라클 가격 조작 공격이 42건 발생해 2022년 연간 27건을 훨씬 웃돌며 사상 최고치를 기록했다. 같은 기간 전체 DeFi 사고는 312건으로, 총 손실액은 약 23.7억 달러에 달한다. 그러나 오라클…
2026년 10월까지 DeFi 분야에서 ‘오라클 조작’으로 분류된 공격이 총 42건 발생했으며, 이는 2022년 한 해 전체 27건을 넘어 사상 최고치를 기록했다—그런데 아직 11월과 12월은 끝나지도 않았다. 같은 기간 DeFi 전반의 보안 사고는 총 312건에 달했고, 누적 손실액은 약 23.7억 달러에 이른다.
하지만 더 주목할 점은 단순히 ‘사고가 늘었다’는 사실이 아니라, 공격 방식 자체가 바뀌었다는 것이다: 사고 건수는 사상 최고치를 기록했지만, 한 차례 공격당 손실 규모는 오히려 눈에 띄게 줄어들었다. 공격자들이 이제 하나의 대형 프로토콜을 한 번에 털어버리려 하지 않고, 대신 빈도는 높이되 소규모 유동성 풀을 잇달아 공격하는 전략으로 바꿨다.
먼저 추세를 살펴보면: 사고 수는 반등했지만, 손실 금액은 줄어들었다
| 연도 | 오라클/가격 조작 사고 수 | 해당 분류 손실액 | 해당 연도 전체 사고 수 | 해당 연도 전체 손실액 |
|---|---|---|---|---|
| 2022 | 27 | 약 2.41억 달러 | 185건 | 약 36.3억 달러 |
| 2023 | 26 | 약 4,022만 달러 | 197건 | 약 16.3억 달러 |
| 2024 | 23 | 약 6,313만 달러 | 217건 | 약 16.7억 달러 |
| 2025 | 18 | 약 3,326만 달러 | 148건 | 약 27.2억 달러 |
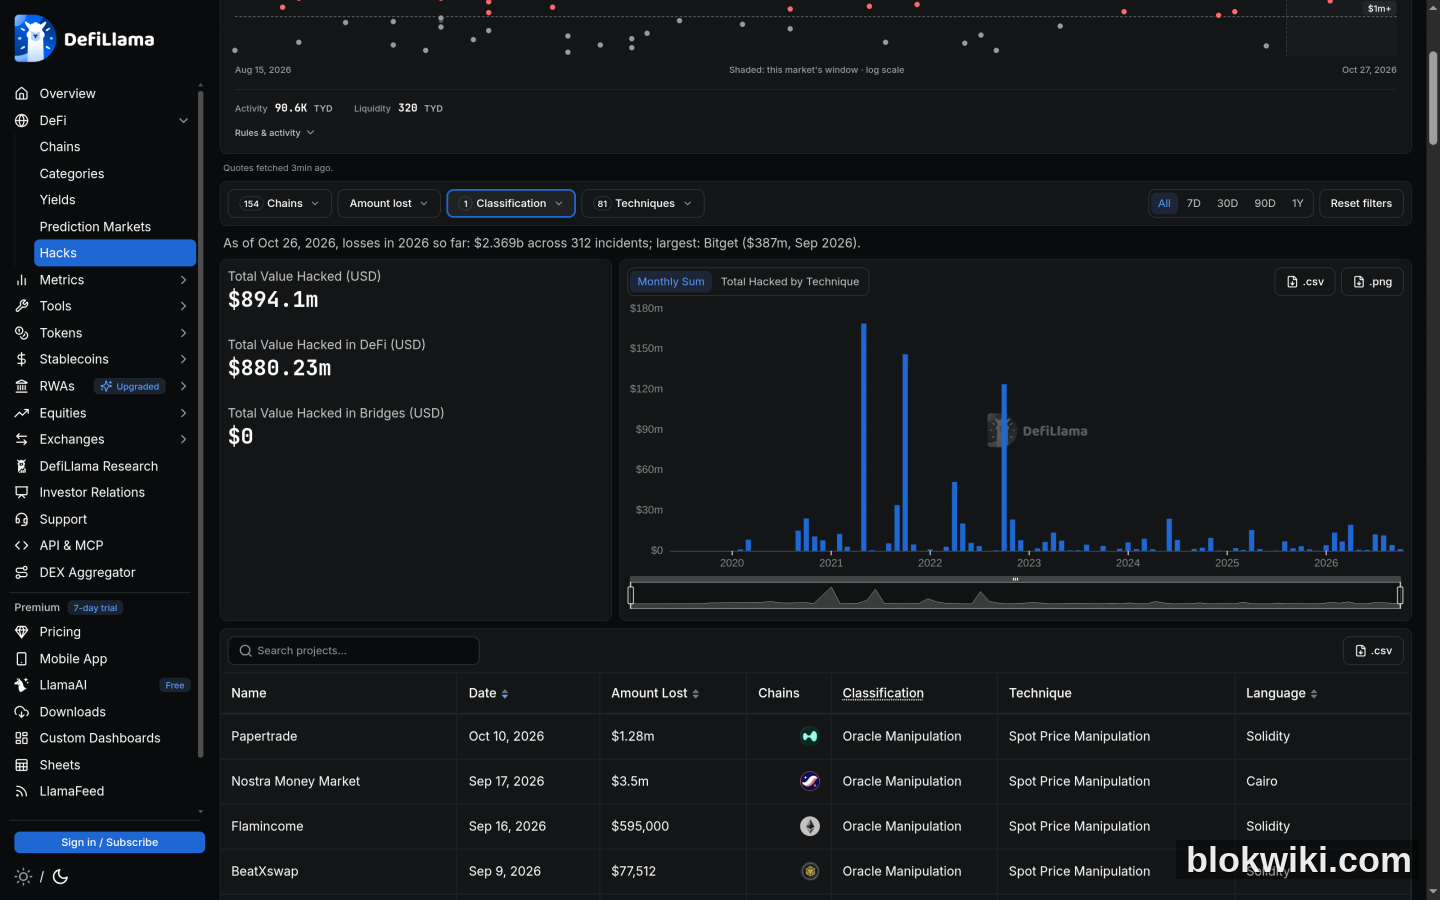
| 2026 (10월 26일 기준) | 42 | 약 7,465만 달러 | 312건 | 약 23.7억 달러 |
데이터 출처: DefiLlama Hacks 공개 데이터셋(분류 기준 = Oracle Manipulation 기준 집계). 2022년부터 2025년까지 이 분류의 사고 수는 27건에서 18건으로 감소하며 방어 체계가 개선되고 있는 듯 보였으나, 2026년에는 갑작스럽게 42건으로 반등해 두 배 이상 증가했다.
통계 기준 설명: 일부 언론은 8월 30일 Tectonic 공격으로 인한 1.245억 달러 손실도 ‘가격 조작’에 포함시켜 총 손실액을 약 2억 달러로 보도하기도 한다. 그러나 DefiLlama는 Tectonic 사고를 ‘토큰 및 지분 기록 오류(Donation Attack)’로 분류하고, 오라클 조작(Oracle Manipulation)에는 포함시키지 않는다. 본문에서 제시한 7,465만 달러는 후자만 엄격히 집계한 수치이므로, 일부 보도와 차이가 나는 것일 뿐—데이터 간 모순이 아니라 분류 기준의 차이일 뿐이다.
두 수치를 나란히 비교하면 결론은 명확하다: 2026년 오라클 관련 공격으로 인한 손실은 약 7,465만 달러로, 2022년 2.41억 달러의 삼분의 일 수준이다. 공격 횟수는 두 배 이상 늘었지만, 한 차례 평균 손실액은 삼분의 일을 밑돌았다—이는 공격자가 약해진 게 아니라, 공격 대상이 바뀐 것이다.
왜 공격자들이 이제 ‘소규모 풀을 훑기’ 시작했을까
세 가지 요인이 겹쳐 작용했다:
- 대형 프로토콜의 방어 비용이 이미 매우 높아졌다. 2022년 Wormhole, Ronin, BNB Bridge 등에서 발생한 막대한 손실 이후, 주요 프로토콜들은 오라클 다중화, 시간 가중 평균 가격(TWAP), 대출 한도 및 청산 임계치를 모두 강화했다. 따라서 과거처럼 한 번의 조작으로 거액을 탈취하는 건 거의 불가능해졌다.
- 소규모 프로토콜은 ‘낮게 매달린 열매’다. DefiLlama 기록에 따르면, 2026년 8월 30일 Weft V2 공격 손실은 고작 4.7만 달러였고, 2026년 8월 23일 Arrakis V1은 7,100달러에 불과했다. 이런 소규모 프로토콜은 단일 출처 현물 가격을 그대로 사용하며 유동성 풀도 얕아, 수백 달러만 매수해도 가격을 쉽게 움직일 수 있다.
- 소액 공격은 연동 방어를 유발하기 어렵다. 한 차례 공격 규모가 백만 달러 미만이면 거래소나 생태계 관계자들이 일반적으로 긴급 대응을 가동하지 않기 때문에, 공격자는 여유 있게 자금을 인출할 수 있다.
반면, 대규모 공격 사례도 분명히 남아 있다. 2026년 손실 규모가 가장 큰 몇 차례 공격은 여전히 규모 있는 대출 프로토콜을 타깃으로 삼았다:
| 날짜 | 프로토콜 | 수법 | 손실액 |
|---|---|---|---|
| 2026-02-22 | Blend Pools V2 | 현물 가격 조작 | 약 1,097만 달러 |
| 2026-07-11 | Bonzo Lend | 현물 가격 조작(오라클 서명 검증 결함) | 약 905만 달러 |
| 2026-08-27 | Moonwell Lending | 현물 가격 조작 | 약 890만 달러 |
| 2026-04-16 | Rhea Lend | 현물 가격 조작 | 약 1,840만 달러 |
| 2026-09-17 | Nostra Money Market | 현물 가격 조작 | 약 350만 달러 |
기억해둘 만한 세부 사항 하나: Bonzo Lend는 Hedera 네트워크 위에 구축됐으며, 공격자는 오라클 Supra의 서명 검증 결함을 악용해 SAUCE 토큰의 실제 가격(약 0.047달러)을 0.89달러(약 1,800% 과대평가)로 조작한 뒤, 이를 허위 담보로 자산을 대출받았다. 프로토콜 자체의 스마트 계약에는 문제가 없었고, 단지 신뢰하던 가격 공급원이 해킹당한 것이다.
오라클 조작의 세 가지 주요 수법
공격 대상이 크든 작든, 기본적인 작동 원리는 다음 세 가지로 요약된다:
- 현물 가격 조작(Spot Price Manipulation)입니다. 프로토콜이 특정 DEX 풀의 실시간 가격을 직접 읽는데, 공격자가 플래시 대출이나 자금을 동원해 해당 풀의 가격을 인위적으로 왜곡하면, 프로토콜은 잘못된 가격을 기준으로 대출·청산·토큰 발행 등을 실행하게 됩니다. 2026년 발생한 총 42건의 사고 중 32건이 이 수법을 사용했습니다.
- AMM 예비 자산 악용. 풀에 자산을 주입하거나 빼내는 방식으로 ‘예비 비율’을 조작해, 이 비율에 의존하는 가격 산정 함수에 영향을 주는 것입니다. 실제 가격을 극단적으로 밀어붙일 필요는 없습니다.
- 오라클 설정 오류(Oracle Misconfiguration). 2026년에 8건 발생했습니다. 공격을 당한 게 아니라, 프로토콜 자체가 가격 소스, 갱신 주기, 소수점 자릿수 등을 잘못 설정해 장기간 가격이 왜곡된 경우입니다.
일반 사용자가 이런 위험을 줄이는 방법
- 대출 제공 또는 예치 전, 담보 자산이 어떻게 평가되는지 확인하세요. ‘다중 출처 오라클 + TWAP’ 방식만 사용하는 프로토콜을 선택하세요. 프로토콜 문서에 가격 소스가 ‘특정 DEX 풀의 현물 가격’이라고 명시돼 있다면, 위험 수준을 즉시 상향 평가하세요.
- 거래량이 큰 풀을 우선 고려하세요. 수익률이 똑같이 10%라도, 하루 거래액이 수억 달러에 달하는 시장은 하루 거래액 수십만 달러 수준의 작은 시장보다 조작 비용이 훨씬 높습니다.
- ‘최근 출시’를 감점 요소로 보세요. 대부분의 소규모 사고는 프로토콜 출시 직후 발생합니다. 리스크 관리 파라미터가 아직 압력 테스트를 거치지 않았고, 풀의 유동성도 충분히 깊지 않기 때문입니다.
- 단일 프로토콜에 노출되는 금액 상한선을 정하세요. 수익률에 따라 자금을 분배하기보다, 각 프로토콜에 대해 ‘전부 잃어도 감당할 수 있는 금액’을 미리 정해 두세요.
- 해당 프로토콜의 오라클 관련 공지를 주의 깊게 살펴보세요. 오라클 업그레이드나 가격 소스 변경 기간에는 설정 오류가 가장 흔히 발생하므로, 이 기간에는 포지션을 줄이는 것이 좋습니다.
자주 묻는 질문
2026년 DeFi는 더 불안전해졌나요?
양면으로 봐야 합니다. 사고 건수는 분명 역대 최고치를 기록했습니다(312건으로, 2022년의 185건을 넘어섰습니다). 하지만 총 손실액은 약 23.7억 달러로, 2022년의 36.3억 달러보다 낮습니다. 즉, ‘공격 횟수는 늘었지만, 한 번에 손실되는 규모는 작아졌다’는 뜻입니다. 소액 사용자 입장에서는 빈번하고 소액인 공격이 오히려 주의를 끌지 못해, 더 적극적으로 프로토콜을 선별해야 합니다.
감사를 통과한 프로토콜도 오라클 공격을 당할 수 있나요?
대부분의 감사는 스마트 컨트랙트 자체의 로직에 초점을 맞추지만, 오라클 의존성, 파라미터 설정, 거버넌스 메커니즘은 ‘외부 의존 요소’로 분류돼 일반적으로 제한적인 검토만 이루어집니다. Bonzo Lend 사례에서도 스마트 컨트랙트 자체는 정상이었고, 문제는 프로토콜이 신뢰하는 오라클 노드의 검증 로직에 있었습니다.
오라클 공격이 제 지갑을 직접 타격하나요?
개인 키를 직접 건드리지는 않지만, 프로토콜을 통해 귀하의 자산에 영향을 줍니다. 예를 들어 담보 자산이 잘못된 가격으로 청산되거나, 대출 풀의 유동성이 급격히 소진돼 출금이 불가능해질 수 있으며, 프로토콜 토큰이 폭락할 수도 있습니다. 따라서 리스크 관리의 핵심은 ‘어떤 프로토콜에 얼마를 맡겼는가’에 있습니다.
이 데이터는 제가 직접 확인할 수 있나요?
확인 가능합니다. DefiLlama의 공개 API api.llama.fi/hacks는 JSON 형식으로 데이터를 반환하며, 각 항목에는 날짜, 프로젝트명, 분류, 공격 수법, 손실 금액, 블록체인 네트워크 정보가 포함됩니다. 연도와 classification을 기준으로 집계하면 본문의 표를 직접 재현할 수 있어, 제3자의 해설이나 전달에 의존하지 않아도 됩니다.
거버넌스 공격과는 어떤 차이가 있나요?
오라클 공격은 ‘가격 정보 제공’ 단계를 겨냥해, 프로토콜이 잘못된 가격을 기준으로 실행하도록 만듭니다. 반면 거버넌스 공격은 ‘의사결정권’ 단계를 겨냥해, 직접 투표를 통해 국고 자금을 이체하는 식으로 진행됩니다. X100 Global은 후자에 해당하며, 자세한 내용은 거버넌스 공격 복습 글을 참고하세요.
위험 고지: 암호화 자산의 가격은 극심한 변동성을 보이며 원금 전액 손실이 발생할 수 있습니다. 본문은 투자 조언을 구성하지 않습니다. 본문의 통계는 DefiLlama 공개 데이터셋을 기반으로 하며(2026년 데이터는 10월 26일 기준), 통계 기준이 언론 매체의 재전달과 다를 수 있으므로 반드시 원본 데이터셋을 기준으로 판단하시기 바랍니다. 손실 금액은 사후 추가 조사 과정에서 수정될 수 있습니다. DeFi 프로토콜은 스마트 컨트랙트, 오라클, 거버넌스 등 다양한 리스크를 내포하고 있으므로, 사용자 본인이 직접 평가 및 결정해야 합니다.




