
42 vụ tấn công thao túng oracle năm 2026 vượt toàn bộ năm 2022: Dữ liệu xu hướng & danh sách bảo vệ bản thân
Dữ liệu công khai từ DefiLlama cho thấy tính đến tháng 10/2026 đã xảy ra 42 vụ tấn công thao túng oracle, vượt xa con số 27 vụ cả năm 2022 và lập kỷ l…
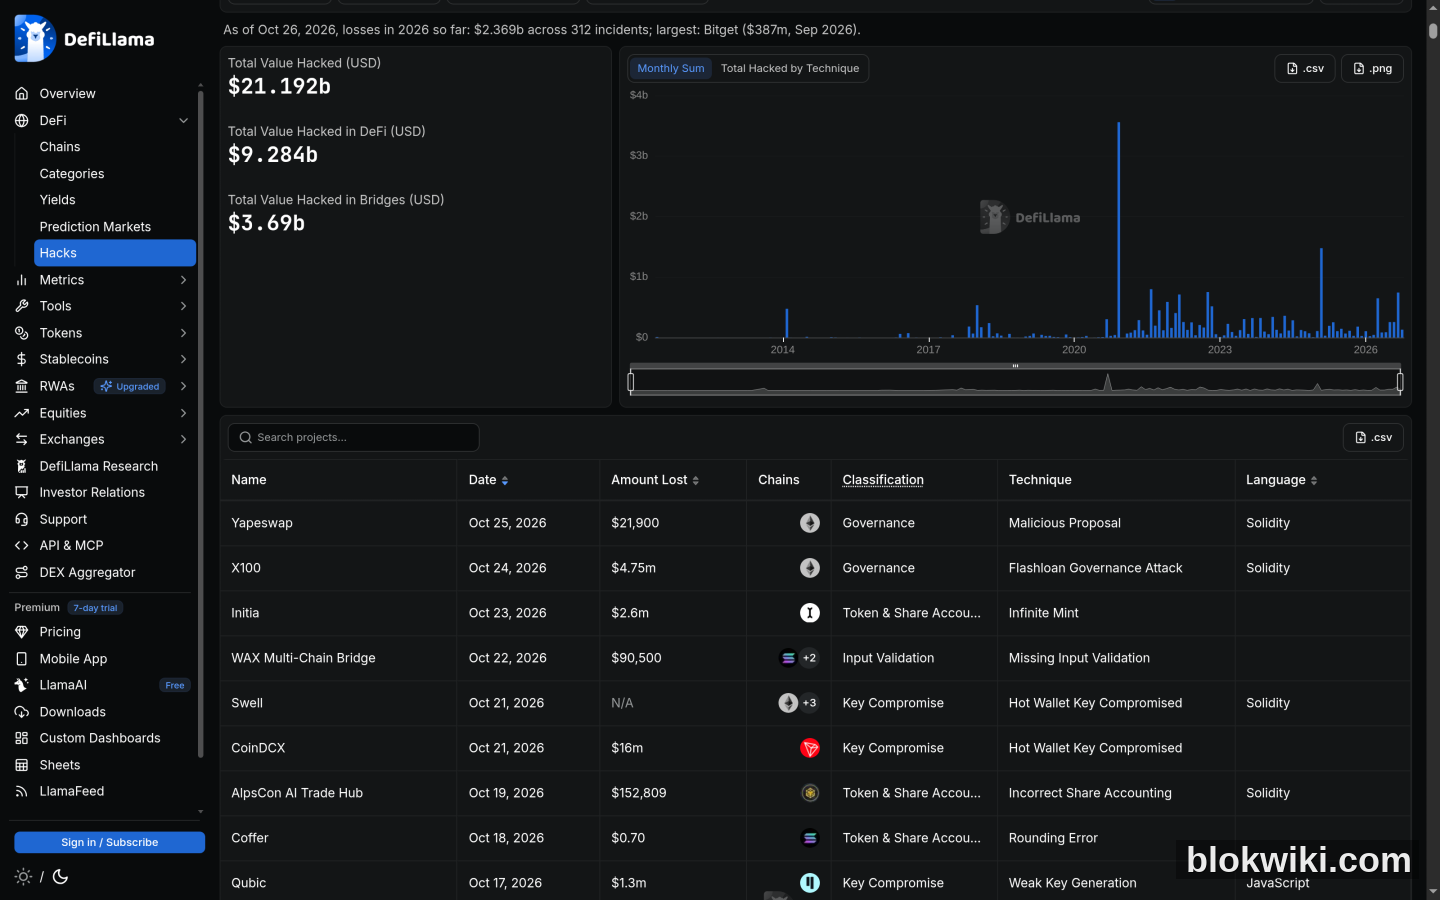
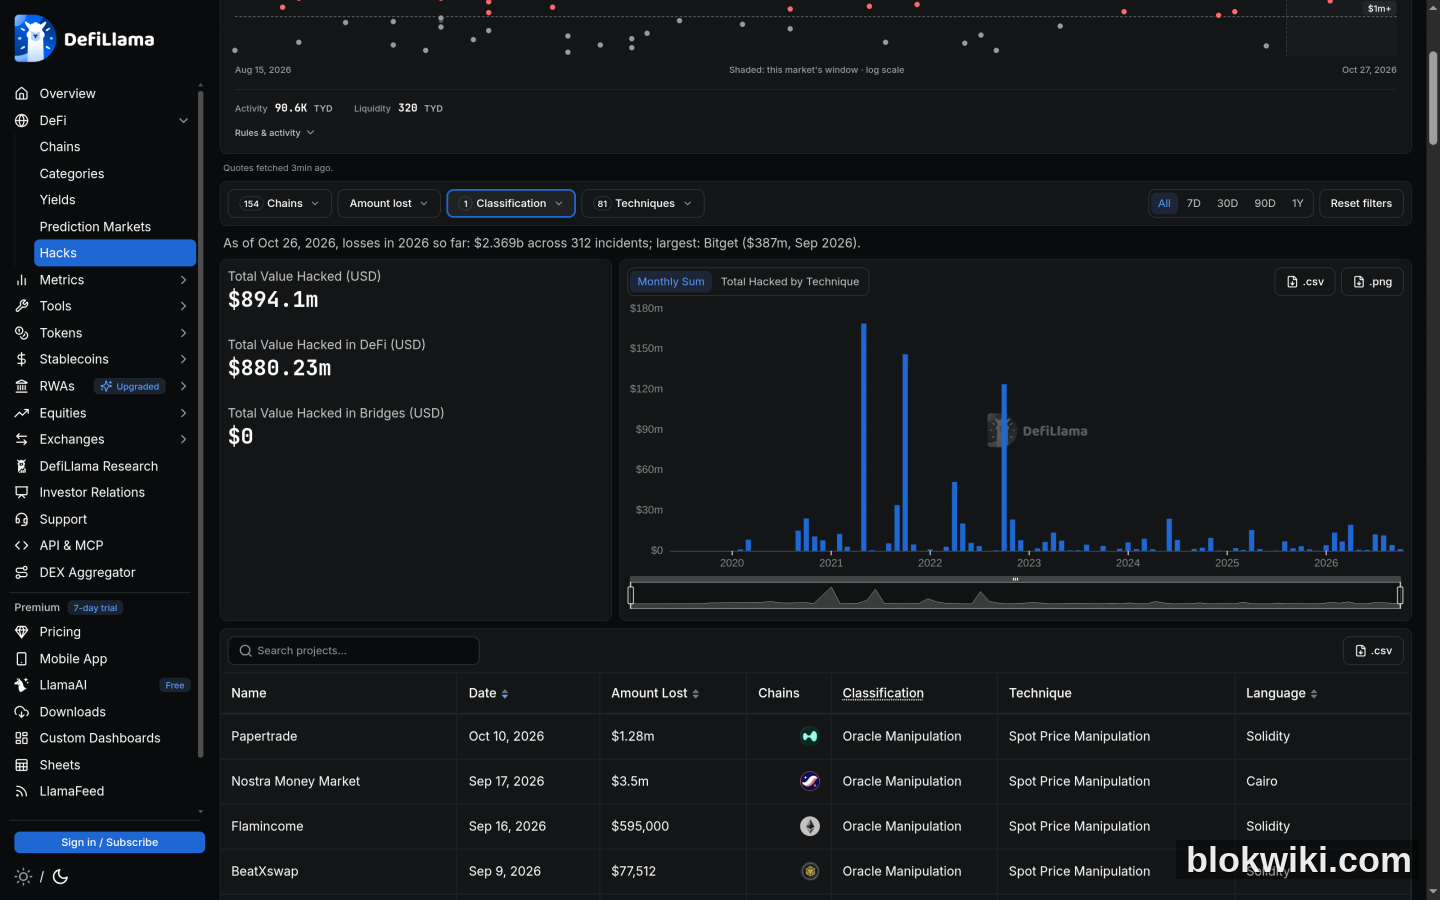
Tính đến tháng 10 năm 2026, đã xảy ra 42 vụ tấn công vào các giao thức DeFi được phân loại là «thao túng oracle», vượt qua con số 27 vụ của toàn bộ năm 2022 — mức cao kỷ lục kể từ khi có thống kê — trong khi tháng 11 và tháng 12 vẫn chưa kết thúc. Tổng số sự cố an ninh DeFi trong cùng kỳ đạt 312 vụ, với tổn thất tích lũy khoảng 2,37 tỷ đô la Mỹ.
Nhưng điều đáng chú ý hơn không phải là «số lượng tăng lên», mà là hình thức tấn công đã thay đổi: số vụ việc lập đỉnh mới, nhưng tổn thất trung bình mỗi vụ lại rõ rệt giảm đi. Kẻ tấn công giờ đây không còn nhắm tới việc «vét sạch» một giao thức lớn trong một lần duy nhất, mà chuyển sang quét nhanh nhiều hồ thanh khoản nhỏ.
Trước hết, hãy xem xu hướng: số vụ việc hồi phục, nhưng giá trị tổn thất lại thu hẹp
| Năm | Số vụ thao túng oracle/giá | Tổn thất thuộc nhóm này | Tổng số vụ trong năm | Tổng tổn thất trong năm |
|---|---|---|---|---|
| 2022 | 27 | Khoảng 241 triệu đô la Mỹ | 185 vụ | Khoảng 3,63 tỷ đô la Mỹ |
| 2023 | 26 | Khoảng 40,22 triệu đô la Mỹ | 197 vụ | Khoảng 1,63 tỷ đô la Mỹ |
| 2024 | 23 | Khoảng 63,13 triệu đô la Mỹ | 217 vụ | Khoảng 1,67 tỷ đô la Mỹ |
| 2025 | 18 | Khoảng 33,26 triệu đô la Mỹ | 148 vụ | Khoảng 2,72 tỷ đô la Mỹ |
| 2026 (tính đến ngày 26/10) | 42 | Khoảng 74,65 triệu đô la Mỹ | 312 vụ | Khoảng 2,37 tỷ đô la Mỹ |
Nguồn dữ liệu: Bộ dữ liệu công khai DefiLlama Hacks (được tổng hợp theo tiêu chí classification = Oracle Manipulation). Từ năm 2022 đến 2025, số vụ thuộc nhóm này giảm từ 27 xuống còn 18 — dường như hàng rào phòng thủ đang cải thiện; nhưng đến năm 2026, con số này bỗng bật tăng vọt lên 42, tăng hơn gấp đôi.
Ghi chú về phạm vi tính toán: Một số phương tiện truyền thông cũng đưa tổn thất 124,5 triệu đô la Mỹ của Tectonic vào ngày 30/08 vào nhóm «thao túng giá», từ đó đưa ra tổng tổn thất gần 200 triệu đô la Mỹ. Tuy nhiên, DefiLlama phân loại vụ Tectonic là «tấn công gian lận ghi sổ token và cổ phần (Donation Attack)», không thuộc nhóm Oracle Manipulation. Bài viết này chỉ tính riêng 74,65 triệu đô la Mỹ cho nhóm sau — do đó con số khác biệt so với một số báo cáo khác — không phải do mâu thuẫn dữ liệu, mà do ranh giới phân loại khác nhau.
Khi đặt hai con số này cạnh nhau, kết luận rất rõ ràng: tổn thất do các vụ thao túng oracle năm 2026 khoảng 74,65 triệu đô la Mỹ, chỉ bằng một phần ba mức 241 triệu đô la Mỹ của năm 2022. Số vụ tăng gấp đôi, nhưng giá trị trung bình mỗi vụ sụt giảm tới hai phần ba — điều này không có nghĩa kẻ tấn công yếu đi, mà là mục tiêu tấn công đã thay đổi.
Tại sao kẻ tấn công bắt đầu «quét nhanh các hồ thanh khoản nhỏ»
Ba nguyên nhân cộng hưởng:
- Chi phí phòng thủ của các giao thức lớn đã rất cao. Sau loạt tổn thất khổng lồ năm 2022 tại Wormhole, Ronin và BNB Bridge, các giao thức chủ lưu đã đa dạng hóa nguồn oracle, áp dụng giá trung bình gia quyền theo thời gian (TWAP), siết chặt hạn mức cho vay và ngưỡng thanh toán bù trừ — khiến việc thao túng một lần để đạt khối lượng như trước đây trở nên gần như bất khả thi.
- Các giao thức nhỏ là «quả dễ hái». Theo ghi nhận của DefiLlama, vụ Weft V2 bị thao túng ngày 30/08/2026 chỉ gây tổn thất vỏn vẹn 47.000 đô la Mỹ, còn vụ Arrakis V1 ngày 23/08/2026 chỉ mất 7.100 đô la Mỹ. Những giao thức nhỏ này thường dùng giá giao ngay từ một nguồn duy nhất để cập nhật giá, đồng thời hồ thanh khoản lại nông — chỉ vài trăm đô la mua vào là đủ đẩy mạnh giá.
- Các vụ tấn công quy mô nhỏ khó kích hoạt cơ chế phòng thủ liên hoàn. Với tổn thất dưới một triệu đô la Mỹ mỗi vụ, sàn giao dịch và các bên trong hệ sinh thái thường không kích hoạt phản ứng khẩn cấp, giúp kẻ tấn công dễ dàng rút tiền một cách ung dung.
Các ví dụ ngược lại cũng rất rõ ràng. Một số vụ tổn thất lớn nhất năm 2026 vẫn nhắm vào các giao thức cho vay quy mô lớn:
| Ngày | Giao thức | Phương thức | Tổn thất |
|---|---|---|---|
| 22/02/2026 | Blend Pools V2 | Thao túng giá giao ngay | Khoảng 10,97 triệu đô la Mỹ |
| 11/07/2026 | Bonzo Lend | Thao túng giá giao ngay (lỗi xác minh chữ ký oracle) | Khoảng 9,05 triệu đô la Mỹ |
| 27/08/2026 | Moonwell Lending | Thao túng giá giao ngay | Khoảng 8,9 triệu đô la Mỹ |
| 16/04/2026 | Rhea Lend | Thao túng giá giao ngay | Khoảng 18,4 triệu đô la Mỹ |
| 17/09/2026 | Nostra Money Market | Thao túng giá giao ngay | Khoảng 3,5 triệu đô la Mỹ |
Một chi tiết đáng nhớ: Bonzo Lend được xây dựng trên mạng Hedera, và kẻ tấn công đã lợi dụng lỗ hổng xác minh chữ ký của oracle Supra để báo giá token SAUCE sai lệch — từ mức thực tế khoảng 0,047 đô la Mỹ lên thành 0,89 đô la Mỹ (cao hơn khoảng 1.800%), rồi dùng tài sản thế chấp giả tạo để vay ra tài sản. Hợp đồng thông minh của chính giao thức không có vấn đề gì — mà nguồn giá mà nó tin tưởng mới là nơi bị phá vỡ.
Ba phương thức thao túng oracle phổ biến nhất
Dù mục tiêu lớn hay nhỏ, cơ chế tấn công đều xoay quanh ba loại chính:
- Thao túng giá giao ngay (Spot Price Manipulation). Giao thức đọc trực tiếp giá tức thời từ một hồ thanh khoản DEX; tin tặc dùng khoản vay chớp nhoáng hoặc vốn tự có để bóp méo giá trong hồ, khiến giao thức cho vay, thanh toán bù trừ hoặc đúc token theo mức giá sai. Trong số 42 sự cố năm 2026, có 32 vụ sử dụng thủ đoạn này.
- Lạm dụng dự trữ AMM. Thay đổi «tỷ lệ dự trữ» bằng cách bơm vào hoặc rút tài sản khỏi hồ thanh khoản, từ đó ảnh hưởng đến hàm định giá phụ thuộc vào tỷ lệ đó — không nhất thiết phải đẩy giá lên mức cực đoan.
- Cấu hình sai oracle (Oracle Misconfiguration). Có 8 vụ xảy ra năm 2026. Không phải bị tấn công, mà do chính giao thức cấu hình sai nguồn cung cấp giá, tần suất cập nhật hoặc số chữ số thập phân, dẫn đến giá lệch xa thực tế trong thời gian dài.
Người dùng bình thường nên giảm rủi ro loại này thế nào?
- Kiểm tra cách định giá tài sản thế chấp trước khi cho vay hoặc gửi tiền. Chỉ chọn các giao thức dùng «nhiều nguồn oracle + TWAP»; nếu tài liệu giao thức ghi rõ nguồn giá là «giá giao ngay từ một hồ DEX cụ thể», mức độ rủi ro cần được nâng lên ngay lập tức.
- Ưu tiên các thị trường có hồ thanh khoản lớn. Cùng mức lợi nhuận 10%, chi phí thao túng một thị trường có khối lượng giao dịch hàng ngày đạt hàng trăm triệu đô la Mỹ cao hơn rất nhiều so với thị trường chỉ vài trăm nghìn đô la Mỹ mỗi ngày.
- Xem «ra mắt mới» như một yếu tố trừ điểm. Phần lớn sự cố nhỏ xảy ra ngay sau khi giao thức vừa ra mắt — các thông số kiểm soát rủi ro chưa trải qua kiểm thử áp lực, và hồ thanh khoản cũng chưa đủ sâu.
- Hạn chế mức phơi nhiễm tối đa trên từng giao thức. Đặt một ngưỡng tiền tối đa bạn sẵn sàng mất toàn bộ trên mỗi giao thức, thay vì phân bổ theo tỷ suất sinh lời.
- Theo dõi thông báo oracle của giao thức. Thời điểm dễ xảy ra lỗi cấu hình nhất là khi oracle nâng cấp hoặc thay đổi nguồn giá — hãy giảm vị thế trong giai đoạn này.
Câu hỏi thường gặp
Năm 2026, DeFi có trở nên kém an toàn hơn không?
Nhìn từ hai góc: số sự cố thực tế lập kỷ lục mới (312 vụ, vượt mức 185 vụ năm 2022), nhưng tổng thiệt hại khoảng 2,37 tỷ đô la Mỹ, thấp hơn con số 3,63 tỷ đô la Mỹ của năm 2022. Nói cách khác, «số lần bị tấn công tăng lên, nhưng thiệt hại trung bình mỗi lần giảm đi». Với người dùng nhỏ, các vụ tấn công tần suất cao – giá trị thấp dễ bị bỏ qua hơn, do đó họ càng cần chủ động hơn trong việc lựa chọn giao thức.
Tại sao các giao thức đã qua kiểm toán vẫn bị tấn công qua oracle?
Vì phần lớn kiểm toán tập trung vào logic hợp đồng, trong khi sự phụ thuộc vào oracle, cấu hình tham số và cơ chế quản trị lại thuộc nhóm «phụ thuộc bên ngoài», thường chỉ được kiểm tra ở mức hạn chế. Trong vụ Bonzo Lend, hợp đồng giao thức hoàn toàn bình thường, nhưng vấn đề nằm ở logic xác minh nút oracle mà giao thức tin tưởng.
Tấn công oracle có ảnh hưởng trực tiếp đến ví điện tử của tôi không?
Không chạm trực tiếp vào khóa riêng của bạn, nhưng sẽ tác động gián tiếp đến tài sản thông qua giao thức: tài sản thế chấp bị thanh toán bù trừ sai, thanh khoản trong hồ cho vay bị rút sạch khiến bạn không thể rút tiền, hoặc token của giao thức lao dốc mạnh. Vì vậy, điểm kiểm soát rủi ro nằm ở «bạn đã gửi bao nhiêu tiền vào từng giao thức».
Tôi có thể tự tra cứu dữ liệu này không?
Có thể. Giao diện công khai của DefiLlama tại api.llama.fi/hacks trả về dữ liệu JSON, mỗi bản ghi bao gồm ngày tháng, tên dự án, phân loại, thủ đoạn, số tiền và chuỗi blockchain liên quan. Bạn chỉ cần gom nhóm theo năm và classification là có thể tái tạo bảng thống kê trong bài viết, không cần phụ thuộc vào các nguồn tường thuật thứ cấp.
Loại tấn công này khác gì với tấn công quản trị?
Tấn công oracle nhắm vào khâu «cung cấp giá», khiến giao thức thực thi sai lệnh dựa trên giá sai; còn tấn công quản trị nhắm vào khâu «quyền ra quyết định», dùng phiếu biểu quyết để chuyển tiền trực tiếp từ kho bạc ra ngoài. X100 Global thuộc nhóm sau, xem chi tiết tại Tổng kết tấn công quản trị.
Cảnh báo rủi ro: Giá tài sản mã hóa biến động mạnh, có thể mất toàn bộ vốn đầu tư; bài viết này không cấu thành lời khuyên đầu tư. Số liệu thống kê trong bài dựa trên bộ dữ liệu công khai của DefiLlama (dữ liệu năm 2026 cập nhật đến ngày 26/10); cách tính và phân loại có thể khác biệt so với các nguồn đưa tin thứ cấp — vui lòng lấy bộ dữ liệu gốc làm chuẩn; số tiền thiệt hại có thể được điều chỉnh trong các thống kê sau đó. Các giao thức DeFi tiềm ẩn nhiều rủi ro từ hợp đồng thông minh, oracle và quản trị — người đọc tự chịu trách nhiệm đánh giá.




